
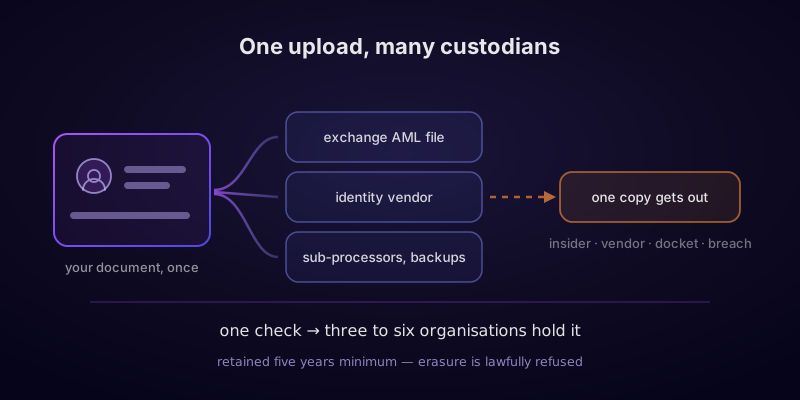
A versão resumida
- Uma verificação é uma cópia, não uma checagem. A imagem do seu documento, cada campo extraído dela, sua selfie e, normalmente, um template facial são armazenados — pela plataforma e, separadamente, pelo fornecedor de identidade de quem ela comprou a checagem.
- Você não pode apagá-lo, e a recusa é lícita. A legislação de prevenção à lavagem de dinheiro exige que o arquivo seja retido, e a legislação de proteção de dados isenta explicitamente a retenção exigida por lei do direito ao apagamento.
- Cinco anos após você encerrar a conta é o mínimo. Encerrar uma conta não inicia uma exclusão. Inicia um cronômetro.
- O registro tem muitos custodiantes, e só precisa falhar em um deles. Acesso de insider, credenciais expostas de um fornecedor, um processo de falência e uma violação comum já produziram, cada um, divulgações reais de dados de identidade cripto.
- O KYC cripto é excepcionalmente perigoso porque combina um endereço com um saldo. Isso é uma lista de alvos, e já foi usada como uma.
- A maior parte do compartilhamento não é, de forma alguma, uma violação. As regras de transferência de fundos movem sua identidade entre instituições por design, e a comunicação fiscal automática de contas cripto começa com a atividade de 2026.
- A única alavanca com poder real é o número de cópias que são feitas. A infraestrutura sem KYC não pode apagar o passado. Ela pode impedir que o próximo registro exista, o que vale mais do que parece, porque a exposição é cumulativa e permanente.
Isto não é aconselhamento jurídico. As regras de proteção de dados e de prevenção à lavagem de dinheiro variam por jurisdição e mudam rapidamente, e os incidentes descritos abaixo foram resumidos a partir de reportagens públicas e divulgações das próprias empresas. Este guia explica os mecanismos comuns à maioria dos regimes regulatórios em 2026; consulte um advogado local qualificado antes de se basear em qualquer parte dele para uma decisão que realmente importe.
Para onde o arquivo realmente vai
O modelo mental que a maioria das pessoas carrega é o de que uma exchange olha para o seu passaporte, decide que você é real e segue em frente. Não é isso que acontece, e a distância entre as duas coisas é onde mora todo o risco.
O que realmente acontece é que uma cópia é feita e depois distribuída. Quase nenhuma exchange constrói sua própria verificação de identidade; é um produto especializado, comprado de um punhado de fornecedores — os nomes que você vai encontrar são Jumio, Onfido, Sumsub, Veriff, Persona e AU10TIX, entre outros. Seu documento é enviado para a infraestrutura desse fornecedor, não da exchange. O fornecedor realiza checagens de autenticidade no documento, executa reconhecimento óptico de caracteres para extrair cada campo, compara sua selfie com a foto do documento e devolve uma decisão.
Cada etapa deixa resíduo, e o resíduo é o que importa:
- A exchange guarda sua própria cópia no arquivo de due diligence do cliente que ela é legalmente obrigada a conseguir apresentar mediante solicitação. É essa a cópia que a regulamentação tem em mente.
- O fornecedor guarda uma cópia das imagens e dos dados extraídos, seguindo seu próprio cronograma de retenção, regido pelo contrato dele com a exchange, e não por nada que você tenha concordado.
- Os subprocessadores do fornecedor também têm acesso a ela. Autenticação de documentos, triagem de sanções e de pessoas politicamente expostas, validação de endereço e pontuação de risco do dispositivo costumam ser, novamente, serviços separados, cada um recebendo os campos de que precisa.
- Humanos leem os casos que a máquina recusa. As verificações escaladas vão para equipes de revisão, muitas vezes terceirizadas e muitas vezes em uma jurisdição diferente da sua e da exchange. Essa não é uma fragilidade hipotética: é exatamente o mecanismo por trás do maior incidente de identidade cripto já divulgado até hoje.
- Tudo isso acima fica em armazenamento na nuvem, com backups. Backups são, por design, cópias que sobrevivem à exclusão, e seguem seu próprio cronograma de expiração, à parte.
Conte os custodiantes com honestidade, e uma única verificação em uma única exchange normalmente significa que a imagem do seu passaporte existe em três a seis organizações. Você escolheu uma delas. Você nunca saberá o nome das outras, a menos que pergunte especificamente — o que, como explica a seção sobre solicitações de acesso mais abaixo, você tem o direito de fazer, e quase ninguém faz.
O que o registro realmente contém
“Dados de KYC” soa como um escaneamento de passaporte. O arquivo é consideravelmente maior do que isso, e as partes em que ninguém pensa costumam ser as mais sensíveis.
- O documento em si — uma imagem colorida de um passaporte, carteira de identidade nacional ou carteira de motorista, com a zona de leitura mecânica, o número do documento, o órgão emissor e a data de validade.
- Cada campo, como texto estruturado. Nome legal completo, data de nascimento, local de nascimento, nacionalidade, número do documento. Extraído, indexado e pesquisável, o que torna o registro trivialmente combinável com qualquer outro banco de dados que contenha os mesmos campos.
- Seu rosto, como template. A selfie ou o vídeo de prova de vida e, normalmente, um template biométrico derivado. Isso é dado de categoria especial nos termos do GDPR, e é coberto por leis específicas em vários estados americanos, por um motivo: é o único campo do arquivo que nunca pode ser reemitido.
- Comprovante de endereço. Uma conta de consumo ou extrato bancário, ou seja, um segundo documento que também contém um número de conta e um padrão de consumo ou de gastos.
- Identificadores financeiros. Dados de conta bancária ou cartão usados para financiar a conta, completos ou mascarados, dependendo da plataforma.
- Narrativas de origem de fundos e de origem de patrimônio. Quando se aplica due diligence reforçada, um relato em texto livre sobre seu emprego, seus bens e de onde veio o seu dinheiro — frequentemente, o item mais revelador de todo o arquivo.
- O envelope técnico. Endereços IP, fingerprints de dispositivo, navegador e sistema operacional, geolocalização no cadastro e em cada login subsequente.
- Toda a sua atividade. Cada depósito, negociação, saque, retrato do saldo em cada momento e — de forma crucial — cada endereço de blockchain de onde você já depositou ou para onde já sacou.
Essa última linha é o que torna um registro de identidade cripto diferente, em natureza, de um banco de dados vazado de programa de milhagens de uma companhia aérea. É a chave de junção entre uma identidade legal e um registro público. Quem a possui não apenas sabe quem você é; essa pessoa consegue ler seu histórico on-chain a partir daquele ponto em diante, usando dados inteiramente públicos e as técnicas comuns de clustering descritas em nosso guia sobre como o rastreamento de cripto realmente funciona. Um único registro vazado converte um histórico de rede pseudônimo em um histórico nomeado, de forma permanente e retroativa.
Por que você não pode apagá-lo
Esta é a parte que surpreende quem supõe que uma lei de proteção de dados é um botão de apagar, e vale a pena entender isso com precisão, porque o raciocínio não é arbitrário, e a solução alternativa que as pessoas imaginam não existe.
Os regimes de prevenção à lavagem de dinheiro exigem que as entidades obrigadas retenham os registros de due diligence do cliente, para que uma autoridade competente possa reconstruir um relacionamento depois do fato. O prazo de retenção converge para o mesmo número em quase todo lugar. As diretivas de prevenção à lavagem de dinheiro da UE fixam cinco anos a partir do fim do relacionamento comercial, com os Estados-membros autorizados a estender para dez; o pacote de prevenção à lavagem de dinheiro de 2024 da UE, que passa a valer em meados de 2027 e traz os prestadores de serviços de ativos cripto totalmente para dentro do seu escopo, mantém a mesma regra de cinco anos. As Money Laundering Regulations do Reino Unido especificam cinco anos. O arcabouço do Bank Secrecy Act dos EUA exige cinco anos, com os registros de identificação do cliente mantidos por cinco anos após o encerramento da conta.
Agora coloque isso ao lado da lei de proteção de dados. O direito ao apagamento do GDPR — normalmente descrito como o direito de ser esquecido — contém uma exceção explícita para quando o tratamento é necessário para o cumprimento de uma obrigação legal à qual o controlador está sujeito. A retenção por prevenção à lavagem de dinheiro é o exemplo clássico de uma obrigação desse tipo. As duas leis não entram em conflito; a segunda cede à primeira por design. Quando uma exchange se recusa a apagar seus documentos de identidade, ela não está sendo obstrutiva, nem se escondendo atrás de um tecnicismo. Ela está aplicando a regra corretamente.
Três consequências decorrem disso, e nenhuma delas é amplamente compreendida:
- Encerrar sua conta dá início à contagem, em vez de interrompê-la. O prazo de retenção corre a partir do fim do relacionamento. O dia em que você encerra a conta é o dia zero de cinco anos, e você acabou de abrir mão do login de que precisaria para verificar o que está sendo retido.
- A retenção excessiva é a escolha racional do ponto de vista do negócio. Uma empresa que destrói registros cedo demais enfrenta uma penalidade do órgão supervisor. Uma empresa que os mantém por tempo demais enfrenta, realisticamente, muito pouco. Os cronogramas de exclusão são, portanto, generosos, e “cinco anos” é um piso, não uma expectativa.
- O cronômetro do fornecedor não é o cronômetro da exchange. Seu contrato, tal como ele é, é com a plataforma. O cronograma de retenção do fornecedor de identidade e de seus subprocessadores é definido por um acordo comercial do qual você não faz parte e que nunca leu.
A conclusão prática única é esta: o ponto de decisão é o envio do documento, não nada depois disso. Não existe um momento posterior em que você possa mudar de ideia. É a mesma estrutura das decisões de privacidade descritas no guia de análise de blockchain — tomadas no momento do ato, ou simplesmente indisponíveis depois.
As quatro formas como ele realmente vaza
É tentador ler uma lista de incidentes como uma lista de empresas descuidadas, e esse enquadramento leva à defesa errada — escolher uma exchange “melhor”. A forma útil de lê-los é como quatro modos de falha estruturalmente diferentes, porque um registro mantido por seis organizações fica exposto aos quatro, em cada uma delas.
1. O insider, subornado ou comprometido
Em maio de 2025, a Coinbase revelou que criminosos haviam subornado prestadores de suporte ao cliente no exterior para extrair registros de clientes. As categorias que a empresa listou são o motivo pelo qual esse incidente importa mais do que um número aparentemente maior importaria: nomes, endereços, números de telefone, endereços de e-mail, números de seguridade social mascarados, identificadores de conta bancária mascarados, imagens de documentos de identidade oficiais e dados de conta, incluindo retratos de saldo e histórico de transações. A Coinbase disse que a população afetada era de menos de um por cento dos usuários que transacionam mensalmente, recusou a exigência de extorsão que se seguiu, ofereceu uma recompensa por informações em vez disso, e estimou o custo de remediação em centenas de milhões de dólares.
Observe o que, aqui, derrotou os controles. Não foi a criptografia, não foi a segurança da infraestrutura da exchange, não foi nenhuma das coisas de que uma página de segurança costuma falar. A equipe de suporte precisa ver os registros dos clientes para conseguir prestar suporte, terceirizar o suporte é uma decisão de custo normal em escala, e uma pessoa com acesso legítimo pode ser paga. Não existe configuração que elimine esse risco, e a mesma estrutura existe no fornecedor de identidade, cujas equipes de revisão escalada leem documentos por design.
O mesmo formato aparece em outros lugares. Em novembro de 2021, a Robinhood revelou que um invasor havia aplicado engenharia social por telefone contra um funcionário do suporte ao cliente e obtido cerca de cinco milhões de endereços de e-mail e cerca de dois milhões de nomes, com informações mais detalhadas para um grupo menor. A técnica não exigiu vulnerabilidade nenhuma.
2. O fornecedor que você nunca escolheu
A camada de verificação de identidade é uma indústria concentrada. Um punhado de fornecedores processa documentos para uma fatia muito grande do setor cripto, além de boa parte das fintechs, dos aplicativos de transporte e das redes sociais, o que faz de cada um deles um alvo que guarda um prêmio muito maior do que qualquer cliente individual.
Em 2024, pesquisadores de segurança relataram que credenciais administrativas da AU10TIX, uma fornecedora de verificação de identidade que atende grandes plataformas, haviam ficado expostas por um longo período — possibilitando, em tese, acesso a dados sobre documentos que ela havia processado. Em agosto de 2019, um indivíduo que alegava possuir cerca de dez mil fotografias de documentos de identidade tentou extorquir a Binance; a empresa contestou a procedência das imagens, observando que elas não tinham sua marca d'água digital, e apontou para um fornecedor terceirizado que havia contratado durante 2018. Seja qual for a versão correta desse episódio, o próprio argumento ilustra a estrutura: quando documentos vêm à tona, tanto a plataforma quanto o fornecedor podem, cada um de forma plausível, dizer que a falha foi do outro lado, e o usuário não tem como estabelecer qual dos dois está certo — nem qualquer recurso contra uma empresa com a qual nunca contratou nada.
3. A divulgação lícita que não é, de forma alguma, uma violação
Em 2022, após o colapso da Celsius, nomes de clientes foram publicados junto com históricos de transações em processos de falência comuns nos EUA. Nenhum invasor esteve envolvido. Processos de falência são públicos, listas de credores fazem parte dos autos, e um banco de dados de clientes é um ativo da massa falida. Os dados se tornaram permanentemente públicos através do funcionamento correto do sistema jurídico.
Isso se generaliza. Quando uma plataforma é adquirida, o arquivo de clientes é transferido junto com o negócio. Quando uma plataforma quebra, o arquivo se torna um ativo. Quando um tribunal ordena a apresentação, ela é feita. Todo relacionamento custodial que você inicia é uma aposta não só na segurança daquela empresa, mas na sua solvência, na sua propriedade e na sua jurisdição, ao longo de toda a vida do registro. É uma aposta mais longa e mais estranha do que a maioria dos usuários imagina estar fazendo.
4. A violação comum, e a agregação que vem depois
O comprometimento externo convencional ainda acontece, é claro, e a lista de casos próximos ao mundo cripto é longa: o banco de dados de clientes da Ledger em 2020, a BlockFi e a Gemini através de fornecedores terceirizados, a Nexo, o portal de suporte da Trezor em 2024, e muitos outros. Os incidentes, isoladamente, não têm nada de extraordinário. O que importa é o que acontece com os dados depois.
Conjuntos de dados vazados não permanecem separados. Eles são negociados, combinados e enriquecidos, e um vazamento que contém apenas um endereço de e-mail se torna perigoso quando é combinado com um outro vazamento contendo esse mesmo e-mail e um endereço residencial, e um terceiro contendo um número de telefone. O caso Ledger é a ilustração mais clara do que isso produz especificamente neste setor: cerca de um milhão de endereços de e-mail e cerca de 272.000 registros com nomes, endereços postais e números de telefone, despejados publicamente, e cada um desses registros carregava o mesmo fato implícito — essa pessoa possui uma carteira de hardware. O resultado foram anos de phishing altamente convincente e, em casos relatados, ameaças feitas pessoalmente.
A comparação fora do mundo cripto que vale a pena ter em mente é a Optus, na Austrália, em 2022, onde a exposição de números de documentos de identidade de milhões de clientes forçou uma conversa nacional sobre reemitir passaportes e carteiras de motorista em escala. Números de documentos podem, a um grande custo e com muito transtorno, ser reemitidos. Rostos não podem.
Para que serve um registro de identidade vazado
O conselho genérico depois de uma violação — fique de olho no seu histórico de crédito — é voltado para uma ameaça diferente. Eis o que essa combinação específica de campos realmente permite.
- Phishing que já sabe a resposta. Um e-mail que cita seu nome real, seu endereço real, a plataforma que você realmente usa e o tamanho aproximado do seu saldo derrota as heurísticas nas quais a maioria das pessoas confia. A grande maioria das perdas práticas depois de um vazamento de dados cripto vem disso, não de nada técnico. Nosso guia sobre como verificar um serviço antes de enviar cobre a rotina que resiste a isso.
- SIM swap direcionado. O registro contém o número de telefone e detalhes pessoais suficientes para responder às perguntas de verificação de uma operadora de celular. Essa é a rota padrão de entrada em qualquer conta ainda protegida por códigos via SMS.
- Credential stuffing com contexto. Agora se sabe que o endereço de e-mail pertence a um usuário de cripto, com uma plataforma específica e um saldo específico, o que o coloca na frente da fila em todo ataque de senha reutilizada.
- Extorsão que não precisa de prova. As ameaças mais eficazes são aquelas que a vítima consegue verificar imediatamente. Uma mensagem que cita seu endereço e suas posses é intrinsecamente crível, e a exigência não precisa ser alta para ser paga.
- Risco físico. Essa é a consequência que separa os dados cripto da maioria dos outros dados vazados, e não é teórica. A combinação de um endereço residencial com evidências de posses significativas em autocustódia tem sido seguida, desde 2020, por ameaças documentadas, invasões de domicílio e sequestros em vários países — o suficiente para que, em 2025, as autoridades francesas tenham estendido publicamente medidas de proteção a pessoas do setor, depois de uma série de ataques. Um saldo em registro não pode ser congelado nem revertido por um banco, o que é exatamente o que torna seu dono um alvo.
- Dano retrospectivo e fora de contexto. Um registro criado em 2026 ainda será legível em 2036. A pessoa que o examinar pode ser um empregador, uma seguradora, um agente de fronteira, uma vara de família, um jornalista ou um governo cuja postura em relação à sua atividade mudou nesse meio-tempo. Você não está divulgando informações só para quem lê hoje.
A parte que não é uma violação: seus dados sempre foram feitos para viajar
Focar exclusivamente em violações subestima a exposição, porque uma parcela grande e crescente da movimentação dos seus dados de identidade é inteiramente lícita, automática e invisível para você.
- A Travel Rule. O padrão internacional estendido a ativos virtuais em 2019 exige que as informações de identificação do ordenante e do beneficiário acompanhem as transferências entre provedores regulados. Na UE, o Transfer of Funds Regulation revisado está em vigor desde 30 de dezembro de 2024 e, ao contrário do que ocorre em várias outras jurisdições, não estabelece nenhum limite de minimis para transferências de ativos cripto. Seu nome é transmitido junto com o valor, para uma empresa com a qual você não tem relacionamento nenhum, como parte da rotina de compliance.
- Comunicação fiscal automática. O Crypto-Asset Reporting Framework da OCDE e a diretiva correspondente da UE começam a coletar dados de conta e de transação sobre a atividade de 2026, com as primeiras trocas automáticas entre administrações tributárias ocorrendo em 2027. O mecanismo espelha aquele que já funciona para contas bancárias. Cobrimos as implicações para pessoas físicas no guia de impostos sobre swaps de cripto.
- Comunicação de atividade suspeita. Relatórios enviados a uma unidade de inteligência financeira são, na maioria dos regimes, legalmente proibidos de ser divulgados ao titular. Você não é informado, e não pode perguntar.
- Solicitações rotineiras de autoridades policiais. Grandes plataformas publicam relatórios de transparência mostrando milhares de solicitações de dados governamentais por ano, com altas taxas de atendimento.
- Triagem comercial. Depósitos e saques recebem uma pontuação de fornecedores de análise de blockchain como rotina, o que liga sua identidade verificada a uma avaliação de risco mantida por mais uma outra empresa. O guia de análise de blockchain explica como essas pontuações são geradas e por que elas são herdadas, e não conquistadas.
O ponto não é que nada disso seja ilegítimo. É que “essa exchange já sofreu alguma violação” é a pergunta errada a se fazer. A certa é quantas organizações acabam ficando com um registro que te identifica, através de mecanismos que estão funcionando exatamente como planejado.
O manual de minimização de dados
Dado que a exclusão está, em grande parte, indisponível, todo o jogo consiste em limitar quantas cópias existem e o que cada uma contém. Sete pontos, em ordem de poder de alavancagem.
- Faça um inventário do que já existe. Quase todo mundo subestima isso por um fator de várias vezes. Pesquise no seu arquivo de e-mail por confirmações de verificação, em vez de confiar na memória; as contas que você esqueceu são as perigosas, precisamente porque ninguém está de olho nelas, e o banco de dados de uma plataforma extinta tem mais chance de acabar em algum lugar público do que o de uma que ainda está ativa.
- Peça uma cópia antes de encerrar qualquer coisa. Uma solicitação de acesso do titular, feita enquanto você ainda tem um login, produz o único inventário completo da sua exposição que você algum dia vai receber, incluindo — se você pedir isso explicitamente — os destinatários para quem seus dados foram divulgados. Encerre a conta depois, nunca antes.
- Apague o que não é retido por exigência legal. A exceção de AML protege o arquivo de identidade. Ela não protege o perfil de marketing, o histórico de chamados de suporte, o registro de analytics nem os identificadores publicitários, todos apoiados em uma base legal diferente e que podem, de fato, ser apagados. Peça essas categorias especificamente, em vez de fazer uma solicitação genérica, que é fácil de recusar por completo.
- Pare de se verificar por padrão. O hábito que vale a pena quebrar é tratar um formulário de verificação como um formulário. Ele é uma cópia permanente, irrevogável e distribuída da sua identidade. Verifique-se no menor número possível de plataformas que suas necessidades reais exigirem, e nunca envie um documento para desbloquear um recurso que você ainda nem decidiu usar.
- Recuse os campos opcionais. A regulamentação prescreve um mínimo. Dados do empregador, narrativas de origem de patrimônio, documentos secundários, identificadores de redes sociais e consentimentos de marketing além desse mínimo são a plataforma pedindo, não a lei exigindo, e as narrativas de patrimônio em texto livre, em particular, costumam ser a coisa mais reveladora de todo o arquivo.
- Separe a perna identificada da perna privada. Se parte da sua atividade precisa passar por uma plataforma verificada — e, para a maioria das pessoas, uma parte precisa —, mantenha-a estruturalmente separada da atividade que você não gostaria de ver indexada ao seu nome, para que a divulgação da primeira não descreva automaticamente a segunda. Essa é uma questão de arquitetura de carteira tanto quanto de plataforma, e o guia de higiene de carteira é o complemento prático para isso.
- Fortaleça a identidade que você já entregou. Presuma que o registro é público e aja de acordo: tire o número de telefone da recuperação de conta baseada em SMS, use autenticação multifator baseada em hardware em todo lugar, use um endereço único por serviço para conseguir identificar qual deles vazou, tenha cuidado ao publicar suas posses, e trate qualquer mensagem não solicitada que já saiba o seu saldo como hostil por padrão.
A solicitação de acesso que funciona, e a solicitação de apagamento que quase sempre não funciona
Dois direitos diferentes, rotineiramente confundidos, com taxas de sucesso muito diferentes.
O direito de acesso é o útil. Nos termos do GDPR, ele garante a você uma cópia dos seus dados pessoais, além das finalidades do tratamento, das categorias de dados, dos destinatários ou categorias de destinatários aos quais eles foram divulgados, do prazo de retenção e da origem, caso os dados não tenham sido coletados diretamente de você. Não há exceção de AML aqui. O controlador tem um mês para responder, prorrogável por mais dois em solicitações complexas, e é gratuito. Direitos comparáveis existem nas leis de privacidade da Califórnia e no UK GDPR.
Faça a solicitação por escrito, peça explicitamente pelos documentos de identidade retidos, pelo prazo de retenção aplicado a eles e pelos destinatários nomeados, e não apenas pelas categorias. Esse último item é o que revela qual fornecedor de identidade e quais subprocessadores guardam a imagem do seu passaporte, e é a frase mais valiosa de todo o exercício.
O direito ao apagamento é o que costuma falhar, e falha corretamente. Espere uma recusa para qualquer coisa dentro do arquivo de AML, citando a exceção de obrigação legal. Essa recusa é bem fundamentada, e contestá-la não é um bom uso do seu tempo. O que vale a pena perseguir é o perímetro: listas de marketing, perfis de analytics, anexos de suporte, identificadores publicitários e quaisquer documentos coletados além do mínimo regulatório. Peça essas categorias pelo nome. Um “apague tudo” genérico convida a uma recusa genérica; uma lista específica força uma resposta categoria por categoria, o que é, ao mesmo tempo, mais provável de dar certo e mais informativo quando não dá.
Duas notas práticas. Guarde as respostas — elas são evidência datada de quem tinha o quê, o que importa se os dados vierem à tona mais tarde. E espere que a resposta seja incompleta: muitos controladores vão descrever categorias em vez de nomear destinatários, a menos que você insista, e insistir costuma ser suficiente.
Onde a ausência de KYC realmente ajuda, e onde não ajuda
Este site existe porque achamos que o padrão de identificar todo mundo para cada transação é desproporcional. Essa convicção não nos dá o direito de exagerar o que a alternativa realmente alcança, então aqui está o limite honesto.
O que ele faz. Ele impede a criação de um novo registro. Nenhum documento é enviado, então nenhum fornecedor o processa, nenhum revisor o lê, nenhum backup o retém e nenhum processo de falência pode publicá-lo. Como a exposição é cumulativa e permanente, evitar mais uma cópia vale consideravelmente mais do que parece — é a única intervenção, em todo esse assunto, que é plenamente eficaz, precisamente porque age antes de o registro existir.
O que ele não faz. Ele não apaga nada. Registros já criados continuam regidos por seus próprios cronogramas de retenção, independentemente do que você faça depois, e qualquer serviço que dê a entender o contrário está te enganando. Ele não torna privada uma blockchain que é, por natureza, transparente: se você recebe um ativo legível, a análise de blockchain continua do outro lado de qualquer swap, o que é todo o assunto de o swap cripto é anônimo e do guia de análise de blockchain. Ele não muda sua situação fiscal — o swap é uma alienação na maioria das jurisdições, quer alguém tenha checado seu passaporte ou não, como explicado no guia de impostos. E não é uma licença para ignorar sanções ou a lei local, algo que cobrimos jurisdição por jurisdição em o swap sem KYC é legal onde você mora.
O enquadramento que defenderíamos é este: a exposição de KYC é um estoque, não um fluxo. Você não consegue reduzir o estoque, então a única variável que você controla é a velocidade com que adiciona a ele. Tudo o que foi dito acima é sobre essa única variável.
O que guardamos, dito sem rodeios
Um guia sobre quem guarda os seus dados não vale nada, a menos que responda à mesma pergunta sobre seu próprio autor, então:
- Não pedimos nome, endereço de e-mail, número de telefone ou documento, e não há conta nenhuma para criar. Consequentemente, não existe arquivo de identidade, nenhum fornecedor processando um, e nenhum revisor lendo um.
- Encaminhamos o que um pedido exige para o roteador de liquidez upstream que o executa — o par, o valor, o endereço de destino e, se você fornecer um, o endereço de reembolso. Essa parte é a fonte da verdade para os metadados do pedido e tem sua própria política de retenção, que não controlamos nem fingimos controlar. Preferimos dizer isso a dar a entender que a rota termina em nós.
- Os registros de pedidos são apagados em até trinta dias, e antes disso assim que um pedido é liquidado ou expira. Os logs do servidor web seguem o padrão do nginx e são rotacionados em até vinte e quatro horas.
- Nenhum analytics de terceiros, nenhum script de publicidade, nenhum cookie de rastreamento. O único cookie que definimos carrega um token CSRF entre a página e a API, e é apagado quando você fecha o navegador. As fontes são hospedadas por nós mesmos, então renderizar uma página não contata nenhuma CDN de fontes.
- Não conseguiríamos atender a uma solicitação de exclusão sobre você, mesmo que você fizesse uma, porque não guardamos nada que te identifique para apagar. Esse é o lado honesto e inverso do design, e está declarado na política de privacidade, junto com todos os detalhes. As afirmações sobre a infraestrutura estão detalhadas na página de transparência, e nosso processo de divulgação está na página de segurança.
O que não conseguimos fazer é remover seus documentos de qualquer outro lugar. Ninguém consegue. É exatamente por isso que a decisão precisa ser tomada antes do envio.
Leituras relacionadas
Para o argumento mais amplo a favor e contra as checagens de identidade, comece por o que é cripto sem KYC. Para entender como um registro nomeado transforma um registro público em uma biografia, veja análise de blockchain explicada, e para o que um swap oculta e o que não oculta, o swap cripto é anônimo. O complemento operacional deste guia é higiene de carteira para swaps de privacidade. Para o phishing que vem depois de um vazamento, veja como verificar um serviço antes de enviar. Para o panorama jurídico, o swap sem KYC é legal onde você mora e o guia de impostos. Para adquirir um ativo opaco sem aumentar o estoque, como comprar Monero sem KYC, e para o vocabulário usado ao longo do texto, o glossário.









