
Kısaca
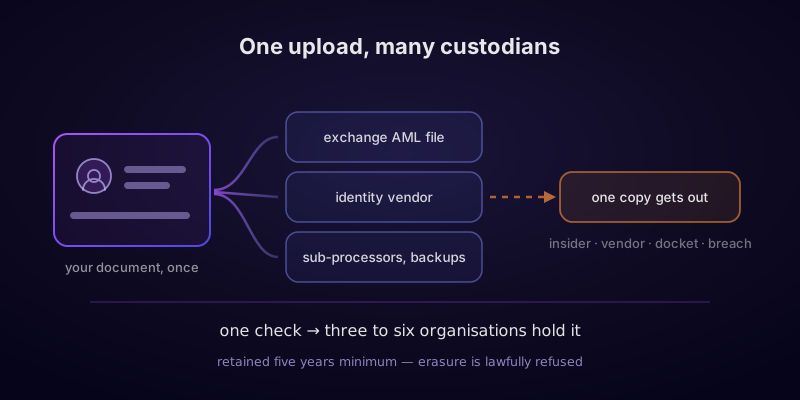
- Bir doğrulama bir kontrol değil, bir kopyadır. Belge görüntünüz, ondan çıkarılan her alan, selfie'niz ve genellikle bir yüz şablonu — platform tarafından ve ayrıca, kontrolü satın aldığı kimlik tedarikçisi tarafından ayrı ayrı saklanır.
- Onu silemezsiniz ve bu ret, yasaya uygundur. Kara para aklamayı önleme hukuku dosyanın saklanmasını zorunlu kılar; gizlilik hukuku ise yasal olarak zorunlu kılınan saklamayı silme hakkının kapsamı dışında açıkça tutar.
- Hesabı kapattıktan sonra beş yıl, bir taban değerdir. Bir hesabı kapatmak bir silme işlemini başlatmaz. Bir sayacı başlatır.
- Kaydın birçok emanetçisi vardır ve yalnızca bir tanesinde başarısız olması yeterlidir. İçeriden erişim, bir tedarikçinin ifşa olmuş kimlik bilgileri, bir iflas dosyası ve sıradan bir veri ihlali — her biri kripto kimlik verilerinin gerçek anlamda ifşa olmasına yol açmıştır.
- Kripto KYC'si, bir adresi bir bakiyeyle eşleştirdiği için benzersiz biçimde tehlikelidir. Bu bir hedefleme listesidir ve tam olarak bu amaçla kullanılmıştır.
- Paylaşımın çoğu aslında bir ihlal bile değildir. Fon transferi kuralları, kimliğinizi tasarım gereği kurumlar arasında taşır ve kripto hesaplarına ilişkin otomatik vergi raporlaması 2026 etkinliğiyle başlar.
- Gerçek etkiye sahip tek kaldıraç, oluşturulan kopya sayısıdır. KYC'siz altyapı geçmişi silemez. Ama bir sonraki kaydın var olmasını engelleyebilir; bu, kulağa geldiğinden çok daha değerlidir, çünkü maruziyet birikimlidir ve kalıcıdır.
Bu bir hukuki tavsiye değildir. Veri koruma ve kara para aklamayı önleme kuralları yetki alanına göre değişir ve hızla dönüşür; aşağıda anlatılan olaylar da kamuya açık haberlerden ve şirket açıklamalarından özetlenmiştir. Bu rehber, 2026 itibarıyla çoğu rejimde ortak olan işleyişi açıklar; önemli bir karar için bunlardan herhangi birine dayanmadan önce yetkin bir yerel hukuk danışmanına başvurun.
Dosya aslında nereye gidiyor
Çoğu insanın zihnindeki model şudur: bir borsa pasaportunuza bakar, gerçek olduğunuza karar verir ve yoluna devam eder. Gerçekte olan bu değildir ve tüm risk, bu ikisi arasındaki farkta yaşar.
Gerçekte olan şudur: bir kopya oluşturulur ve ardından dağıtılır. Neredeyse hiçbir borsa kimlik doğrulamasını kendisi geliştirmez; bu, bir avuç tedarikçiden satın alınan uzmanlaşmış bir üründür — karşınıza çıkacak isimler arasında Jumio, Onfido, Sumsub, Veriff, Persona ve AU10TIX bulunur. Belgeniz, borsanın değil, o tedarikçinin altyapısına yüklenir. Tedarikçi belge üzerinde gerçeklik kontrolleri yapar, her alanı çıkarmak için optik karakter tanıma çalıştırır, selfie'nizi belgedeki fotoğrafla karşılaştırır ve bir karar döndürür.
Her aşama bir iz bırakır ve asıl mesele de bu izdir:
- Borsa kendi kopyasını tutar — talep üzerine sunabilmesi yasal olarak zorunlu olan müşteri durum tespiti dosyasında. Mevzuatın asıl konusu olan kopya budur.
- Tedarikçi bir kopya tutar — görüntülerin ve çıkarılan verilerin, kendi saklama takvimine göre; bu takvim sizin kabul ettiğiniz bir şey tarafından değil, borsayla yaptığı sözleşme tarafından belirlenir.
- Tedarikçinin alt işleyicileri de onu görür. Belge doğrulama, yaptırım ve siyasi nüfuz sahibi kişi taraması, adres doğrulama ve cihaz risk puanlaması çoğu zaman yine ayrı hizmetlerdir ve her biri ihtiyaç duyduğu alanları alır.
- Makinenin reddettiklerini insanlar okur. Üst seviyeye taşınan kontroller, çoğu zaman dış kaynaklı ve çoğu zaman ne sizin ne de borsanın bulunduğu bir yetki alanındaki inceleme ekiplerine gider. Bu varsayımsal bir zayıflık değildir: bugüne kadar ifşa olmuş en büyük kripto kimlik olayının arkasındaki mekanizma tam olarak budur.
- Yukarıdakilerin hepsi, yedekleriyle birlikte bulut depolamadadır. Yedekler, tasarım gereği, silme işleminden sağ çıkan kopyalardır ve kendi ayrı sona erme takvimlerine sahiptirler.
Emanetçileri dürüstçe sayarsanız, tek bir borsadaki tek bir doğrulama, genellikle pasaport görüntünüzün üç ila altı kurumda var olduğu anlamına gelir. Bunlardan yalnızca birini siz seçtiniz. Özellikle sormadıkça diğerlerinin isimleri size asla söylenmeyecektir — ki aşağıdaki erişim talepleri bölümünün de açıkladığı gibi, bunu yapmaya hakkınız vardır ve neredeyse hiç kimse bunu yapmaz.
Kayıt aslında neler içeriyor
“KYC verisi” denince akla bir pasaport taraması gelir. Dosya bundan çok daha büyüktür ve kimsenin aklına gelmeyen kısımlar çoğu zaman en hassas olanlardır.
- Belgenin kendisi — bir pasaportun, ulusal kimlik kartının ya da sürücü belgesinin, makinece okunabilir bölgesi, belge numarası, düzenleyen makam ve son geçerlilik tarihiyle birlikte tam renkli bir görüntüsü.
- Her alan, yapılandırılmış metin olarak. Tam yasal ad, doğum tarihi, doğum yeri, uyruk, belge numarası. Çıkarılmış, dizinlenmiş ve aranabilir hale getirilmiş — bu da kaydı, aynı alanları içeren başka herhangi bir veritabanıyla önemsiz bir çabayla birleştirilebilir kılar.
- Yüzünüz, bir şablon olarak. Canlılık kontrolü için çekilen selfie ya da video ve genellikle bundan türetilen bir biyometrik şablon. Bu, GDPR kapsamında özel nitelikli veridir ve birçok ABD eyaletinde ayrı yasalarla korunur — bir nedeni vardır: bu, dosyadaki asla yeniden düzenlenemeyecek tek alandır.
- Adres kanıtı. Bir fatura ya da banka ekstresi — yani kendisi de bir hesap numarası ve bir tüketim ya da harcama örüntüsü içeren ikinci bir belge.
- Finansal tanımlayıcılar. Hesabı fonlamak için kullanılan banka hesabı ya da kart bilgileri — platforma bağlı olarak tam ya da maskelenmiş biçimde.
- Fon kaynağı ve servet kaynağı beyanları. Artırılmış durum tespiti uygulandığında, işvereniniz, varlıklarınız ve paranızın nereden geldiğine dair serbest metin biçiminde bir açıklama — çoğu zaman dosyanın tamamındaki en açık edici tek kalemdir.
- Teknik zarf. IP adresleri, cihaz parmak izleri, tarayıcı ve işletim sistemi, kayıt sırasındaki ve sonraki her girişteki konum bilgisi.
- Etkinliğinizin tamamı. Her yatırma, alım satım, çekim, bakiye anlık görüntüsü ve — en kritiği — bugüne kadar kendisinden yatırma yaptığınız ya da kendisine çekim yaptığınız her blok zinciri adresi.
İşte bu son satır, bir kripto kimlik kaydını sızdırılmış bir havayolu sadakat veritabanından türsel olarak farklı kılan şeydir. Bu, yasal bir kimlik ile herkese açık bir defter arasındaki birleştirme anahtarıdır. Onu elinde tutan biri yalnızca kim olduğunuzu bilmekle kalmaz; tamamen herkese açık verileri ve kripto paranın gerçekte nasıl izlendiğine dair rehberimizde açıklanan sıradan kümeleme tekniklerini kullanarak o noktadan itibaren zincir üzerindeki geçmişinizi okuyabilir. Sızdırılmış tek bir kayıt, takma adlı bir zincir geçmişini kalıcı ve geriye dönük olarak isimlendirilmiş bir geçmişe dönüştürür.
Neden onu silemezsiniz
Bu, bir gizlilik yasasının bir silme düğmesi olduğunu varsayan insanları şaşırtan kısımdır ve tam olarak anlaşılmaya değerdir, çünkü buradaki mantık keyfi değildir ve insanların hayal ettiği çözüm yolu var olmaz.
Kara para aklamayı önleme rejimleri, yükümlü tarafların, yetkili bir makamın olay sonrasında bir ilişkiyi yeniden kurabilmesi için müşteri durum tespiti kayıtlarını saklamasını zorunlu kılar. Saklama süresi neredeyse her yerde aynı sayıya yakınsar. AB kara para aklamayı önleme direktifleri, iş ilişkisinin sona ermesinden itibaren beş yıl öngörür ve üye devletlerin bu süreyi ona kadar uzatmasına izin verir; 2027 ortasından itibaren uygulanacak olan ve kripto varlık hizmet sağlayıcılarını tam kapsama alan 2024 tarihli AB kara para aklamayı önleme paketi de aynı beş yıllık kuralı korur. Birleşik Krallık Kara Para Aklamayı Önleme Yönetmeliği beş yıl öngörür. ABD Banka Gizliliği Yasası çerçevesi de beş yıl gerektirir ve müşteri kimlik tespiti kayıtları, hesap kapatıldıktan sonra beş yıl daha tutulur.
Şimdi bunu gizlilik hukukunun yanına koyun. GDPR'nin silme hakkı — genellikle unutulma hakkı olarak tanımlanan hak — işlemenin, veri sorumlusunun tabi olduğu bir yasal yükümlülüğe uyum için gerekli olduğu durumlarda açık bir istisna içerir. Kara para aklamayı önleme amaçlı saklama, tam olarak böyle bir yükümlülüğün ders kitabı örneğidir. İki yasa çatışmaz; ikincisi, tasarım gereği birincisine boyun eğer. Bir borsa kimlik belgelerinizi silmeyi reddettiğinde, engelleyici davranmıyor ya da bir teknik ayrıntının arkasına saklanmıyordur. Kuralı doğru biçimde uyguluyordur.
Bunun üç sonucu vardır ve hiçbiri yaygın olarak anlaşılmamıştır:
- Hesabınızı kapatmak, sayacı durdurmak yerine başlatır. Saklama süresi, ilişkinin sona ermesinden itibaren işler. Hesabı kapattığınız gün, beş yılın sıfırıncı günüdür ve artık neyin tutulduğunu incelemek için ihtiyaç duyacağınız girişten vazgeçmiş oldunuz.
- Fazla saklamak, akla uygun ticari tercihtir. Kayıtları çok erken imha eden bir firma, denetim yaptırımıyla karşılaşır. Onları çok uzun süre tutan bir firmanın karşılaştığı şey ise, gerçekçi olarak, neredeyse hiçbir şeydir. Bu nedenle silme takvimleri cömerttir ve “beş yıl” bir beklenti değil, bir taban değerdir.
- Tedarikçinin sayacı, borsanın sayacı değildir. Sözleşmeniz her ne ise, platformla yapılmıştır. Kimlik tedarikçisinin ve onun alt işleyicilerinin saklama takvimi, taraf olmadığınız ve hiç okumadığınız ticari bir anlaşmayla belirlenir.
Tek bir pratik sonuç çıkar: karar anı yükleme anıdır, sonrasındaki hiçbir şey değil. Daha sonra fikrinizi değiştirebileceğiniz bir an yoktur. Bu, zincir analizi rehberinde anlatılan gizlilik kararlarıyla aynı yapıya sahiptir — ya eylem anında verilirler ya da hiç verilemezler.
Aslında dışarı sızmasının dört yolu
Bir olay listesini dikkatsiz şirketlerin bir listesi olarak okumak cazip gelir ve bu çerçeveleme yanlış bir savunmaya götürür — “daha iyi” bir borsa seçmek. Bunları okumanın faydalı yolu, dört yapısal olarak farklı başarısızlık modu olarak görmektir; çünkü altı kurum tarafından tutulan bir kayıt, bunların her birinde dördüne de açıktır.
1. İçeriden biri: rüşvet almış ya da ele geçirilmiş
Mayıs 2025'te Coinbase, suçluların müşteri kayıtlarını ele geçirmek için yurt dışındaki müşteri destek yüklenicilerine rüşvet verdiğini açıkladı. Şirketin listelediği kategoriler, bu olayı kulağa daha büyük gelen bir sayıdan bile daha önemli kılan nedendir: adlar, adresler, telefon numaraları, e-posta adresleri, maskelenmiş sosyal güvenlik numaraları, maskelenmiş banka hesabı tanımlayıcıları, devlet kimlik belgesi görüntüleri ve bakiye anlık görüntüleri ile işlem geçmişini içeren hesap verileri. Coinbase, etkilenen kullanıcı sayısının aylık işlem yapan kullanıcıların yüzde birinin altında olduğunu belirtti, ardından gelen şantaj talebini reddetti, bunun yerine bilgi karşılığında bir ödül teklif etti ve iyileştirme maliyetini yüzlerce milyon dolar olarak tahmin etti.
Burada kontrolleri etkisiz kılan şeye dikkat edin. Şifreleme değil, borsanın altyapısının güvenliği değil, bir güvenlik sayfasının bahsettiği şeylerden hiçbiri değil. Destek personelinin destek verebilmek için müşteri kayıtlarını görmesi gerekir, dış kaynaklı destek büyük ölçekte normal bir maliyet kararıdır ve meşru erişimi olan bir kişiye para ödenebilir. Bu riski ortadan kaldıran hiçbir yapılandırma yoktur ve aynı yapı, tasarım gereği belgeleri okuyan üst seviye inceleme ekiplerine sahip kimlik tedarikçisinde de mevcuttur.
Aynı örüntü başka yerlerde de görülür. Kasım 2021'de Robinhood, bir saldırganın telefonla bir müşteri destek çalışanını sosyal mühendislikle kandırdığını ve yaklaşık beş milyon e-posta adresi ile iki milyon adı, daha küçük bir grup için ise daha ayrıntılı bilgiyi ele geçirdiğini açıkladı. Bu teknik hiçbir güvenlik açığı gerektirmiyordu.
2. Hiç seçmediğiniz tedarikçi
Kimlik doğrulama katmanı, yoğunlaşmış bir sektördür. Bir avuç tedarikçi, kripto sektörünün çok büyük bir bölümü ile fintek, yolculuk paylaşımı ve sosyal medyanın büyük bölümleri için belgeleri işler; bu da her birini, tek bir müşteriden çok daha büyük bir ödülü elinde tutan bir hedef haline getirir.
2024'te güvenlik araştırmacıları, büyük platformlara hizmet veren bir kimlik doğrulama sağlayıcısı olan AU10TIX'in yönetici kimlik bilgilerinin uzun bir süre boyunca ifşa durumunda kaldığını bildirdi — bu da işlediği belgelere ilişkin verilere erişimi mümkün kılmış olabilir. Ağustos 2019'da yaklaşık on bin kimlik fotoğrafına sahip olduğunu iddia eden bir kişi Binance'e şantaj yapmaya çalıştı; şirket görüntülerin kaynağına itiraz ederek kendi dijital filigranını taşımadıklarını belirtti ve 2018 yılında çalıştığı üçüncü taraf bir tedarikçiye işaret etti. Bu olayın hangi anlatımı doğru olursa olsun, argümanın kendisi yapıyı gözler önüne serer: belgeler ortaya çıktığında, hem platform hem de tedarikçi makul biçimde başarısızlığın diğer tarafta olduğunu söyleyebilir ve kullanıcının hangisinin doğru olduğunu tespit etmesinin hiçbir yolu yoktur — hiç sözleşme yapmadığı bir şirkete karşı başvurabileceği bir yol da yoktur.
3. Hiç ihlal sayılmayan yasal ifşa
2022'de, Celsius'un çöküşünün ardından, müşteri adları işlem geçmişleriyle birlikte sıradan ABD iflas başvurularında yayımlandı. Ortada hiçbir saldırgan yoktu. İflas süreçleri kamuya açıktır, alacaklı listeleri kaydın bir parçasıdır ve bir müşteri veritabanı iflas masasının bir varlığıdır. Veriler, hukuk sisteminin doğru işleyişi sayesinde kalıcı olarak kamuya açık hale geldi.
Bu durum genellenebilir. Bir platform devralındığında, müşteri dosyası işletmeyle birlikte el değiştirir. Bir platform battığında, dosya bir varlığa dönüşür. Bir mahkeme ibraz kararı verdiğinde, dosya ibraz edilir. Girdiğiniz her saklamalı ilişki, yalnızca o şirketin güvenliğine değil, kaydın tüm ömrü boyunca ödeme gücüne, sahipliğine ve yetki alanına yapılan bir bahistir. Bu, çoğu kullanıcının girdiğini sandığından çok daha uzun ve çok daha tuhaf bir bahistir.
4. Sıradan ihlal ve ardından gelen birleştirme
Geleneksel dış saldırılar elbette hâlâ yaşanıyor ve kriptoya yakın listesi uzun: 2020'de Ledger'ın müşteri veritabanı, üçüncü taraf tedarikçiler üzerinden BlockFi ve Gemini, Nexo, 2024'te Trezor'un destek portalı ve daha pek çoğu. Tek tek olaylar sıra dışı değildir. Önemli olan, verilere daha sonra ne olduğudur.
İhlal edilmiş veri kümeleri ayrı kalmaz. Alınıp satılır, birleştirilir ve zenginleştirilir; yalnızca bir e-posta adresi içeren bir sızıntı, o e-posta adresini ve bir ev adresini içeren farklı bir sızıntıyla ve bir telefon numarası içeren üçüncü bir sızıntıyla birleştirildiğinde tehlikeli hale gelir. Ledger vakası, bunun bu sektörde özel olarak neye yol açtığının en net örneğidir: yaklaşık bir milyon e-posta adresi ve ad, posta adresi ile telefon numarası içeren yaklaşık 272.000 kayıt herkese açık biçimde ifşa edildi ve bu kayıtların her biri aynı örtük gerçeği taşıyordu — bu kişi bir donanım cüzdanına sahip. Sonuç, yıllarca süren son derece inandırıcı oltalama saldırıları ve bildirilen bazı vakalarda yüz yüze yapılan tehditler oldu.
Akılda tutulmaya değer kripto dışı karşılaştırma, 2022'de Avustralya'daki Optus vakasıdır; milyonlarca müşterinin kimlik belgesi numaralarının ifşa olması, pasaportların ve ehliyetlerin büyük ölçekte yeniden düzenlenmesi konusunda ulusal bir tartışmayı zorunlu kıldı. Belge numaraları, büyük bir maliyet ve zahmetle de olsa yeniden düzenlenebilir. Yüzler düzenlenemez.
Sızdırılmış bir kimlik kaydı ne için kullanılır
Bir ihlalin ardından verilen genel tavsiye — kredi sicilinizi izleyin — farklı bir tehdide yöneliktir. İşte bu özel alan bileşiminin gerçekte neyi mümkün kıldığı.
- Cevabı zaten bilen oltalama. Gerçek adınızı, gerçek adresinizi, fiilen kullandığınız platformu ve bakiyenizin yaklaşık büyüklüğünü belirten bir e-posta, çoğu insanın güvendiği sezgisel kuralları alt eder. Bir kripto veri sızıntısının ardından yaşanan pratik kayıpların büyük çoğunluğu, teknik bir şeyden değil, buradan kaynaklanır. Göndermeden önce bir hizmeti doğrulama rehberimiz, buna karşı ayakta kalan rutini ele alır.
- Hedefli SIM takası. Kayıt, telefon numarasını ve bir mobil operatörün doğrulama sorularını yanıtlamaya yetecek kadar kişisel ayrıntıyı içerir. Bu, hâlâ SMS kodlarıyla korunan herhangi bir hesaba girmenin standart yoludur.
- Bağlamla desteklenmiş kimlik bilgisi doldurma. E-posta adresinin artık belirli bir platformu ve belirli bir bakiyesi olan bir kripto kullanıcısına ait olduğu bilinmektedir; bu da onu her tekrar kullanılan parola saldırısı sırasının en önüne taşır.
- Kanıt gerektirmeyen şantaj. En etkili tehditler, mağdurun anında doğrulayabildiği tehditlerdir. Adresinizi ve varlıklarınızı belirten bir mesaj doğası gereği inandırıcıdır ve ödenmesi için talebin büyük olması gerekmez.
- Fiziksel risk. Bu, kripto verisini diğer sızdırılmış verilerin çoğundan ayıran sonuçtur ve kuramsal değildir. Bir ev adresinin, önemli miktarda kendi kendine saklanan varlıkların kanıtıyla eşleşmesi, 2020'den bu yana çeşitli ülkelerde belgelenmiş tehditleri, ev baskınlarını ve kaçırma olaylarını beraberinde getirmiştir — öyle ki 2025'te Fransız makamları, bir dizi saldırının ardından sektördeki kişilere yönelik koruma önlemlerini kamuya açık biçimde genişletmiştir. Bir defter bakiyesi bir banka tarafından dondurulamaz ya da geri alınamaz — sahibini hedef haline getiren de tam olarak budur.
- Geriye dönük ve bağlamlar arası zarar. 2026'da oluşturulan bir kayıt, 2036'da hâlâ okunabilir olacaktır. Onu inceleyen kişi bir işveren, bir sigortacı, bir sınır görevlisi, bir aile mahkemesi, bir gazeteci ya da aradan geçen sürede etkinliğinize karşı tutumu değişmiş bir hükümet olabilir. Yalnızca bugünün okuyucusuna ifşa etmiyorsunuz.
İhlal olmayan kısım: verileriniz zaten yolculuk yapmak üzere tasarlandı
Yalnızca ihlallere odaklanmak maruziyeti olduğundan az gösterir, çünkü kimlik verilerinizin hareketinin büyük ve giderek artan bir bölümü tamamen yasal, otomatik ve sizin için görünmezdir.
- Seyahat Kuralı. 2019'da sanal varlıklara genişletilen uluslararası standart, düzenlemeye tabi sağlayıcılar arasındaki transferlere gönderenin ve alıcının kimlik bilgilerinin eşlik etmesini zorunlu kılar. AB'de, yeniden düzenlenmiş Fon Transferi Tüzüğü 30 Aralık 2024'ten bu yana uygulanmaktadır ve diğer birçok yetki alanındaki durumun aksine, kripto varlık transferleri için herhangi bir de minimis eşiği belirlemez. Adınız, hiçbir ilişkinizin olmadığı bir şirkete, rutin uyum işleyişinin bir parçası olarak, değerle birlikte iletilir.
- Otomatik vergi raporlaması. OECD'nin Kripto Varlık Raporlama Çerçevesi ve AB'nin buna karşılık gelen direktifi, 2026 etkinliği üzerinden hesap ve işlem verisi toplamaya başlıyor; vergi idareleri arasındaki ilk otomatik değişimler ise 2027'de gerçekleşecek. Mekanizma, banka hesapları için zaten işlemekte olanı birebir yansıtır. Bireyler için doğurduğu sonuçları kripto takası vergi rehberinde ele alıyoruz.
- Şüpheli işlem bildirimi. Bir mali istihbarat birimine yapılan bildirimlerin, çoğu rejimde, ilgili kişiye ifşa edilmesi yasal olarak yasaktır. Size söylenmez ve soramazsınız.
- Rutin kolluk kuvveti talepleri. Büyük platformlar, yılda binlerce devlet veri talebini ve yüksek uyum oranlarını gösteren şeffaflık raporları yayımlar.
- Ticari tarama. Yatırmalar ve çekimler, olağan bir uygulama olarak zincir analizi tedarikçileri tarafından puanlanır; bu da doğrulanmış kimliğinizi başka bir şirketin sürdürdüğü bir risk değerlendirmesine bağlar. Zincir analizi rehberi, bu skorların nasıl üretildiğini ve neden kazanılmış değil devralınmış olduklarını açıklar.
Buradaki mesele, bunların herhangi birinin meşru olmadığı değildir. Mesele şu ki, “bu borsa hiç ihlal edildi mi” sorusu, sorulması gereken yanlış sorudur. Doğru soru, tam olarak amaçlandığı gibi işleyen mekanizmalar yoluyla, sizi tanımlayan bir kaydı sonunda kaç kurumun elinde tuttuğudur.
Veri asgarileştirme rehberi
Silmenin büyük ölçüde mümkün olmadığı göz önüne alındığında, bütün oyun, kaç kopyanın var olduğunu ve her birinin ne içerdiğini sınırlamaktan ibarettir. Etki sırasına göre yedi şey.
- Zaten var olanın envanterini çıkarın. Neredeyse herkes bunu birkaç kat olarak hafife alır. Hafızanıza güvenmek yerine e-posta arşivinizde doğrulama onayları arayın; unuttuğunuz hesaplar tam olarak kimsenin onları izlemiyor olması nedeniyle tehlikeli olanlardır ve artık faaliyette olmayan bir platformun veritabanının bir yerlerde kamuya açık hale gelme olasılığı, faaliyetteki bir platformunkinden daha yüksektir.
- Herhangi bir şeyi kapatmadan önce bir kopya talep edin. Hâlâ bir girişiniz varken yapılan bir erişim talebi, size elinize geçecek maruziyetinizin tek eksiksiz envanterini üretir — açıkça talep ederseniz, verilerinizin ifşa edildiği alıcılar dahil. Hesabı ancak bundan sonra kapatın, asla önce değil.
- Yasal olarak saklanmayanı silin. AML istisnası kimlik dosyasını korur. Pazarlama profilini, destek talebi geçmişini, analitik kaydını ya da reklam tanımlayıcılarını korumaz — bunların hepsi farklı bir hukuki dayanak üzerinde durur ve gerçek anlamda silinebilir. Tümüyle reddedilmesi kolay genel bir talepte bulunmak yerine, özellikle bu kategorileri isteyin.
- Varsayılan olarak doğrulama yapmayı bırakın. Kırılmaya değer alışkanlık, bir doğrulama formunu sıradan bir form olarak ele almaktır. O, kimliğinizin kalıcı, geri alınamaz ve dağıtılmış bir kopyasıdır. Yalnızca gerçek ihtiyaçlarınızın gerektirdiği kadar az yerde doğrulama yapın ve kullanmaya karar vermediğiniz bir özelliğin kilidini açmak için asla bir belge yüklemeyin.
- İsteğe bağlı alanları reddedin. Mevzuat bir asgari düzey öngörür. Bu asgari düzeyin ötesindeki işveren bilgileri, servet kaynağı beyanları, ikincil belgeler, sosyal medya hesapları ve pazarlama izinleri, yasanın gerektirdiği değil, platformun istediği şeylerdir; özellikle serbest metin servet beyanları genellikle dosyanın tamamındaki en açık edici şeydir.
- Kimliği bilinen bacağı özel bacaktan ayırın. Etkinliğinizin bir kısmının doğrulanmış bir mekâna dokunması gerekiyorsa — ve çoğu insan için bir kısmı gerekir — bunu, adınıza karşı dizinlenmesini istemeyeceğiniz etkinlikten yapısal olarak ayrı tutun; böylece birincinin ifşası otomatik olarak ikincisini de tarif etmez. Bu, bir platform meselesi kadar bir cüzdan mimarisi meselesidir de ve cüzdan hijyeni rehberi buna pratik bir eşlik edendir.
- Zaten vermiş olduğunuz kimliği güçlendirin. Kaydın kamuya açık olduğunu varsayın ve buna göre davranın: telefon numaranızı SMS tabanlı hesap kurtarmadan çıkarın, her yerde donanım destekli çok faktörlü kimlik doğrulama kullanın, hangi hizmetin sızdırdığını anlayabilmek için her hizmette benzersiz bir adres kullanın, varlıklarınızı yayımlama konusunda dikkatli olun ve bakiyenizi zaten bilen istenmeyen herhangi bir mesajı varsayılan olarak düşman kabul edin.
İşe yarayan erişim talebi ve çoğunlukla işe yaramayan silme talebi
Sık sık birbirine karıştırılan, ama başarı oranları çok farklı olan iki ayrı hak.
Faydalı olan, erişim hakkıdır. GDPR kapsamında bu hak, kişisel verilerinizin bir kopyasının yanı sıra işleme amaçlarını, veri kategorilerini, ifşa edildiği alıcıları ya da alıcı kategorilerini, saklama süresini ve veri sizden toplanmadıysa kaynağını almanızı sağlar. Burada bir AML istisnası yoktur. Veri sorumlusunun yanıt vermek için bir ayı vardır; karmaşık talepler için bu süre iki ay daha uzatılabilir ve talep ücretsizdir. Kaliforniya'nın gizlilik yasaları ve Birleşik Krallık GDPR'ı kapsamında da benzer haklar mevcuttur.
Talebi yazılı olarak yapın; tutulan kimlik belgelerini, bunlara uygulanan saklama süresini ve yalnızca kategorileri değil, isimlendirilmiş alıcıları açıkça isteyin. Bu son madde, pasaport görüntünüzü hangi kimlik tedarikçisinin ve hangi alt işleyicilerin elinde tuttuğunu ortaya çıkaran maddedir ve tüm bu sürecin en değerli tek cümlesidir.
Genellikle ve haklı olarak başarısız olan ise silme hakkıdır. AML dosyasının içindeki herhangi bir şey için, yasal yükümlülük istisnasına dayanan bir ret bekleyin. Bu ret sağlam temellidir ve buna itiraz etmek vaktinizi iyi değerlendirmenin bir yolu değildir. Peşine düşmeye değer olan, bunun çevresidir: pazarlama listeleri, analitik profiller, destek ekleri, reklam tanımlayıcıları ve düzenleyici asgari düzeyin ötesinde toplanmış herhangi bir belge. Bu kategorileri isimleriyle talep edin. Genel bir “her şeyi sil” talebi, genel bir reddi davet eder; belirli bir liste ise kategori kategori bir yanıt vermeye zorlar — bu hem başarılı olma olasılığı daha yüksektir hem de başarısız olduğunda daha bilgilendiricidir.
İki pratik not. Yanıtları saklayın — bunlar, kimin neyi elinde tuttuğuna dair tarihli kanıtlardır ve veriler daha sonra ortaya çıkarsa önem kazanır. Ve yanıtın eksik olmasını bekleyin: ısrar etmedikçe birçok veri sorumlusu, alıcıları isimlendirmek yerine kategorileri tarif edecektir; ısrar etmek de genellikle yeterlidir.
KYC'siz gerçekte nerede işe yarar, nerede yaramaz
Bu site, herkesin her işlem için kimliğinin tespit edilmesinin varsayılan hale gelmesinin ölçüsüz olduğunu düşündüğümüz için var. Ancak bu inanç, bize alternatifin ne başardığını abartma hakkını vermez; işte dürüst sınır.
Ne yapar. Yeni bir kaydın oluşmasını engeller. Hiçbir belge yüklenmez, dolayısıyla hiçbir tedarikçi onu işlemez, hiçbir inceleyen onu okumaz, hiçbir yedek onu saklamaz ve hiçbir iflas dosyası onu yayımlayamaz. Maruziyet birikimli ve kalıcı olduğu için, bir kopya daha oluşmasını önlemek, kulağa geldiğinden çok daha değerlidir — bu, tüm bu konudaki tamamen etkili olan tek müdahaledir, tam olarak kayıt var olmadan önce devreye girdiği için.
Ne yapmaz. Hiçbir şeyi silmez. Zaten oluşturulmuş kayıtlar, siz bundan sonra ne yaparsanız yapın kendi saklama takvimleri tarafından yönetilir ve aksini ima eden herhangi bir hizmet sizi yanıltıyordur. Doğası gereği şeffaf bir blok zincirini özel hale getirmez: okunabilir bir varlık alırsanız, zincir analizi herhangi bir takasın öteki tarafında devam eder — bu da kripto takasının anonimliği bölümünün ve zincir analizi rehberinin tüm konusudur. Vergi durumunuzu değiştirmez — vergi rehberinde ele alındığı gibi, kimse pasaportunuzu kontrol etmiş olsun ya da olmasın, takas çoğu yetki alanında bir elden çıkarmadır. Ve yaptırımları ya da yerel hukuku görmezden gelmek için bir ruhsat değildir; bunu KYC'siz takas yaşadığınız yerde yasal mı bölümünde yetki alanı yetki alanı ele alıyoruz.
Savunacağımız çerçeveleme şu: KYC maruziyeti bir stoktur, bir akış değildir. Stoku azaltamazsınız, dolayısıyla kontrol ettiğiniz tek değişken ona ne hızla eklediğinizdir. Yukarıdakilerin hepsi bu tek değişkenle ilgilidir.
Elimizde ne var, açıkça söylüyoruz
Verilerinizi kimin elinde tuttuğuna dair bir rehber, aynı soruyu kendi yazarı için de yanıtlamadıkça değersizdir, o yüzden:
- Ne ad, ne e-posta adresi, ne telefon numarası ne de belge isteriz; oluşturulacak bir hesap da yoktur. Bunun sonucunda ne bir kimlik dosyası, ne onu işleyen bir tedarikçi ne de onu okuyan bir inceleyen vardır.
- Bir siparişin gerektirdiklerini, onu dolduran üst akış likidite yönlendiricisine iletiriz — parite, miktar, hedef adres ve eğer sağlarsanız iade adresi. Sipariş meta verileri için asıl doğruluk kaynağı o taraftır ve kendi saklama politikasına sahiptir; biz bunu ne kontrol ederiz ne de kontrol ediyormuş gibi davranırız. Bunu, rotanın bizde bittiğini ima etmek yerine açıkça söylemeyi tercih ederiz.
- Sipariş kayıtları otuz gün içinde silinir — bir sipariş sonuçlandığında ya da süresi dolduğunda daha da erken. Web sunucusu günlükleri nginx varsayılanıdır ve yirmi dört saat içinde döndürülür.
- Üçüncü taraf analitik yok, reklam betiği yok, izleme çerezi yok. Ayarladığımız tek çerez, sayfa ile API arasında bir CSRF belirteci taşır ve tarayıcıyı kapattığınızda temizlenir. Yazı tipleri kendi sunucumuzda barındırılır, dolayısıyla bir sayfayı görüntülemek hiçbir yazı tipi CDN'siyle iletişime geçmez.
- Bir silme talebinde bulunsanız bile onu uygulayamayız, çünkü elimizde silmek üzere sizi tanımlayan hiçbir şey yoktur. Bu, tasarımın dürüst öteki yüzüdür ve tüm ayrıntısıyla birlikte gizlilik politikasında belirtilmiştir. Altyapı iddiaları şeffaflık sayfasında madde madde sıralanmıştır ve ifşa sürecimiz güvenlik sayfasındadır.
Yapamayacağımız şey, belgelerinizi başka herhangi bir yerden kaldırmaktır. Bunu kimse yapamaz. Kararın yüklemeden önce verilmesi gerekmesinin tüm nedeni de budur.
İlgili okumalar
Kimlik kontrollerine ilişkin daha geniş lehte ve aleyhte tartışma için KYC'siz kripto nedir ile başlayın. İsimlendirilmiş bir kaydın herkese açık bir defteri nasıl bir biyografiye dönüştürdüğü için blok zinciri analizi açıklandı bölümüne, bir takasın neyi gizleyip neyi gizlemediği için ise kripto takasının anonimliği bölümüne bakın. Bu rehberin operasyonel karşılığı, gizlilik takasları için cüzdan hijyenidir. Bir sızıntının ardından gelen oltalama için göndermeden önce bir hizmeti nasıl doğrulayacağınız bölümüne bakın. Hukuki arka plan için KYC'siz takas yaşadığınız yerde yasal mı ve vergi rehberi bölümlerine bakın. Stoğa eklemeden opak bir varlık edinmek için KYC'siz Monero nasıl satın alınır bölümüne, baştan sona kullanılan terminoloji için ise sözlük bölümüne bakın.









