
Die Kurzfassung
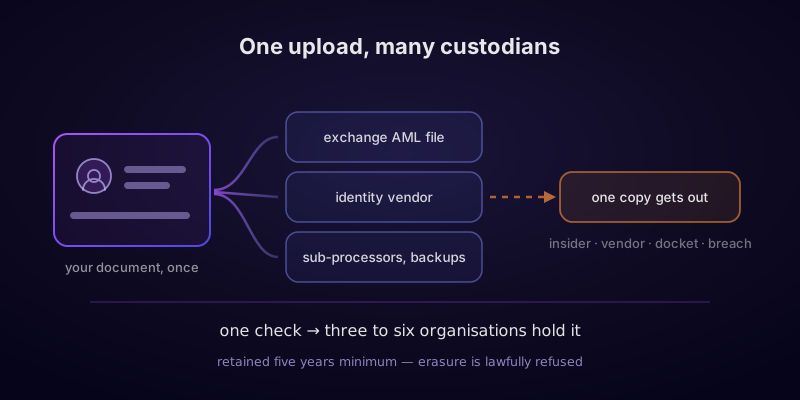
- Eine Verifizierung ist eine Kopie, keine Prüfung. Ihr Dokumentenbild, jedes daraus extrahierte Feld, Ihr Selfie und meist ein biometrisches Gesichtstemplate werden gespeichert — von der Plattform und, getrennt davon, vom Identitätsanbieter, von dem sie die Prüfung eingekauft hat.
- Sie können sie nicht löschen lassen, und die Weigerung ist rechtmäßig. Das Geldwäscherecht schreibt vor, dass die Akte aufbewahrt werden muss, und das Datenschutzrecht nimmt gesetzlich vorgeschriebene Aufbewahrung ausdrücklich vom Recht auf Löschung aus.
- Fünf Jahre nach Kontoschließung sind die Untergrenze. Ein Konto zu schließen, setzt keine Löschung in Gang. Es setzt eine Uhr in Gang.
- Die Akte hat viele Verwahrer, und es muss nur bei einem von ihnen schiefgehen. Insider-Zugriff, offengelegte Zugangsdaten eines Anbieters, ein Insolvenzverfahren und eine gewöhnliche Datenpanne haben jeweils zu echten Offenlegungen von Krypto-Identitätsdaten geführt.
- Krypto-KYC ist einzigartig gefährlich, weil es eine Adresse mit einem Guthaben verknüpft. Das ist eine Zielliste, und sie wurde auch schon als eine solche genutzt.
- Der größte Teil der Weitergabe ist überhaupt keine Datenpanne. Geldtransfer-Vorschriften verschieben Ihre Identität planmäßig zwischen Institutionen, und die automatische Steuermeldung für Krypto-Konten beginnt mit Aktivitäten aus 2026.
- Der einzige Hebel mit echter Hebelwirkung ist die Anzahl der angefertigten Kopien. No-KYC-Infrastruktur kann die Vergangenheit nicht löschen. Sie kann verhindern, dass die nächste Akte überhaupt entsteht — das ist mehr wert, als es klingt, denn Exposition ist kumulativ und dauerhaft.
Dies ist keine Rechtsberatung. Datenschutz- und Geldwäschevorschriften sind je nach Rechtsraum unterschiedlich und ändern sich schnell, und die unten beschriebenen Vorfälle sind aus öffentlicher Berichterstattung und Unternehmensmitteilungen zusammengefasst. Dieser Ratgeber erklärt die Mechanismen, die Stand 2026 in den meisten Rechtsordnungen üblich sind; ziehen Sie qualifizierten lokalen Rechtsbeistand hinzu, bevor Sie sich für eine wichtige Entscheidung darauf verlassen.
Wohin die Akte tatsächlich geht
Das gedankliche Modell, das die meisten Menschen im Kopf haben, lautet: Eine Börse schaut sich Ihren Pass an, entscheidet, dass Sie echt sind, und macht weiter. So läuft es nicht, und genau in der Lücke zwischen beidem steckt das gesamte Risiko.
Was tatsächlich passiert, ist, dass eine Kopie angefertigt und dann verteilt wird. Fast keine Börse baut die Identitätsprüfung selbst; es handelt sich um ein spezialisiertes Produkt, das bei einer Handvoll Anbietern eingekauft wird — die Namen, denen Sie begegnen werden, sind unter anderem Jumio, Onfido, Sumsub, Veriff, Persona und AU10TIX. Ihr Dokument wird auf die Infrastruktur dieses Anbieters hochgeladen, nicht auf die der Börse. Der Anbieter prüft die Echtheit des Dokuments, führt eine optische Zeichenerkennung durch, um jedes Feld zu extrahieren, gleicht Ihr Selfie mit dem Dokumentenfoto ab und liefert eine Entscheidung.
Jede Stufe hinterlässt Rückstände, und genau diese Rückstände sind der Punkt:
- Die Börse behält eine eigene Kopie in der Sorgfaltspflichtakte, die sie gesetzlich auf Verlangen vorlegen können muss. Um diese Kopie geht es in der Regulierung.
- Der Anbieter behält eine Kopie der Bilder und der extrahierten Daten, nach seinem eigenen Aufbewahrungsplan, geregelt durch seinen Vertrag mit der Börse und nicht durch irgendetwas, dem Sie zugestimmt haben.
- Auch die Unterauftragsverarbeiter des Anbieters bekommen sie zu sehen. Dokumentenauthentifizierung, Sanktions- und PEP-Screening, Adressvalidierung und Geräte-Risikobewertung sind häufig noch einmal eigenständige Dienste, von denen jeder genau die Felder erhält, die er braucht.
- Menschen lesen die Fälle, die die Maschine ablehnt. Eskalierte Prüfungen gehen an Review-Teams, die oft ausgelagert sind und oft in einem anderen Rechtsraum sitzen als Sie oder die Börse. Das ist keine hypothetische Schwachstelle: Es ist genau der Mechanismus hinter dem bislang größten offengelegten Krypto-Identitätsvorfall.
- Alles oben Genannte liegt in Cloud-Speichern mit Backups. Backups sind naturgemäß Kopien, die eine Löschung überleben, und sie haben ihren eigenen, separaten Ablaufplan.
Zählen Sie die Verwahrer ehrlich zusammen, dann bedeutet eine einzige Verifizierung bei einer einzigen Börse typischerweise, dass Ihr Passbild in drei bis sechs Organisationen existiert. Eine davon haben Sie selbst ausgewählt. Die Namen der anderen erfahren Sie nie, außer Sie fragen ausdrücklich danach — wozu Sie berechtigt sind, wie der Abschnitt zu Auskunftsersuchen weiter unten erklärt, auch wenn es fast niemand tut.
Was die Akte tatsächlich enthält
„KYC-Daten“ klingt nach einem eingescannten Pass. Die Akte ist erheblich umfangreicher als das, und die Teile, an die niemand denkt, sind häufig die sensibleren.
- Das Dokument selbst — ein vollfarbiges Bild eines Passes, Personalausweises oder Führerscheins, mit der maschinenlesbaren Zone, der Dokumentennummer, der ausstellenden Behörde und dem Ablaufdatum.
- Jedes Feld als strukturierter Text. Vollständiger rechtlicher Name, Geburtsdatum, Geburtsort, Staatsangehörigkeit, Dokumentennummer. Extrahiert, indexiert und durchsuchbar — wodurch sich die Akte ohne Aufwand mit jeder anderen Datenbank verknüpfen lässt, die dieselben Felder enthält.
- Ihr Gesicht, als Template. Das Liveness-Selfie oder -Video und meist ein daraus abgeleitetes biometrisches Template. Das ist eine besondere Kategorie personenbezogener Daten nach der DSGVO und wird in mehreren US-Bundesstaaten durch eigene Gesetze erfasst — aus gutem Grund: Es ist das einzige Feld in der Akte, das nie neu ausgestellt werden kann.
- Adressnachweis. Eine Nebenkostenabrechnung oder ein Kontoauszug — also ein zweites Dokument, das zusätzlich eine Kontonummer sowie ein Verbrauchs- oder Ausgabenmuster enthält.
- Finanzielle Identifikatoren. Bankkonto- oder Kartendaten, mit denen das Konto aufgeladen wurde, je nach Plattform vollständig oder maskiert.
- Angaben zur Herkunft der Gelder und des Vermögens. Wo verstärkte Sorgfaltspflichten galten, ein Freitext zu Ihrer Beschäftigung, Ihrem Vermögen und der Herkunft Ihres Geldes — häufig das aufschlussreichste einzelne Element in der gesamten Akte.
- Die technische Hülle. IP-Adressen, Geräte-Fingerabdrücke, Browser und Betriebssystem, Geolokalisierung bei der Anmeldung und bei jedem späteren Login.
- Ihre gesamte Aktivität. Jede Einzahlung, jeder Trade, jede Auszahlung, jede Guthaben-Momentaufnahme und — entscheidend — jede Blockchain-Adresse, von der Sie je eingezahlt oder an die Sie je ausgezahlt haben.
Dieser letzte Punkt ist es, der einen Krypto-Identitätsdatensatz grundlegend von einer geleakten Datenbank eines Vielfliegerprogramms unterscheidet. Er ist der Verknüpfungsschlüssel zwischen einer rechtlichen Identität und einem öffentlichen Ledger. Wer ihn besitzt, weiß nicht nur, wer Sie sind — er kann von diesem Punkt an Ihre On-Chain-Historie mit vollständig öffentlichen Daten und den gewöhnlichen Clustering-Techniken lesen, die in unserem Ratgeber dazu, wie sich Krypto tatsächlich zurückverfolgen lässt, beschrieben werden. Ein einziger geleakter Datensatz macht aus einer pseudonymen Chain-Historie eine namentlich zugeordnete — dauerhaft und rückwirkend.
Warum Sie sie nicht löschen können
Das ist der Teil, der Menschen überrascht, die annehmen, ein Datenschutzgesetz sei ein Lösch-Knopf, und es lohnt sich, ihn genau zu verstehen, denn die Logik dahinter ist nicht willkürlich, und den Ausweg, den sich viele vorstellen, gibt es nicht.
Regelungen zur Geldwäschebekämpfung schreiben den Verpflichteten vor, Unterlagen zu den Kundensorgfaltspflichten aufzubewahren, damit eine zuständige Behörde eine Geschäftsbeziehung im Nachhinein rekonstruieren kann. Die Aufbewahrungsfrist läuft fast überall auf dieselbe Zahl hinaus. Die EU-Geldwäscherichtlinien setzen fünf Jahre ab dem Ende der Geschäftsbeziehung an, wobei die Mitgliedstaaten das auf zehn verlängern dürfen; das EU-Geldwäschepaket von 2024, das ab Mitte 2027 gilt und Anbieter von Krypto-Dienstleistungen vollständig einbezieht, behält dieselbe Fünf-Jahres-Regel bei. Die britischen Money Laundering Regulations schreiben fünf Jahre vor. Der US-amerikanische Bank Secrecy Act verlangt fünf Jahre, wobei Unterlagen zur Kundenidentifizierung fünf Jahre nach Kontoschließung aufbewahrt werden.
Stellen Sie das nun neben das Datenschutzrecht. Das in der DSGVO verankerte Recht auf Löschung — gewöhnlich als „Recht auf Vergessenwerden“ bezeichnet — enthält eine ausdrückliche Ausnahme für Fälle, in denen die Verarbeitung zur Erfüllung einer rechtlichen Verpflichtung erforderlich ist, der der Verantwortliche unterliegt. Die geldwäscherechtliche Aufbewahrungspflicht ist das Lehrbuchbeispiel einer solchen Verpflichtung. Die beiden Gesetze stehen nicht im Widerspruch; das zweite tritt planmäßig hinter das erste zurück. Wenn eine Börse sich weigert, Ihre Identitätsdokumente zu löschen, verhält sie sich nicht obstruktiv und versteckt sich nicht hinter einer Formalität. Sie wendet die Regel korrekt an.
Daraus folgen drei Konsequenzen, von denen kaum eine allgemein bekannt ist:
- Ein Konto zu schließen, startet die Uhr, statt sie anzuhalten. Die Aufbewahrungsfrist läuft ab dem Ende der Geschäftsbeziehung. Der Tag, an dem Sie das Konto schließen, ist Tag null der fünf Jahre — und Sie haben jetzt den Login aufgegeben, den Sie gebraucht hätten, um einzusehen, was gespeichert ist.
- Zu lange Aufbewahrung ist die rationale unternehmerische Entscheidung. Ein Unternehmen, das Unterlagen zu früh vernichtet, riskiert eine aufsichtsrechtliche Sanktion. Ein Unternehmen, das sie zu lange behält, riskiert realistisch betrachtet sehr wenig. Löschfristen fallen deshalb großzügig aus, und „fünf Jahre“ sind eine Untergrenze, kein Richtwert.
- Die Uhr des Anbieters ist nicht die Uhr der Börse. Ihr Vertrag, so wie er besteht, ist mit der Plattform geschlossen. Der Aufbewahrungsplan des Identitätsanbieters und seiner Unterauftragsverarbeiter wird durch eine kommerzielle Vereinbarung festgelegt, an der Sie nicht beteiligt sind und die Sie nie gelesen haben.
Die eine praktische Schlussfolgerung: Der Entscheidungspunkt ist der Upload, nicht irgendetwas danach. Es gibt keinen späteren Moment, in dem Sie es sich noch einmal anders überlegen können. Das folgt derselben Logik wie die Datenschutzentscheidungen, die im Chain-Analyse-Ratgeber beschrieben werden — getroffen im Moment der Handlung, oder gar nicht.
Die vier Wege, auf denen sie tatsächlich nach außen gelangt
Es ist verlockend, eine Liste von Vorfällen als eine Liste nachlässiger Unternehmen zu lesen, und dieser Blickwinkel führt zur falschen Verteidigungsstrategie — der Wahl einer „besseren“ Börse. Sinnvoller ist es, sie als vier strukturell unterschiedliche Fehlerarten zu lesen, denn eine Akte, die bei sechs Organisationen liegt, ist bei jeder einzelnen von ihnen allen vieren ausgesetzt.
1. Der Insider, bestochen oder kompromittiert
Im Mai 2025 legte Coinbase offen, dass Kriminelle im Ausland tätige Kundendienst-Dienstleister bestochen hatten, um Kundendatensätze zu extrahieren. Die Kategorien, die das Unternehmen aufführte, sind der Grund, warum dieser Vorfall mehr Gewicht hat, als eine größer klingende Zahl vermuten ließe: Namen, Adressen, Telefonnummern, E-Mail-Adressen, maskierte Sozialversicherungsnummern, maskierte Bankkontokennungen, Ausweisbilder sowie Kontodaten einschließlich Guthaben-Momentaufnahmen und Transaktionshistorie. Coinbase erklärte, die betroffene Gruppe habe unter einem Prozent der monatlich handelnden Nutzer ausgemacht, lehnte die anschließende Erpressungsforderung ab, bot stattdessen eine Belohnung für Hinweise an und schätzte die Kosten der Schadensbehebung auf Hunderte Millionen US-Dollar.
Bemerkenswert ist, was hier die Kontrollen ausgehebelt hat. Nicht die Verschlüsselung, nicht die Sicherheit der Infrastruktur der Börse, keines der Dinge, von denen eine Sicherheitsseite üblicherweise spricht. Support-Mitarbeitende müssen Kundendatensätze einsehen können, um Support zu leisten, ausgelagerter Support ist bei entsprechender Größe eine normale Kostenentscheidung, und eine Person mit legitimem Zugriff kann bestochen werden. Es gibt keine Konfiguration, die dieses Risiko beseitigt, und dieselbe Struktur besteht beim Identitätsanbieter, dessen Teams für eskalierte Prüfungen Dokumente konstruktionsbedingt lesen.
Dasselbe Muster taucht auch anderswo auf. Im November 2021 legte Robinhood offen, dass ein Angreifer eine Mitarbeiterin oder einen Mitarbeiter des Kundendienstes telefonisch mit Social Engineering überlistet und dabei rund fünf Millionen E-Mail-Adressen sowie etwa zwei Millionen Namen erlangt hatte, für eine kleinere Gruppe auch detailliertere Angaben. Die Technik erforderte überhaupt keine Sicherheitslücke.
2. Der Anbieter, den Sie nie ausgewählt haben
Die Schicht der Identitätsprüfung ist eine konzentrierte Branche. Eine Handvoll Anbieter verarbeitet Dokumente für einen sehr großen Teil des Kryptosektors sowie große Teile von Fintech, Fahrdienstvermittlung und sozialen Medien — was jeden von ihnen zu einem Ziel macht, das einen weit größeren Preis birgt als jeder einzelne Kunde.
2024 berichteten Sicherheitsforscher, dass administrative Zugangsdaten für AU10TIX, einen Anbieter für Identitätsprüfung, der große Plattformen bedient, über einen längeren Zeitraum offen zugänglich gewesen seien — was möglicherweise Zugriff auf Daten zu den von ihm verarbeiteten Dokumenten erlaubte. Im August 2019 versuchte eine Person, die vorgab, rund zehntausend Ausweisfotos zu besitzen, Binance zu erpressen; das Unternehmen bestritt die Herkunft der Bilder, wies darauf hin, dass ihnen sein eigenes digitales Wasserzeichen fehle, und verwies auf einen Drittanbieter, den es 2018 beauftragt hatte. Unabhängig davon, welche Darstellung dieser Episode zutrifft, veranschaulicht schon das Argument selbst die Struktur: Wenn Dokumente auftauchen, können sowohl die Plattform als auch der Anbieter plausibel behaupten, das Versagen habe auf der jeweils anderen Seite gelegen, und der Nutzer hat keine Möglichkeit festzustellen, was zutrifft — und auch keinen Rückgriff gegen ein Unternehmen, mit dem er nie einen Vertrag geschlossen hat.
3. Die rechtmäßige Offenlegung, die überhaupt keine Datenpanne ist
2022 wurden nach dem Zusammenbruch von Celsius Kundennamen zusammen mit Transaktionshistorien in ganz gewöhnlichen US-Insolvenzunterlagen veröffentlicht. Kein Angreifer war beteiligt. Insolvenzverfahren sind öffentlich, Gläubigerlisten sind Teil der Akte, und eine Kundendatenbank ist ein Vermögenswert der Insolvenzmasse. Die Daten wurden durch das korrekte Funktionieren des Rechtssystems dauerhaft öffentlich.
Das lässt sich verallgemeinern. Wird eine Plattform übernommen, geht die Kundenakte mit dem Geschäft über. Scheitert eine Plattform, wird die Akte zu einem Vermögenswert. Ordnet ein Gericht die Vorlage an, wird sie vorgelegt. Jede verwahrende Beziehung, die Sie eingehen, ist eine Wette — nicht nur auf die Sicherheit dieses Unternehmens, sondern auch auf seine Solvenz, seine Eigentumsverhältnisse und seinen Rechtsraum, über die gesamte Lebensdauer der Akte hinweg. Das ist eine längere und seltsamere Wette, als die meisten Nutzer glauben einzugehen.
4. Die gewöhnliche Datenpanne und die Aggregation, die folgt
Die klassische externe Kompromittierung kommt natürlich weiterhin vor, und die Liste mit Krypto-Bezug ist lang: die Kundendatenbank von Ledger 2020, BlockFi und Gemini über Drittanbieter, Nexo, das Support-Portal von Trezor 2024, und viele weitere. Die einzelnen Vorfälle sind für sich genommen unspektakulär. Entscheidend ist, was anschließend mit den Daten passiert.
Datensätze aus Datenpannen bleiben nicht für sich. Sie werden gehandelt, kombiniert und angereichert, und ein Leck, das nur eine E-Mail-Adresse enthält, wird gefährlich, sobald es mit einem anderen Leck verknüpft wird, das dieselbe E-Mail-Adresse und eine Wohnadresse enthält, und mit einem dritten, das eine Telefonnummer enthält. Der Fall Ledger veranschaulicht am deutlichsten, was das speziell in dieser Branche hervorbringt: rund eine Million E-Mail-Adressen und etwa 272,000 Datensätze mit Namen, Postadressen und Telefonnummern, öffentlich ins Netz gestellt — und jeder einzelne dieser Datensätze trug dieselbe unausgesprochene Tatsache in sich: Diese Person besitzt eine Hardware-Wallet. Das Ergebnis waren Jahre hochgradig glaubwürdigen Phishings und, in gemeldeten Fällen, Drohungen von Angesicht zu Angesicht.
Der Vergleichsfall außerhalb der Kryptowelt, den man im Kopf behalten sollte, ist Optus in Australien 2022: Dort erzwang die Offenlegung von Ausweisdokumentennummern für Millionen Kunden eine landesweite Debatte über die Neuausstellung von Pässen und Führerscheinen im großen Maßstab. Dokumentennummern lassen sich, mit erheblichem Aufwand und Kosten, neu ausstellen. Gesichter nicht.
Wofür ein geleakter Identitätsdatensatz genutzt wird
Der pauschale Rat nach einer Datenpanne — behalten Sie Ihre Kreditauskunft im Auge — zielt auf eine andere Bedrohung ab. Hier ist, was diese spezielle Kombination von Feldern tatsächlich ermöglicht.
- Phishing, das die Antwort schon kennt. Eine E-Mail, die Ihren echten Namen, Ihre echte Adresse, die Plattform, die Sie tatsächlich nutzen, und die ungefähre Höhe Ihres Guthabens nennt, hebelt die Faustregeln aus, auf die sich die meisten Menschen verlassen. Der weitaus größte Teil der praktischen Verluste nach einem Krypto-Datenleck geht darauf zurück, nicht auf etwas Technisches. Unser Ratgeber dazu, wie Sie einen Dienst vor dem Senden prüfen, behandelt die Routine, die das übersteht.
- Gezielter SIM-Swap. Die Akte enthält die Telefonnummer und genug persönliche Details, um die Sicherheitsfragen eines Mobilfunkanbieters zu beantworten. Das ist der Standardweg in jedes Konto, das noch durch SMS-Codes geschützt ist.
- Credential Stuffing mit Kontext. Von der E-Mail-Adresse ist nun bekannt, dass sie einer Krypto-Nutzerin oder einem Krypto-Nutzer mit einer bestimmten Plattform und einem bestimmten Guthaben gehört, was sie bei jedem Angriff mit wiederverwendeten Passwörtern ganz nach vorn in der Warteschlange rücken lässt.
- Erpressung, die keinen Beweis braucht. Die wirksamsten Drohungen sind jene, die das Opfer sofort selbst überprüfen kann. Eine Nachricht, die Ihre Adresse und Ihren Bestand nennt, ist von sich aus glaubwürdig, und die Forderung muss nicht hoch sein, um bezahlt zu werden.
- Körperliches Risiko. Das ist die Konsequenz, die Kryptodaten von den meisten anderen geleakten Daten unterscheidet, und sie ist nicht theoretisch. Auf die Kombination aus Wohnadresse und Belegen für ein erhebliches, selbst verwahrtes Guthaben folgten seit 2020 in mehreren Ländern dokumentierte Drohungen, Hausüberfälle und Entführungen — so sehr, dass die französischen Behörden 2025 nach einer Serie von Angriffen öffentlich Schutzmaßnahmen auf Menschen aus der Branche ausweiteten. Ein Guthaben auf der Blockchain kann von keiner Bank eingefroren oder rückgängig gemacht werden — genau das macht seinen Besitzer zu einem Ziel.
- Rückwirkender und kontextübergreifender Schaden. Eine 2026 angelegte Akte wird 2036 noch lesbar sein. Wer sie dann einsieht, kann ein Arbeitgeber sein, ein Versicherer, ein Grenzbeamter, ein Familiengericht, ein Journalist oder eine Regierung, deren Haltung zu Ihren Aktivitäten sich in der Zwischenzeit geändert hat. Sie legen die Daten nicht nur gegenüber der heutigen Leserschaft offen.
Der Teil, der keine Datenpanne ist: Ihre Daten sollten schon immer wandern
Sich ausschließlich auf Datenpannen zu konzentrieren, unterschätzt die Exposition, denn ein großer und wachsender Teil der Bewegung Ihrer Identitätsdaten ist vollkommen rechtmäßig, automatisch und für Sie unsichtbar.
- Die Travel Rule. Der internationale Standard, der 2019 auf virtuelle Vermögenswerte ausgeweitet wurde, verlangt, dass die identifizierenden Angaben von Auftraggeber und Begünstigtem Transfers zwischen regulierten Anbietern begleiten. In der EU gilt seit dem 30. Dezember 2024 die neu gefasste Geldtransferverordnung, die — anders als in mehreren anderen Rechtsräumen — keine Bagatellgrenze für Krypto-Transfers vorsieht. Ihr Name wird zusammen mit dem Wert übermittelt, an ein Unternehmen, zu dem Sie in keiner Beziehung stehen, im Rahmen der routinemäßigen Compliance.
- Automatische Steuermeldung. Das Crypto-Asset Reporting Framework der OECD und die entsprechende EU-Richtlinie beginnen, Konto- und Transaktionsdaten zu Aktivitäten aus 2026 zu erfassen, wobei die ersten automatischen Austausche zwischen Steuerbehörden 2027 folgen. Der Mechanismus entspricht dem, der für Bankkonten bereits gilt. Die Auswirkungen für Privatpersonen behandeln wir im Steuer-Ratgeber für Krypto-Swaps.
- Verdachtsmeldungen. Meldungen, die bei einer Financial Intelligence Unit eingereicht werden, dürfen in den meisten Rechtsordnungen gesetzlich nicht gegenüber der betroffenen Person offengelegt werden. Sie werden nicht informiert, und Sie können auch nicht danach fragen.
- Routinemäßige Anfragen von Strafverfolgungsbehörden. Große Plattformen veröffentlichen Transparenzberichte, die tausende behördliche Datenanfragen pro Jahr ausweisen, mit hohen Erfüllungsquoten.
- Kommerzielles Screening. Ein- und Auszahlungen werden routinemäßig von Chain-Analyse-Anbietern bewertet, was Ihre verifizierte Identität mit einer Risikobewertung verknüpft, die ein weiteres Unternehmen führt. Der Chain-Analyse-Ratgeber erklärt, wie diese Scores zustande kommen und warum sie vererbt statt verdient sind.
Der Punkt ist nicht, dass irgendetwas davon unrechtmäßig wäre. Der Punkt ist, dass „Gab es bei dieser Börse schon einmal eine Datenpanne?“ die falsche Frage ist. Die richtige lautet, bei wie vielen Organisationen am Ende eine Akte landet, die Sie identifiziert — über Mechanismen, die genau wie vorgesehen funktionieren.
Das Playbook zur Datenminimierung
Da Löschung größtenteils keine Option ist, geht es im Kern darum, zu begrenzen, wie viele Kopien existieren und was jede einzelne enthält. Sieben Punkte, nach Hebelwirkung geordnet.
- Bestandsaufnahme dessen, was bereits existiert. Fast jeder unterschätzt das um ein Vielfaches. Durchsuchen Sie Ihr E-Mail-Archiv nach Verifizierungsbestätigungen, statt sich auf Ihr Gedächtnis zu verlassen; die Konten, die Sie vergessen haben, sind die gefährlichen — gerade weil niemand sie im Blick behält, und die Datenbank einer eingestellten Plattform landet mit größerer Wahrscheinlichkeit irgendwo öffentlich als die einer aktiven.
- Fordern Sie eine Kopie an, bevor Sie irgendetwas schließen. Ein Auskunftsersuchen, solange Sie noch über einen Login verfügen, liefert die einzige vollständige Bestandsaufnahme Ihrer Exposition, die Sie je erhalten werden — einschließlich, wenn Sie ausdrücklich danach fragen, der Empfänger, denen Ihre Daten offengelegt wurden. Schließen Sie das Konto erst danach, nie vorher.
- Löschen Sie, was nicht gesetzlich aufbewahrt werden muss. Die Geldwäsche-Ausnahme schützt die Identitätsakte. Sie schützt nicht das Marketingprofil, die Support-Ticket-Historie, den Analytics-Datensatz oder die Werbekennungen — all das beruht auf einer anderen Rechtsgrundlage und lässt sich tatsächlich löschen. Fragen Sie gezielt nach diesen Kategorien, statt einen pauschalen Antrag zu stellen, der sich leicht komplett ablehnen lässt.
- Verifizieren Sie nicht länger standardmäßig. Die Angewohnheit, die es abzulegen gilt, ist, ein Verifizierungsformular wie ein bloßes Formular zu behandeln. Es ist eine dauerhafte, unwiderrufliche, verteilte Kopie Ihrer Identität. Verifizieren Sie sich bei so wenigen Anbietern, wie Ihr tatsächlicher Bedarf verlangt, und laden Sie nie ein Dokument hoch, um eine Funktion freizuschalten, die Sie noch gar nicht nutzen wollen.
- Verweigern Sie die optionalen Felder. Die Regulierung schreibt ein Minimum vor. Angaben zum Arbeitgeber, Freitexte zur Vermögensherkunft, zusätzliche Dokumente, Social-Media-Profile und Marketing-Einwilligungen über dieses Minimum hinaus sind die Plattform, die fragt, nicht das Gesetz, das verlangt — und gerade Freitexte zur Vermögensherkunft sind meist das Aufschlussreichste in der ganzen Akte.
- Trennen Sie das identifizierte Bein von dem privaten. Wenn ein Teil Ihrer Aktivität zwangsläufig einen verifizierten Anbieter berührt — und bei den meisten Menschen trifft das auf einen Teil zu —, halten Sie ihn strukturell getrennt von der Aktivität, die Sie nicht mit Ihrem Namen indexiert sehen wollen, damit die Offenlegung des einen nicht automatisch den anderen beschreibt. Das ist ebenso eine Frage der Wallet-Architektur wie der Plattformwahl, und der Ratgeber zur Wallet-Hygiene ist der praktische Begleiter dazu.
- Härten Sie die Identität, die Sie bereits preisgegeben haben. Gehen Sie davon aus, dass die Akte öffentlich ist, und handeln Sie entsprechend: Nehmen Sie die Telefonnummer aus der SMS-basierten Kontowiederherstellung heraus, nutzen Sie überall hardwaregestützte Multi-Faktor-Authentifizierung, verwenden Sie pro Dienst eine eindeutige Adresse, damit Sie erkennen können, welcher geleakt hat, seien Sie vorsichtig damit, Bestände öffentlich zu machen, und behandeln Sie jede unaufgeforderte Nachricht, die Ihr Guthaben bereits kennt, standardmäßig als feindselig.
Das Auskunftsersuchen, das funktioniert, und das Löschungsersuchen, das es meistens nicht tut
Zwei verschiedene Rechte, die routinemäßig verwechselt werden, mit sehr unterschiedlichen Erfolgsquoten.
Das Recht auf Auskunft ist das nützliche. Nach der DSGVO gibt es Ihnen Anspruch auf eine Kopie Ihrer personenbezogenen Daten sowie auf die Zwecke der Verarbeitung, die Kategorien der Daten, die Empfänger oder Kategorien von Empfängern, denen sie offengelegt wurden, die Aufbewahrungsfrist und die Herkunft, falls die Daten nicht bei Ihnen erhoben wurden. Eine Geldwäsche-Ausnahme gibt es dafür nicht. Der Verantwortliche hat einen Monat Zeit zu antworten, verlängerbar um zwei weitere bei komplexen Anfragen, und es ist kostenlos. Vergleichbare Rechte bestehen nach den kalifornischen Datenschutzgesetzen und nach der UK-DSGVO.
Stellen Sie die Anfrage schriftlich, und fragen Sie ausdrücklich nach den gespeicherten Identitätsdokumenten, der auf sie angewandten Aufbewahrungsfrist und den namentlich genannten Empfängern statt nur nach den Kategorien. Gerade der letzte Punkt ist es, der offenlegt, welcher Identitätsanbieter und welche Unterauftragsverarbeiter Ihr Passbild besitzen, und er ist der mit Abstand wertvollste Satz in der gesamten Übung.
Das Recht auf Löschung ist das, welches meist zu Recht scheitert. Rechnen Sie mit einer Ablehnung für alles, was innerhalb der Geldwäsche-Akte liegt, unter Berufung auf die Ausnahme für rechtliche Verpflichtungen. Diese Ablehnung ist wohlbegründet, und dagegen Einspruch zu erheben, ist keine gute Nutzung Ihrer Zeit. Verfolgenswert ist der Randbereich: Marketinglisten, Analytics-Profile, Support-Anhänge, Werbekennungen und alle Dokumente, die über das regulatorische Minimum hinaus erhoben wurden. Fordern Sie diese Kategorien namentlich an. Ein pauschales „Löschen Sie alles“ lädt zu einer pauschalen Ablehnung ein; eine konkrete Liste erzwingt eine Antwort Kategorie für Kategorie, was sowohl die Erfolgsaussichten erhöht als auch aufschlussreicher ist, wenn es nicht klappt.
Zwei praktische Hinweise. Heben Sie die Antworten auf — sie sind datierte Belege dafür, wer was besaß, was von Bedeutung ist, falls die Daten später auftauchen. Und rechnen Sie damit, dass die Antwort unvollständig ist: Viele Verantwortliche beschreiben Kategorien, statt Empfänger namentlich zu nennen, sofern Sie nicht darauf bestehen — und Beharren reicht meist aus.
Wo No-KYC tatsächlich hilft, und wo nicht
Diese Website existiert, weil wir es für unverhältnismäßig halten, standardmäßig jede Person für jede Transaktion zu identifizieren. Diese Überzeugung berechtigt uns nicht dazu, zu übertreiben, was die Alternative leistet — hier also die ehrliche Grenze.
Was es tut. Es verhindert, dass eine neue Akte entsteht. Kein Dokument wird hochgeladen, also verarbeitet es kein Anbieter, liest es kein Prüfer, behält es kein Backup, und kein Insolvenzverfahren kann es veröffentlichen. Weil Exposition kumulativ und dauerhaft ist, ist es erheblich mehr wert, als es klingt, eine weitere Kopie zu vermeiden — es ist der einzige Eingriff in diesem ganzen Themenfeld, der vollständig wirksam ist, genau weil er ansetzt, bevor die Akte existiert.
Was es nicht tut. Es löscht nichts. Bereits angelegte Akten unterliegen weiterhin ihren Aufbewahrungsfristen, ganz gleich, was Sie als Nächstes tun, und jeder Dienst, der etwas anderes suggeriert, führt Sie in die Irre. Es macht eine von Natur aus transparente Blockchain nicht privat: Erhalten Sie ein lesbares Asset, läuft die Chain-Analyse auf der anderen Seite eines jeden Swaps weiter — genau darum geht es in ist Krypto-Swapping anonym und im Chain-Analyse-Ratgeber. Es ändert nichts an Ihrer steuerlichen Situation — der Swap ist in den meisten Rechtsräumen eine Veräußerung, ganz gleich, ob jemand Ihren Pass geprüft hat oder nicht, wie im Steuer-Ratgeber dargelegt. Und es ist kein Freibrief, Sanktionen oder lokales Recht zu ignorieren — das behandeln wir Land für Land in ist No-KYC-Swap dort legal, wo Sie leben.
Die Sichtweise, die wir vertreten würden: KYC-Exposition ist ein Bestand, kein Fluss. Den Bestand können Sie nicht verringern, also ist die einzige Variable, die Sie kontrollieren, wie schnell Sie ihn vergrößern. Alles oben Genannte dreht sich um genau diese eine Variable.
Was wir speichern, unumwunden gesagt
Ein Ratgeber darüber, wer Ihre Daten besitzt, ist wertlos, wenn er nicht dieselbe Frage über seinen eigenen Urheber beantwortet, also:
- Wir verlangen weder Namen noch E-Mail-Adresse, Telefonnummer oder Dokument, und es gibt kein Konto anzulegen. Folglich gibt es keine Identitätsakte, keinen Anbieter, der eine verarbeitet, und keinen Prüfer, der eine liest.
- Was eine Order benötigt, leiten wir an den vorgelagerten Liquiditätsanbieter weiter, der sie ausführt — das Paar, den Betrag, die Zieladresse und, falls Sie eine angeben, die Rückerstattungsadresse. Diese Partei ist die maßgebliche Quelle für Order-Metadaten und hat ihre eigene Aufbewahrungsrichtlinie, die wir weder kontrollieren noch vorgeben zu kontrollieren. Das sagen wir lieber deutlich, als anzudeuten, die Route ende bei uns.
- Order-Datensätze werden innerhalb von dreißig Tagen gelöscht, und früher, sobald eine Order abgewickelt ist oder verfällt. Die Webserver-Logs entsprechen der nginx-Voreinstellung und rotieren innerhalb von vierundzwanzig Stunden.
- Keine Analytics von Drittanbietern, keine Werbeskripte, keine Tracking-Cookies. Das einzige Cookie, das wir setzen, überträgt ein CSRF-Token zwischen der Seite und der API und wird gelöscht, sobald Sie den Browser schließen. Schriftarten sind selbst gehostet, sodass beim Rendern einer Seite kein Font-CDN kontaktiert wird.
- Wir könnten einen Löschungsantrag zu Ihrer Person nicht umsetzen, selbst wenn Sie einen stellten, weil wir nichts besitzen, das Sie identifiziert und das man löschen könnte. Das ist die ehrliche Kehrseite dieses Designs, und sie steht mitsamt allen Details in der Datenschutzerklärung. Die Angaben zur Infrastruktur sind einzeln auf der Transparenz-Seite aufgeführt, und unser Prozess für Offenlegungen steht auf der Sicherheitsseite.
Was wir nicht können, ist, Ihre Dokumente irgendwo anders zu entfernen. Das kann niemand. Das ist der ganze Grund, warum die Entscheidung vor dem Upload getroffen werden muss.
Weiterführende Artikel
Für die umfassendere Abwägung von Identitätsprüfungen siehe zunächst was ist No-KYC-Crypto. Wie eine namentlich zugeordnete Akte aus einem öffentlichen Ledger eine Biografie macht, zeigt Blockchain-Analyse erklärt, und was ein Swap verbirgt und was nicht, ist Krypto-Swapping anonym. Das operative Gegenstück zu diesem Ratgeber ist Wallet-Hygiene für Privacy-Swaps. Für das Phishing, das einem Leck folgt, siehe wie Sie einen Dienst vor dem Senden prüfen. Für den rechtlichen Hintergrund ist No-KYC-Swap dort legal, wo Sie leben und den Steuer-Ratgeber. Um ein undurchsichtiges Asset zu erwerben, ohne den Bestand zu vergrößern, wie man Monero ohne KYC kauft, und für das durchgängig verwendete Vokabular das Glossar.









