
Короткая версия
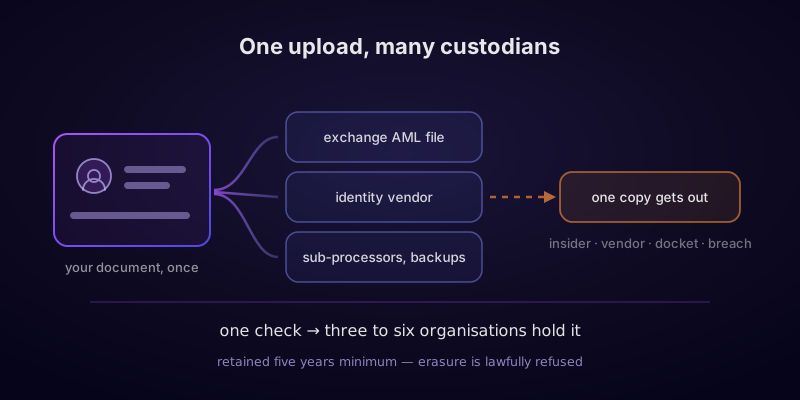
- Верификация — это копия, а не проверка. Изображение вашего документа, каждое извлечённое из него поле, ваше селфи и, как правило, биометрический шаблон лица сохраняются — платформой и, отдельно, вендором верификации личности, у которого она эту проверку купила.
- Удалить это нельзя, и отказ законен. Законодательство о противодействии отмыванию денег требует хранить досье, а законодательство о защите данных прямо выводит предписанное законом хранение из-под действия права на удаление.
- Пять лет после закрытия счёта — это минимум. Закрытие счёта не запускает удаление. Оно запускает отсчёт времени.
- У досье много хранителей, и подвести должен лишь один из них. Доступ инсайдера, скомпрометированные учётные данные вендора, дело о банкротстве и обычная утечка — каждый из этих случаев уже приводил к реальному раскрытию данных о личности пользователей криптовалют.
- KYC в криптовалюте опасен по-особому, потому что связывает адрес с балансом. Это готовый список целей, и его уже использовали именно так.
- Бóльшая часть передачи данных — это вообще не утечка. Правила о переводах средств по замыслу перемещают данные о вашей личности между организациями, а автоматическая налоговая отчётность по криптосчетам начинается с операций 2026 года.
- Единственный по-настоящему действенный рычаг — это количество создаваемых копий. Инфраструктура без KYC не может удалить прошлое. Но она может не допустить появления следующего досье, а это значит больше, чем кажется на слух, потому что незащищённость накапливается и остаётся навсегда.
Это не юридическая консультация. Нормы защиты данных и противодействия отмыванию денег зависят от юрисдикции и быстро меняются, а описанные ниже инциденты изложены по материалам публичных источников и раскрытий информации компаниями. Это руководство описывает механику, общую для большинства режимов регулирования по состоянию на 2026 год; прежде чем полагаться на что-либо из этого при принятии значимого решения, проконсультируйтесь с квалифицированным юристом в вашей юрисдикции.
Куда на самом деле уходит досье
Большинство людей представляют себе это так: биржа смотрит на ваш паспорт, убеждается, что вы настоящий, и переходит к следующему шагу. На самом деле всё происходит иначе, и весь риск живёт именно в разрыве между этими двумя картинами.
На самом деле происходит вот что: создаётся копия, и затем она расходится дальше. Почти ни одна биржа не разрабатывает верификацию личности самостоятельно — это специализированный продукт, купленный у одного из горстки вендоров: вы встретите такие имена, как Jumio, Onfido, Sumsub, Veriff, Persona и AU10TIX, среди прочих. Ваш документ загружается в инфраструктуру этого вендора, а не биржи. Вендор проверяет подлинность документа, запускает оптическое распознавание символов, чтобы извлечь каждое поле, сравнивает ваше селфи с фотографией на документе и выносит решение.
Каждый этап оставляет след, и именно в этом следе вся суть:
- Биржа хранит собственную копию в досье комплексной проверки клиента, которое она по закону обязана уметь предъявить по требованию. Именно об этой копии и идёт речь в регулировании.
- Вендор хранит копию изображений и извлечённых данных — по собственному графику хранения, который определяется его договором с биржей, а вовсе не тем, на что соглашались вы.
- Субподрядчики вендора тоже это видят. Проверка подлинности документа, скрининг по санкционным спискам и спискам публичных должностных лиц (PEP), проверка адреса и скоринг риска устройства нередко представляют собой отдельные сервисы, и каждый из них получает те поля, которые нужны именно ему.
- Те заявки, что отклоняет машина, читают люди. Эскалированные проверки попадают в команды ручного рассмотрения — часто на аутсорсе и часто в юрисдикции, отличной и от вашей, и от юрисдикции биржи. Это не гипотетическая уязвимость: именно этот механизм лежит в основе крупнейшего из раскрытых на сегодня инцидентов с данными о личности пользователей криптовалют.
- Всё перечисленное выше хранится в облаке вместе с резервными копиями. Резервные копии по своей природе — это копии, переживающие удаление, и у них собственный, отдельный график истечения срока хранения.
Если честно посчитать всех хранителей, окажется, что одна-единственная верификация на одной-единственной бирже обычно означает, что изображение вашего паспорта существует в трёх-шести организациях. Вы выбрали одну из них. Имена остальных вам никогда не назовут, если вы не запросите их отдельно, — а на это, как объясняется в разделе о запросах на доступ ниже, вы имеете полное право, и почти никто им не пользуется.
Что на самом деле содержит досье
«Данные KYC» звучит так, будто речь идёт о скане паспорта. На деле досье значительно объёмнее, а те его части, о которых никто не задумывается, зачастую оказываются самыми чувствительными.
- Сам документ — цветное изображение паспорта, национального удостоверения личности или водительского удостоверения, включая машиносчитываемую зону, номер документа, орган, выдавший его, и срок действия.
- Каждое поле — в виде структурированного текста. Полное юридическое имя, дата рождения, место рождения, гражданство, номер документа. Извлечённые, проиндексированные и доступные для поиска, — а значит, это досье можно без труда сопоставить с любой другой базой данных, содержащей те же поля.
- Ваше лицо — в виде шаблона. Селфи или видео для проверки живости, а обычно ещё и производный биометрический шаблон. По GDPR это данные специальной категории, и не случайно на них распространяются отдельные законы в ряде штатов США: это единственное поле в досье, которое невозможно перевыпустить.
- Подтверждение адреса. Счёт за коммунальные услуги или банковская выписка — то есть второй документ, который вдобавок содержит номер счёта и картину потребления или трат.
- Финансовые идентификаторы. Реквизиты банковского счёта или карты, использованные для пополнения счёта, — полностью или в маскированном виде, в зависимости от платформы.
- Описания происхождения средств и источника состояния. Там, где применялась усиленная проверка, — свободный текст о вашей занятости, ваших активах и происхождении ваших денег; зачастую это самый откровенный пункт во всём досье.
- Технический след. IP-адреса, цифровые отпечатки устройства, браузер и операционная система, геолокация при регистрации и при каждом последующем входе.
- Вся ваша активность целиком. Каждый депозит, сделка, вывод средств, срез баланса и — что особенно важно — каждый адрес в блокчейне, с которого вы когда-либо пополняли счёт или на который выводили средства.
Именно этот последний пункт качественно отличает досье о личности в криптовалюте от слитой базы данных программы лояльности авиакомпании. Это и есть тот ключ, что связывает юридическую личность с публичным реестром. Тот, кто им владеет, не просто знает, кто вы, — он может читать вашу ончейн-историю начиная с этой точки и далее, используя исключительно публичные данные и обычные методы кластеризации, описанные в нашем руководстве о том, как на самом деле отслеживают криптовалюту. Одно слитое досье превращает псевдонимную историю в блокчейне в именную — навсегда и задним числом.
Почему это нельзя удалить
Именно эта часть удивляет тех, кто считает закон о защите данных кнопкой «удалить», и её стоит понять точно, потому что логика здесь не произвольна, а обходного пути, который многие себе представляют, попросту не существует.
Режимы противодействия отмыванию денег обязывают подотчётные организации хранить документы комплексной проверки клиента, чтобы уполномоченный орган мог задним числом восстановить картину отношений с клиентом. Срок хранения почти везде сходится к одному и тому же числу. Директивы ЕС о противодействии отмыванию денег устанавливают пять лет с момента окончания деловых отношений, при этом странам-членам разрешено продлевать этот срок до десяти лет; пакет мер ЕС по противодействию отмыванию денег 2024 года, который вступает в силу с середины 2027 года и полностью включает поставщиков услуг с криптоактивами в сферу регулирования, сохраняет то же правило пяти лет. Британские Правила противодействия отмыванию денег (Money Laundering Regulations) устанавливают пять лет. Американский Закон о банковской тайне (Bank Secrecy Act) требует пяти лет хранения, при этом документы идентификации клиента хранятся пять лет после закрытия счёта.
Теперь сопоставьте это с законодательством о защите данных. Право на удаление по GDPR — то, что обычно называют «правом быть забытым», — содержит прямое исключение для случаев, когда обработка необходима для соблюдения правового обязательства, которому подчиняется оператор. Хранение данных в целях AML — это хрестоматийный пример такого обязательства. Эти два закона не противоречат друг другу: второй по замыслу уступает первому. Когда биржа отказывается удалить ваши документы, удостоверяющие личность, она не чинит препятствий и не прячется за формальностью. Она правильно применяет правило.
Отсюда следуют три вывода, и ни один из них не является общеизвестным:
- Закрытие счёта запускает отсчёт времени, а не останавливает его. Срок хранения отсчитывается с момента окончания отношений. День, когда вы закрываете счёт, — это нулевой день пятилетнего отсчёта, а вы к этому моменту уже отказались от логина, который понадобился бы вам, чтобы посмотреть, что именно хранится.
- Избыточно долгое хранение — рациональный выбор с точки зрения бизнеса. Компанию, которая уничтожает записи слишком рано, ждёт санкция от регулятора. Компанию, которая хранит их слишком долго, реалистично говоря, не ждёт почти ничего. Поэтому графики удаления составляются с большим запасом, а «пять лет» — это минимум, а не ожидаемый срок.
- Часы вендора идут не так, как часы биржи. Ваш договор, такой, какой он есть, заключён с платформой. А график хранения данных у вендора верификации и его субподрядчиков определяется коммерческим соглашением, стороной которого вы не являетесь и которое никогда не читали.
Практический вывод один: решающий момент — это загрузка документа, а не что-либо после неё. Более позднего момента, когда можно было бы передумать, не существует. Это та же логика, что и у решений о приватности, описанных в руководстве по анализу блокчейна — их принимают в момент действия или не принимают вообще.
Четыре способа, которыми оно на самом деле утекает
Возникает соблазн прочитать список инцидентов как список небрежных компаний, но такая рамка ведёт к неверной защите — выбору биржи «получше». Гораздо полезнее увидеть в них четыре структурно разных сценария отказа, потому что досье, которое хранится в шести организациях, подвержено всем четырём сразу в каждой из них.
1. Инсайдер — подкупленный или скомпрометированный
В мае 2025 года Coinbase сообщила, что преступники подкупили зарубежных подрядчиков службы поддержки, чтобы те извлекли данные клиентов. Именно перечисленные компанией категории данных делают этот инцидент значимее, чем можно было бы подумать, услышав абстрактную цифру: имена, адреса, номера телефонов, адреса электронной почты, маскированные номера социального страхования, маскированные реквизиты банковских счетов, изображения государственных удостоверений личности и данные счёта, включая срезы баланса и историю транзакций. Coinbase заявила, что затронутыми оказались менее одного процента ежемесячно активных пользователей, отказалась от последовавшего требования выкупа, вместо этого предложив вознаграждение за информацию, и оценила расходы на устранение последствий в сотни миллионов долларов.
Обратите внимание, что именно здесь подвело защиту. Не шифрование, не защищённость инфраструктуры биржи — не что-либо из того, о чём обычно пишут на странице безопасности. Сотрудникам поддержки необходимо видеть данные клиентов, чтобы вообще оказывать поддержку, аутсорс поддержки — обычное решение по экономии при масштабировании, а человеку с легитимным доступом можно заплатить. Нет такой настройки, которая устранила бы этот риск, и та же самая структура существует у вендора верификации личности, чьи команды ручного рассмотрения по самому замыслу процесса читают документы.
Та же схема встречается и в других местах. В ноябре 2021 года Robinhood сообщила, что злоумышленник по телефону провёл социальную инженерию сотрудника службы поддержки и получил доступ примерно к пяти миллионам адресов электронной почты и около двух миллионов имён, а для меньшей группы пользователей — и к более подробным данным. Для этой техники не потребовалось вообще никакой уязвимости.
2. Вендор, которого вы никогда не выбирали
Индустрия верификации личности сильно консолидирована. Горстка вендоров обрабатывает документы для очень значительной доли крипто-сектора, а заодно и большой части финтеха, сервисов заказа поездок и социальных сетей, — а значит, каждый из них представляет собой мишень, за которой стоит куш несравнимо крупнее, чем данные одного отдельного клиента.
В 2024 году исследователи безопасности сообщили, что административные учётные данные AU10TIX — поставщика услуг верификации личности, обслуживающего крупные платформы, — оставались скомпрометированными в течение длительного времени, что потенциально позволяло получить доступ к данным об обработанных им документах. В августе 2019 года некий человек, утверждавший, что располагает примерно десятью тысячами фотографий документов, удостоверяющих личность, попытался шантажировать Binance; компания оспорила происхождение изображений, отметив отсутствие на них её цифрового водяного знака, и указала на стороннего вендора, которого привлекала в 2018 году. Какая бы версия этого эпизода ни была верной, сам спор наглядно иллюстрирует структуру: когда документы всплывают на поверхность, и платформа, и вендор могут с равным правдоподобием утверждать, что сбой произошёл на другой стороне, а у пользователя нет способа установить, кто прав, — как нет и никакой возможности предъявить претензии компании, с которой он никогда не заключал договор.
3. Законное раскрытие, которое вовсе не является утечкой
В 2022 году, после краха Celsius, имена клиентов были опубликованы вместе с историями транзакций в обычных документах по делу о банкротстве в США. Никакого злоумышленника в этом не было. Процедуры банкротства публичны, реестры кредиторов — часть материалов дела, а база данных клиентов — это актив конкурсной массы. Эти данные стали публичными навсегда именно благодаря правильной работе правовой системы.
Это обобщается. Когда платформу приобретают, досье клиентов переходит вместе с бизнесом. Когда платформа терпит крах, досье становится активом. Когда суд предписывает предоставить данные, их предоставляют. Вступая в любые кастодиальные отношения, вы делаете ставку не только на безопасность этой компании, но и на её платёжеспособность, структуру собственности и юрисдикцию — причём на весь срок жизни досье. Это гораздо более долгая и странная ставка, чем думает большинство пользователей.
4. Обычная утечка и следующая за ней агрегация
Обычная внешняя компрометация, разумеется, тоже случается, и список подобных случаев в криптосфере длинный: база данных клиентов Ledger в 2020 году, BlockFi и Gemini — через сторонних вендоров, Nexo, портал поддержки Trezor в 2024 году и многие другие. Сами по себе эти инциденты ничем не примечательны. Важно то, что происходит с данными после утечки.
Слитые массивы данных не остаются разрозненными. Ими торгуют, их объединяют и обогащают, и утечка, содержащая всего лишь адрес электронной почты, становится опасной, как только её сопоставляют с другой утечкой, где есть тот же адрес электронной почты и домашний адрес, и с третьей, где есть номер телефона. Случай Ledger — самая наглядная иллюстрация того, к чему это приводит именно в этой отрасли: около миллиона адресов электронной почты и порядка 272,000 записей с именами, почтовыми адресами и номерами телефонов оказались выложены в открытый доступ, и каждая из этих записей несла один и тот же подразумеваемый факт — этот человек владеет аппаратным кошельком. Результатом стали годы весьма убедительного фишинга и, как сообщалось, угрозы, высказанные лично при встрече.
Полезный некриптовалютный пример для сравнения — случай Optus в Австралии в 2022 году, когда раскрытие номеров документов, удостоверяющих личность, у миллионов клиентов вызвало общенациональную дискуссию о массовом перевыпуске паспортов и водительских удостоверений. Номера документов можно перевыпустить — ценой больших затрат и неудобств. Лица — нельзя.
Для чего используют слитое досье с данными о личности
Стандартный совет после утечки — следить за своей кредитной историей — рассчитан на совсем другую угрозу. А вот что на самом деле даёт именно это сочетание полей данных.
- Фишинг, который уже знает ответ. Письмо, в котором указаны ваше настоящее имя, ваш настоящий адрес, платформа, которой вы действительно пользуетесь, и примерный размер вашего баланса, обходит эвристики, на которые полагается большинство людей. Подавляющее большинство реальных потерь после утечки криптоданных происходит именно из-за этого, а не из-за чего-либо технического. Наше руководство о том, как проверить сервис перед тем, как отправлять средства описывает порядок действий, который защищает от этого.
- Целевая подмена SIM-карты. В досье есть номер телефона и достаточно личных данных, чтобы ответить на проверочные вопросы мобильного оператора. Это стандартный путь внутрь любого счёта, всё ещё защищённого одноразовыми кодами по SMS.
- Credential stuffing с контекстом. Теперь известно, что этот адрес электронной почты принадлежит пользователю криптовалют с конкретной платформой и конкретным балансом, а значит, он оказывается первым в очереди для любой атаки на повторно используемые пароли.
- Вымогательство, которому не нужны доказательства. Самые эффективные угрозы — те, что жертва может немедленно проверить сама. Сообщение, в котором приводится ваш адрес и объём ваших активов, по своей природе выглядит достоверно, и требуемая сумма вовсе не обязана быть крупной, чтобы её заплатили.
- Физический риск. Именно это последствие отличает утечку криптоданных от утечки большинства других данных, и оно отнюдь не теоретическое. Сочетание домашнего адреса со свидетельствами значительных самостоятельно хранимых активов с 2020 года неоднократно приводило к задокументированным угрозам, вторжениям в дома и похищениям людей в нескольких странах — этого набралось достаточно, чтобы в 2025 году власти Франции публично распространили меры защиты на людей из отрасли после серии нападений. Баланс в реестре нельзя заморозить или отменить силами банка, и именно это делает его владельца мишенью.
- Ретроспективный вред и вред за пределами исходного контекста. Досье, созданное в 2026 году, по-прежнему можно будет прочитать в 2036-м. Изучать его может работодатель, страховщик, пограничник, суд по семейным делам, журналист или государство, чья позиция по отношению к вашей деятельности за это время изменилась. Вы раскрываете информацию не только сегодняшнему читателю.
То, что вовсе не является утечкой: ваши данные изначально должны были путешествовать
Если сосредоточиться исключительно на утечках, масштаб незащищённости окажется занижен, потому что большая и растущая доля перемещений ваших данных о личности совершенно законна, автоматична и невидима для вас.
- Travel Rule. Международный стандарт, распространённый на виртуальные активы в 2019 году, требует, чтобы идентифицирующие сведения об отправителе и получателе сопровождали переводы между регулируемыми провайдерами. В ЕС новая редакция Регламента о переводах денежных средств (Transfer of Funds Regulation) действует с 30 декабря 2024 года и, в отличие от ряда других юрисдикций, не устанавливает минимального порога для переводов криптоактивов. Ваше имя передаётся вместе с суммой перевода компании, с которой у вас нет никаких отношений, — в рамках рутинного комплаенса.
- Автоматическая налоговая отчётность. Стандарт отчётности по криптоактивам ОЭСР (Crypto-Asset Reporting Framework) и соответствующая директива ЕС начинают собирать данные о счетах и транзакциях с операций 2026 года, а первый автоматический обмен между налоговыми администрациями последует в 2027 году. Этот механизм копирует тот, что уже действует для банковских счетов. Последствия для частных лиц мы разбираем в налоговом руководстве.
- Отчётность о подозрительной активности. Сообщения, поданные в подразделение финансовой разведки, в большинстве режимов регулирования по закону запрещено раскрывать тому, о ком они поданы. Вам не сообщают об этом, и вы не можете об этом спросить.
- Рутинные запросы правоохранительных органов. Крупные платформы публикуют отчёты о прозрачности, показывающие тысячи государственных запросов данных в год и высокий процент их удовлетворения.
- Коммерческий скрининг. Депозиты и выводы средств в обычном порядке оцениваются вендорами анализа блокчейна, что связывает вашу подтверждённую личность с оценкой риска, которую ведёт ещё одна компания. Наше руководство по анализу блокчейна объясняет, как формируются эти оценки и почему они скорее наследуются, чем зарабатываются.
Дело не в том, что что-либо из этого незаконно. Дело в том, что вопрос «а взламывали ли когда-нибудь эту биржу» — неправильный вопрос. Правильный — сколько организаций в итоге хранят досье, которое вас идентифицирует, причём благодаря механизмам, которые работают именно так, как задумано.
Свод правил минимизации данных
Поскольку удаление в основном недоступно, вся игра сводится к тому, чтобы ограничить количество существующих копий и содержимое каждой из них. Семь пунктов — в порядке убывания их действенности.
- Проведите инвентаризацию того, что уже существует. Почти все недооценивают масштаб в несколько раз. Ищите в архиве своей почты письма с подтверждением верификации, а не полагайтесь на память: забытые счета опасны именно потому, что за ними никто не следит, а база данных прекратившей существование платформы с большей вероятностью где-нибудь всплывёт в открытом доступе, чем база данных всё ещё работающей.
- Запросите копию, прежде чем что-либо закрывать. Запрос на доступ к данным, поданный, пока у вас ещё есть логин, — это единственная полная опись вашей незащищённости, которую вам когда-либо предоставят, включая — если вы прямо об этом попросите — получателей, которым раскрывались ваши данные. Закрывайте счёт только после этого, и никогда — до.
- Удалите то, что не подлежит хранению по закону. Исключение для AML защищает досье с данными о личности. Оно не защищает маркетинговый профиль, историю обращений в поддержку, данные аналитики или рекламные идентификаторы — всё это опирается на другое правовое основание и действительно может быть удалено. Запрашивайте удаление именно этих категорий отдельно, а не общий запрос «на всё сразу», который легко отклонить целиком.
- Перестаньте проходить верификацию по умолчанию. Привычку, от которой стоит избавиться, — это отношение к форме верификации как к обычной форме. На деле это постоянная, безотзывная, распределённая копия ваших данных о личности. Проходите верификацию в минимально необходимом числе мест, которое реально требуется вашим задачам, и никогда не загружайте документ ради функции, которой вы ещё не решили пользоваться.
- Отказывайтесь от необязательных полей. Регулирование предписывает минимум. Данные о работодателе, описания источника состояния, дополнительные документы, ники в соцсетях и согласия на маркетинг сверх этого минимума — это уже просьба платформы, а не требование закона, а свободные текстовые описания состояния особенно часто оказываются самым откровенным местом во всём досье.
- Отделяйте идентифицированную часть активности от приватной. Если часть вашей активности неизбежно проходит через верифицированную площадку — а у большинства людей часть её действительно проходит, — держите её структурно отдельно от активности, которую вы не хотели бы видеть проиндексированной под вашим именем, чтобы раскрытие первой не описывало автоматически и вторую. Это вопрос архитектуры кошелька в той же мере, что и вопрос выбора платформы, и руководство по гигиене кошелька — практическое дополнение к этому вопросу.
- Укрепите защиту той личности, которую вы уже раскрыли. Считайте, что досье уже публично, и действуйте соответственно: уберите номер телефона из восстановления доступа по SMS, везде используйте многофакторную аутентификацию на аппаратной основе, используйте отдельный адрес для каждого сервиса, чтобы понимать, какой из них слил данные, будьте осторожны с публикацией сведений о своих активах и по умолчанию считайте враждебным любое непрошеное сообщение, которому уже известен ваш баланс.
Запрос на доступ, который работает, и запрос на удаление, который обычно не работает
Два разных права, которые постоянно путают, — с совершенно разной вероятностью успеха.
Право на доступ — вот что действительно полезно. По GDPR оно даёт вам право на копию ваших персональных данных, а также на сведения о целях обработки, категориях данных, получателях или категориях получателей, которым они были раскрыты, сроке хранения и источнике данных, если они были получены не от вас напрямую. Здесь нет исключения для AML. У оператора есть один месяц на ответ, с возможностью продления ещё на два месяца для сложных запросов, и это бесплатно. Сопоставимые права существуют по законам о защите данных Калифорнии и по британскому варианту GDPR (UK GDPR).
Оформляйте запрос письменно и прямо спрашивайте о хранимых документах, удостоверяющих личность, о применяемом к ним сроке хранения и о поимённых получателях, а не просто о категориях. Именно последний пункт раскрывает, какой вендор верификации и какие субподрядчики хранят изображение вашего паспорта, и это самая ценная фраза во всём этом упражнении.
Право на удаление — то самое, которое обычно не срабатывает, и вполне обоснованно. Ожидайте отказа в отношении всего, что входит в AML-досье, со ссылкой на исключение для правового обязательства. Этот отказ обоснован, и оспаривать его — не лучшее применение вашего времени. Стоит бороться за периметр: маркетинговые списки, аналитические профили, вложения из обращений в поддержку, рекламные идентификаторы и любые документы, собранные сверх регуляторного минимума. Запрашивайте удаление этих категорий поимённо. Общий запрос «удалите всё» провоцирует общий отказ; конкретный список вынуждает дать ответ по каждой категории отдельно, а это и повышает шансы на успех, и оказывается информативнее, даже когда успеха нет.
Два практических замечания. Сохраняйте ответы — это датированное доказательство того, кто и чем владел, а это важно, если данные всплывут позже. И будьте готовы к тому, что ответ окажется неполным: многие операторы будут описывать категории, а не называть получателей поимённо, пока вы на этом не настоите, — а настоять обычно бывает достаточно.
Где подход без KYC реально помогает, а где нет
Этот сайт существует потому, что мы считаем несоразмерным подход по умолчанию, при котором каждого идентифицируют для каждой транзакции. Но это убеждение не даёт нам права преувеличивать то, чего реально достигает альтернатива, — так что вот честная граница возможного.
Что это даёт. Это предотвращает появление нового досье. Документ не загружается — а значит, ни один вендор его не обрабатывает, ни один рецензент его не читает, ни одна резервная копия его не сохраняет и ни одно дело о банкротстве не сможет его опубликовать. Поскольку незащищённость накапливается и остаётся навсегда, избежать появления ещё одной копии значит больше, чем кажется на слух, — это единственная мера во всей этой теме, которая полностью эффективна именно потому, что действует до того, как досье вообще появляется на свет.
Чего это не даёт. Это ничего не удаляет. Уже созданные досье регулируются собственными графиками хранения независимо от того, что вы сделаете дальше, и любой сервис, намекающий на обратное, вводит вас в заблуждение. Это не делает по своей природе прозрачный блокчейн приватным: если вы получаете читаемый актив, анализ блокчейна продолжается и по ту сторону любого обмена, чему целиком посвящены «анонимен ли обмен криптовалюты» и «руководство по анализу блокчейна». Это не меняет вашу налоговую позицию — обмен в большинстве юрисдикций считается распоряжением активом независимо от того, проверяли ли у вас паспорт, как указано в налоговом руководстве. И это не индульгенция на игнорирование санкций или местного законодательства — мы разбираем это по каждой юрисдикции отдельно, см. легален ли обмен без KYC там, где вы живёте.
Формулировка, которую мы готовы отстаивать: незащищённость от KYC — это запас, а не поток. Уменьшить накопленный запас нельзя, поэтому единственная переменная, которую вы контролируете, — это скорость, с которой вы его пополняете. Всё сказанное выше — именно об этой единственной переменной.
Что храним мы — прямым текстом
Руководство о том, кто хранит ваши данные, ничего не стоит, если оно не отвечает на тот же вопрос применительно к собственному автору, поэтому:
- Мы не запрашиваем ни имени, ни адреса электронной почты, ни номера телефона, ни документа, и создавать учётную запись не нужно. Следовательно, не существует ни досье с данными о личности, ни вендора, который бы его обрабатывал, ни рецензента, который бы его читал.
- Мы передаём то, что необходимо для исполнения заказа, вышестоящему поставщику ликвидности, который его исполняет — торговую пару, сумму, адрес назначения и, если вы его указали, адрес для возврата. Именно эта сторона — источник достоверных сведений о метаданных заказа, и у неё собственная политика хранения данных, которую мы не контролируем и не выдаём за свою. Мы предпочитаем сказать это прямо, а не создавать впечатление, будто маршрут заканчивается на нас.
- Записи о заказах удаляются в течение тридцати дней, а часто и раньше — как только заказ исполнен или истёк срок его действия. Логи веб-сервера настроены по умолчанию для nginx и ротируются в течение суток.
- Никакой сторонней аналитики, никаких рекламных скриптов, никаких отслеживающих cookie-файлов. Единственный cookie-файл, который мы устанавливаем, передаёт CSRF-токен между страницей и API и удаляется при закрытии браузера. Шрифты размещены на нашем собственном сервере, поэтому отрисовка страницы не обращается ни к какому CDN со шрифтами.
- Мы не смогли бы исполнить запрос на удаление ваших данных, даже если бы вы его подали, потому что у нас просто нет ничего, что вас идентифицирует и что можно было бы удалить. Это честная обратная сторона такого устройства сервиса, и она прямо указана в политике конфиденциальности вместе со всеми подробностями. Утверждения об инфраструктуре перечислены по пунктам на странице прозрачности, а наш порядок раскрытия информации описан на странице безопасности.
Чего мы не можем — так это удалить ваши документы из любых других мест. Этого не может никто. Именно поэтому решение нужно принимать до загрузки, а не после.
Что ещё почитать
За более широкой аргументацией за и против проверки личности см. что такое криптовалюта без KYC. О том, как именное досье превращает публичный реестр в биографию, см. разбор анализа блокчейна, а о том, что обмен скрывает, а что нет, — анонимен ли обмен криптовалюты. Практический аналог этого руководства — гигиена кошелька для приватных обменов. О фишинге, который следует за утечкой, см. как проверить сервис перед тем, как отправлять средства. Что касается правового фона — легален ли обмен без KYC там, где вы живёте и налоговое руководство. О приобретении непрозрачного актива без пополнения этого запаса — как купить Monero без KYC, а за терминологией, используемой на всём сайте, — в глоссарий.









