
A versão resumida
- Bitcoin não é anônimo — é um registro público permanente com pseudônimos anexados. A análise de blockchain desfaz o pseudônimo. Ela nunca precisa quebrar nenhuma criptografia para isso.
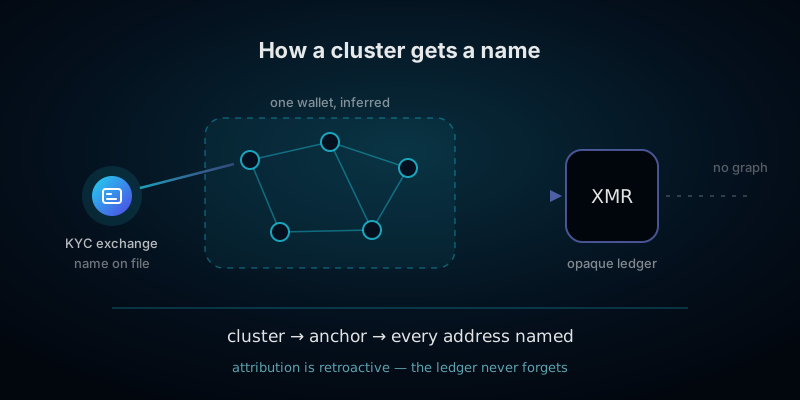
- Quase todo o trabalho é feito por cinco heurísticas baratas e uma âncora. As heurísticas agrupam endereços em uma carteira. A âncora — quase sempre uma exchange que possui os documentos de identidade de alguém — anexa um nome ao grupo.
- A atribuição flui por todo o cluster, nas duas direções no tempo. Nomeie um endereço e você terá nomeado todo endereço agrupado com ele, incluindo transações feitas anos antes.
- Redes baseadas em contas são mais fáceis de rastrear, não mais difíceis. Em Ethereum, Tron e Solana, um endereço é uma identidade persistente por design, e a reutilização é o modo normal de operação, não um erro.
- A maior parte da desanonimização real acontece off-chain. Endereços IP, telemetria de carteira, consultas a exploradores de blocos, endereços de entrega e registros de exchange obtidos por intimação fornecem o nome com muito mais frequência do que o registro em si.
- O que realmente quebra o vínculo é cruzar para um registro que não pode ser lido. O que não quebra: um endereço novo, mais saltos em uma rede transparente, ou uma VPN.
- A análise é retroativa e o registro é permanente. Uma rede examinada em 2032 contém tudo o que você fez em 2026, e as ferramentas só melhoram. Privacidade é uma decisão que você toma no momento da transação, ou não toma de jeito nenhum.
Quem está realmente observando
Vale a pena ser concreto sobre isso, porque a imagem mental que a maioria das pessoas carrega — um detetive semicerrando os olhos para um explorador de blocos — não tem nada a ver com a forma como o trabalho é feito de fato. A análise de blockchain é uma indústria de software comercial madura, com um punhado de grandes fornecedores, uma base de clientes estabelecida, e um produto que é essencialmente um mapa pesquisável e rotulado de cada rede pública.
Os fornecedores cujo nome você vai ouvir são Chainalysis, Elliptic, TRM Labs, Crystal e Merkle Science, além de uma camada de ferramentas voltadas ao público, como a Arkham e os exploradores de blocos comuns. O software deles faz duas coisas: ingere cada transação nas principais redes e agrupa os endereços em clusters, e mantém um banco de dados proprietário de rótulos que ligam entidades do mundo real a esses clusters.
Os clientes importam mais do que os fornecedores. O maior grupo isolado é o das próprias empresas de cripto — exchanges, processadoras de pagamento e custodiantes passam cada depósito recebido por um produto de triagem antes de creditá-lo, porque seus relacionamentos bancários e licenças dependem de conseguir provar que fizeram isso. Depois vêm bancos, autoridades fiscais, unidades de inteligência financeira, agências de aplicação da lei, seguradoras e um número crescente de empresas comuns. Esta é a parte importante: a camada de vigilância não é voltada principalmente para investigações. É um serviço de triagem contínuo, automatizado e sempre ativo, aplicado ao usuário comum por padrão.
Os próprios rótulos são montados a partir de fontes nada glamorosas. Analistas abrem contas em exchanges e fazem pequenos depósitos para aprender o formato dos endereços daquela exchange. Eles vasculham fóruns, páginas de doação e redes sociais onde as pessoas publicam endereços. Eles ingerem processos judiciais, avisos de apreensão e listas de sanções. Eles compram ou recebem dados de parceiros. Eles enviam quantias minúsculas a endereços para observar como se comportam. Nada disso exige acesso especial, e o resultado acumulado é que uma parcela substancial dos endereços economicamente ativos nas principais redes já carrega algum rótulo.
As cinco heurísticas que fazem a maior parte do trabalho
O clustering é a primeira metade do problema: decidir que um conjunto de endereços separados é, na verdade, uma única carteira. Quase tudo isso é feito por um pequeno número de técnicas que são públicas e bem compreendidas desde os primeiros trabalhos acadêmicos sobre o assunto, há mais de uma década. Não são segredos, e não são sofisticadas. Elas são apenas extremamente eficazes sobre dados que foram publicados voluntariamente.
1. Propriedade comum de entradas
Essa é a que faz o trabalho pesado e, ao contrário das outras, está mais para uma prova do que para um palpite. No Bitcoin e em outras redes UTXO, uma transação que gasta duas moedas precisa ser assinada com a chave privada de cada uma. Se uma transação gasta uma moeda que está no endereço A e uma moeda que está no endereço B, então quem a montou tinha as duas chaves, logo A e B pertencem à mesma carteira.
Aplicada em toda a rede, essa única regra colapsa centenas de milhões de endereços em um número muito menor de entidades. É transitiva e se acumula: A se funde com B hoje, B se funde com C no mês seguinte, e o cluster cresce sem nunca encolher. A única exceção relevante é uma transação deliberadamente construída por várias partes ao mesmo tempo — que é exatamente o que uma transação colaborativa como um CoinJoin é, e exatamente por isso ela existe.
2. Detecção de saída de troco
Redes UTXO não têm o conceito de gasto parcial. Para pagar a alguém 0,04 BTC a partir de uma moeda de 0,5 BTC, a carteira gasta a moeda inteira e cria duas saídas: o pagamento e o troco, que volta para ela mesma. Identificar qual saída é o troco permite que um analista siga a mesma carteira adiante, até sua próxima transação, e a seguinte, indefinidamente.
Existe uma dezena de sinais para isso, e as carteiras os vazam o tempo todo. Uma saída de número redondo costuma ser o pagamento, enquanto o valor quebrado é o troco. Uma saída cujo formato de endereço combina com o formato da entrada, quando a outra saída não combina, costuma ser o troco de uma carteira que não foi atualizada. Uma saída gasta depois junto com moedas já presentes no cluster era troco. Um endereço visto pela primeira vez tem mais chance de ser troco do que um endereço reutilizado. Encadeados, esses sinais produzem o padrão que os analistas chamam de peel chain: uma moeda grande caminhando por dezenas de transações, soltando pagamentos ao longo do caminho, inteiramente rastreável.
3. Reutilização de endereço
O sinal mais barato de todos, e ainda amplamente disponível. Qualquer endereço que recebe mais de uma vez contou ao mundo que ambos os recebimentos pertencem ao mesmo destinatário. Endereços de doação publicados, um endereço de gorjeta na assinatura de um fórum, um endereço de pagamento de mineração, um endereço de comerciante impresso em uma fatura, um endereço colado em um chamado de suporte — cada um é um identificador permanente e autofornecido. Não custa nada evitar isso, e uma boa parte do clustering ainda se apoia nele.
4. A âncora da exchange
Tudo o que foi descrito até aqui produz um cluster sem nome. Esta é a etapa que dá um nome a ele, e é aqui que todo o empreendimento realmente é bem-sucedido ou fracassa.
Exchanges custodiais emitem para cada usuário um endereço de depósito dedicado, o que significa que a exchange sabe exatamente a qual cliente verificado aquele endereço pertence. Analistas identificam esses endereços em escala depositando eles mesmos na exchange e observando o padrão, e observando as transações de saque em lote que as carteiras quentes produzem. O resultado é um mapa grande e bem mantido de quais endereços pertencem a qual plataforma.
A consequência para você é direta. Se qualquer endereço no seu cluster já enviou para, ou recebeu de, um depósito ou saque identificado de uma exchange, seu cluster agora está rotulado como pertencente a um cliente daquela exchange — e essa exchange guarda seus documentos de identidade, seus dados bancários e seu endereço, e vai fornecê-los mediante solicitação legal. Um ponto de ancoragem já basta. Não importa quantas transações o separam da moeda que interessa a alguém, porque o cluster é um único objeto.
5. Correlação de valor e tempo
A última heurística se aplica onde a cadeia de custódia passa por algo em cujo interior o analista não consegue enxergar — um serviço, uma bridge, um swap, uma carteira custodial. O interior é opaco; as duas bordas não são.
Se 1,0037 BTC entra em um serviço e 1,0031 BTC sai dele onze minutos depois, e nenhum outro fluxo naquele dia se parece com nenhum dos dois, então a entrada e a saída são o mesmo dinheiro, e o grafo se reconecta através do vão. Isso é rotina, e é barato. É também por isso que a pergunta útil sobre qualquer ferramenta de privacidade não é se ela esconde seu funcionamento interno, mas se ela destrói a relação de valor e tempo entre o que entrou e o que saiu.
Do cluster ao nome, ao score
Juntando as peças, o pipeline é curto. As heurísticas constroem um cluster. Uma âncora o nomeia. Toda transação histórica daquele cluster passa a ser atribuída de uma vez, e toda transação futura é atribuída assim que acontece.
Vale a pena parar para pensar em duas propriedades disso. A primeira é que funciona de trás para frente. Uma atribuição obtida em 2027 se aplica a uma transação feita em 2022, porque o registro é permanente e o cluster é retroativo. Não há prazo de validade nem prescrição sobre o dado em si. A segunda é que é inferência, não prova. Clusters são construídos a partir de sinais probabilísticos, e uma fusão errada — uma implementação de carteira que quebrou uma premissa, um endereço custodial compartilhado, um CoinJoin mal interpretado — contamina permanentemente tudo dos dois lados do erro.
É essa segunda propriedade que atinge o usuário comum, através do score de risco. Fornecedores atribuem aos endereços um score derivado de sua proximidade, no grafo, com atividades classificadas como de alto risco. O score é herdado, não conquistado: moedas que passaram por várias mãos sem relação entre si antes de chegar até você podem chegar carregando um histórico com o qual você não teve nada a ver. Quando uma exchange custodial congela um depósito e pede a um usuário perplexo que explique a origem de fundos que ele comprou na mesma exchange três semanas antes, é esse o mecanismo em ação. É também um bom motivo para ler o que um serviço se compromete por escrito antes que um depósito sinalizado vire problema seu — nosso guia de status de pedido cobre o que realmente acontece quando um depósito é retido, e o ranking de serviços avalia cada provedor exatamente por essa política.
Por que Ethereum, Tron e Solana são mais fáceis
Uma suposição comum é a de que o Bitcoin é a rede vigiada e que tudo o que é mais novo está, de alguma forma, menos exposto. O oposto é verdadeiro. Redes baseadas em contas são substancialmente mais fáceis de analisar do que o Bitcoin, por razões estruturais que nenhuma quantidade de cuidado da sua parte vai mudar.
- Um endereço é uma identidade persistente. Não há modelo UTXO, não há saída de troco e, portanto, não há problema de clustering a resolver. O endereço da sua conta é o endereço da sua conta em todas as transações que você já fez naquela rede. O que o clustering precisa inferir no Bitcoin, aqui é simplesmente dado de graça.
- A reutilização é o design, não um erro. Você não consegue praticar higiene de endereços no sentido do Bitcoin sem rodar uma carteira separada para cada finalidade e mover fundos entre elas, o que já é, em si, um ato vinculável.
- O histórico de interações é uma impressão digital. Aprovações de token, chamadas de contrato, posses de NFT, resgates de airdrop, votos de governança e um identificador nomeado em um serviço de nomes ficam todos registrados permanentemente contra o seu endereço. O conjunto de aplicações que você já tocou costuma ser específico o bastante para te identificar sozinho.
- A maioria dos usuários nunca fala diretamente com a rede. As carteiras consultam provedores de nós hospedados, que veem seu endereço IP junto com cada endereço sobre o qual você pergunta. Essa única relação liga a identidade de rede à identidade on-chain para uma fatia muito grande da atividade.
- Emissores de stablecoin podem agir unilateralmente. Os principais emissores lastreados em moeda fiduciária mantêm listas de bloqueio e podem congelar saldos em endereços específicos mediante solicitação, o que torna a maior classe de ativos dessas redes a menos neutra de todas.
A conclusão prática: um saldo em USDT em uma rede de alta capacidade está entre os ativos mais legíveis de todo o ecossistema. Isso é ótimo para aquilo que ele faz bem — mover valor em dólar de forma rápida e barata — e vale entender que conveniência é o que você está comprando. Nossa comparação de redes de stablecoin cobre as contrapartidas rede por rede.
A camada off-chain, onde isso costuma realmente acontecer
Tudo até este ponto foi sobre o registro. Na prática, a maior parte da identificação não vem do registro, de jeito nenhum. Ela vem do encanamento ao redor dele, que vaza muito mais e é muito menos discutido.
- Origem da transação na rede. Uma transação precisa ser transmitida a algum peer em algum lugar. Um observador com conexões a muitos nós costuma conseguir inferir onde uma transação foi vista pela primeira vez e, portanto, de onde ela veio. Essa é uma técnica real, não teórica, e é por isso que rodar seu próprio nó ou rotear pelo Tor importa.
- Carteiras leves perguntam a servidores sobre você. Uma carteira que não mantém a rede localmente precisa perguntar a alguém quais moedas são suas. Esse servidor aprende todo o seu conjunto de endereços e seu endereço IP em uma única consulta. Esquemas de filtragem mais antigos, criados para disfarçar isso, vazam mais do que os usuários supõem.
- Exploradores de blocos. Consultar sua própria transação em um explorador público, a partir da sua conexão comum, entrega àquele operador um vínculo com carimbo de tempo entre seu IP e o endereço que te interessa. É um dos vazamentos autoinfligidos mais comuns de todo o assunto, e é cometido por pessoas que, fora isso, são cuidadosas.
- Telemetria de carteira e de aplicativo. Feeds de preço, pings de atualização, relatórios de erro e analytics embutidos podem, todos eles, associar um dispositivo a uma carteira, e o ticker de preço em fiat na interface de uma carteira é uma requisição ao servidor de alguém.
- O mundo físico. Uma carteira de hardware entregue na sua casa, uma compra enviada em seu nome, uma transferência bancária que financiou sua primeira compra, um número de telefone vinculado a uma conta. Não é na rede que essas coisas vivem, e são elas, geralmente, que encerram uma investigação.
- Processo legal e comunicação entre órgãos. Exchanges respondem a intimações judiciais. As mensagens da Travel Rule transmitem dados do ordenante e do beneficiário entre empresas reguladas em transferências acima de determinados limites. A partir de 2026, marcos internacionais começam a trocar dados de conta entre jurisdições fiscais automaticamente, um assunto que cobrimos no guia de impostos.
- Você, em público. Um endereço publicado uma única vez em um lugar público fica vinculado à conta que o publicou, de forma permanente e pesquisável, e capturas de tela também são indexadas.
A lição não é que a criptografia é fraca. É que a criptografia quase nunca é o que falha. Nosso guia de higiene de carteira é o complemento operacional desta seção.
O que realmente quebra o vínculo, classificado com honestidade
Classificado por quanto cada opção realmente derrota a análise descrita acima, com as ressalvas declaradas em vez de omitidas.
- 1. Cruzar para um registro opaco — a única quebra estrutural. O Monero não publica endereços de destinatário, não identifica qual entrada está sendo gasta, e não publica valores. Não há grafo de endereços para agrupar em cluster, nem valores para correlacionar, então as técnicas deste guia não têm dado nenhum para consumir. As ressalvas honestas: trabalhos estatísticos encontraram fragilidades em transações muito antigas, feitas sob regras de protocolo anteriores, a observação em nível de rede de onde uma transação foi transmitida ainda se aplica, e as pernas transparentes dos dois lados do seu uso de Monero permanecem totalmente visíveis. O que você quebra é o meio, que costuma ser o que importa. Criptomoedas privadas explicadas cobre os mecanismos em detalhe.
- 2. Zcash blindado — criptografia forte, multidão menor. A construção de conhecimento zero é excelente e, sem dúvida, a mais elegante do setor. A limitação prática tem sido que apenas uma parte da atividade usa o pool blindado, e valores que entram e saem dele em quantias equivalentes, em horários correlacionados, às vezes podem ser vinculados por fora dele. Isso melhorou consideravelmente e continua sendo uma opção significativamente privada quando usada de forma blindada de ponta a ponta.
- 3. Transações colaborativas no Bitcoin. Um CoinJoin viola deliberadamente a heurística de propriedade comum de entradas, fazendo com que muitos participantes assinem uma única transação juntos. Isso genuinamente aumenta o custo da análise. Três ressalvas: ações de repressão contra grandes coordenadores nos últimos anos enxugaram consideravelmente o ecossistema, a correspondência estatística de valores de entrada e saída consegue desfazer parcialmente algumas rodadas, e a falha mais comum é a do próprio usuário — gastar moedas misturadas e não misturadas juntas depois desfaz todo o exercício em uma única transação.
- 4. Lightning — genuinamente melhor, mas não é um sistema de privacidade. Pagamentos roteados pela Lightning simplesmente não são escritos no registro público, o que os remove inteiramente desta análise e é um benefício real e subestimado. Mas abrir e fechar um canal são eventos on-chain, e o grafo de roteamento é parcialmente observável. Trate isso como uma grande melhoria padrão em relação ao Bitcoin on-chain, não como anonimato. Veja o guia de swap via Lightning.
- 5. Um swap sem custódia — depende inteiramente de onde você aterrissa. Isso merece precisão, não marketing, então ganha sua própria seção abaixo.
Onde um swap realmente se encaixa no grafo
Um swap muda a análise de exatamente uma forma: ele insere uma parte que não é você entre duas transações, e muda o ativo. Se isso constitui uma quebra depende do destino.
Trocar entre dois ativos transparentes é um salto, não uma quebra. Envie Bitcoin, receba Ethereum, e as duas pernas são permanentemente públicas. Os valores são mecanicamente relacionados pela taxa cotada, e os carimbos de tempo ficam a minutos de distância. Reconectar os dois lados é a correlação de rotina de valor e tempo do tipo descrito acima, e adicionar mais saltos transparentes, na maioria das vezes, torna o padrão mais distintivo, não menos. Vale a pena ser direto sobre isso, porque boa parte do setor dá a entender o contrário.
Trocar para um ativo opaco é uma quebra estrutural genuína. Envie Bitcoin, receba Monero, e a perna de saída simplesmente não pode ser lida. Não há endereço de recebimento publicado para correlacionar, nenhum valor legível, e, portanto, nada do outro lado para o grafo se prender. A cadeia de custódia termina no swap, e continua em uma forma que a análise não consegue consumir. É exatamente por isso que BTC para XMR é a rota mais solicitada deste espaço — o guia de BTC para XMR cobre como fazer isso corretamente.
A pergunta que resta é o que o serviço sabe. Uma parte observou as duas pernas ao mesmo tempo: o próprio swap. Qualquer serviço que processou seu pedido poderia, em princípio, correlacionar o depósito com o pagamento, porque precisou fazer isso para executar a operação. O que ele faz com essa capacidade é uma questão de política, não uma questão criptográfica, e é isso que você deve investigar antes de usar qualquer serviço.
Nossa própria resposta, dita sem rodeios porque este guia não valeria nada sem ela: não temos contas, então não há perfil a construir. Endereços de depósito são de uso único e desativados após a liquidação. Não mantemos registros persistentes de pedidos, não rodamos analytics de terceiros e não distribuímos scripts de rastreamento — detalhes na página de transparência e na política de privacidade. Também somos uma camada de roteamento sobre liquidez upstream, o que significa que um provedor upstream vê a perna que ele preenche, e dizemos isso abertamente em vez de dar a entender que a rota termina em nós. O que nenhum serviço consegue fazer é tornar privado um ativo de destino transparente. Se a moeda que você recebe é legível, a análise continua do outro lado de nós, e qualquer provedor que disser o contrário está vendendo algo. Esse é o mesmo padrão que aplicamos em o swap cripto é anônimo.
O que não funciona, e é vendido como se funcionasse
- Um endereço novo. Higiene correta, mas quase inútil sozinha contra o clustering. Na primeira vez que você o gasta junto com outra moeda, a propriedade comum de entradas o funde com tudo o mais que você possui.
- Mais saltos em uma rede transparente. Peel chains são precisamente o que as ferramentas são construídas para seguir. Doze autotransferências produzem um padrão distintivo e uma direção de deslocamento clara; elas não produzem ambiguidade.
- Consolidar moedas cuidadosamente separadas. A derrota autoinfligida mais comum que existe. Meses de coin control desfeitos permanentemente por uma única transação que varre várias moedas para uma só saída.
- Uma VPN sozinha. Corrige um vazamento de rede, o que vale a pena fazer, e não faz absolutamente nada ao registro. Privacidade de rede e privacidade de registro são problemas diferentes, com soluções diferentes.
- Serviços de mixing custodiais. Entregar suas moedas a um operador que agora detém a correlação completa entre depósitos e saques substitui um risco público por um risco privado concentrado, em uma categoria que tem sido o principal alvo de ações de repressão. Estruturalmente, você não eliminou o observador; você nomeou um.
- Qualquer coisa anunciada como impossível de rastrear. Nada é impossível de rastrear. Rastrear tem um custo, e ferramentas de privacidade aumentam esse custo em graus variados contra adversários variados. Um fornecedor que se recusa a declarar os limites de sua ferramenta já te disse algo útil sobre ela.
Nomeie o adversário antes de escolher a ferramenta
A maioria das más decisões de privacidade vem de pular essa etapa. As medidas abaixo vão de gratuitas a genuinamente caras em termos de conveniência, e quais delas fazem sentido depende inteiramente de quem é a pessoa de quem você está tentando se manter privado.
- Vigilância comercial — corretoras de dados, redes de anúncios, score de risco de exchange, qualquer um que compre o resultado. Esse é o adversário que praticamente todo mundo realmente tem, e ele é derrotado por higiene comum: endereços novos, coin control, nenhuma consulta a explorador a partir da sua própria conexão, um nó ou o Tor. Totalmente alcançável.
- Uma contraparte, um empregador, um conhecido, ou qualquer um a quem você pagou. Alguém que conhece um dos seus endereços e consegue ler uma rede pública a partir dele. Disciplina de endereços somada a um ativo opaco para a perna sensível resolve isso. Alcançável.
- Uma parte privada motivada e com dinheiro — um litigante, um credor, um investigador. Ferramentas comerciais de análise e processo civil. Difícil, frequentemente alcançável, e dependente de existir ou não uma âncora de identidade em algum ponto do seu histórico.
- Um estado bem equipado, com processo legal, tempo e cooperação das suas contrapartes. Presuma que ele consegue, se se importar o suficiente. Todo relacionamento custodial que você já teve é descobrível, e o registro é permanente. Não construa nada sobre a premissa de que esse adversário vai falhar.
E a linha que mantém legítima uma prática de privacidade legítima, que repetimos por todo este site porque isso importa: privacidade é sobre quem tem acesso às suas finanças por padrão. Não é um mecanismo para escapar de obrigações que você de fato deve. As duas coisas são perfeitamente compatíveis, elas são separadas com clareza no guia de impostos, e confundi-las é como as pessoas transformam uma preferência lícita em um problema legal.
A checklist prática
Seis coisas, na ordem em que importam. Nenhuma delas pode ser aplicada retroativamente, e esse é justamente o ponto.
- Nomeie o adversário. Decida contra o que você está se defendendo antes de gastar qualquer coisa se defendendo dele.
- Endereço novo, para cada recebimento. Nunca publique um, nunca reutilize um. Gratuito, e nega à heurística mais barata o dado de que ela precisa.
- Coin control, sempre. Mantenha moedas de origens diferentes em contas separadas e nunca as gaste juntas. Uma fusão é permanente.
- Feche os vazamentos de rede. Seu próprio nó ou o Tor para transmitir; nunca consulte seus próprios endereços em um explorador público a partir da sua conexão normal.
- Cruze um registro opaco para uma quebra de verdade. Se a continuidade precisa terminar, e não apenas se alongar, o ativo de destino precisa ser ilegível. Saltos transparentes extras não fazem isso.
- Não desfaça isso na saída. Saia para uma carteira sem histórico com aquela de onde você partiu, em um valor que não espelhe o depósito, em um horário que não se correlacione com ele.
Leituras relacionadas
Para o que um swap oculta e o que não oculta, veja o swap cripto é anônimo. Para a criptografia por trás dos registros opacos, veja criptomoedas privadas explicadas. Para a higiene operacional que fecha os vazamentos descritos aqui, veja higiene de carteira para swaps de privacidade. Para a rota mais usada para sair de uma rede transparente, veja o guia de Bitcoin para Monero, e para adquirir Monero em primeiro lugar, como comprar Monero sem KYC. Para o panorama regulatório, veja o swap sem KYC é legal onde você mora, e para o vocabulário usado ao longo do texto, o glossário.









