
La versión resumida
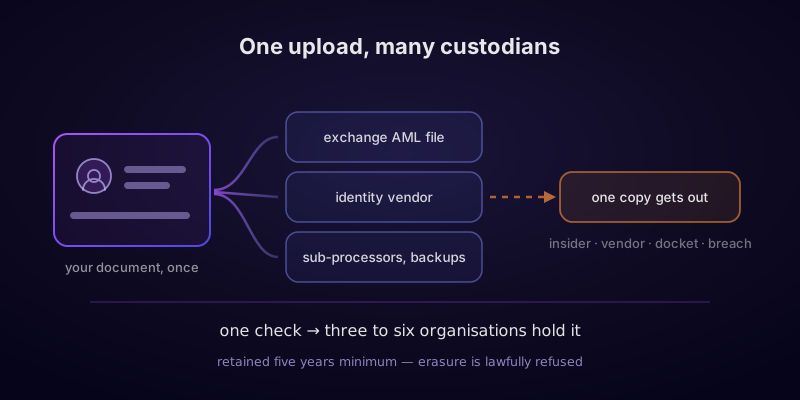
- Una verificación es una copia, no una comprobación. La imagen de tu documento, cada campo extraído de él, tu selfie y, normalmente, una plantilla facial quedan almacenados — por la plataforma y, por separado, por el proveedor de identidad al que esta le compró la comprobación.
- No puedes borrarlo, y la negativa es legal. La normativa contra el blanqueo de capitales exige que el expediente se conserve, y la normativa de protección de datos exime explícitamente de ese derecho de supresión la conservación exigida por ley.
- Cinco años después de que cierres la cuenta es el mínimo. Cerrar una cuenta no pone en marcha un borrado. Pone en marcha un plazo.
- El expediente tiene muchos custodios, y solo necesita fallar en uno. El acceso de un interno, las credenciales expuestas de un proveedor, un expediente de quiebra y una filtración corriente han producido, cada uno, divulgaciones reales de datos de identidad cripto.
- El KYC cripto es singularmente peligroso porque combina una dirección con un saldo. Eso es una lista de objetivos, y se ha usado como tal.
- La mayor parte de este intercambio de datos no es en absoluto una filtración. Las normas de transferencia de fondos mueven tu identidad entre instituciones por diseño, y la declaración fiscal automática de las cuentas cripto comienza con la actividad de 2026.
- La única palanca con verdadero poder es el número de copias que se crean. La infraestructura sin KYC no puede borrar el pasado. Puede impedir que exista el próximo expediente, lo cual vale más de lo que parece, porque la exposición es acumulativa y permanente.
Esto no es asesoramiento legal. Las normas de protección de datos y de lucha contra el blanqueo de capitales varían según la jurisdicción y cambian con rapidez, y los incidentes descritos a continuación están resumidos a partir de información pública y de las divulgaciones de las propias empresas. Esta guía explica los mecanismos comunes a la mayoría de los regímenes a fecha de 2026; consulta con un asesor legal local cualificado antes de basarte en cualquiera de estos datos para tomar una decisión importante.
Adónde va realmente el expediente
El modelo mental que tiene la mayoría de la gente es que un exchange mira tu pasaporte, decide que eres real, y sigue adelante. Eso no es lo que ocurre, y la brecha entre ambas cosas es donde vive todo el riesgo.
Lo que ocurre en realidad es que se hace una copia y luego se distribuye. Casi ningún exchange desarrolla la verificación de identidad por sí mismo; es un producto especializado que se compra a un puñado de proveedores — los nombres que encontrarás son Jumio, Onfido, Sumsub, Veriff, Persona y AU10TIX, entre otros. Tu documento se sube a la infraestructura de ese proveedor, no a la del exchange. El proveedor realiza comprobaciones de autenticidad sobre el documento, ejecuta reconocimiento óptico de caracteres para extraer cada campo, compara tu selfie con la fotografía del documento, y devuelve una decisión.
Cada etapa deja un residuo, y ese residuo es lo que importa:
- El exchange conserva su propia copia en el expediente de diligencia debida del cliente que está legalmente obligado a poder presentar cuando se le solicite. Esta es la copia de la que trata la regulación.
- El proveedor conserva una copia de las imágenes y los datos extraídos, según su propio calendario de conservación, regido por el contrato que tiene con el exchange y no por nada que tú hayas aceptado.
- Los subcontratistas del proveedor también lo ven. La autenticación de documentos, el filtrado de sanciones y de personas políticamente expuestas, la validación de direcciones y la puntuación de riesgo del dispositivo son a menudo servicios independientes entre sí, y cada uno recibe los campos que necesita.
- Los seres humanos leen los casos que la máquina rechaza. Las comprobaciones escaladas pasan a equipos de revisión, a menudo externalizados y a menudo en una jurisdicción distinta de la tuya y de la del exchange. No es una debilidad hipotética: es exactamente el mecanismo detrás del mayor incidente de identidad cripto divulgado hasta la fecha.
- Todo lo anterior está en almacenamiento en la nube, con copias de seguridad. Las copias de seguridad son, por diseño, copias que sobreviven al borrado, y tienen su propio calendario de caducidad independiente.
Cuenta a los custodios con honestidad y una sola verificación en un solo exchange normalmente implica que la imagen de tu pasaporte existe en entre tres y seis organizaciones. Tú elegiste una de ellas. Nunca se te dirán los nombres de las demás a menos que lo preguntes específicamente, lo cual — como explica más abajo el apartado sobre solicitudes de acceso — tienes derecho a hacer, y casi nadie lo hace.
Qué contiene realmente el expediente
«Datos de KYC» suena a un escaneo de pasaporte. El expediente es considerablemente más extenso que eso, y las partes en las que nadie piensa son a menudo las más sensibles.
- El propio documento — una imagen a todo color de un pasaporte, documento nacional de identidad o carné de conducir, con la zona de lectura mecánica, el número de documento, la autoridad emisora y la fecha de caducidad.
- Cada campo, como texto estructurado. Nombre legal completo, fecha de nacimiento, lugar de nacimiento, nacionalidad, número de documento. Extraído, indexado y buscable, lo que hace que el expediente sea trivialmente combinable con cualquier otra base de datos que contenga los mismos campos.
- Tu cara, como plantilla. La selfie o el vídeo de prueba de vida, y normalmente una plantilla biométrica derivada. Se trata de una categoría especial de datos según el RGPD, y está regulada por leyes específicas en varios estados de EE. UU., por una razón: es el único campo del expediente que nunca puede reemitirse.
- Justificante de domicilio. Una factura de suministros o un extracto bancario, es decir, un segundo documento que también contiene un número de cuenta y un patrón de consumo o de gasto.
- Identificadores financieros. Datos de la cuenta bancaria o la tarjeta usada para financiar la cuenta, completos o enmascarados según la plataforma.
- Relatos sobre el origen de los fondos y el origen del patrimonio. Cuando se aplicó una diligencia debida reforzada, un relato en texto libre sobre tu empleo, tus activos y de dónde vino tu dinero — a menudo, el elemento más revelador de todo el expediente.
- El entorno técnico. Direcciones IP, huellas digitales del dispositivo, navegador y sistema operativo, geolocalización en el registro y en cada inicio de sesión posterior.
- Toda tu actividad. Cada depósito, operación, retiro, instantánea de saldo y — de forma crucial — cada dirección de blockchain desde la que depositaste o a la que retiraste fondos alguna vez.
Esa última línea es lo que hace que un expediente de identidad cripto sea diferente en su naturaleza de una base de datos filtrada de un programa de fidelización de una aerolínea. Es la clave de unión entre una identidad legal y un libro mayor público. Cualquiera que lo posea no solo sabe quién eres; puede leer tu historial en cadena a partir de ese punto en adelante, usando datos enteramente públicos y las técnicas de agrupación habituales descritas en nuestra guía sobre cómo se rastrea realmente el cripto. Un expediente filtrado convierte un historial de cadena seudónimo en uno con nombre, de forma permanente y retroactiva.
Por qué no puedes borrarlo
Esta es la parte que sorprende a quienes suponen que una ley de privacidad es un botón de borrado, y vale la pena entenderla con precisión, porque el razonamiento no es arbitrario y la solución alternativa que la gente imagina no existe.
Los regímenes contra el blanqueo de capitales exigen a las entidades obligadas conservar los expedientes de diligencia debida del cliente, de modo que una autoridad competente pueda reconstruir una relación después de los hechos. El período de conservación converge en el mismo número en casi todas partes. Las directivas de la UE contra el blanqueo de capitales establecen cinco años desde el fin de la relación de negocio, y permiten a los estados miembros ampliarlo a diez; el paquete de la UE contra el blanqueo de capitales de 2024, que se aplicará a partir de mediados de 2027 e incorpora plenamente a los proveedores de servicios de criptoactivos, mantiene la misma regla de cinco años. El Reglamento contra el Blanqueo de Capitales del Reino Unido especifica cinco años. El marco de la Ley de Secreto Bancario de EE. UU. exige cinco años, con los registros de identificación del cliente conservados durante cinco años después del cierre de la cuenta.
Ahora sitúa eso junto a la ley de privacidad. El derecho de supresión del RGPD — el que suele describirse como el derecho al olvido — contiene una excepción explícita cuando el tratamiento es necesario para cumplir con una obligación legal a la que está sujeto el responsable del tratamiento. La conservación por motivos de blanqueo de capitales es el caso de manual de esa obligación. Las dos leyes no entran en conflicto; la segunda cede ante la primera por diseño. Cuando un exchange se niega a borrar tus documentos de identidad, no está siendo obstruccionista ni se está escudando en un tecnicismo. Está aplicando la norma correctamente.
De ahí se derivan tres consecuencias, y ninguna de ellas se entiende ampliamente:
- Cerrar tu cuenta pone en marcha el plazo, en lugar de detenerlo. El período de conservación corre desde el fin de la relación. El día que cierras la cuenta es el día cero de cinco años, y para entonces ya has renunciado al acceso que habrías necesitado para inspeccionar lo que se conserva.
- La sobreconservación es la decisión empresarial racional. Una empresa que destruye expedientes demasiado pronto se enfrenta a una sanción de su supervisor. Una empresa que los conserva demasiado tiempo se enfrenta, en la práctica, a muy poco. Por eso los calendarios de borrado son generosos, y «cinco años» es un mínimo y no una expectativa.
- El calendario del proveedor no es el calendario del exchange. Tu contrato, en la medida en que existe, es con la plataforma. El calendario de conservación del proveedor de identidad y de sus subcontratistas lo fija un acuerdo comercial del que tú no formas parte y que nunca has leído.
La única conclusión práctica: el punto de decisión es la subida del documento, no nada de lo que ocurra después. No existe un momento posterior en el que puedas cambiar de opinión. Esta es la misma estructura que las decisiones de privacidad descritas en la guía de análisis de blockchain — se toman en el momento del acto, o no están disponibles en absoluto.
Las cuatro maneras en que realmente se filtra
Es tentador leer una lista de incidentes como una lista de empresas descuidadas, y ese enfoque lleva a la defensa equivocada — elegir un exchange «mejor». La forma útil de leerlos es como cuatro modos de fallo estructuralmente distintos, porque un expediente en manos de seis organizaciones está expuesto a los cuatro en cada una de ellas.
1. La persona con acceso interno, sobornada o comprometida
En mayo de 2025, Coinbase reveló que unos delincuentes habían sobornado a contratistas de atención al cliente en el extranjero para extraer registros de clientes. Las categorías que enumeró la empresa son la razón por la que este incidente importa más de lo que sugeriría una cifra aparentemente mayor: nombres, direcciones, números de teléfono, direcciones de correo electrónico, números de la seguridad social enmascarados, identificadores de cuentas bancarias enmascarados, imágenes de documentos de identidad emitidos por el gobierno, y datos de la cuenta que incluyen instantáneas de saldo e historial de transacciones. Coinbase declaró que la población afectada era inferior al uno por ciento de los usuarios con transacciones mensuales, rechazó la posterior exigencia de extorsión, ofreció una recompensa a cambio de información, y estimó el costo de remediación en cientos de millones de dólares.
Fíjate en qué fue lo que hizo fallar los controles aquí. No el cifrado, no la seguridad de la infraestructura del exchange, ninguna de las cosas de las que habla una página de seguridad. El personal de soporte necesita ver los registros de los clientes para poder atenderlos, la externalización del soporte es una decisión de costos normal a esa escala, y a una persona con acceso legítimo se le puede pagar. No existe ninguna configuración que elimine este riesgo, y la misma estructura existe en el proveedor de identidad, cuyos equipos de revisión escalada leen documentos por diseño.
La misma forma aparece en otros lugares. En noviembre de 2021, Robinhood reveló que un atacante había usado ingeniería social por teléfono contra un empleado de atención al cliente, obteniendo alrededor de cinco millones de direcciones de correo electrónico y cerca de dos millones de nombres, con datos más detallados para un grupo más reducido. La técnica no requirió ninguna vulnerabilidad en absoluto.
2. El proveedor que nunca elegiste
La capa de verificación de identidad es una industria concentrada. Un puñado de proveedores procesa documentos para una parte muy grande del sector cripto, además de amplios segmentos de fintech, las aplicaciones de transporte con conductor y las redes sociales, lo que convierte a cada uno de ellos en un objetivo que guarda un premio mucho mayor que el de cualquier cliente individual.
En 2024, investigadores de seguridad informaron de que las credenciales administrativas de AU10TIX, un proveedor de verificación de identidad que presta servicio a grandes plataformas, habían estado expuestas durante un período prolongado — lo que podría haber permitido el acceso a datos sobre los documentos que había procesado. En agosto de 2019, una persona que afirmaba tener alrededor de diez mil fotografías de identidad intentó extorsionar a Binance; la empresa cuestionó la procedencia de las imágenes, señalando que carecían de su marca de agua digital, y apuntó a un proveedor externo que había contratado durante 2018. Sea cual sea el relato correcto de aquel episodio, el argumento en sí mismo ilustra la estructura: cuando salen a la luz documentos, tanto la plataforma como el proveedor pueden alegar de forma verosímil que el fallo estuvo del otro lado, y el usuario no tiene manera de determinar cuál — ni ningún recurso contra una empresa con la que nunca contrató.
3. La divulgación lícita que no es una filtración en absoluto
En 2022, tras el colapso de Celsius, los nombres de los clientes se publicaron junto con los historiales de transacciones en procedimientos ordinarios de quiebra en EE. UU. No hubo ningún atacante involucrado. Los procedimientos de quiebra son públicos, las listas de acreedores forman parte del expediente, y una base de datos de clientes es un activo de la masa concursal. Los datos se volvieron públicos de forma permanente a través del funcionamiento correcto del sistema legal.
Esto se generaliza. Cuando una plataforma es adquirida, el expediente de clientes se transfiere con el negocio. Cuando una plataforma quiebra, el expediente se convierte en un activo. Cuando un tribunal ordena su presentación, se presenta. Cada relación de custodia en la que entras es una apuesta no solo sobre la seguridad de esa empresa, sino sobre su solvencia, su propiedad y su jurisdicción, durante toda la vida del expediente. Es una apuesta más larga y más extraña de lo que la mayoría de los usuarios cree estar haciendo.
4. La filtración común, y la agregación que la sigue
El compromiso externo convencional sigue ocurriendo, por supuesto, y la lista relacionada con el cripto es larga: la base de datos de clientes de Ledger en 2020, BlockFi y Gemini a través de proveedores externos, Nexo, el portal de soporte de Trezor en 2024, y muchos otros. Los incidentes individuales no son extraordinarios. Lo que importa es lo que ocurre con los datos después.
Los conjuntos de datos filtrados no se quedan separados. Se comercian, se combinan y se enriquecen, y una filtración que solo contiene una dirección de correo electrónico se vuelve peligrosa cuando se une a otra filtración distinta que contiene esa misma dirección de correo y una dirección postal, y a una tercera que contiene un número de teléfono. El caso de Ledger es la ilustración más clara de lo que eso produce específicamente en este sector: alrededor de un millón de direcciones de correo electrónico y cerca de 272.000 registros con nombres, direcciones postales y números de teléfono, volcados públicamente, y cada uno de esos registros llevaba el mismo hecho implícito — esta persona tiene una billetera de hardware. El resultado fueron años de phishing sumamente creíble y, en casos denunciados, amenazas hechas en persona.
La comparación no relacionada con el cripto que vale la pena tener presente es la de Optus en Australia en 2022, donde la exposición de los números de documentos de identidad de millones de clientes forzó un debate nacional sobre la reemisión masiva de pasaportes y licencias. Los números de documento pueden reemitirse, a gran costo e inconveniencia. Las caras no.
Para qué se usa un expediente de identidad filtrado
El consejo genérico después de una filtración — vigila tu historial crediticio — apunta a una amenaza distinta. Esto es lo que esta combinación particular de campos permite realmente.
- Phishing que ya conoce la respuesta. Un correo que cita tu nombre real, tu dirección real, la plataforma que realmente usas y el tamaño aproximado de tu saldo derrota las heurísticas en las que confía la mayoría de la gente. La gran mayoría de las pérdidas prácticas después de una filtración de datos cripto proviene de esto, no de nada técnico. Nuestra guía sobre verificar un servicio antes de enviar cubre la rutina que sobrevive a esto.
- SIM swap dirigido. El expediente contiene el número de teléfono y suficientes datos personales para responder a las preguntas de verificación de un operador móvil. Esa es la vía habitual de entrada a cualquier cuenta que todavía esté protegida con códigos SMS.
- Relleno de credenciales con contexto. Ahora se sabe que la dirección de correo electrónico pertenece a un usuario de cripto con una plataforma específica y un saldo específico, lo que la coloca al frente de la cola de cualquier ataque de contraseñas reutilizadas.
- Extorsión que no necesita pruebas. Las amenazas más eficaces son las que la víctima puede verificar de inmediato. Un mensaje que cita tu dirección y tus tenencias es intrínsecamente creíble, y la exigencia no tiene que ser grande para que se pague.
- Riesgo físico. Esta es la consecuencia que distingue los datos cripto de la mayoría de los demás datos filtrados, y no es teórica. La combinación de una dirección de domicilio con pruebas de tenencias significativas en autocustodia ha estado seguida, desde 2020, de amenazas documentadas, allanamientos de morada y secuestros en varios países — hasta el punto de que en 2025 las autoridades francesas extendieron públicamente medidas de protección a personas del sector tras una serie de ataques. Un saldo en un libro mayor no puede ser congelado ni revertido por un banco, que es precisamente lo que convierte a su propietario en un objetivo.
- Daño retrospectivo y de contexto cruzado. Un expediente creado en 2026 seguirá siendo legible en 2036. Quien lo examine puede ser un empleador, una aseguradora, un funcionario de fronteras, un tribunal de familia, un periodista o un gobierno cuya postura hacia tu actividad haya cambiado mientras tanto. No solo estás revelando datos al lector de hoy.
La parte que no es una filtración: tus datos siempre estuvieron destinados a viajar
Centrarse exclusivamente en las filtraciones subestima la exposición, porque una parte grande y creciente del movimiento de tus datos de identidad es totalmente lícita, automática e invisible para ti.
- La Travel Rule. El estándar internacional, extendido a los activos virtuales en 2019, exige que la información identificativa del ordenante y del beneficiario acompañe a las transferencias entre proveedores regulados. En la UE, el Reglamento de Transferencias de Fondos refundido se aplica desde el 30 de diciembre de 2024 y, a diferencia de lo que ocurre en varias otras jurisdicciones, no establece ningún umbral de minimis para las transferencias de criptoactivos. Tu nombre se transmite junto con el valor, a una empresa con la que no tienes ninguna relación, como parte de una rutina de cumplimiento normativo.
- Declaración fiscal automática. El Marco de Declaración de Criptoactivos de la OCDE y la directiva correspondiente de la UE comienzan a recopilar datos de cuentas y transacciones sobre la actividad de 2026, con los primeros intercambios automáticos entre administraciones tributarias a partir de 2027. El mecanismo reproduce el que ya funciona para las cuentas bancarias. Cubrimos las implicaciones para los particulares en la guía de impuestos sobre swaps cripto.
- Informes de actividad sospechosa. En la mayoría de los regímenes, está legalmente prohibido divulgar al interesado los informes presentados ante una unidad de inteligencia financiera. No se te informa, y no puedes preguntar.
- Solicitudes rutinarias de las fuerzas del orden. Las grandes plataformas publican informes de transparencia que muestran miles de solicitudes de datos gubernamentales al año, con altas tasas de cumplimiento.
- Cribado comercial. Los depósitos y los retiros son puntuados de forma rutinaria por proveedores de análisis de blockchain, lo que vincula tu identidad verificada con una evaluación de riesgo que mantiene otra empresa más. La guía de análisis de blockchain explica cómo se producen esas puntuaciones y por qué se heredan en lugar de ganarse.
La cuestión no es que nada de esto sea ilegítimo. Es que «¿ha sufrido este exchange alguna vez una filtración?» es la pregunta equivocada. La correcta es cuántas organizaciones terminan reteniendo un expediente que te identifica, a través de mecanismos que funcionan exactamente como estaba previsto.
El manual de minimización de datos
Dado que el borrado es, en gran medida, inalcanzable, todo el juego consiste en limitar cuántas copias existen y qué contiene cada una. Siete cosas, en orden de impacto.
- Haz inventario de lo que ya existe. Casi todo el mundo subestima esto por un factor de varias veces. Busca en tu archivo de correo confirmaciones de verificación en lugar de confiar en la memoria; las cuentas que olvidaste son las peligrosas, precisamente porque nadie las vigila, y es más probable que la base de datos de una plataforma extinta acabe en algún lugar público que la de una que sigue activa.
- Solicita una copia antes de cerrar nada. Una solicitud de acceso mientras todavía tienes una sesión activa produce el único inventario completo de tu exposición que jamás te entregarán, incluidos — si lo pides explícitamente — los destinatarios a los que se divulgaron tus datos. Cierra la cuenta después, nunca antes.
- Borra lo que no está retenido por ley. La excepción por blanqueo de capitales protege el expediente de identidad. No protege el perfil de marketing, el historial de tickets de soporte, el registro de analítica ni los identificadores publicitarios, todos los cuales se sustentan en una base legal distinta y realmente pueden borrarse. Pide esas categorías específicamente, en lugar de hacer una solicitud genérica que resulta fácil de rechazar por completo.
- Deja de verificarte por defecto. El hábito que vale la pena romper es tratar un formulario de verificación como un simple formulario. Es una copia permanente, irrevocable y distribuida de tu identidad. Verifícate en tan pocos sitios como realmente necesites, y nunca subas un documento para desbloquear una función que no has decidido usar.
- Rechaza los campos opcionales. La regulación prescribe un mínimo. Los datos del empleador, los relatos sobre el origen del patrimonio, los documentos secundarios, los identificadores de redes sociales y los consentimientos de marketing que van más allá de ese mínimo son la plataforma pidiendo, no la ley exigiendo, y los relatos de patrimonio en texto libre en particular suelen ser lo más revelador de todo el expediente.
- Separa el tramo identificado del tramo privado. Si parte de tu actividad tiene que pasar por una plataforma verificada — y para la mayoría de la gente, alguna parte lo hace — mantenla estructuralmente separada de la actividad que no querrías ver indexada junto a tu nombre, de modo que la divulgación de la primera no describa automáticamente la segunda. Esto es tanto una cuestión de arquitectura de billetera como de plataforma, y la guía de higiene de billetera es el complemento práctico para ello.
- Blinda la identidad que ya has entregado. Da por hecho que el expediente es público y actúa en consecuencia: saca el número de teléfono de la recuperación de cuenta basada en SMS, usa autenticación multifactor respaldada por hardware en todas partes, usa una dirección única por servicio para poder saber cuál se filtró, ten cuidado al publicar tus tenencias, y trata como hostil por defecto cualquier mensaje no solicitado que ya conozca tu saldo.
La solicitud de acceso que funciona, y la solicitud de supresión que casi nunca funciona
Dos derechos distintos, que se confunden habitualmente, con tasas de éxito muy diferentes.
El derecho de acceso es el útil. Según el RGPD, te da derecho a una copia de tus datos personales, además de las finalidades del tratamiento, las categorías de datos, los destinatarios o categorías de destinatarios a los que se han divulgado, el período de conservación, y la fuente si no se recopilaron directamente de ti. No existe ninguna excepción por blanqueo de capitales. El responsable del tratamiento tiene un mes para responder, ampliable en dos meses más para solicitudes complejas, y es gratuito. Existen derechos comparables en virtud de las leyes de privacidad de California y del RGPD del Reino Unido.
Haz la solicitud por escrito, pide explícitamente los documentos de identidad conservados, el período de conservación que se les aplica, y los destinatarios nombrados, en lugar de limitarte a las categorías. Ese último punto es el que revela qué proveedor de identidad y qué subcontratistas tienen la imagen de tu pasaporte, y es la frase más valiosa de todo el ejercicio.
El derecho de supresión es el que normalmente fracasa, y con razón. Espera una negativa para cualquier cosa dentro del expediente de blanqueo de capitales, citando la excepción de obligación legal. Esa negativa está bien fundamentada, y recurrirla no es un buen uso de tu tiempo. Lo que vale la pena perseguir es el perímetro: listas de marketing, perfiles de analítica, adjuntos de soporte, identificadores publicitarios y cualquier documento recopilado más allá del mínimo regulatorio. Pide esas categorías por su nombre. Un «bórralo todo» genérico invita a un rechazo genérico; una lista específica obliga a una respuesta categoría por categoría, lo cual tiene más probabilidades de éxito y es más informativo cuando no lo logra.
Dos notas prácticas. Conserva las respuestas — son prueba fechada de quién tenía qué, lo cual importa si los datos salen a la luz más adelante. Y espera que la respuesta sea incompleta: muchos responsables del tratamiento describirán categorías en lugar de nombrar destinatarios a menos que insistas, y normalmente basta con insistir.
Dónde ayuda realmente prescindir del KYC, y dónde no
Este sitio existe porque creemos que identificar a todo el mundo para cada transacción, por defecto, es desproporcionado. Esa convicción no nos da derecho a exagerar lo que logra la alternativa, así que aquí está el límite honesto.
Lo que sí hace. Impide la creación de un nuevo expediente. No se sube ningún documento, así que ningún proveedor lo procesa, ningún revisor lo lee, ninguna copia de seguridad lo conserva y ningún expediente de quiebra puede publicarlo. Como la exposición es acumulativa y permanente, evitar una copia más vale considerablemente más de lo que parece — es la única intervención en todo este asunto que es plenamente eficaz, precisamente porque actúa antes de que el expediente exista.
Lo que no hace. No borra nada. Los expedientes ya creados se rigen por sus propios calendarios de conservación, independientemente de lo que hagas después, y cualquier servicio que insinúe lo contrario te está engañando. No hace privada una blockchain que es inherentemente transparente: si recibes un activo legible, el análisis de blockchain continúa al otro lado de cualquier swap, que es todo el tema de es anónimo el swap cripto y de la guía de análisis de blockchain. No cambia tu situación fiscal — el swap es una enajenación en la mayoría de las jurisdicciones, hayan comprobado o no tu pasaporte, tal como se explica en la guía de impuestos. Y no es una licencia para ignorar las sanciones o la legislación local, algo que cubrimos jurisdicción por jurisdicción en es legal el swap sin KYC donde vives.
El enfoque que defenderíamos: la exposición por KYC es un stock, no un flujo. No puedes reducir el stock, así que la única variable que controlas es la velocidad a la que lo aumentas. Todo lo anterior trata sobre esa única variable.
Qué conservamos nosotros, dicho con claridad
Una guía sobre quién tiene tus datos no vale nada a menos que responda la misma pregunta sobre su autor, así que:
- No pedimos ningún nombre, dirección de correo electrónico, número de teléfono ni documento, y no hay ninguna cuenta que crear. En consecuencia, no existe ningún expediente de identidad, ningún proveedor que lo procese, ni ningún revisor que lo lea.
- Reenviamos lo que un pedido requiere al enrutador de liquidez upstream que lo ejecuta — el par, el importe, la dirección de destino y, si proporcionas una, la dirección de reembolso. Esa parte es la fuente de la verdad para los metadatos del pedido y tiene su propia política de conservación, que nosotros ni controlamos ni pretendemos controlar. Preferimos decir esto antes que dar a entender que la ruta termina con nosotros.
- Los registros de pedidos se purgan en un plazo de treinta días, y antes si el pedido se liquida o caduca. Los registros del servidor web son los predeterminados de nginx y rotan en veinticuatro horas.
- Sin analítica de terceros, sin scripts publicitarios, sin cookies de seguimiento. La única cookie que instalamos transporta un token CSRF entre la página y la API, y se borra cuando cierras el navegador. Las fuentes tipográficas están alojadas por nosotros mismos, así que cargar una página no contacta con ninguna CDN de fuentes.
- No podríamos ejecutar una solicitud de borrado sobre ti aunque la presentaras, porque no conservamos nada que te identifique para poder borrarlo. Ese es el reverso honesto del diseño, y está indicado en la política de privacidad, junto con todos los detalles. Las afirmaciones sobre la infraestructura están desglosadas en la página de transparencia, y nuestro proceso de divulgación está en la página de seguridad.
Lo que no podemos hacer es eliminar tus documentos de ningún otro lugar. Nadie puede. Esa es la razón completa por la que la decisión debe tomarse antes de subir el documento.
Lecturas relacionadas
Para conocer los argumentos más amplios a favor y en contra de las comprobaciones de identidad, empieza por qué es el cripto sin KYC. Para ver cómo un expediente con nombre convierte un libro mayor público en una biografía, consulta análisis de blockchain explicado, y para lo que un swap oculta y lo que no, es anónimo el swap cripto. La contraparte operativa de esta guía es higiene de billetera para swaps de privacidad. Para el phishing que sigue a una filtración, consulta cómo verificar un servicio antes de enviar. Para el contexto legal, es legal el swap sin KYC donde vives y la guía de impuestos. Para adquirir un activo opaco sin aumentar el stock, cómo comprar Monero sin KYC, y para el vocabulario usado a lo largo de esta guía, el glosario.









