
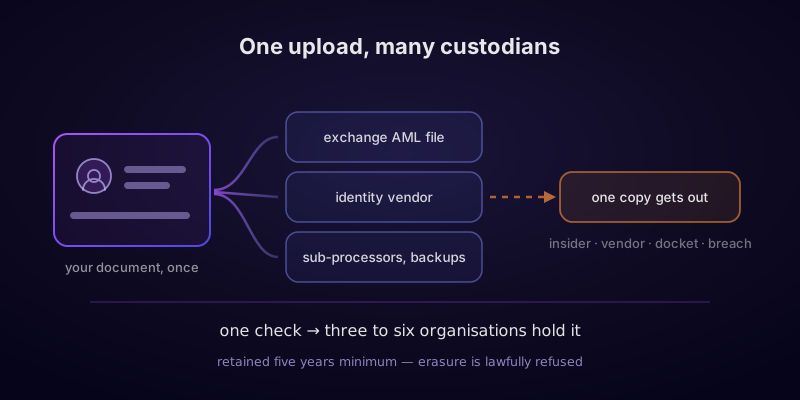
La version courte
- Une vérification est une copie, pas un contrôle. L'image de votre document, chaque champ qui en est extrait, votre selfie et, généralement, un gabarit facial sont stockés — par la plateforme et, séparément, par le fournisseur d'identité auprès duquel elle a acheté cette vérification.
- Vous ne pouvez pas le supprimer, et ce refus est légal. La législation de lutte contre le blanchiment de capitaux impose la conservation du dossier, et le droit de la protection des données exclut explicitement du droit à l'effacement les conservations imposées par la loi.
- Cinq ans après la fermeture du compte : c'est le plancher. Fermer un compte n'enclenche pas une suppression. Cela déclenche un compteur.
- Le dossier a de nombreux dépositaires, et il suffit qu'un seul d'entre eux faillisse. Un accès interne détourné, les identifiants exposés d'un fournisseur, un dossier de faillite et une fuite ordinaire ont chacun produit de véritables divulgations de données d'identité crypto.
- Le KYC crypto est particulièrement dangereux parce qu'il associe une adresse à un solde. C'est une liste de cibles, et elle a servi comme telle.
- La majeure partie de ce partage n'est pas du tout une fuite. Les règles relatives aux transferts de fonds font circuler votre identité entre institutions par conception, et la déclaration fiscale automatique des comptes crypto commence avec l'activité de 2026.
- Le seul levier qui ait un véritable effet est le nombre de copies créées. L'infrastructure sans KYC ne peut pas supprimer le passé. Elle peut empêcher l'apparition du prochain dossier, ce qui vaut bien plus qu'il n'y paraît, car l'exposition est cumulative et permanente.
Ceci ne constitue pas un conseil juridique. Les règles de protection des données et de lutte contre le blanchiment de capitaux varient selon les juridictions et évoluent rapidement, et les incidents décrits ci-dessous sont résumés à partir d'informations publiques et de communications d'entreprises. Ce guide explique les mécanismes communs à la plupart des régimes en 2026 ; consultez un conseil juridique local qualifié avant de vous appuyer dessus pour une décision importante.
Où le dossier va réellement
Le modèle mental que la plupart des gens ont en tête est celui d'un exchange qui regarde votre passeport, décide que vous êtes bien réel, puis passe à autre chose. Ce n'est pas ce qui se passe, et c'est dans l'écart entre les deux que loge la totalité du risque.
Ce qui se passe réellement, c'est qu'une copie est créée, puis distribuée. Pratiquement aucun exchange ne développe lui-même la vérification d'identité ; il s'agit d'un produit spécialisé acheté auprès d'une poignée de fournisseurs — les noms que vous rencontrerez sont Jumio, Onfido, Sumsub, Veriff, Persona et AU10TIX, entre autres. Votre document est téléversé sur l'infrastructure de ce fournisseur, pas sur celle de l'exchange. Le fournisseur effectue des contrôles d'authenticité sur le document, exécute une reconnaissance optique de caractères pour en extraire chaque champ, compare votre selfie à la photographie du document, et renvoie une décision.
Chaque étape laisse un résidu, et ce résidu est précisément le problème :
- L'exchange conserve sa propre copie dans le dossier de vigilance à l'égard de la clientèle qu'il est légalement tenu de pouvoir produire sur demande. C'est de cette copie-là que parle la réglementation.
- Le fournisseur conserve une copie des images et des données extraites, selon son propre calendrier de conservation, régi par son contrat avec l'exchange plutôt que par quoi que ce soit que vous ayez accepté.
- Les sous-traitants du fournisseur y ont accès eux aussi. L'authentification du document, le filtrage au regard des sanctions et des personnes politiquement exposées, la validation d'adresse et l'évaluation du risque lié à l'appareil sont souvent, là encore, des services distincts, chacun recevant les champs dont il a besoin.
- Des humains examinent les dossiers que la machine refuse. Les vérifications escaladées sont transmises à des équipes d'examen, souvent externalisées et souvent situées dans une juridiction différente de la vôtre comme de celle de l'exchange. Il ne s'agit pas d'une faiblesse hypothétique : c'est exactement le mécanisme à l'origine du plus important incident de divulgation de données d'identité crypto révélé à ce jour.
- Tout ce qui précède se trouve dans un espace de stockage en cloud, avec des sauvegardes. Les sauvegardes sont, par conception, des copies qui survivent à la suppression, et elles suivent leur propre calendrier d'expiration séparé.
Comptez honnêtement les dépositaires, et une seule vérification auprès d'un seul exchange signifie généralement que l'image de votre passeport existe déjà dans trois à six organisations. Vous n'en avez choisi qu'une. On ne vous communiquera jamais le nom des autres à moins de le demander expressément, ce que vous êtes pleinement en droit de faire — comme l'explique plus loin la section sur les demandes d'accès — et que presque personne ne fait.
Ce que le dossier contient réellement
« Des données KYC », cela évoque un scan de passeport. Le dossier est considérablement plus volumineux que cela, et les éléments auxquels personne ne pense sont souvent les plus sensibles.
- Le document lui-même — une image en couleur d'un passeport, d'une carte d'identité nationale ou d'un permis de conduire, avec la zone de lecture automatique, le numéro du document, l'autorité de délivrance et la date d'expiration.
- Chaque champ, sous forme de texte structuré. Nom légal complet, date de naissance, lieu de naissance, nationalité, numéro de document. Extraits, indexés et consultables, ce qui rend le dossier trivialement rapprochable de toute autre base de données contenant les mêmes champs.
- Votre visage, sous forme de gabarit. Le selfie ou la vidéo de vivacité, et généralement un gabarit biométrique qui en est dérivé. Il s'agit d'une catégorie particulière de données au sens du RGPD, couverte par des lois spécifiques dans plusieurs États américains, et ce n'est pas un hasard : c'est le seul champ du dossier qui ne pourra jamais être réémis.
- Un justificatif de domicile. Une facture de services ou un relevé bancaire, c'est-à-dire un second document qui contient lui aussi un numéro de compte et un profil de consommation ou de dépense.
- Des identifiants financiers. Les coordonnées bancaires ou de carte utilisées pour alimenter le compte, en clair ou masquées selon la plateforme.
- Des déclarations sur l'origine des fonds et l'origine du patrimoine. Lorsqu'une vigilance renforcée s'est appliquée, un descriptif en texte libre de votre emploi, de vos actifs et de la provenance de votre argent — souvent l'élément le plus révélateur de tout le dossier.
- L'enveloppe technique. Adresses IP, empreintes d'appareil, navigateur et système d'exploitation, géolocalisation à l'inscription et à chaque connexion ultérieure.
- L'intégralité de votre activité. Chaque dépôt, chaque transaction, chaque retrait, des instantanés de solde et — c'est le point critique — chaque adresse blockchain depuis laquelle vous avez déjà déposé ou vers laquelle vous avez déjà retiré.
C'est ce dernier point qui distingue, par nature, un dossier d'identité crypto d'une base de données de fidélité aérienne ayant fuité. C'est la clé de jointure entre une identité légale et un registre public. Quiconque le détient ne se contente pas de savoir qui vous êtes : il peut lire votre historique on-chain à partir de ce point, en utilisant des données entièrement publiques et les techniques de clustering ordinaires décrites dans notre guide sur la façon dont la crypto est réellement tracée. Un seul dossier ayant fuité transforme un historique de chaîne pseudonyme en historique nommé, de façon permanente et rétroactive.
Pourquoi vous ne pouvez pas le supprimer
C'est le point qui surprend ceux qui présument qu'une loi sur la protection des données équivaut à un bouton de suppression, et cela vaut la peine d'être compris précisément, car le raisonnement n'a rien d'arbitraire et le contournement que les gens imaginent n'existe pas.
Les régimes de lutte contre le blanchiment de capitaux imposent aux entités assujetties de conserver les dossiers de vigilance à l'égard de la clientèle, afin qu'une autorité compétente puisse reconstituer une relation après coup. La durée de conservation converge presque partout vers le même chiffre. Les directives européennes de lutte contre le blanchiment de capitaux fixent cinq ans à compter de la fin de la relation d'affaires, les États membres étant autorisés à l'étendre à dix ans ; le paquet législatif européen de lutte contre le blanchiment de capitaux de 2024, applicable à partir de mi-2027 et qui fait pleinement entrer les prestataires de services sur crypto-actifs dans son champ d'application, conserve cette même règle de cinq ans. Les Money Laundering Regulations britanniques prévoient cinq ans. Le dispositif américain du Bank Secrecy Act exige cinq ans, les documents d'identification client étant conservés cinq ans après la fermeture du compte.
Mettez à présent cela en regard du droit de la protection des données. Le droit à l'effacement du RGPD — celui que l'on appelle généralement le droit à l'oubli — comporte une exception explicite lorsque le traitement est nécessaire au respect d'une obligation légale à laquelle le responsable du traitement est soumis. La conservation imposée par la lutte contre le blanchiment de capitaux en est l'exemple scolaire. Les deux textes ne s'opposent pas ; le second cède le pas au premier, par construction. Lorsqu'un exchange refuse de supprimer vos documents d'identité, il ne fait pas preuve de mauvaise volonté et ne se cache pas derrière un détail technique. Il applique correctement la règle.
Trois conséquences en découlent, et aucune n'est vraiment comprise :
- Fermer votre compte déclenche le compteur au lieu de l'arrêter. La durée de conservation court à partir de la fin de la relation. Le jour où vous fermez le compte est le jour zéro des cinq ans, et vous venez, ce faisant, d'abandonner l'accès dont vous auriez eu besoin pour examiner ce qui est conservé.
- La sur-conservation est le choix rationnel pour une entreprise. Une entreprise qui détruit ses dossiers trop tôt s'expose à une sanction de son superviseur. Une entreprise qui les garde trop longtemps ne risque, en réalité, presque rien. Les calendriers de suppression sont donc généreux, et « cinq ans » est un plancher plutôt qu'une norme.
- Le compteur du fournisseur n'est pas celui de l'exchange. Votre contrat, pour ce qu'il vaut, est conclu avec la plateforme. Le calendrier de conservation du fournisseur d'identité et de ses sous-traitants est fixé par un accord commercial auquel vous n'êtes pas partie et que vous n'avez jamais lu.
La seule conclusion pratique à en tirer : le moment de la décision, c'est le téléversement, pas ce qui vient après. Il n'existe aucun moment ultérieur où vous pourriez changer d'avis. C'est exactement la même structure que les décisions de confidentialité décrites dans le guide sur l'analyse blockchain — prises au moment de l'acte, ou jamais.
Les quatre façons dont il finit vraiment par fuiter
Il est tentant de lire une liste d'incidents comme une liste d'entreprises négligentes, mais ce cadrage mène à la mauvaise parade — choisir un « meilleur » exchange. La façon utile de les lire est d'y voir quatre modes de défaillance structurellement différents, car un dossier détenu par six organisations est exposé aux quatre à chacune d'entre elles.
1. L'initié, corrompu ou compromis
En mai 2025, Coinbase a révélé que des criminels avaient corrompu des prestataires de support client basés à l'étranger pour en extraire des dossiers clients. Les catégories énumérées par l'entreprise expliquent pourquoi cet incident compte davantage qu'un chiffre plus impressionnant ne le laisserait penser : noms, adresses, numéros de téléphone, adresses e-mail, numéros de sécurité sociale masqués, identifiants bancaires masqués, images de pièces d'identité officielles, et données de compte incluant des instantanés de solde et l'historique des transactions. Coinbase a indiqué que la population concernée représentait moins d'un pour cent de ses utilisateurs transactionnels mensuels, a refusé la demande d'extorsion qui a suivi, a proposé à la place une récompense en échange d'informations, et a estimé le coût de remédiation à plusieurs centaines de millions de dollars.
Notez ce qui a mis en échec les contrôles ici. Ni le chiffrement, ni la sécurité de l'infrastructure de l'exchange, ni rien de ce dont parle une page dédiée à la sécurité. Le personnel de support doit pouvoir consulter les dossiers clients pour faire son travail, l'externalisation du support est une décision de coût banale à grande échelle, et une personne disposant d'un accès légitime peut être payée pour le trahir. Aucune configuration ne supprime ce risque, et la même structure existe chez le fournisseur d'identité, dont les équipes chargées des dossiers escaladés lisent des documents par conception.
La même configuration se retrouve ailleurs. En novembre 2021, Robinhood a révélé qu'un attaquant avait manipulé par téléphone un employé du support client et obtenu environ cinq millions d'adresses e-mail et près de deux millions de noms, avec des informations plus détaillées pour un groupe plus restreint. Cette technique ne reposait sur aucune faille technique.
2. Le fournisseur que vous n'avez jamais choisi
La couche de vérification d'identité est une industrie concentrée. Une poignée de fournisseurs traitent les documents pour une très grande partie du secteur crypto, ainsi que de larges pans de la fintech, des services de VTC et des réseaux sociaux, ce qui fait de chacun d'eux une cible détenant un butin bien plus important que celui de n'importe quel client pris isolément.
En 2024, des chercheurs en sécurité ont rapporté que des identifiants administratifs d'AU10TIX, un fournisseur de vérification d'identité au service de grandes plateformes, étaient restés exposés pendant une période prolongée — permettant potentiellement d'accéder à des données sur les documents qu'il avait traités. En août 2019, un individu affirmant détenir environ dix mille photographies de pièces d'identité a tenté d'extorquer Binance ; l'entreprise a contesté la provenance des images, faisant valoir qu'elles ne portaient pas son filigrane numérique, et a pointé du doigt un fournisseur tiers auquel elle avait fait appel en 2018. Quelle que soit la version exacte de cet épisode, l'argument lui-même illustre la structure en jeu : lorsque des documents refont surface, la plateforme et le fournisseur peuvent chacun prétendre de façon plausible que la défaillance vient de l'autre côté, et l'utilisateur n'a aucun moyen de trancher — ni aucun recours contre une entreprise avec laquelle il n'a jamais contracté.
3. La divulgation légale qui n'est pas du tout une fuite
En 2022, à la suite de l'effondrement de Celsius, les noms des clients ont été publiés aux côtés de leurs historiques de transactions dans de simples documents de faillite américains. Aucun attaquant n'était impliqué. Les procédures de faillite sont publiques, les tableaux des créanciers font partie du dossier, et une base de données clients constitue un actif de la masse en faillite. Ces données sont devenues publiques de façon permanente par le fonctionnement normal et correct du système judiciaire.
Cela se généralise. Lorsqu'une plateforme est rachetée, le fichier clients est transféré avec l'entreprise. Lorsqu'une plateforme fait faillite, le fichier devient un actif. Lorsqu'un tribunal en ordonne la production, il est produit. Chaque relation custodiale que vous nouez est un pari, non seulement sur la sécurité de cette entreprise, mais aussi sur sa solvabilité, son actionnariat et sa juridiction, et ce sur toute la durée de vie du dossier. C'est un pari plus long et plus étrange que ce que la plupart des utilisateurs croient prendre.
4. La fuite ordinaire, et l'agrégation qui s'ensuit
La compromission externe classique se produit toujours, bien sûr, et la liste des incidents liés de près à la crypto est longue : la base de données clients de Ledger en 2020, BlockFi et Gemini via des fournisseurs tiers, Nexo, le portail de support de Trezor en 2024, et bien d'autres. Chaque incident pris isolément n'a rien d'exceptionnel. Ce qui compte, c'est ce qu'il advient des données par la suite.
Les jeux de données ayant fuité ne restent pas cloisonnés. Ils sont échangés, combinés et enrichis, et une fuite qui ne contient qu'une adresse e-mail devient dangereuse une fois rapprochée d'une autre fuite contenant cette même adresse e-mail et une adresse postale, puis d'une troisième contenant un numéro de téléphone. Le cas Ledger illustre le plus clairement ce que cela produit spécifiquement dans ce secteur : environ un million d'adresses e-mail et près de 272,000 dossiers comportant noms, adresses postales et numéros de téléphone, publiés en clair, chacun de ces dossiers portant implicitement le même fait — cette personne possède un portefeuille matériel. Il en est résulté des années de phishing extrêmement crédible et, dans des cas rapportés, des menaces proférées en personne.
La comparaison hors crypto qui vaut la peine d'être gardée en tête est celle d'Optus, en Australie, en 2022, où l'exposition des numéros de documents d'identité de millions de clients a imposé un débat national sur la réémission à grande échelle de passeports et de permis. Les numéros de documents peuvent être réémis, à grand coût et grand désagrément. Les visages, non.
À quoi sert un dossier d'identité qui a fuité
Le conseil générique donné après une fuite — surveillez votre dossier de crédit — vise une menace différente. Voici ce que cette combinaison particulière de champs permet réellement.
- Un phishing qui connaît déjà la réponse. Un e-mail qui cite votre vrai nom, votre vraie adresse, la plateforme que vous utilisez réellement et l'ordre de grandeur de votre solde met en échec les heuristiques sur lesquelles la plupart des gens s'appuient. L'immense majorité des pertes concrètes qui suivent une fuite de données crypto proviennent de cela, et non de quoi que ce soit de technique. Notre guide sur la vérification d'un service avant d'envoyer des fonds présente la routine qui y résiste.
- Un SIM swap ciblé. Le dossier contient le numéro de téléphone et suffisamment de détails personnels pour répondre aux questions de vérification d'un opérateur mobile. C'est la voie d'accès classique à tout compte encore protégé par des codes SMS.
- Du credential stuffing avec du contexte. L'adresse e-mail est désormais connue pour appartenir à un utilisateur crypto associé à une plateforme précise et à un solde précis, ce qui la place en tête de file pour toute attaque par réutilisation de mot de passe.
- Une extorsion qui n'a besoin d'aucune preuve. Les menaces les plus efficaces sont celles que la victime peut vérifier immédiatement. Un message citant votre adresse et vos avoirs est intrinsèquement crédible, et la somme exigée n'a pas besoin d'être élevée pour être payée.
- Un risque physique. C'est la conséquence qui distingue les données crypto de la plupart des autres données ayant fuité, et elle n'a rien de théorique. L'association d'une adresse personnelle à la preuve d'avoirs importants détenus en auto-conservation a, depuis 2020, été suivie de menaces documentées, d'intrusions à domicile et d'enlèvements dans plusieurs pays — au point qu'en 2025, les autorités françaises ont publiquement étendu des mesures de protection aux personnes du secteur à la suite d'une série d'agressions. Un solde inscrit sur un registre ne peut être ni gelé ni annulé par une banque, ce qui fait précisément de son propriétaire une cible.
- Un préjudice rétrospectif et transposable à d'autres contextes. Un dossier créé en 2026 sera toujours lisible en 2036. La personne qui l'examinera pourra être un employeur, un assureur, un agent frontalier, un tribunal aux affaires familiales, un journaliste ou un gouvernement dont la position à l'égard de votre activité aura changé entretemps. Vous ne vous exposez pas seulement au regard du lecteur d'aujourd'hui.
La partie qui n'est pas une fuite : vos données ont toujours été destinées à voyager
Se concentrer exclusivement sur les fuites sous-estime l'exposition réelle, car une part importante et croissante de la circulation de vos données d'identité est entièrement légale, automatique et invisible pour vous.
- La règle de voyage. La norme internationale étendue aux actifs virtuels en 2019 impose que les informations d'identification du donneur d'ordre et du bénéficiaire accompagnent les transferts entre prestataires réglementés. Dans l'UE, le règlement refondu sur les transferts de fonds s'applique depuis le 30 décembre 2024 et, contrairement à la situation dans plusieurs autres juridictions, ne fixe aucun seuil de minimis pour les transferts d'actifs crypto. Votre nom est transmis avec la valeur, à une entreprise avec laquelle vous n'avez aucune relation, dans le cadre d'une conformité de routine.
- La déclaration fiscale automatique. Le Cadre de déclaration des crypto-actifs de l'OCDE et la directive européenne correspondante commencent à collecter des données de compte et de transaction sur l'activité de 2026, les premiers échanges automatiques entre administrations fiscales suivant en 2027. Le mécanisme reproduit celui qui fonctionne déjà pour les comptes bancaires. Nous en détaillons les implications pour les particuliers dans le guide sur la fiscalité des swaps crypto.
- Les déclarations de soupçon. Les déclarations déposées auprès d'une cellule de renseignement financier ne peuvent, dans la plupart des régimes, être légalement divulguées à la personne concernée. Vous n'en êtes pas informé, et vous ne pouvez pas le demander.
- Les réquisitions courantes des forces de l'ordre. Les grandes plateformes publient des rapports de transparence faisant état de milliers de demandes de données gouvernementales par an, avec des taux de réponse élevés.
- Le filtrage commercial. Les dépôts et les retraits sont notés de façon systématique par des fournisseurs d'analyse blockchain, ce qui relie votre identité vérifiée à une évaluation de risque tenue à jour par une entreprise supplémentaire. Le guide sur l'analyse blockchain explique comment ces scores sont produits, et pourquoi ils sont hérités plutôt que mérités.
Le propos n'est pas que tout cela serait illégitime. Le propos est que « cet exchange a-t-il déjà subi une fuite » est la mauvaise question à se poser. La bonne question est de savoir combien d'organisations finissent par détenir un dossier qui vous identifie, par des mécanismes qui fonctionnent exactement comme prévu.
La méthode de minimisation des données
Puisque la suppression est largement hors de portée, tout l'enjeu consiste à limiter le nombre de copies existantes et ce que chacune d'elles contient. Sept mesures, classées par ordre d'efficacité.
- Faites l'inventaire de ce qui existe déjà. Presque tout le monde sous-estime cela d'un facteur de plusieurs unités. Cherchez dans vos archives e-mail les confirmations de vérification plutôt que de vous fier à votre mémoire ; les comptes que vous avez oubliés sont les plus dangereux, précisément parce que personne ne les surveille, et la base de données d'une plateforme disparue a plus de chances de finir quelque part publiquement que celle d'une plateforme encore active.
- Demandez une copie avant de fermer quoi que ce soit. Une demande d'accès déposée tant que vous disposez encore d'un accès produit le seul inventaire complet de votre exposition que vous obtiendrez jamais, y compris — si vous le demandez explicitement — les destinataires auxquels vos données ont été divulguées. Fermez le compte après, jamais avant.
- Supprimez ce qui n'est pas légalement conservé. L'exemption AML protège le dossier d'identité. Elle ne protège pas le profil marketing, l'historique des tickets de support, les données analytiques ni les identifiants publicitaires, qui reposent tous sur une base légale différente et peuvent réellement être effacés. Demandez ces catégories de façon spécifique plutôt que de formuler une demande globale, qu'il est facile de refuser en bloc.
- Arrêtez de vous vérifier par défaut. L'habitude qu'il vaut la peine de briser, c'est celle qui consiste à traiter un formulaire de vérification comme un simple formulaire. C'est une copie permanente, irrévocable et distribuée de votre identité. Ne vous faites vérifier que sur le plus petit nombre de plateformes que vos besoins réels exigent, et ne téléversez jamais un document pour débloquer une fonctionnalité que vous n'avez pas décidé d'utiliser.
- Refusez les champs facultatifs. La réglementation prescrit un minimum. Les coordonnées de l'employeur, les déclarations d'origine du patrimoine, les documents secondaires, les identifiants de réseaux sociaux et les consentements marketing au-delà de ce minimum relèvent d'une demande de la plateforme, non d'une exigence de la loi, et les déclarations de patrimoine en texte libre en particulier sont généralement l'élément le plus révélateur de tout le dossier.
- Séparez le volet identifié du volet privé. Si une partie de votre activité doit nécessairement passer par une plateforme vérifiée — et c'est le cas, pour la plupart des gens, d'au moins une partie de celle-ci — tenez-la structurellement à l'écart de l'activité que vous ne voudriez pas voir indexée sous votre nom, afin que la divulgation de la première ne décrive pas automatiquement la seconde. C'est autant une question d'architecture de portefeuille que de choix de plateforme, et le guide d'hygiène des portefeuilles en est le complément pratique.
- Renforcez la sécurité autour de l'identité que vous avez déjà cédée. Partez du principe que le dossier est public et agissez en conséquence : retirez votre numéro de téléphone de la récupération de compte par SMS, utilisez partout une authentification à plusieurs facteurs reposant sur un dispositif matériel, utilisez une adresse unique par service afin de pouvoir identifier lequel a fuité, soyez prudent quant à la publication de vos avoirs, et considérez par défaut comme hostile tout message non sollicité qui connaît déjà votre solde.
La demande d'accès qui fonctionne, et la demande d'effacement qui, la plupart du temps, ne fonctionne pas
Deux droits différents, régulièrement confondus, aux taux de succès très différents.
Le droit d'accès est celui qui est utile. Le RGPD vous donne droit à une copie de vos données personnelles, ainsi qu'aux finalités du traitement, aux catégories de données, aux destinataires ou catégories de destinataires auxquels elles ont été divulguées, à la durée de conservation, et à la source si les données n'ont pas été collectées directement auprès de vous. Il n'existe aucune exemption AML pour ce droit. Le responsable du traitement dispose d'un mois pour répondre, délai prolongeable de deux mois pour les demandes complexes, et c'est gratuit. Des droits comparables existent sous les lois californiennes de protection des données et sous le RGPD britannique.
Formulez votre demande par écrit, en réclamant explicitement les documents d'identité conservés, la durée de conservation qui leur est appliquée, et les destinataires nommément désignés plutôt que leurs seules catégories. C'est ce dernier point qui révèle quel fournisseur d'identité et quels sous-traitants détiennent l'image de votre passeport, et c'est la phrase la plus précieuse de tout l'exercice.
Le droit à l'effacement est celui qui échoue habituellement, à juste titre. Attendez-vous à un refus pour tout ce qui se trouve dans le dossier AML, invoquant l'exception d'obligation légale. Ce refus est bien fondé, et le contester n'est pas un bon usage de votre temps. Ce qui vaut la peine d'être poursuivi, c'est le pourtour : listes marketing, profils analytiques, pièces jointes de support, identifiants publicitaires et tout document collecté au-delà du minimum réglementaire. Demandez ces catégories nommément. Un « supprimez tout » global appelle un refus global ; une liste précise force une réponse catégorie par catégorie, ce qui est à la fois plus susceptible d'aboutir et plus instructif lorsque ce n'est pas le cas.
Deux remarques pratiques. Conservez les réponses reçues — ce sont des preuves datées de qui détenait quoi, ce qui compte si les données refont surface plus tard. Et attendez-vous à une réponse incomplète : de nombreux responsables de traitement décriront des catégories plutôt que de nommer les destinataires, à moins que vous n'insistiez — et insister suffit généralement.
Là où l'absence de KYC aide réellement, et là où elle n'aide pas
Ce site existe parce que nous pensons que le défaut consistant à identifier tout le monde pour chaque transaction est disproportionné. Cette conviction ne nous autorise pas pour autant à exagérer ce que l'alternative permet réellement d'obtenir — voici donc la frontière, honnêtement tracée.
Ce qu'il fait. Il empêche la création d'un nouveau dossier. Aucun document n'est téléversé, donc aucun fournisseur ne le traite, aucun examinateur ne le lit, aucune sauvegarde ne le conserve, et aucun dossier de faillite ne peut le publier. Comme l'exposition est cumulative et permanente, éviter une copie de plus vaut considérablement plus qu'il n'y paraît — c'est la seule intervention, dans tout ce sujet, qui soit pleinement efficace, précisément parce qu'elle agit avant que le dossier n'existe.
Ce qu'il ne fait pas. Il ne supprime rien. Les dossiers déjà créés restent régis par leurs calendriers de conservation quoi que vous fassiez ensuite, et tout service qui laisse entendre le contraire vous induit en erreur. Il ne rend pas privée une blockchain intrinsèquement transparente : si vous recevez un actif lisible, l'analyse blockchain se poursuit de l'autre côté de n'importe quel swap — c'est tout l'objet du guide le swap crypto est-il anonyme et du guide sur l'analyse blockchain. Il ne change pas votre situation fiscale — le swap constitue une cession dans la plupart des juridictions, que quelqu'un ait vérifié votre passeport ou non, comme l'explique le guide fiscal. Et ce n'est pas un permis d'ignorer les sanctions ou le droit local, un sujet que nous traitons juridiction par juridiction dans le swap sans KYC est-il légal là où vous vivez.
Le cadrage que nous assumons : l'exposition KYC est un stock, pas un flux. Vous ne pouvez pas réduire le stock, donc la seule variable que vous contrôlez, c'est la vitesse à laquelle vous y ajoutez quelque chose. Tout ce qui précède porte sur cette seule variable.
Ce que nous détenons, énoncé sans détour
Un guide sur qui détient vos données ne vaut rien s'il ne répond pas à la même question au sujet de son propre auteur. Donc :
- Nous ne demandons ni nom, ni adresse e-mail, ni numéro de téléphone, ni document, et il n'y a aucun compte à créer. Il n'existe donc aucun dossier d'identité, aucun fournisseur qui le traite, et aucun examinateur qui le lit.
- Nous transmettons ce qu'une commande exige au routeur de liquidité en amont qui l'exécute — la paire, le montant, l'adresse de destination et, si vous en fournissez une, l'adresse de remboursement. Cette partie fait référence pour les métadonnées de la commande et applique sa propre politique de conservation, que nous ne contrôlons pas et ne prétendons pas contrôler. Nous préférons le dire plutôt que de laisser entendre que la route s'arrête chez nous.
- Les dossiers de commande sont purgés sous trente jours, et plus tôt encore une fois la commande réglée ou expirée. Les journaux du serveur web suivent la configuration par défaut de nginx et sont renouvelés sous vingt-quatre heures.
- Aucun outil d'analyse tiers, aucun script publicitaire, aucun cookie de traçage. L'unique cookie que nous déposons transporte un jeton CSRF entre la page et l'API, et il est effacé à la fermeture du navigateur. Les polices sont hébergées par nos soins, de sorte qu'afficher une page ne contacte aucun CDN de polices.
- Nous ne pourrions pas donner suite à une demande de suppression vous concernant, même si vous en formuliez une, car nous ne détenons rien qui vous identifie et qui pourrait être supprimé. C'est l'envers honnête de cette conception, et cela figure sur la politique de confidentialité, avec tous les détails. Les affirmations relatives à l'infrastructure sont détaillées sur la page de transparence, et notre procédure de divulgation figure sur la page de sécurité.
Ce que nous ne pouvons pas faire, c'est retirer vos documents de partout ailleurs où ils se trouvent. Personne ne le peut. C'est bien pour cette raison que la décision doit être prise avant le téléversement.
Lectures complémentaires
Pour l'argumentaire plus large pour et contre les vérifications d'identité, commencez par qu'est-ce que la crypto sans KYC. Pour comprendre comment un dossier nommé transforme un registre public en biographie, voir l'analyse blockchain expliquée, et pour ce qu'un swap dissimule ou ne dissimule pas, le swap crypto est-il anonyme. Le pendant opérationnel de ce guide est l'hygiène des portefeuilles pour les swaps privés. Pour le phishing qui suit une fuite, voir comment vérifier un service avant d'envoyer des fonds. Pour le contexte juridique, le swap sans KYC est-il légal là où vous vivez et le guide fiscal. Pour acquérir un actif opaque sans alimenter le stock, comment acheter du Monero sans KYC, et pour le vocabulaire employé tout au long de ce guide, le glossaire.









