
خلاصهی کوتاه
- یک احرازِ هویت، یک کپی است، نه یک بررسی. تصویرِ مدرکِ شما، تکتکِ فیلدهای استخراجشده از آن، سلفیتان و معمولاً یک الگویِ بیومتریکِ چهره، ذخیره میشوند — توسطِ پلتفرم و، جداگانه، توسطِ فروشندهی هویتی که آن بررسی را از او خریده است.
- نمیتوانید حذفش کنید، و این امتناع قانونی است. قانونِ ضدپولشویی نگهداریِ پرونده را الزامی میکند، و قانونِ حریمِخصوصی بهروشنی نگهداریِ الزامشدهی قانونی را از حقِ پاکسازی معاف میکند.
- پنج سال پس از بستنِ حساب، حداقل است. بستنِ یک حساب، حذف را آغاز نمیکند. یک ساعت را آغاز میکند.
- این پرونده متولیانِ زیادی دارد و کافی است فقط نزدِ یکی از آنها شکست بخورد. دسترسیِ خودی، اطلاعاتِ ورودِ افشاشدهی یک فروشنده، پروندهی یک ورشکستگی و یک نشتِ معمولی، هرکدام نشتهای واقعیِ دادههای هویتیِ رمزارزی بهبار آوردهاند.
- KYCِ رمزارزی بهطرزِ منحصربهفردی خطرناک است، چون یک آدرس را با یک موجودی جفت میکند. این یک فهرستِ هدفگیری است، و همینگونه هم بهکار رفته.
- بیشترِ این اشتراکگذاری، اصلاً یک نشت نیست. قواعدِ انتقالِ وجوه، طبقِ طراحی، هویتِ شما را میانِ نهادها جابهجا میکنند، و گزارشدهیِ خودکارِ مالیاتی برایِ حسابهای رمزارزی، از فعالیتهای سالِ ۲۰۲۶ آغاز میشود.
- تنها اهرمی که واقعاً اهرم است، شمارِ نسخههایی است که ساخته میشوند. زیرساختِ بدونِ KYC نمیتواند گذشته را حذف کند. میتواند جلویِ وجودِ پروندهی بعدی را بگیرد، که ارزشش بیشتر از آن چیزی است که بهنظر میرسد، چون افشا، انباشتی و دائمی است.
این توصیهی حقوقی نیست. قواعدِ حفاظت از داده و ضدپولشویی، وابسته به حوزهی قضاییاند و بهسرعت تغییر میکنند، و رویدادهایی که در ادامه توصیف میشوند، از گزارشهای عمومی و افشاگریهای شرکتها خلاصه شدهاند. این راهنما سازوکارهایی را توضیح میدهد که تا سالِ ۲۰۲۶ در بیشترِ نظامهای حقوقی مشترکاند؛ پیش از تکیهکردن بر هرکدام از آنها برایِ تصمیمی که اهمیت دارد، با یک مشاورِ حقوقیِ محلیِ واجدِ شرایط مشورت کنید.
پرونده واقعاً کجا میرود
مدلِ ذهنیای که بیشترِ مردم دارند این است که یک صرافی به پاسپورتِ شما نگاه میکند، تصمیم میگیرد که واقعی هستید، و به کارش ادامه میدهد. اتفاقی که واقعاً میافتد این نیست، و شکافِ میانِ این دو، همانجایی است که کلِ ریسک زندگی میکند.
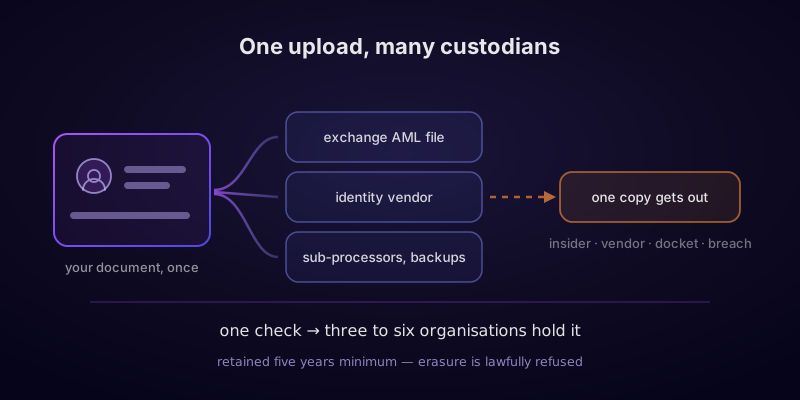
آنچه واقعاً اتفاق میافتد این است که یک کپی ساخته و سپس توزیع میشود. تقریباً هیچ صرافیای احرازِ هویت را خودش نمیسازد؛ این یک محصولِ تخصصی است که از تعدادِ انگشتشماری فروشنده خریداری میشود — نامهایی که با آنها روبهرو خواهید شد عبارتاند از Jumio، Onfido، Sumsub، Veriff، Persona و AU10TIX، در کنارِ چند نامِ دیگر. مدرکِ شما به زیرساختِ آن فروشنده آپلود میشود، نه زیرساختِ صرافی. فروشنده، بررسیهای اصالت را رویِ مدرک انجام میدهد، برایِ استخراجِ تکتکِ فیلدها، تشخیصِ نوریِ کاراکتر اجرا میکند، سلفیِ شما را با عکسِ رویِ مدرک مقایسه میکند، و یک تصمیم برمیگرداند.
هر مرحله، رسوبی برجای میگذارد، و همان رسوب، نکتهی اصلی است:
- صرافی نسخهی خودش را نگه میدارد، در پروندهی بررسیِ دقیقِ مشتری که قانوناً موظف است بتواند در صورتِ درخواست ارائهاش دهد. این همان نسخهای است که مقررات دربارهی آن است.
- فروشنده هم یک نسخه نگه میدارد، از تصاویر و دادههای استخراجشده، طبقِ برنامهی نگهداریِ خودش، که قراردادش با صرافی آن را تعیین میکند، نه هیچچیزی که شما با آن موافقت کرده باشید.
- زیرپردازندههای فروشنده هم آن را میبینند. اصالتسنجیِ مدرک، غربالگریِ تحریمها و افرادِ دارایِ نفوذِ سیاسی، اعتبارسنجیِ آدرس و امتیازدهیِ ریسکِ دستگاه، اغلب باز هم سرویسهای جداگانهاند، که هرکدام هر فیلدی را که نیاز دارند دریافت میکنند.
- انسانها مواردی را میخوانند که ماشین ردشان میکند. بررسیهایِ ارجاعدادهشده به تیمهای مرور میرسند، که اغلب برونسپاری شدهاند و اغلب در حوزهی قضاییِ متفاوتی از شما یا از صرافی قرار دارند. این یک ضعفِ فرضی نیست: این دقیقاً همان سازوکارِ پشتِ بزرگترین رخدادِ افشاشدهی هویتِ رمزارزی تابهامروز است.
- همهی موارد بالا در ذخیرهسازیِ ابری، همراه با نسخههای پشتیبان، قرار دارند. نسخههای پشتیبان، طبقِ طراحی، کپیهاییاند که از حذف جان سالم بهدر میبرند، و برنامهی انقضایِ جداگانهی خودشان را دارند.
اگر متولیان را صادقانه بشمارید، یک احرازِ هویتِ واحد در یک صرافیِ واحد، معمولاً به این معناست که تصویرِ پاسپورتِ شما در سه تا شش سازمان وجود دارد. شما فقط یکی از آنها را انتخاب کردید. نامِ بقیه هرگز به شما گفته نخواهد شد، مگر آنکه صریحاً بپرسید، کاری که — همانطور که بخشِ درخواستهای دسترسی در ادامه توضیح میدهد — حق دارید انجامش دهید و تقریباً هیچکس این کار را نمیکند.
پرونده واقعاً شاملِ چه چیزی است
«دادههای KYC» یک اسکنِ پاسپورت بهنظر میرسد. پرونده بهطورِ قابلِتوجهی بزرگتر از آن است، و بخشهایی که هیچکس به آنها فکر نمیکند، اغلب حساسترینشاناند.
- خودِ مدرک — تصویری تمامرنگ از یک پاسپورت، کارتِ ملی یا گواهینامهی رانندگی، همراه با ناحیهی ماشینخوان، شمارهی مدرک، مرجعِ صادرکننده و تاریخِ انقضا.
- تکتکِ فیلدها، بهشکلِ متنِ ساختیافته. نامِ کاملِ قانونی، تاریخِ تولد، محلِ تولد، ملیت، شمارهی مدرک. استخراجشده، نمایهشده و قابلِجستوجو، که این پرونده را بهسادگیِ هرچهتمامتر قابلِپیونددادن با هر پایگاهدادهی دیگری میکند که همین فیلدها را داشته باشد.
- چهرهی شما، بهشکلِ یک الگو. سلفی یا ویدیویِ احرازِ زندهبودن، و معمولاً یک الگویِ بیومتریکِ مشتقشده. این داده تحتِ GDPR یک دستهی ویژه بهحساب میآید و در چند ایالتِ آمریکا، قوانینِ اختصاصی آن را پوشش میدهند، به یک دلیل: این تنها فیلدِ درونِ پرونده است که هرگز نمیشود دوباره صادرش کرد.
- مدرکِ آدرس. قبضِ آبوبرق یا صورتحسابِ بانکی، یعنی یک مدرکِ دومی که آن هم شامل یک شمارهحساب و یک الگویِ مصرف یا خرجکردن است.
- شناسههای مالی. جزئیاتِ حساب یا کارتِ بانکی که برایِ تأمینِ مالیِ حساب استفاده شده، بهطورِ کامل یا ماسکشده، بسته به پلتفرم.
- شرححالهای منشأِ وجوه و منشأِ ثروت. در جایی که بررسیِ دقیقِ تشدیدشده اعمال شده، شرحی آزادمتن از شغلِ شما، داراییهایتان و اینکه پولتان از کجا آمده — که اغلب افشاگرترین موردِ منفرد در کلِ پرونده است.
- پوششِ فنی. آدرسهای IP، اثرِانگشتِ دستگاه، مرورگر و سیستمعامل، موقعیتِ جغرافیایی در زمانِ ثبتنام و در هر ورودِ بعدی.
- کلِ فعالیتِ شما. هر واریز، معامله، برداشت، تصویرِ لحظهایِ موجودی و — نکتهی حیاتی — هر آدرسِ بلاکچینی که تابهحال از آن واریز کردهاید یا به آن برداشت کردهاید.
همان سطرِ آخر است که یک پروندهی هویتیِ رمزارزی را از نظرِ نوع، متفاوت از یک پایگاهدادهی نشتکردهی وفاداریِ خطوطِ هوایی میکند. این، همان کلیدِ پیوند میانِ یک هویتِ قانونی و یک دفترِ کلِ عمومی است. هر کس که آن را در اختیار داشته باشد، فقط نمیداند شما که هستید؛ میتواند از همان نقطه به بعد، تاریخچهی رویزنجیرهی شما را با استفاده از دادههایِ کاملاً عمومی و تکنیکهای معمولِ خوشهبندیِ توصیفشده در راهنمای ما دربارهی اینکه رمزارز واقعاً چطور ردیابی میشود بخواند. یک پروندهی نشتیافته، یک تاریخچهی زنجیرهایِ شبهناشناس را، برای همیشه و بهشکلِ گذشتهنگر، به تاریخچهای نامدار تبدیل میکند.
چرا نمیتوانید حذفش کنید
این همان بخشی است که افرادی را که تصور میکنند یک قانونِ حریمِخصوصی یعنی یک دکمهی حذف، غافلگیر میکند، و ارزش دارد آن را دقیق درک کنید، چون این استدلال، دلبخواهی نیست و راهِ دورزدنی که مردم تصورش میکنند، وجود ندارد.
نظامهای ضدپولشویی، نهادهای مکلف را وادار میکنند سوابقِ بررسیِ دقیقِ مشتری را نگه دارند تا یک مقامِ صلاحیتدار بتواند پس از وقوع، یک رابطه را بازسازی کند. دورهی نگهداری تقریباً همهجا به یک عددِ یکسان میرسد. دستورالعملهای ضدپولشویی اتحادیهی اروپا، پنج سال از پایانِ رابطهی تجاری را تعیین میکنند، با این اجازه که کشورهای عضو آن را تا ده سال تمدید کنند؛ بستهی ضدپولشوییِ ۲۰۲۴ اتحادیهی اروپا، که از میانهی ۲۰۲۷ اجرا میشود و ارائهدهندگانِ خدماتِ داراییهای رمزنگاریشده را کاملاً در دامنهی خود میگنجاند، همان قاعدهی پنجساله را حفظ میکند. مقرراتِ ضدپولشوییِ بریتانیا، پنج سال را مشخص میکند. چارچوبِ قانونِ رازداریِ بانکیِ ایالات متحده، پنج سال را الزامی میکند، با این شرط که سوابقِ شناساییِ مشتری، پنج سال پس از بستنِ حساب نگه داشته شود.
حالا این را کنارِ قانونِ حریمِخصوصی بگذارید. حقِ پاکسازیِ GDPR — همان چیزی که معمولاً حقِ فراموششدن نامیده میشود — یک استثنایِ صریح دارد، برایِ جایی که پردازش برایِ انطباق با تعهدی قانونی که کنترلکنندهی داده تابعِ آن است، ضروری باشد. نگهداریِ ضدپولشویی، نمونهی کتابدرسیِ چنین تعهدی است. این دو قانون در تضاد نیستند؛ دومی طبقِ طراحی، جایش را به اولی میدهد. وقتی یک صرافی از حذفِ مدارکِ هویتیِ شما امتناع میکند، نه دارد کارشکنی میکند و نه پشتِ یک نکتهی فنی پنهان میشود. دارد قاعده را درست اجرا میکند.
سه پیامد از این نتیجه میشود، که هیچکدامشان بهطورِ گسترده درک نشدهاند:
- بستنِ حسابتان، ساعت را متوقف نمیکند بلکه آغازش میکند. دورهی نگهداری از پایانِ رابطه شروع به شمارش میکند. روزی که حساب را میبندید، روزِ صفرِ پنج سال است، و اکنون همان ورودی را که برای بازرسیِ آنچه نگه داشته شده لازم داشتید، از دست دادهاید.
- نگهداریِ بیشازحد، انتخابِ منطقیِ کسبوکار است. شرکتی که سوابق را خیلی زود از بین ببرد، با یک تنبیهِ نظارتی روبهرو میشود. شرکتی که آنها را خیلی طولانی نگه دارد، واقعبینانه، با چیزِ چندانی روبهرو نمیشود. بنابراین برنامههای حذف، سخاوتمندانهاند، و «پنج سال» یک حداقل است، نه یک انتظار.
- ساعتِ فروشنده، ساعتِ صرافی نیست. قراردادِ شما، در حدی که وجود دارد، با پلتفرم است. برنامهی نگهداریِ فروشندهی هویت و زیرپردازندههایش را یک توافقِ تجاری تعیین میکند که شما طرفِ آن نیستید و هرگز آن را نخواندهاید.
نتیجهگیریِ عملیِ واحد این است: نقطهی تصمیم، همان آپلود است، نه هیچچیزِ بعد از آن. هیچ لحظهی بعدیای وجود ندارد که در آن بتوانید نظرتان را عوض کنید. این همان ساختاری است که تصمیمهای حریمِخصوصیِ توصیفشده در راهنمای تحلیلِ بلاکچین دارند — یا در لحظهی عمل گرفته میشوند یا اصلاً در دسترس نیستند.
چهار راهی که واقعاً از آن نشت میکند
وسوسهانگیز است که فهرستی از رخدادها را فهرستی از شرکتهایِ بیاحتیاط بخوانیم، و این چارچوببندی به دفاعِ اشتباهی میانجامد — انتخابِ یک صرافیِ «بهتر». راهِ مفیدِ خواندنِ آنها این است که آنها را چهار شیوهی شکستِ متفاوت از نظرِ ساختاری بدانیم، چون پروندهای که نزدِ شش سازمان نگه داشته میشود، نزدِ هرکدام از آنها در معرضِ هر چهار شیوه است.
۱. فردِ خودی، رشوهگرفته یا بهخطرافتاده
در می ۲۰۲۵، Coinbase فاش کرد که مجرمانی، پیمانکارانِ پشتیبانیِ مشتریِ برونمرزی را رشوه داده بودند تا سوابقِ مشتریان را استخراج کنند. دستههایی که این شرکت فهرست کرد، دلیلِ آن است که چرا این رخداد بیش از یک عددِ بزرگتربهنظررسنده اهمیت دارد: نامها، آدرسها، شمارهتلفنها، آدرسهای ایمیل، شمارههای تأمینِ اجتماعیِ ماسکشده، شناسههای حسابِ بانکیِ ماسکشده، تصاویرِ مدارکِ دولتی، و دادههای حساب شامل تصاویرِ لحظهایِ موجودی و سابقهی تراکنش. Coinbase گفت جمعیتِ آسیبدیده کمتر از یک درصدِ کاربرانِ معاملهگرِ ماهانه بوده، تقاضایِ اخاذیِ متعاقب را رد کرد، در عوض جایزهای برایِ اطلاعات پیشنهاد داد، و هزینهی جبران را در حدِ صدها میلیون دلار برآورد کرد.
توجه کنید چه چیزی کنترلها را در اینجا شکست داد. نه رمزنگاری، نه امنیتِ زیرساختِ صرافی، نه هیچکدام از چیزهایی که یک صفحهی امنیتی دربارهشان صحبت میکند. کارکنانِ پشتیبانی باید سوابقِ مشتریان را ببینند تا بتوانند پشتیبانی ارائه دهند، برونسپاریِ پشتیبانی در مقیاسِ بزرگ یک تصمیمِ عادیِ مربوطبههزینه است، و میشود به فردی با دسترسیِ مشروع، پول داد. هیچ پیکربندیای وجود ندارد که این ریسک را از بین ببرد، و همین ساختار نزدِ فروشندهی هویت هم وجود دارد، که تیمهای مرورِ ارجاعدادهشدهاش، طبقِ طراحی، مدارک را میخوانند.
همین الگو جای دیگری هم دیده میشود. در نوامبر ۲۰۲۱، Robinhood فاش کرد که یک مهاجم، از طریقِ تلفن، یک کارمندِ پشتیبانیِ مشتری را با روشهای مهندسیِ اجتماعی فریب داده و حدود پنج میلیون آدرسِ ایمیل و حدود دو میلیون نام بهدست آورده، همراه با اطلاعاتِ دقیقتر برایِ گروهی کوچکتر. این تکنیک، اصلاً به هیچ آسیبپذیریای نیاز نداشت.
۲. فروشندهای که هرگز خودتان انتخابش نکردید
لایهی احرازِ هویت، صنعتی متمرکز است. تعدادِ انگشتشماری فروشنده، مدارک را برای سهمِ بسیار بزرگی از بخشِ رمزارز بهعلاوهی بخشهای بزرگی از فینتک، درخواستِ آنلاینِ خودرو و شبکههای اجتماعی پردازش میکنند، که این هرکدام از آنها را به هدفی تبدیل میکند که جایزهای بهمراتب بزرگتر از هر مشتریِ منفرد در خود نگه میدارد.
در ۲۰۲۴، پژوهشگرانِ امنیتی گزارش دادند که اطلاعاتِ ورودِ مدیریتیِ AU10TIX، ارائهدهندهی احرازِ هویتی که به پلتفرمهای بزرگ خدمت میدهد، برایِ مدتی طولانی افشا شده بود — که بهطورِ بالقوه امکانِ دسترسی به دادههای مربوط به مدارکی را میداد که این شرکت پردازش کرده بود. در اوت ۲۰۱۹، فردی که مدعی بود حدود ده هزار عکسِ هویتی در اختیار دارد، تلاش کرد از Binance اخاذی کند؛ این شرکت، اصالتِ منشأِ تصاویر را زیرِ سؤال برد، با اشاره به اینکه فاقدِ واترمارکِ دیجیتالِ آن بودند، و به فروشندهای شخصِثالث اشاره کرد که در طولِ ۲۰۱۸ با آن همکاری کرده بود. هرکدام از این دو روایت دربارهی آن ماجرا که درست باشد، خودِ این استدلال، ساختار را نشان میدهد: وقتی مدارکی رو میشوند، پلتفرم و فروشنده، هرکدام میتوانند بهطورِ قابلِقبولی بگویند شکست از طرفِ دیگری بوده، و کاربر هیچ راهی برای مشخصکردنِ اینکه کدامیک درست است ندارد — و نه هیچ جبرانی از شرکتی که هرگز با آن قرارداد نبسته.
۳. افشایِ قانونیای که اصلاً یک نشت نیست
در ۲۰۲۲، در پیِ فروپاشیِ Celsius، نامهای مشتریان همراه با سوابقِ تراکنش، در پروندههای عادیِ ورشکستگیِ ایالات متحده منتشر شد. هیچ مهاجمی در کار نبود. دادرسیهای ورشکستگی عمومیاند، فهرستِ طلبکاران بخشی از پرونده است، و یک پایگاهدادهی مشتریان، داراییای از اموالِ ورشکسته است. این داده، از طریقِ عملکردِ درستِ نظامِ حقوقی، برای همیشه عمومی شد.
این موضوع قابلِتعمیم است. وقتی یک پلتفرم خریداری میشود، پروندهی مشتریان همراه با کسبوکار منتقل میشود. وقتی یک پلتفرم شکست میخورد، پرونده به یک دارایی تبدیل میشود. وقتی یک دادگاه دستورِ ارائه صادر میکند، ارائه میشود. هر رابطهی حضانتیای که وارد میشوید، شرطبندیای است، نه فقط رویِ امنیتِ آن شرکت، بلکه رویِ توانِ مالیاش، مالکیتش و حوزهی قضاییاش، در سراسرِ عمرِ آن پرونده. این شرطبندی، طولانیتر و عجیبتر از چیزی است که بیشترِ کاربران فکر میکنند دارند رویش شرط میبندند.
۴. نشتِ معمولی، و تجمیعی که بهدنبالش میآید
نفوذِ بیرونیِ متعارف، البته، هنوز هم اتفاق میافتد، و فهرستِ مرتبط با رمزارز طولانی است: پایگاهدادهی مشتریانِ Ledger در ۲۰۲۰، BlockFi و Gemini از طریقِ فروشندگانِ شخصِثالث، Nexo، پرتالِ پشتیبانیِ Trezor در ۲۰۲۴، و بسیاری موارد دیگر. رخدادهای منفرد، چشمگیر نیستند. آنچه اهمیت دارد این است که بعدش چه اتفاقی برای دادهها میافتد.
مجموعهدادههای نشتکرده، جدا از هم باقی نمیمانند. آنها معامله، ترکیب و غنیسازی میشوند، و نشتیای که فقط شاملِ یک آدرسِ ایمیل است، وقتی به نشتیِ دیگری که همان آدرسِ ایمیل و یک آدرسِ منزل را دارد، و نشتیِ سومی که یک شمارهتلفن دارد، پیوند بخورد، خطرناک میشود. موردِ Ledger، روشنترین نمونه از چیزی است که این کار، بهطورِ خاص در این بخش، تولید میکند: حدود یک میلیون آدرسِ ایمیل و حدود ۲۷۲٬۰۰۰ سابقه با نام، آدرسِ پستی و شمارهتلفن، که بهطورِ عمومی ریخته شد، و تکتکِ آن سوابق، یک واقعیتِ ضمنیِ یکسان را با خود حمل میکردند — این شخص یک کیف پولِ سختافزاری دارد. نتیجه، سالها فیشینگِ بسیار قابلِباور بود، و در مواردِ گزارششده، تهدیدهایی که حضوری انجام شد.
مقایسهی غیررمزارزیای که ارزش دارد در ذهن داشته باشید، موردِ Optus در استرالیا در ۲۰۲۲ است، جایی که افشایِ شمارههای مدارکِ هویتیِ میلیونها مشتری، یک گفتوگویِ ملی دربارهی صدورِ دوبارهی پاسپورتها و گواهینامهها در مقیاسِ بزرگ را بهراه انداخت. شمارههای مدارک را میشود، با هزینه و دردسرِ زیاد، دوباره صادر کرد. چهرهها را نمیشود.
پروندهی هویتیِ نشتیافته، برایِ چه کاری استفاده میشود
توصیهی عمومی پس از یک نشت — حواستان به پروندهی اعتباریتان باشد — نشانهی تهدیدی متفاوت است. در ادامه میبینید این ترکیبِ خاص از فیلدها واقعاً چه چیزی را ممکن میکند.
- فیشینگی که از قبل جواب را میداند. ایمیلی که نامِ واقعیِ شما، آدرسِ واقعیِ شما، پلتفرمی که واقعاً استفاده میکنید و اندازهی تقریبیِ موجودیتان را ذکر میکند، همان روشهای اکتشافیای را که بیشترِ مردم به آنها تکیه میکنند، شکست میدهد. اکثریتِ قریببهاتفاقِ زیانهای عملی پس از یک نشتِ دادهی رمزارزی، از همین میآید، نه از هیچ چیزِ فنی. راهنمای ما دربارهی تأییدِ یک سرویس پیش از ارسال، روالی را پوشش میدهد که در برابرِ آن دوام میآورد.
- تعویضِ هدفمندِ سیمکارت. این پرونده، شمارهتلفن و جزئیاتِ شخصیِ کافی برایِ پاسخدادن به پرسشهای احرازِ هویتِ یک اپراتورِ موبایل را در خود دارد. این همان مسیرِ استانداردِ ورود به هر حسابی است که هنوز با کدهای پیامکی محافظت میشود.
- پرکردنِ اطلاعاتِ ورود، همراه با زمینه. اکنون مشخص شده که آدرسِ ایمیل، متعلق به یک کاربرِ رمزارز با پلتفرمی مشخص و موجودیای مشخص است، که آن را به جلویِ صفِ هر حملهی مبتنیبر رمزِ عبورِ تکراری میبرد.
- اخاذیای که نیازی به اثبات ندارد. مؤثرترین تهدیدها، آنهاییاند که قربانی میتواند بلافاصله تأییدشان کند. پیامی که آدرس و داراییهای شما را ذکر میکند، ذاتاً قابلِباور است، و لازم نیست خواسته بزرگ باشد تا پرداخت شود.
- خطرِ فیزیکی. این همان پیامدی است که دادههای رمزارزی را از بیشترِ دادههای نشتکردهی دیگر جدا میکند، و فرضی نیست. جفتشدنِ یک آدرسِ منزل با نشانههایی از داراییهای قابلِتوجهی که فرد خود حضانتشان را دارد، از سالِ ۲۰۲۰ بهاینسو، با تهدیدهای مستند، ورودِ اجباری به منزل و آدمربایی در چند کشور همراه بوده — بهاندازهای که در ۲۰۲۵، مقاماتِ فرانسه، در پیِ مجموعهای از حملات، بهطورِ علنی تدابیرِ حفاظتی را به افرادِ این صنعت هم گستراندند. موجودیِ یک دفترِ کل را هیچ بانکی نمیتواند مسدود یا معکوس کند، و دقیقاً همین است که مالکش را به یک هدف تبدیل میکند.
- آسیبِ گذشتهنگر و میانزمینهای. پروندهای که در ۲۰۲۶ ساخته میشود، در ۲۰۳۶ هم همچنان قابلِخواندن خواهد بود. فردی که آن را بررسی میکند، ممکن است یک کارفرما، یک بیمهگر، یک مقامِ مرزی، یک دادگاهِ خانواده، یک روزنامهنگار یا دولتی باشد که موضعش نسبت به فعالیتِ شما در این فاصله تغییر کرده. شما فقط به خوانندهی امروز افشا نمیکنید.
بخشی که نشت نیست: قرار بوده دادههای شما همیشه سفر کنند
تمرکزِ صرف رویِ نشتها، میزانِ افشا را کمتر از واقع نشان میدهد، چون سهمِ بزرگ و روبهرشدی از جابهجاییِ دادههای هویتیِ شما، کاملاً قانونی، خودکار و برایِ شما نامرئی است.
- قاعدهی Travel Rule. استانداردِ بینالمللیای که در ۲۰۱۹ به داراییهای مجازی هم گسترش یافت، ایجاب میکند اطلاعاتِ شناساییِ فرستنده و گیرنده، همراهِ انتقالها میانِ ارائهدهندگانِ تحتِنظارت جابهجا شود. در اتحادیهی اروپا، مقررهی بازنگریشدهی انتقالِ وجوه، از ۳۰ دسامبر ۲۰۲۴ اجرا میشود و، برخلافِ وضعیت در چند حوزهی قضاییِ دیگر، هیچ آستانهی حداقلیای برایِ انتقالهای داراییهای رمزنگاریشده تعیین نمیکند. نامِ شما، همراه با ارزش، به شرکتی که هیچ رابطهای با آن ندارید، بهعنوانِ یک روالِ عادیِ انطباق، منتقل میشود.
- گزارشدهیِ خودکارِ مالیاتی. چارچوبِ گزارشدهیِ داراییهای رمزنگاریشدهی سازمانِ همکاری و توسعهی اقتصادی (OECD) و دستورالعملِ متناظرِ اتحادیهی اروپا، جمعآوریِ دادههای حساب و تراکنش را از فعالیتهای سالِ ۲۰۲۶ آغاز میکنند، و اولین تبادلهای خودکار میانِ سازمانهای مالیاتی در ۲۰۲۷ بهدنبالش میآید. این سازوکار، همان چیزی را بازتاب میدهد که از قبل برایِ حسابهای بانکی در حالِ اجراست. پیامدهای آن برایِ افراد را در راهنمای مالیاتِ سواپِ رمزارز پوشش دادهایم.
- گزارشدهیِ فعالیتِ مشکوک. گزارشهایی که نزدِ یک واحدِ اطلاعاتِ مالی ثبت میشوند، در بیشترِ نظامهای حقوقی، قانوناً از افشا به شخصِ موضوعِ آن گزارش منع شدهاند. به شما گفته نمیشود، و نمیتوانید بپرسید.
- درخواستهای معمولِ اجرایِ قانون. پلتفرمهای بزرگ، گزارشهای شفافیتی منتشر میکنند که هزاران درخواستِ دادهیِ دولتی در سال را نشان میدهد، با نرخهای بالایِ انطباق.
- غربالگریِ تجاری. واریزیها و برداشتها، بهطورِ روتین توسطِ فروشندگانِ تحلیلِ زنجیره امتیازدهی میشوند، که این هویتِ تأییدشدهی شما را به یک ارزیابیِ ریسک که شرکتی دیگر نگهداریاش میکند، پیوند میدهد. راهنمای تحلیلِ بلاکچین توضیح میدهد آن امتیازها چگونه تولید میشوند و چرا بهارث میرسند، نه اینکه کسب شوند.
نکته این نیست که هیچکدام از اینها نامشروع است. نکته این است که «آیا این صرافی تابهحال نشت داشته» پرسشِ اشتباهی است که باید پرسید. پرسشِ درست این است که نهایتاً چند سازمان، از طریقِ سازوکارهایی که دقیقاً همانطور که قرار بوده کار میکنند، پروندهای را نگه میدارند که هویتِ شما را مشخص میکند.
برنامهی کمینهسازیِ داده
با توجه به اینکه حذف تا حدِ زیادی در دسترس نیست، کلِ بازی محدودکردنِ این است که چند نسخه وجود دارد و هرکدام شاملِ چه چیزی است. هفت مورد، بهترتیبِ اهرمبودن.
- فهرستبرداری از آنچه از قبل وجود دارد. تقریباً همه این را چند برابر کمتر از واقع تخمین میزنند. بهجایِ تکیه بر حافظه، در آرشیوِ ایمیلتان بهدنبالِ تأییدیههای احرازِ هویت بگردید؛ حسابهایی که فراموششان کردهاید، همانهایی هستند که خطرناکاند، دقیقاً چون کسی مراقبشان نیست، و پایگاهدادهی یک پلتفرمِ منسوخشده، بیشتر از پایگاهدادهی یک پلتفرمِ فعال، احتمال دارد جایی بهطورِ عمومی سر از آب دربیاورد.
- پیش از بستنِ هرچیزی، درخواستِ یک نسخه بدهید. یک درخواستِ دسترسی، در حالی که هنوز ورودی دارید، تنها فهرستِ کاملِ افشایِ شما را تولید میکند که تابهحال به دستتان خواهد رسید، از جمله — اگر صریحاً درخواستش کنید — گیرندگانی که دادههایتان برایشان افشا شده. حساب را بعد از آن ببندید، هرگز پیش از آن.
- آنچه را قانوناً نگهداری نمیشود، حذف کنید. استثنایِ AML، پروندهی هویتی را حفاظت میکند. پروفایلِ بازاریابی، سابقهی تیکتهای پشتیبانی، سوابقِ تحلیلی یا شناسههای تبلیغاتی را حفاظت نمیکند، که همهشان بر مبنایِ قانونیِ دیگری قرار دارند و واقعاً میشود پاکشان کرد. بهطورِ مشخص همان دستهها را درخواست کنید، بهجایِ ارائهی یک درخواستِ کلی که بهراحتی میشود بهطورِ کامل ردش کرد.
- احرازِ هویتِ پیشفرض را متوقف کنید. عادتی که ارزش دارد کنارش بگذارید، رفتارکردن با یک فرمِ احرازِ هویت مثلِ یک فرمِ ساده است. این، یک نسخهی دائمی، غیرقابلِبازگشت و توزیعشده از هویتِ شماست. فقط در جاهایی که نیازهایِ واقعیتان ایجاب میکند احرازِ هویت کنید، و هرگز برایِ بازکردنِ قابلیتی که هنوز تصمیم نگرفتهاید از آن استفاده کنید، مدرکی آپلود نکنید.
- فیلدهای اختیاری را رد کنید. مقررات یک حداقل را تجویز میکنند. جزئیاتِ کارفرما، شرححالهای منشأِ ثروت، مدارکِ ثانویه، شناسههای شبکههای اجتماعی و رضایتهای بازاریابیِ فراتر از آن حداقل، خواستهی پلتفرم است، نه الزامِ قانون، و بهطورِ خاص شرححالهای آزادمتنِ ثروت، معمولاً افشاگرترین چیز در کلِ پروندهاند.
- بازویِ هویتدار را از بازویِ خصوصی جدا کنید. اگر بخشی از فعالیتِ شما ناچار است با یک مکانِ تأییدشده تماس بگیرد — و برایِ بیشترِ مردم، بخشی از آن همینطور است — آن را از نظرِ ساختاری از فعالیتی که نمیخواهید در برابرِ نامتان نمایه شود، جدا نگه دارید، تا افشایِ اولی، بهطورِ خودکار دومی را توصیف نکند. این پرسش، به همان اندازه که مسئلهی پلتفرم است، مسئلهی معماریِ کیف پول هم هست، و راهنمای بهداشتِ کیف پول همراهِ عملیِ آن است.
- هویتی را که از قبل دادهاید، مستحکم کنید. فرض کنید پرونده عمومی است و بر همین اساس عمل کنید: شمارهتلفن را از بازیابیِ حسابِ مبتنیبر پیامک خارج کنید، همهجا از احرازِ هویتِ چندمرحلهایِ مبتنیبر سختافزار استفاده کنید، برایِ هر سرویس یک آدرسِ یکتا بهکار ببرید تا بتوانید بفهمید کدامیک نشت کرده، در انتشارِ داراییهایتان محتاط باشید، و هر پیامِ ناخواستهای را که از قبل از موجودیتان خبر دارد، بهطورِ پیشفرض خصمانه در نظر بگیرید.
درخواستِ دسترسیای که جواب میدهد، و درخواستِ پاکسازیای که اغلب جواب نمیدهد
دو حقِ متفاوت، که معمولاً با هم اشتباه گرفته میشوند، با نرخهای موفقیتِ بسیار متفاوت.
حقِ دسترسی، همان حقِ مفید است. طبقِ GDPR، این حق به شما این امکان را میدهد که یک نسخه از دادههای شخصیتان را بههمراهِ اهدافِ پردازش، دستههای داده، گیرندگان یا دستههای گیرندگانی که برایشان افشا شده، دورهی نگهداری، و منبع در صورتیکه از خودتان جمعآوری نشده، دریافت کنید. هیچ استثنایِ AMLای اینجا وجود ندارد. کنترلکنندهی داده یک ماه فرصت دارد پاسخ دهد، که برایِ درخواستهای پیچیده، دو ماهِ دیگر هم قابلِتمدید است، و رایگان است. حقهایِ مشابهی هم تحتِ قوانینِ حریمِخصوصیِ کالیفرنیا و تحتِ GDPRِ بریتانیا وجود دارد.
درخواست را کتبی ارائه دهید، و بهطورِ صریح مدارکِ هویتیِ نگهداریشده، دورهی نگهداریِ اعمالشده بر آنها، و گیرندگانِ نامبردهشده را بخواهید، نه صرفاً دستهها را. همان موردِ آخر است که مشخص میکند کدام فروشندهی هویت و کدام زیرپردازندهها، تصویرِ پاسپورتِ شما را نزدِ خود دارند، و این باارزشترین جملهی منفرد در کلِ این تمرین است.
حقِ پاکسازی، همان حقی است که معمولاً شکست میخورد، و بهدرستی. برایِ هر چیزی درونِ پروندهی AML، انتظارِ یک امتناع را داشته باشید، که به استثنایِ تعهدِ قانونی استناد میکند. آن امتناع، پایهی محکمی دارد و درخواستِ تجدیدنظر برایش، استفادهی خوبی از وقتِ شما نیست. آنچه ارزشِ پیگیری دارد، حاشیه است: فهرستهای بازاریابی، پروفایلهای تحلیلی، پیوستهای پشتیبانی، شناسههای تبلیغاتی و هر مدرکی که فراتر از حداقلِ نظارتی جمعآوری شده. آن دستهها را با نام درخواست کنید. یک «همهچیز را حذف کن»یِ کلی، یک امتناعِ کلی را دعوت میکند؛ اما یک فهرستِ مشخص، پاسخی دستهبهدسته را تحمیل میکند، که هم احتمالِ موفقیتش بیشتر است و هم وقتی موفق نشود، آموزندهتر است.
دو نکتهی عملی. پاسخها را نگه دارید — آنها شواهدِ تاریخدارِ ایناند که چه کسی چه چیزی را نگه داشته، که اگر دادهها بعداً سر از آب دربیاورند، اهمیت پیدا میکند. و انتظارِ ناقصبودنِ پاسخ را داشته باشید: بسیاری از کنترلکنندههای داده، دستهها را توصیف میکنند، نه اینکه گیرندگان را نام ببرند، مگر آنکه اصرار کنید، و معمولاً اصرارکردن کافی است.
جایی که بدونِ KYC واقعاً کمک میکند، و جایی که نمیکند
این سایت وجود دارد چون فکر میکنیم پیشفرضگرفتنِ احرازِ هویتِ همه برایِ هر تراکنش، نامتناسب است. این باور، به ما اجازه نمیدهد آنچه را جایگزین بهدست میآورد، بیشازحد جلوه دهیم، پس در ادامه، مرزِ صادقانهاش را میبینید.
کاری که میکند. جلویِ ساختِ یک پروندهی تازه را میگیرد. هیچ مدرکی آپلود نمیشود، پس هیچ فروشندهای پردازشش نمیکند، هیچ مرورگری نمیخواندش، هیچ نسخهی پشتیبانی نگهش نمیدارد و هیچ پروندهی ورشکستگیای نمیتواند منتشرش کند. چون افشا انباشتی و دائمی است، اجتنابِ از یک نسخهی دیگر، ارزشِ بهمراتب بیشتری از آنچه بهنظر میرسد دارد — این تنها مداخله در کلِ این موضوع است که کاملاً مؤثر است، دقیقاً چون پیش از آنکه پرونده وجود داشته باشد، عمل میکند.
کاری که نمیکند. هیچچیز را حذف نمیکند. پروندههایی که از قبل ساخته شدهاند، صرفِنظر از اینکه بعدش چهکار میکنید، تحتِ برنامههای نگهداریِ خودشان اداره میشوند، و هر سرویسی که خلافِ این را القا کند، دارد شما را گمراه میکند. یک بلاکچینِ ذاتاً شفاف را خصوصی نمیکند: اگر داراییای قابلِخواندن دریافت کنید، تحلیلِ زنجیره در آن سویِ هر سواپی ادامه مییابد، که موضوعِ کاملِ آیا سواپ رمزارز ناشناس است و راهنمای تحلیلِ بلاکچین است. موقعیتِ مالیاتیِ شما را تغییر نمیدهد — سواپ، در بیشترِ حوزههای قضایی یک واگذاری بهحساب میآید، چه کسی پاسپورتِ شما را بررسی کرده باشد چه نکرده باشد، همانطور که در راهنمای مالیات بیان شده. و مجوزی برایِ نادیدهگرفتنِ تحریمها یا قوانینِ محلی نیست، که آن را حوزهبهحوزه در آیا سواپِ بدونِ KYC در محلِ زندگیِ شما قانونی است پوشش دادهایم.
چارچوببندیای که از آن دفاع میکنیم این است: افشایِ KYC یک موجودی است، نه یک جریان. نمیتوانید آن موجودی را کم کنید، پس تنها متغیری که کنترلش میکنید این است که با چه سرعتی به آن اضافه میکنید. همهی موارد بالا دربارهی همان یک متغیر است.
آنچه ما نگه میداریم، صریح بیانشده
راهنمایی دربارهی اینکه چه کسی دادههای شما را نگه میدارد، بیارزش است مگر آنکه همین پرسش را دربارهی نویسندهی خودش هم پاسخ دهد، پس:
- ما نه نامی میخواهیم، نه آدرسِ ایمیلی، نه شمارهتلفنی و نه مدرکی، و هیچ حسابی برایِ ساختن وجود ندارد. در نتیجه، هیچ پروندهی هویتیای وجود ندارد، هیچ فروشندهای پردازشش نمیکند، و هیچ مرورگری نمیخواندش.
- هرچه یک سفارش نیاز داشته باشد را به مسیریابِ نقدینگیِ بالادستیای که آن را پُر میکند، ارسال میکنیم — جفتارز، مبلغ، آدرسِ مقصد و، اگر خودتان ارائه دهید، آدرسِ بازپرداخت. آن طرف، منبعِ حقیقتِ فرادادهی سفارش است و سیاستِ نگهداریِ خودش را دارد، که نه کنترلش میکنیم و نه وانمود میکنیم که میکنیم. ترجیح میدهیم این را بگوییم تا اینکه القا کنیم مسیر با ما تمام میشود.
- سوابقِ سفارش ظرفِ سی روز پاکسازی میشوند، و بهمحضِ تسویه یا انقضایِ یک سفارش، زودتر هم پاک میشوند. لاگهای سرورِ وب، پیشفرضِ nginx هستند و ظرفِ بیستوچهار ساعت چرخش مییابند.
- هیچ آنالیتیکسِ شخصِثالثی، هیچ اسکریپتِ تبلیغاتیای، هیچ کوکیِ ردیابیای. تنها کوکیای که تنظیم میکنیم، یک توکنِ CSRF را میانِ صفحه و API حمل میکند و با بستنِ مرورگر پاک میشود. فونتها بهصورتِ خودمیزبانی ارائه میشوند، پس بارگذاریِ یک صفحه، با هیچ CDNِ فونتی تماس نمیگیرد.
- حتی اگر یک درخواستِ حذف دربارهی خودتان ثبت میکردید، نمیتوانستیم اجرایش کنیم، چون هیچچیزی که شما را شناسایی کند، نزدِ ما نیست تا حذفش کنیم. این، رویِ صادقانهی دیگرِ این طراحی است، و در سیاستِ حریمِخصوصی، همراه با جزئیاتِ کامل، بیان شده. ادعاهای زیرساختی در صفحهی شفافیت فهرست شدهاند، و فرایندِ افشایِ ما در صفحهی امنیت آمده است.
کاری که نمیتوانیم انجام دهیم، برداشتنِ مدارکِ شما از هرجایِ دیگری است. هیچکس نمیتواند. دقیقاً به همین دلیل است که این تصمیم باید پیش از آپلود گرفته شود.
مطالبِ مرتبط
برایِ دیدنِ بحثِ گستردهترِ موافق و مخالفِ احرازِ هویت، از رمزارزِ بدونِ KYC چیست شروع کنید. برایِ اینکه یک پروندهی نامدار، چطور یک دفترِ کلِ عمومی را به یک زندگینامه تبدیل میکند، توضیحِ تحلیلِ بلاکچین را ببینید، و برایِ اینکه یک سواپ چه چیزی را پنهان میکند و چه چیزی را نمیکند، آیا سواپ رمزارز ناشناس است را ببینید. همتایِ عملیاتیِ این راهنما، بهداشت کیف پول برای مبادلات حریمخصوصی است. برایِ فیشینگی که بهدنبالِ یک نشت میآید، نحوهی تأییدِ یک سرویس پیش از ارسال را ببینید. برایِ زمینهی قانونی، آیا سواپِ بدونِ KYC در محلِ زندگیِ شما قانونی است و راهنمای مالیات را ببینید. برایِ بهدستآوردنِ یک داراییِ مبهم بدونِ افزودن به آن موجودی، خریدِ Monero بدونِ KYC، و برایِ واژگانی که در سراسرِ این راهنماها استفاده شده، واژهنامه را ببینید.









