
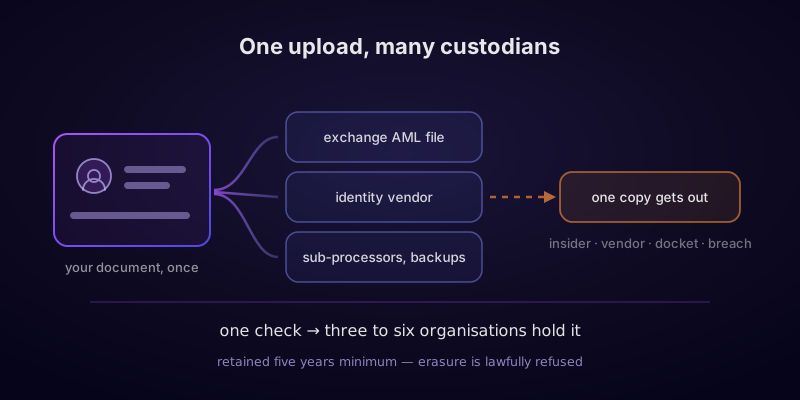
النسخة المختصرة
- عملية التحقق نسخٌ، لا تدقيق. صورة وثيقتك، وكل حقل يُستخرَج منها، وصورة السيلفي الخاصة بك، وعادةً قالب بيومتري لوجهك، كلها تُخزَّن — من قِبل المنصة، وبشكل منفصل من قِبل مزوّد الهوية الذي اشترت منه المنصة عملية التحقق.
- لا يمكنك حذفه، والرفض مشروع. يفرض قانون مكافحة غسل الأموال الاحتفاظ بالملف، ويستثني قانون الخصوصية صراحةً الاحتفاظ الإلزامي قانوناً من الحق في المحو.
- خمس سنوات بعد إغلاق حسابك هي الحد الأدنى. إغلاق الحساب لا يُطلِق عملية حذف. إنه يُطلِق عدّاداً زمنياً.
- للسجل جهات حافظة كثيرة، ويكفي أن تُخفق واحدة منها فقط. فقد أنتج كلٌّ من وصول شخص مطّلع داخلياً، وبيانات اعتماد مزوّد مكشوفة، وملف إفلاس، واختراق اعتيادي، حالات إفصاح حقيقية عن بيانات هوية متعلقة بالعملات المشفرة.
- عملية KYC في مجال العملات المشفرة خطيرة على نحو فريد لأنها تقرن عنواناً برصيد. هذه قائمة استهداف، وقد استُخدِمت بصفتها تلك.
- معظم عمليات المشاركة ليست اختراقاً على الإطلاق. فقواعد تحويل الأموال تنقل هويتك بين المؤسسات بحكم التصميم، ويبدأ الإبلاغ الضريبي التلقائي عن حسابات العملات المشفرة مع نشاط عام 2026.
- الرافعة الوحيدة ذات التأثير الحقيقي هي عدد النسخ التي تُصنَع. لا تستطيع البنية التحتية بدون KYC حذف الماضي. لكنها تستطيع منع وجود السجل التالي، وهذا يستحق أكثر مما يبدو عليه، لأن التعرّض تراكمي ودائم.
هذا ليس استشارة قانونية. قواعد حماية البيانات ومكافحة غسل الأموال خاصة بكل ولاية قضائية وتتغيّر بسرعة، والحوادث الموصوفة أدناه مُلخَّصة من تقارير عامة وإفصاحات الشركات. يشرح هذا الدليل الآليات المشتركة بين معظم الأنظمة حتى عام 2026؛ استشر محامياً محلياً مؤهلاً قبل الاعتماد على أي منه في قرار مهم.
أين يذهب الملف فعلياً
النموذج الذهني الذي يحمله معظم الناس هو أن البورصة تنظر إلى جواز سفرك، وتقرر أنك حقيقي، ثم تمضي قُدماً. لكن هذا ليس ما يحدث فعلياً، والفجوة بين الأمرين هي حيث تكمن المخاطرة بأكملها.
ما يحدث فعلياً هو أنه تُصنَع نسخة ثم تُوزَّع. لا تكاد أي بورصة تبني نظام التحقق من الهوية بنفسها؛ فهو منتج متخصص يُشترى من حفنة من المزوّدين — الأسماء التي ستصادفها هي Jumio وOnfido وSumsub وVeriff وPersona وAU10TIX، من بين آخرين. تُرفَع وثيقتك إلى البنية التحتية لذلك المزوّد، لا إلى بنية البورصة. ويُجري المزوّد فحوص أصالة على الوثيقة، ويُشغِّل التعرّف الضوئي على الحروف لاستخراج كل حقل، ويقارن صورة السيلفي الخاصة بك بصورة الوثيقة، ثم يُعيد قراراً.
كل مرحلة تترك أثراً متبقياً، وهذا الأثر المتبقي هو بيت القصيد:
- تحتفظ البورصة بنسختها الخاصة في ملف العناية الواجبة بالعميل الذي يُلزمها القانون بأن تكون قادرة على تقديمه عند الطلب. وهذه هي النسخة التي يدور حولها التنظيم.
- يحتفظ المزوّد بنسخة من الصور والبيانات المُستخرَجة، وفق جدول احتفاظ خاص به، يحكمه عقده مع البورصة لا أي شيء وافقتَ عليه أنت.
- الجهات الفرعية المعالِجة التابعة للمزوّد تطّلع عليها هي الأخرى. فالتحقق من أصالة الوثيقة، وفرز العقوبات والأشخاص المُعرَّضين سياسياً، والتحقق من صحة العنوان، وتقييم مخاطر الجهاز، غالباً ما تكون خدمات منفصلة مرة أخرى، يتلقى كل منها الحقول التي يحتاج إليها فقط.
- يقرأ بشر الحالات التي ترفضها الآلة. تذهب الفحوص المُصعَّدة إلى فرق مراجعة، غالباً ما تكون مُسنَدة لجهة خارجية وغالباً ما تقع في ولاية قضائية مختلفة عنك وعن البورصة كلتيهما. وهذه ليست ثغرة افتراضية: إنها الآلية بعينها الكامنة وراء أكبر حادثة إفصاح عن هوية متعلقة بالعملات المشفرة أُعلِن عنها حتى الآن.
- كل ما سبق موجود في تخزين سحابي له نسخ احتياطية. فالنسخ الاحتياطية، بحكم تصميمها، نسخ تنجو من الحذف، ولها جدول انتهاء صلاحية منفصل خاص بها.
احسب الجهات الحافظة بصدق، وستجد أن عملية تحقق واحدة في بورصة واحدة تعني عادةً أن صورة جواز سفرك موجودة في ثلاث إلى ست جهات. أنت اخترت واحدة منها فقط. ولن يُخبرك أحد بأسماء البقية أبداً ما لم تطلب ذلك تحديداً، وهو أمر يحق لك القيام به — كما يوضح أدناه القسم الخاص بـطلبات الوصول — وهو أمر لا يفعله أحد تقريباً.
ماذا يحتوي السجل فعلياً
"بيانات KYC" تبدو وكأنها مسح ضوئي لجواز سفر. لكن الملف أكبر من ذلك بكثير، والأجزاء التي لا يفكر فيها أحد هي غالباً الأجزاء الأكثر حساسية.
- الوثيقة نفسها — صورة ملونة كاملة لجواز سفر أو بطاقة هوية وطنية أو رخصة قيادة، تتضمن المنطقة القابلة للقراءة آلياً، ورقم الوثيقة، والجهة المُصدِرة، وتاريخ الانتهاء.
- كل حقل، في هيئة نص مُهيكَل. الاسم القانوني الكامل، وتاريخ الميلاد، ومكان الميلاد، والجنسية، ورقم الوثيقة. مُستخرَجة ومُفهرَسة وقابلة للبحث، ما يجعل السجل قابلاً للربط بسهولة بالغة مع أي قاعدة بيانات أخرى تحتوي على الحقول نفسها.
- وجهك، في هيئة قالب. صورة السيلفي أو مقطع الفيديو للتحقق من الحيوية (liveness)، وعادةً قالب بيومتري مُشتق منهما. وهذه بيانات من فئة خاصة بموجب GDPR، وتغطيها قوانين مخصصة في عدة ولايات أمريكية، لسبب وجيه: إنه الحقل الوحيد في الملف الذي لا يمكن إعادة إصداره أبداً.
- إثبات العنوان. فاتورة مرفق عام أو كشف حساب مصرفي، أي وثيقة ثانية تحتوي هي الأخرى على رقم حساب ونمط استهلاك أو إنفاق.
- مُعرِّفات مالية. تفاصيل حساب مصرفي أو بطاقة استُخدِمت لتمويل الحساب، كاملة أو مُقنَّعة جزئياً بحسب المنصة.
- روايات مصدر الأموال ومصدر الثروة. حيثما طُبِّقت العناية الواجبة المعزَّزة، سرد نصي حر لوظيفتك، وأصولك، ومصدر أموالك — وغالباً ما يكون هذا هو العنصر الأكثر كشفاً في الملف بأكمله.
- المغلَّف التقني. عناوين IP، وبصمات الأجهزة، والمتصفح ونظام التشغيل، والموقع الجغرافي عند التسجيل وعند كل تسجيل دخول لاحق.
- نشاطك الكامل. كل إيداع، وصفقة، وسحب، ولقطة رصيد، والأهم من ذلك — كل عنوان بلوكتشين أودعت منه أو سحبت إليه على الإطلاق.
ذلك السطر الأخير هو ما يجعل سجل هوية العملات المشفرة مختلفاً في طبيعته عن قاعدة بيانات ولاء شركة طيران مُسرَّبة. إنه مفتاح الربط بين هوية قانونية وسجل عام. فمن يحمله لا يعرف مَن أنت فحسب؛ بل يستطيع قراءة تاريخك على السلسلة انطلاقاً من تلك النقطة فصاعداً، باستخدام بيانات عامة بالكامل وتقنيات التجميع الاعتيادية الموصوفة في دليلنا حول كيف تُتَعقَّب العملات المشفرة فعلياً. سجل واحد مُسرَّب يُحوِّل تاريخ سلسلة مستعار الهوية إلى تاريخ مُسمّى، بشكل دائم ورجعي الأثر.
لماذا لا يمكنك حذفه
هذا هو الجزء الذي يُفاجئ الأشخاص الذين يفترضون أن قانون الخصوصية هو زر حذف، ويستحق أن يُفهَم بدقة، لأن المنطق الكامن وراءه ليس اعتباطياً، والحل البديل الذي يتخيله الناس غير موجود.
تُلزِم أنظمة مكافحة غسل الأموال الجهات الملزَمة بالاحتفاظ بسجلات العناية الواجبة بالعملاء، بحيث تستطيع سلطة مختصة إعادة بناء العلاقة بعد وقوعها. وتتقارب مدة الاحتفاظ عند الرقم نفسه في كل مكان تقريباً. فتوجيهات مكافحة غسل الأموال في الاتحاد الأوروبي تُحدِّد خمس سنوات من نهاية العلاقة التجارية، مع سماحها للدول الأعضاء بالتمديد إلى عشر سنوات؛ أما حزمة مكافحة غسل الأموال الأوروبية لعام 2024، التي تُطبَّق اعتباراً من منتصف عام 2027 وتُدخِل مزوّدي خدمات الأصول المشفرة بالكامل ضمن نطاقها، فتُبقي على قاعدة الخمس سنوات نفسها. وتُحدِّد لوائح مكافحة غسل الأموال البريطانية (Money Laundering Regulations) خمس سنوات. ويشترط إطار قانون السرية المصرفية الأمريكي (Bank Secrecy Act) خمس سنوات، مع الاحتفاظ بسجلات تحديد هوية العميل خمس سنوات بعد إغلاق الحساب.
والآن ضع ذلك بجانب قانون الخصوصية. فالحق في المحو بموجب GDPR — وهو ما يُوصَف عادةً بالحق في النسيان — يتضمن استثناءً صريحاً حين تكون المعالجة ضرورية للامتثال لالتزام قانوني تخضع له الجهة المتحكِّمة بالبيانات. والاحتفاظ لأغراض مكافحة غسل الأموال هو المثال المدرسي على مثل هذا الالتزام. والقانونان لا يتعارضان؛ بل يتنازل الثاني للأول بحكم التصميم. فحين ترفض بورصة ما حذف وثائق هويتك، فهي ليست عرقلة، وليست اختباءً وراء ثغرة شكلية. إنها تطبيق صحيح للقاعدة.
تترتب على ذلك ثلاث نتائج، ولا واحدة منها مفهومة على نطاق واسع:
- إغلاق حسابك يُطلِق العدّاد الزمني بدلاً من إيقافه. فمدة الاحتفاظ تسري من نهاية العلاقة. واليوم الذي تُغلِق فيه حسابك هو اليوم صفر من خمس سنوات، وأنت الآن قد تخليت عن تسجيل الدخول الذي كنت ستحتاج إليه لفحص ما هو محفوظ.
- الإفراط في الاحتفاظ هو الخيار التجاري العقلاني. فالشركة التي تُتلِف السجلات مبكراً جداً تواجه عقوبة إشرافية. أما الشركة التي تحتفظ بها لمدة أطول من اللازم فلا تواجه، واقعياً، إلا القليل جداً. لذلك تكون جداول الحذف سخية، و"خمس سنوات" حدٌّ أدنى لا توقُّعاً.
- عدّاد المزوّد ليس عدّاد البورصة. فعقدك، على علاّته، هو مع المنصة. أما جدول احتفاظ مزوّد الهوية وجهاته الفرعية المعالِجة فيُحدِّده اتفاق تجاري لست طرفاً فيه ولم تقرأه قط.
الخلاصة العملية الوحيدة: نقطة القرار هي الرفع، لا أي شيء بعده. لا توجد لحظة لاحقة تستطيع فيها تغيير رأيك. وهذا هو البناء نفسه الذي تصفه قرارات الخصوصية في دليل تحليل السلسلة — تُتَّخذ وقت الفعل أو لا تُتاح إطلاقاً.
الطرق الأربع التي يخرج بها فعلياً
من المُغري أن تقرأ قائمة حوادث بوصفها قائمة شركات مُهمِلة، وهذا التأطير يقود إلى دفاع خاطئ — اختيار بورصة "أفضل". الطريقة المفيدة لقراءتها هي بوصفها أربعة أنماط إخفاق مختلفة بنيوياً، لأن سجلاً تحتفظ به ست جهات معرَّض للأنماط الأربعة جميعها عند كل واحدة منها.
1. الشخص المطّلع، بالرشوة أو الاختراق
في مايو 2025 أعلنت Coinbase أن مجرمين رشوا متعاقدين لخدمة العملاء في الخارج لاستخراج سجلات العملاء. والفئات التي أوردتها الشركة هي سبب أهمية هذه الحادثة أكثر مما قد يوحي به رقم أكبر ظاهرياً: الأسماء، والعناوين، وأرقام الهواتف، وعناوين البريد الإلكتروني، وأرقام الضمان الاجتماعي المُقنَّعة، ومُعرِّفات الحسابات المصرفية المُقنَّعة، وصور الهوية الحكومية، وبيانات الحساب بما فيها لقطات الرصيد وتاريخ المعاملات. وقالت Coinbase إن نسبة المتضررين كانت أقل من واحد بالمئة من المستخدمين الذين ينفذون معاملات شهرياً، ورفضت مطلب الابتزاز الذي تلا ذلك، وعرضت بدلاً منه مكافأة مقابل معلومات، وقدَّرت تكلفة المعالجة بمئات ملايين الدولارات.
لاحظ ما الذي هزم الضوابط هنا. ليس التشفير، وليس أمن البنية التحتية للبورصة، وليس أياً من الأمور التي تتحدث عنها صفحة الأمان. فموظفو الدعم يحتاجون إلى رؤية سجلات العملاء لتقديم الدعم، والاستعانة بجهة خارجية للدعم قرار تكلفة اعتيادي عند التوسّع، وأي شخص لديه وصول مشروع يمكن دفع مقابل له. لا يوجد إعداد يُزيل هذه المخاطرة، والبنية نفسها قائمة لدى مزوّد الهوية، الذي تقرأ فرق المراجعة المُصعَّدة لديه الوثائق بحكم التصميم.
ويظهر النمط نفسه في مكان آخر. ففي نوفمبر 2021 أعلنت Robinhood أن مهاجماً استخدم الهندسة الاجتماعية على أحد موظفي دعم العملاء عبر الهاتف، وحصل على نحو خمسة ملايين عنوان بريد إلكتروني ونحو مليوني اسم، مع معلومات أكثر تفصيلاً لمجموعة أصغر. ولم تتطلب هذه التقنية أي ثغرة على الإطلاق.
2. المزوّد الذي لم تخترْه أبداً
طبقة التحقق من الهوية صناعة مُركَّزة. فحفنة من المزوّدين تعالج الوثائق لحصة كبيرة جداً من قطاع العملات المشفرة إضافة إلى أجزاء واسعة من التقنية المالية، وخدمات طلب الركوب، ووسائل التواصل الاجتماعي، ما يجعل كل واحد منهم هدفاً يحمل جائزة أكبر بكثير من أي عميل فردي.
في 2024 أفاد باحثون أمنيون بأن بيانات اعتماد إدارية خاصة بشركة AU10TIX، وهي مزوّد تحقق من الهوية يخدم منصات كبرى، ظلت مكشوفة لفترة طويلة — ما قد يسمح بالوصول إلى بيانات عن وثائق سبق لها معالجتها. وفي أغسطس 2019 حاول شخص يزعم أنه يحمل نحو عشرة آلاف صورة هوية ابتزاز Binance؛ ونازعت الشركة في مصدر الصور، مشيرة إلى أنها تفتقر إلى علامتها المائية الرقمية، وأشارت إلى مزوّد خارجي كانت قد تعاقدت معه خلال 2018. وأياً كانت الرواية الصحيحة لتلك الواقعة، فإن الحجة نفسها توضح البنية: فحين تظهر الوثائق، يستطيع كل من المنصة والمزوّد أن يقول بشكل معقول إن الإخفاق وقع على الجانب الآخر، ولا يملك المستخدم وسيلة لتحديد أيّهما — ولا أي وسيلة تظلّم ضد شركة لم يتعاقد معها قط.
3. الإفصاح المشروع الذي ليس اختراقاً على الإطلاق
في 2022، عقب انهيار Celsius، نُشِرت أسماء العملاء إلى جانب تواريخ معاملاتهم في ملفات إفلاس أمريكية اعتيادية. ولم يكن أي مهاجم ضالعاً في الأمر. فإجراءات الإفلاس علنية، وجداول الدائنين جزء من السجل، وقاعدة بيانات العملاء أصل من أصول التَّرِكة. وأصبحت البيانات علنية بشكل دائم من خلال التشغيل الصحيح للنظام القانوني.
وهذا قابل للتعميم. فحين تُستحوَذ منصة، ينتقل ملف العملاء مع الأعمال. وحين تفشل منصة، يصبح الملف أصلاً من أصولها. وحين تأمر محكمة بتقديمه، يُقدَّم. وكل علاقة حفظ تدخل فيها هي رهان ليس فقط على أمن تلك الشركة، بل على ملاءتها المالية، وملكيتها، وولايتها القضائية، طوال العمر الكامل للسجل. وهذا رهان أطول وأغرب مما يظن معظم المستخدمين أنهم يُقدِمون عليه.
4. الاختراق الاعتيادي، والتجميع الذي يعقبه
لا يزال الاختراق الخارجي التقليدي يحدث بالطبع، والقائمة المرتبطة بالعملات المشفرة طويلة: قاعدة بيانات عملاء Ledger في 2020، وBlockFi وGemini عبر مزوّدين خارجيين، وNexo، وبوابة دعم Trezor في 2024، وكثير غيرها. والحوادث الفردية ليست لافتة. المهم هو ما يحدث للبيانات بعد ذلك.
مجموعات البيانات المُخترَقة لا تبقى منفصلة. إنها تُتداول وتُدمَج ويُثرى محتواها، والتسريب الذي لا يحتوي إلا على عنوان بريد إلكتروني يصبح خطيراً حين يُربَط بتسريب آخر يحتوي على عنوان البريد الإلكتروني نفسه وعنوان منزل، وبتسريب ثالث يحتوي على رقم هاتف. وحالة Ledger هي أوضح مثال على ما ينتجه ذلك في هذا القطاع تحديداً: نحو مليون عنوان بريد إلكتروني ونحو 272,000 سجل يحتوي على أسماء وعناوين بريدية وأرقام هواتف، أُلقيت علناً، وكل سجل من تلك السجلات كان يحمل الحقيقة الضمنية نفسها — أن صاحبه يملك محفظة عتادية. وكانت النتيجة سنوات من التصيّد الاحتيالي شديد المصداقية، وفي حالات مُبلَّغ عنها، تهديدات وُجِّهت شخصياً.
والمقارنة غير المتعلقة بالعملات المشفرة التي تستحق أن تبقى في الذهن هي حادثة Optus في أستراليا عام 2022، حيث أجبر كشف أرقام وثائق هوية لملايين العملاء على نقاش وطني حول إعادة إصدار جوازات السفر والرخص على نطاق واسع. يمكن إعادة إصدار أرقام الوثائق، بتكلفة كبيرة وإزعاج بالغ. أما الوجوه فلا يمكن ذلك.
فيمَ يُستخدَم سجل الهوية المُسرَّب
النصيحة العامة بعد وقوع اختراق — راقب ملفك الائتماني — موجَّهة نحو تهديد مختلف. إليك ما تتيحه فعلياً هذه التركيبة تحديداً من الحقول.
- تصيّد احتيالي يعرف الإجابة مسبقاً. فرسالة بريد إلكتروني تذكر اسمك الحقيقي، وعنوانك الحقيقي، والمنصة التي تستخدمها فعلاً، والحجم التقريبي لرصيدك، تتغلب على الاستدلالات التي يعتمد عليها معظم الناس. والغالبية العظمى من الخسائر الفعلية بعد تسريب بيانات متعلق بالعملات المشفرة تأتي من هذا، لا من أي شيء تقني. ويغطي دليلنا حول التحقق من خدمة قبل الإرسال الروتين الذي يصمد أمامه.
- استبدال شريحة SIM مستهدَف. يحتوي السجل على رقم الهاتف وتفاصيل شخصية كافية للإجابة عن أسئلة التحقق لدى مشغّل الهاتف المحمول. وهذا هو المسار المعتاد للدخول إلى أي حساب لا يزال محمياً برموز SMS.
- حشو بيانات الاعتماد (credential stuffing) مع سياق. بات معروفاً الآن أن عنوان البريد الإلكتروني يخص مستخدم عملات مشفرة على منصة محددة وبرصيد محدد، ما يضعه في مقدمة الطابور لكل هجوم يعتمد على إعادة استخدام كلمات المرور.
- ابتزاز لا يحتاج إلى إثبات. أكثر التهديدات فعالية هي تلك التي يستطيع الضحية التحقق منها فوراً. فرسالة تذكر عنوانك وحيازاتك تتمتع بمصداقية متأصلة، ولا يلزم أن يكون المطلب كبيراً ليُدفَع.
- مخاطرة جسدية. هذه هي النتيجة التي تفصل بيانات العملات المشفرة عن معظم البيانات المُسرَّبة الأخرى، وهي ليست نظرية. فاقتران عنوان المنزل بدليل على حيازات كبيرة محفوظة ذاتياً (self-custodied) أعقبته، منذ 2020، تهديدات موثَّقة، واقتحامات منازل، وعمليات اختطاف في عدة دول — لدرجة أن السلطات الفرنسية وسَّعت علناً في 2025 تدابير الحماية لتشمل العاملين في هذا القطاع إثر سلسلة من الهجمات. فرصيد على سجل بلوكتشين لا يستطيع بنك تجميده أو عكسه، وهذا بالضبط ما يجعل صاحبه هدفاً.
- ضرر رجعي الأثر وعابر للسياقات. السجل الذي يُنشأ في 2026 سيظل قابلاً للقراءة في 2036. والشخص الذي يفحصه قد يكون صاحب عمل، أو شركة تأمين، أو مسؤول حدود، أو محكمة أسرة، أو صحفياً، أو حكومة تغيّر موقفها تجاه نشاطك في هذه الأثناء. أنت لا تُفصِح فقط لقارئ اليوم.
الجزء الذي ليس اختراقاً: بياناتك كانت مُقدَّراً لها الانتقال دائماً
التركيز حصرياً على الاختراقات يُقلِّل من شأن التعرّض الفعلي، لأن حصة كبيرة ومتنامية من حركة بيانات هويتك مشروعة تماماً وتلقائية وغير مرئية لك.
- قاعدة السفر (Travel Rule). يشترط المعيار الدولي، الذي وُسِّع ليشمل الأصول الافتراضية عام 2019، أن تُرافِق معلومات تحديد هوية الجهة المُرسِلة والجهة المستفيدة عمليات التحويل بين المزوّدين الخاضعين للتنظيم. وفي الاتحاد الأوروبي، تُطبَّق لائحة تحويل الأموال المُعاد صياغتها (Transfer of Funds Regulation) منذ 30 ديسمبر 2024، وهي، خلافاً للوضع في عدة ولايات قضائية أخرى، لا تضع أي حد أدنى معفى لتحويلات الأصول المشفرة. يُرسَل اسمك مع القيمة، إلى شركة لا تربطك بها أي علاقة، كجزء من الامتثال الروتيني.
- الإبلاغ الضريبي التلقائي. يبدأ إطار الإبلاغ عن الأصول المشفرة (Crypto-Asset Reporting Framework) الصادر عن OECD، والتوجيه الأوروبي المقابل له، بجمع بيانات الحسابات والمعاملات المتعلقة بنشاط عام 2026، على أن تلي ذلك أولى عمليات التبادل التلقائي بين الإدارات الضريبية في 2027. وتُحاكي هذه الآلية تلك المُطبَّقة بالفعل على الحسابات المصرفية. ونتناول تبعات ذلك على الأفراد في دليل ضرائب مبادلة العملات المشفرة.
- الإبلاغ عن الأنشطة المشبوهة. التقارير المُقدَّمة إلى وحدة استخبارات مالية يُحظَر قانوناً، في معظم الأنظمة، الإفصاح عنها للشخص المعني. فلا يُخبَرك أحد، ولا يمكنك أن تسأل.
- طلبات إنفاذ القانون الروتينية. تنشر المنصات الكبرى تقارير شفافية تُظهِر آلاف طلبات البيانات الحكومية سنوياً، بمعدلات امتثال مرتفعة.
- الفرز التجاري. تُقيَّم الإيداعات والسحوبات من قِبل مزوّدي تحليل السلسلة بشكل روتيني، ما يربط هويتك المُوثَّقة بتقييم مخاطر تحتفظ به شركة أخرى بعد. ويشرح دليل تحليل السلسلة كيف تُنتَج تلك الدرجات ولماذا هي موروثة لا مُكتسَبة.
الفكرة ليست أن أياً من هذا غير مشروع. بل إن سؤال "هل تعرَّضت هذه البورصة للاختراق يوماً" هو السؤال الخاطئ الذي ينبغي طرحه. أما السؤال الصحيح فهو كم عدد الجهات التي ينتهي بها الأمر حاملةً سجلاً يُعرِّف هويتك، عبر آليات تعمل تماماً كما قُصِد لها.
خطة تقليل البيانات
بما أن الحذف غير مُتاح إلى حد كبير، فإن اللعبة بأكملها تنحصر في الحد من عدد النسخ الموجودة وما يحتويه كل منها. سبعة أمور، مُرتَّبة بحسب قوة تأثيرها.
- احصِ ما هو موجود بالفعل. يُقلِّل الجميع تقريباً من تقدير هذا بعدة أضعاف. ابحث في أرشيف بريدك الإلكتروني عن رسائل تأكيد التحقق بدلاً من الاعتماد على الذاكرة؛ فالحسابات التي نسيتها هي الأخطر تحديداً لأن لا أحد يراقبها، وقاعدة بيانات منصة متوقفة عن العمل أكثر عرضة لأن تنتهي في مكان علني من قاعدة بيانات منصة لا تزال نشطة.
- اطلب نسخة قبل أن تُغلِق أي شيء. طلب الوصول إلى بياناتك بينما لا يزال لديك تسجيل دخول يُنتِج السجل الكامل الوحيد لتعرّضك الذي ستحصل عليه في حياتك، بما في ذلك — إن طلبت ذلك صراحةً — الجهات المتلقية التي أُفصِح لها عن بياناتك. أغلِق الحساب بعد ذلك، لا قبله أبداً.
- احذف ما لا يُحتفَظ به قانونياً. يحمي استثناء AML ملف الهوية. لكنه لا يحمي الملف التسويقي، وسجل تذاكر الدعم، وسجل التحليلات، ومُعرِّفات الإعلانات، وكلها تستند إلى أساس قانوني مختلف ويمكن محوها فعلياً. اطلب تلك الفئات تحديداً بدلاً من تقديم طلب شامل يسهل رفضه بالكامل.
- توقف عن التحقق بشكل افتراضي. العادة التي تستحق كسرها هي التعامل مع استمارة التحقق باعتبارها مجرد استمارة. إنها نسخة دائمة ولا رجعة فيها وموزَّعة من هويتك. تحقق في أقل عدد ممكن من الجهات التي تتطلبها احتياجاتك الفعلية، ولا تَرفَع وثيقة أبداً لفتح ميزة لم تقرر استخدامها.
- ارفض الحقول الاختيارية. يفرض التنظيم حداً أدنى. أما تفاصيل صاحب العمل، وروايات مصدر الثروة، والوثائق الثانوية، ومعرِّفات وسائل التواصل الاجتماعي، وموافقات التسويق التي تتجاوز ذلك الحد الأدنى، فهي طلب من المنصة لا اشتراط من القانون، وروايات الثروة النصية الحرة تحديداً هي عادةً الشيء الأكثر كشفاً في الملف بأكمله.
- افصل الساق المُعرَّفة عن الساق الخاصة. إذا كان لا بد لبعض نشاطك أن يمس جهة موثَّقة — وهذا هو حال معظم الناس جزئياً — فأبقِه منفصلاً بنيوياً عن النشاط الذي لا تريد فهرسته مقابل اسمك، بحيث لا يصف الإفصاح عن الأول الثاني تلقائياً. وهذه مسألة تتعلق ببنية المحفظة بقدر ما تتعلق بالمنصة، ويُعدّ دليل نظافة المحفظة الرفيق العملي لها.
- عزِّز الهوية التي سبق أن تخليت عنها. افترض أن السجل علني وتصرف وفقاً لذلك: انقل رقم هاتفك بعيداً عن استعادة الحساب القائمة على SMS، واستخدم المصادقة متعددة العوامل المدعومة بالعتاد في كل مكان، واستخدم عنواناً فريداً لكل خدمة كي تستطيع معرفة أيّها تسرَّب، وكن حذراً بشأن نشر حيازاتك، وعامِل أي رسالة غير مرغوبة تعرف رصيدك مسبقاً على أنها معادية بشكل افتراضي.
طلب الوصول الذي ينجح، وطلب المحو الذي غالباً ما لا ينجح
حقّان مختلفان، يُخلَط بينهما بشكل روتيني، بمعدلات نجاح مختلفة تماماً.
حق الوصول هو الحق المفيد. فهو يخوّلك، بموجب GDPR، الحصول على نسخة من بياناتك الشخصية إضافة إلى أغراض المعالجة، وفئات البيانات، والجهات المتلقية أو فئاتها التي أُفصِح لها عن بياناتك، ومدة الاحتفاظ، والمصدر إن لم تكن البيانات قد جُمِعت منك مباشرة. ولا يوجد استثناء AML هنا. وأمام الجهة المتحكِّمة شهر واحد للرد، قابل للتمديد بشهرين للطلبات المعقدة، وهو مجاني. وتوجد حقوق مماثلة بموجب قوانين الخصوصية في كاليفورنيا وبموجب GDPR البريطاني.
قدِّم الطلب كتابةً، واطلب صراحةً وثائق الهوية المحفوظة، ومدة الاحتفاظ المُطبَّقة عليها، والجهات المتلقية بالاسم لا مجرد فئاتها. فهذا العنصر الأخير هو ما يكشف أي مزوّد هوية وأي جهات فرعية معالِجة تحتفظ بصورة جواز سفرك، وهو الجملة الوحيدة الأكثر قيمة في هذا التمرين بأكمله.
الحق في المحو هو الحق الذي يفشل عادةً، وبحق. توقَّع رفضاً لأي شيء داخل ملف AML، مع الاستشهاد باستثناء الالتزام القانوني. وذلك الرفض مبرَّر جيداً، والاعتراض عليه ليس استخداماً جيداً لوقتك. أما ما يستحق السعي وراءه فهو المحيط: القوائم التسويقية، وملفات التحليلات، ومرفقات الدعم، ومُعرِّفات الإعلانات، وأي وثائق جُمِعت بما يتجاوز الحد الأدنى التنظيمي. اطلب تلك الفئات بالاسم. فطلب شامل بـ"احذف كل شيء" يستدعي رفضاً شاملاً؛ أما قائمة محدَّدة فتفرض إجابة فئة بفئة، وهذا أكثر احتمالاً للنجاح وأكثر إفادة حين لا ينجح.
ملاحظتان عمليتان. احتفظ بالردود — فهي دليل مؤرَّخ على من كان يحتفظ بماذا، وهذا مهم إذا ظهرت البيانات لاحقاً. وتوقَّع أن تكون الإجابة ناقصة: فكثير من الجهات المتحكِّمة ستصف الفئات بدلاً من تسمية الجهات المتلقية ما لم تُصرّ، والإصرار عادةً كافٍ.
أين تساعد بدون KYC فعلياً، وأين لا تساعد
هذا الموقع موجود لأننا نعتقد أن جعل تحديد هوية الجميع في كل معاملة هو الوضع الافتراضي أمر غير متناسب. لكن هذا الاعتقاد لا يُخوِّلنا المبالغة فيما يحققه البديل، لذا إليك الحد الفاصل الصادق.
ما تفعله. إنها تمنع إنشاء سجل جديد. لا تُرفَع أي وثيقة، وبالتالي لا يعالجها أي مزوّد، ولا يقرأها أي مُراجِع، ولا تحتفظ بها أي نسخة احتياطية، ولا يستطيع أي ملف إفلاس نشرها. وبما أن التعرّض تراكمي ودائم، فإن تجنّب نسخة واحدة إضافية يستحق أكثر بكثير مما يبدو عليه — إنه التدخّل الوحيد في هذا الموضوع بأكمله الفعّال بشكل كامل، وذلك تحديداً لأنه يعمل قبل وجود السجل.
ما لا تفعله. إنها لا تحذف أي شيء. فالسجلات المُنشأة بالفعل تحكمها جداول احتفاظها بصرف النظر عما تفعله لاحقاً، وأي خدمة تُوحي بغير ذلك تُضلِّلك. وهي لا تجعل سلسلة كتل شفافة بطبيعتها خاصة: فإذا استلمت أصلاً قابلاً للقراءة، يستمر تحليل السلسلة على الجانب البعيد من أي مبادلة، وهذا هو الموضوع الكامل لدليلي هل مبادلة العملات المشفرة مجهولة الهوية وتحليل السلسلة. وهي لا تُغيِّر وضعك الضريبي — فالمبادلة تصرّف في معظم الولايات القضائية سواء تحقق أحد من جواز سفرك أم لا، كما هو مبيَّن في دليل الضرائب. وهي ليست ترخيصاً لتجاهل العقوبات أو القانون المحلي، وهو ما نتناوله ولايةً قضائية تلو الأخرى في هل مبادلة بدون KYC قانونية حيث تعيش.
التأطير الذي ندافع عنه: التعرّض عبر KYC رصيد قائم، لا تدفّق. لا يمكنك تقليص الرصيد القائم، لذا فإن المتغيّر الوحيد الذي تتحكم فيه هو سرعة إضافتك إليه. وكل ما سبق يدور حول ذلك المتغيّر الواحد.
ما نحتفظ به، بوضوح تام
دليل عن الجهات التي تحتفظ ببياناتك لا قيمة له ما لم يُجب عن السؤال نفسه بخصوص كاتبه، لذا:
- لا نطلب اسماً، ولا عنوان بريد إلكتروني، ولا رقم هاتف، ولا وثيقة، ولا يوجد حساب لإنشائه. وبالتالي لا يوجد ملف هوية، ولا مزوّد يعالج واحداً، ولا مُراجِع يقرأ واحداً.
- نُمرِّر ما يتطلبه الطلب إلى موجِّه السيولة في المنبع الذي يُنفِّذه — الزوج، والمبلغ، وعنوان الوجهة، وعنوان الاسترداد إن قدَّمت واحداً. وتلك الجهة هي مصدر الحقيقة بشأن البيانات الوصفية للطلب، ولها سياسة احتفاظ خاصة بها لا نتحكم فيها ولا نتظاهر بذلك. ونحن نفضّل قول هذا على الإيحاء بأن المسار ينتهي عندنا.
- تُمحى سجلات الطلبات خلال ثلاثين يوماً، وأسرع من ذلك بمجرد تسوية الطلب أو انتهاء صلاحيته. أما سجلات خادم الويب فهي الإعداد الافتراضي لـnginx، وتُدوَّر خلال أربع وعشرين ساعة.
- لا تحليلات من طرف ثالث، ولا نصوص إعلانية، ولا ملفات تعريف ارتباط تتبُّع. ملف تعريف الارتباط الوحيد الذي نضبطه يحمل رمز CSRF بين الصفحة وواجهة برمجة التطبيقات (API)، ويُمحى عند إغلاق المتصفح. الخطوط مُستضافة ذاتياً، لذا فإن عرض صفحة لا يتصل بأي شبكة توصيل محتوى للخطوط.
- لن نستطيع تنفيذ طلب حذف بخصوصك حتى لو قدَّمته، لأننا لا نحتفظ بأي شيء يُعرِّف هويتك لحذفه. هذا هو الوجه الآخر الصادق لهذا التصميم، وهو مذكور في سياسة الخصوصية إلى جانب كل التفاصيل. وادعاءات البنية التحتية مُفصَّلة في صفحة الشفافية، وعملية الإفصاح لدينا موجودة في صفحة الأمان.
ما لا نستطيع فعله هو إزالة وثائقك من أي مكان آخر. لا أحد يستطيع ذلك. وهذا هو السبب الكامل وراء وجوب اتخاذ القرار قبل الرفع.
قراءات ذات صلة
للاطلاع على الحجة الأوسع المؤيدة والمعارضة لعمليات التحقق من الهوية، ابدأ بـما هي العملات المشفرة بدون KYC. ولمعرفة كيف يُحوِّل سجل مُسمّى سجلاً عاماً إلى سيرة ذاتية، راجع شرح تحليل البلوكتشين، ولمعرفة ما تُخفيه المبادلة وما لا تُخفيه، هل مبادلة العملات المشفرة مجهولة الهوية. أما النظير التشغيلي لهذا الدليل فهو نظافة المحفظة لمبادلات الخصوصية. وللتصيّد الاحتيالي الذي يعقب تسريباً، راجع كيفية التحقق من خدمة قبل الإرسال. وللخلفية القانونية، راجع هل مبادلة بدون KYC قانونية حيث تعيش ودليل الضرائب. ولاقتناء أصل معتم دون الإضافة إلى الرصيد القائم، كيفية شراء Monero بدون KYC، ولمفردات المصطلحات المستخدمة في كل مكان، قائمة المصطلحات.









