
A versão resumida
- O golpe quase nunca é o swap — é o site pelo qual você chegou até ele. Domínios clonados comprados via publicidade de busca tiram mais dinheiro de usuários de swap do que todos os operadores desonestos somados.
- Três pedidos são prova conclusiva de fraude: sua frase semente, uma assinatura de carteira para "ativar" um swap instantâneo, e um pagamento para desbloquear fundos que um serviço já possui. Qualquer um deles encerra a conversa.
- Não existe canal de suporte que te encontra primeiro. Todo mundo que te manda mensagem direta sobre um pedido travado é um atacante. O suporte não tem seu nome de usuário; o golpista de olho na thread de reclamação, sim.
- Seu endereço é atacado com mais frequência do que o serviço. Envenenamento de endereço e sequestro de área de transferência redirecionam as moedas que você enviou corretamente a partir de um site legítimo.
- Nada é reversível, e ninguém consegue recuperar. O serviço de recuperação anunciando para vítimas é a segunda metade do mesmo golpe.
- Um swap de teste de vinte dólares verifica o caminho inteiro pelo preço de uma taxa de rede. Em um serviço desconhecido, vale a pena.
Por que usuários de swap são o alvo de maior valor em cripto
Toda propriedade que torna um swap sem custódia bom torna seus usuários um alvo que vale a pena atacar. A transferência é irreversível, então um roubo bem-sucedido é permanente. Ela acontece uma única vez, então não há uma segunda etapa de confirmação em que alguém possa notar algo. Não há conta, então não há login para proteger nem rastro de redefinição de senha para investigar. E o fluxo inteiro se completa em minutos, o que significa que a janela do atacante e a janela da vítima são a mesma janela.
Acrescente o fator demográfico. Alguém que usa deliberadamente um swap sem KYC já decidiu não ter conta e não depender de uma central de suporte — exatamente a pessoa menos capaz de escalar quando algo dá errado, e exatamente a pessoa que um agente de suporte falso acha mais fácil de ajudar. O atacante não está explorando uma falha no swap sem custódia. Ele está explorando a ausência da rede de segurança que você optou por dispensar, e a contramedida é procedimental, não técnica: uma rotina curta e monótona que você segue toda vez, que é exatamente do que trata o restante deste guia.
Uma ressalva antes da taxonomia, porque é a pergunta que está por trás de tudo isso: o risco nesse espaço é, esmagadoramente, personificação, não desonestidade do operador. Serviços genuínos de swap instantâneo falham de formas visíveis e mundanas — uma taxa ruim, um pagamento lento, um pedido retido para revisão. O dinheiro que realmente desaparece sai por um site que nunca foi o serviço de verdade.
Os nove golpes que realmente tiram dinheiro
Classificados pelo quanto custam a usuários reais, não por quão engenhosos são. Os três primeiros respondem pela esmagadora maioria das perdas.
1. O site de swap clonado
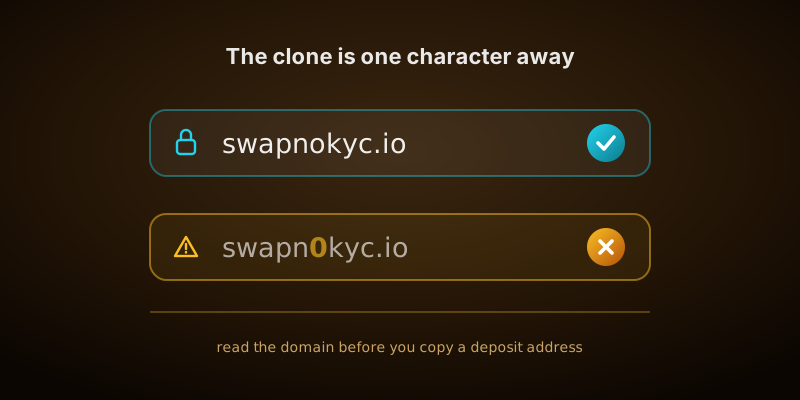
Um atacante registra um domínio a um caractere de distância de um real — uma letra trocada, uma consoante duplicada, uma extensão diferente, ou um homóglifo, como um а cirílico que é renderizado de forma idêntica ao latino. Eles copiam o front-end pixel por pixel, porque é HTML público. Depois compram o espaço publicitário acima do resultado de busca genuíno para o nome da marca, e esperam.
O clone se comporta perfeitamente. Ele cota uma taxa, gera uma página de pedido, mostra um endereço de depósito, e inicia uma contagem regressiva. O endereço de depósito é do atacante. Nada chega, nunca, e a página do pedido continua dizendo "aguardando confirmação" pelo tempo que você deixar a aba aberta. Esse ataque é eficaz precisamente porque a vítima fez tudo certo, exceto uma coisa: confiou em um link.
Derrote-o: acesse o site por um favorito criado a partir de uma URL que você digitou. Nunca por um anúncio, nunca por um link em uma mensagem ou comentário. Depois leia o domínio caractere por caractere antes de copiar um endereço de depósito. Se a barra de endereço mostrar xn-- em qualquer lugar, o domínio contém caracteres não latinos renderizados como se fossem latinos, e você deve fechar a aba.
2. O agente de suporte falso
Você publica em algum lugar que um swap não chegou — em um subreddit, um grupo de Telegram, embaixo de um tweet. Em minutos você recebe uma mensagem direta do "suporte". Eles são educados, conhecem o vocabulário do produto, o nome de exibição e o avatar batem com a marca real, e pedem para continuar em um canal privado para poderem consultar seu pedido.
Depois pedem uma de três coisas: sua frase semente para "restaurar seu saldo", uma conexão a uma página de "verificação" ou "sincronização", ou um pequeno pagamento para "liberar" a transação travada. Cada uma é fatal de uma forma diferente, e as três são o mesmo golpe com roupas diferentes.
Derrote-o com uma regra: suporte de verdade nunca entra em contato primeiro. Um serviço sem KYC não conhece seu nome de usuário, seu handle ou sua caixa de entrada — ele nunca os coletou. Quem chega sem ser chamado só sabe o que você publicou publicamente, que é exatamente como te encontrou. Inicie o contato você mesmo, pelo endereço publicado no próprio site do serviço, e trate toda mensagem recebida sobre seu pedido como hostil por padrão.
3. Envenenamento de endereço
Esse tira dinheiro de gente que usa serviços inteiramente legítimos. O atacante gera um endereço vanity cujos quatro primeiros e quatro últimos caracteres coincidem com um endereço que você já usou, e então envia a partir dele uma transação de poeira ou de valor zero. Ela fica no histórico de transações da sua carteira parecendo uma contraparte familiar. Na próxima vez que você copiar um endereço desse histórico em vez da fonte original, você copia o deles.
É comum em redes de modelo de conta, onde o histórico é fácil de enumerar e gerar endereços vanity é barato — especialmente Ethereum, BNB Chain, Tron e Polygon. O ataque inteiro depende de um atalho humano: verificar as pontas de um endereço e presumir o meio.
Derrote-o: nunca copie um endereço do histórico de transações. Copie da fonte original sempre — a página do pedido, a tela de recebimento da carteira, um contato salvo que você criou deliberadamente. Verifique os seis primeiros caracteres, os seis últimos, e um trecho do meio, no campo de destino, imediatamente antes de assinar. Poeira não solicitada merece suspeita, não curiosidade.
4. Sequestro de área de transferência
Um malware no seu dispositivo observa a área de transferência em busca de qualquer coisa que corresponda a um padrão de endereço cripto e o substitui pelo do atacante, escolhido para corresponder à mesma rede, para que a carteira o aceite sem reclamar. Você copiou o endereço correto; colou um diferente. Essa classe de malware é antiga, barata e ainda amplamente usada, porque não exige nenhuma interação além da cópia que você já ia fazer de qualquer forma.
Derrote-o: a mesma verificação visual pega esse ataque, porque a substituição acontece entre copiar e colar — compare a string colada com a fonte a olho nu, na tela, antes de assinar. Em uma máquina que você não confia totalmente, a verificação visual é a única defesa que você tem. Para valores relevantes, uma carteira de hardware que exibe o destino na própria tela tira a verificação do dispositivo comprometido por completo.
5. A assinatura que esvazia a carteira
Um site pede para você "conectar sua carteira" para concluir um swap instantâneo, e então apresenta um pedido de assinatura. O aviso é apresentado como um login, uma verificação, ou uma aprovação sem gas. O que ele realmente autoriza é gasto ilimitado de um token, ou um lote de transferências de tudo que a carteira contém. Aprove, e a carteira se esvazia em uma única transação, com sua própria assinatura válida nela.
Derrote-o estruturalmente: um swap instantâneo de verdade não precisa da sua carteira conectada, ponto final. O modelo é baseado em endereço de depósito — o serviço te dá um endereço, você envia para ele de onde quiser, e ele paga no endereço que você digitou. Se um suposto swap instantâneo exige uma conexão de carteira e uma assinatura antes de te dar uma cotação, ele não está fazendo o que diz. DEXs on-chain legitimamente precisam de assinaturas, o que é um produto diferente com um perfil de risco diferente; a comparação entre swap e DEX cobre onde fica essa fronteira.
6. A coleta de frase semente
Apresentado como validação de carteira, um erro de sincronização, a reivindicação de um airdrop, uma migração para um novo contrato, ou um agente de suporte restaurando seu saldo. A interface costuma ser uma réplica convincente da tela de recuperação de uma carteira real. Doze ou vinte e quatro palavras são digitadas, e a carteira é esvaziada — às vezes imediatamente, às vezes semanas depois, para que a vítima não consiga identificar a origem.
Derrote-o de forma absoluta: a frase semente é digitada em exatamente um lugar, sua própria carteira, quando você está deliberadamente restaurando-a em um dispositivo que você controla. Não existe um segundo contexto legítimo. Qualquer pedido dela, em qualquer lugar, de qualquer pessoa, é golpe com certeza absoluta — e, ao contrário de todo outro item desta lista, este não exige nenhum julgamento de caso a caso.
7. A liberação por taxa antecipada
Uma plataforma mostra a você um saldo e então se recusa a enviá-lo até que você pague algo: um depósito de compliance AML, uma taxa de desbloqueio, um pré-pagamento de imposto, uma cobrança de ativação de carteira, uma contribuição de liquidez. Às vezes o "saldo" é apenas um número em um banco de dados que nunca correspondeu a nenhuma moeda; às vezes é o depósito que você genuinamente enviou para um site falso.
O indício é estrutural e não exige que você avalie a história. Um serviço que detém seus fundos e te deve um pagamento deduz seus custos do próprio pagamento. Ele nunca precisa de um depósito novo e separado para te enviar dinheiro que já possui. E a taxa nunca é a última — pague, e surge uma taxa alfandegária, depois uma garantia de verificação, pelo tempo que você continuar pagando.
Derrote-o: no momento em que a frase "pague para receber" aparecer de qualquer forma, pare. Não existe versão dessa frase que seja legítima.
8. A taxa impossível
Um serviço cota vários pontos percentuais melhor do que todo concorrente em um par importante. Às vezes ele paga corretamente em valores pequenos por semanas, colhendo avaliações e capturas de tela, e então para de pagar nos valores grandes. Esse é o padrão do golpe de saída, e o bom comportamento inicial é o orçamento de marketing.
Taxas em pares líquidos são definidas pelos mesmos mercados subjacentes em qualquer lugar. Um serviço genuíno pode superar outro em décimos de ponto percentual através de melhor roteamento ou uma margem mais fina. Ninguém consegue superar o mercado em cinco por cento, repetidamente, para estranhos, em escala. Se o número parece dinheiro de graça, o dinheiro de graça é a isca — o guia de taxas mostra como calcular a taxa efetiva para você distinguir uma cotação genuinamente boa de uma impossível.
9. A armadilha do pagamento reversível
Essa vive no mundo da negociação peer-to-peer, e não dos swaps instantâneos, mas pega o mesmo tipo de gente, porque P2P é uma rampa de entrada comum antes de um swap. Um comprador paga pela sua cripto com um método que pode ser estornado — um pagamento por cartão, uma transferência bancária marcada como fraudulenta, um app de pagamento voltado ao consumidor com proteção ao comprador — e reverte o pagamento depois que você já liberou moedas que não podem ser revertidas. A variante relacionada é um escrow falso: um terceiro inventado pela sua contraparte, ou uma página de escrow clonada, que fica com os dois lados.
Derrote-o: só aceite liquidação irreversível, só use escrow que pertença à própria plataforma e ao qual você chegou através dela, e nunca mova uma negociação para um canal privado — mover para fora da plataforma é o pedido que precede quase toda perda em P2P. O guia de saque cobre quais trilhos fiat são realmente definitivos.
A checagem pré-voo de sete passos
Rode essa checagem toda vez, em ordem. Leva cerca de um minuto depois das primeiras repetições, e é a diferença entre os golpes acima serem uma leitura interessante ou serem o seu problema.
- Chegue por uma URL que você digitou. Seu favorito, ou o domínio digitado à mão. Nunca um resultado patrocinado, uma DM, um QR code ou um link em um comentário.
- Leia o domínio caractere por caractere. Incluindo a extensão. Qualquer prefixo
xn--significa que caracteres não latinos estão sendo renderizados como se fossem latinos — feche a aba. - Confirme o modelo. Um endereço de depósito de uso único por pedido, um endereço de pagamento que você digita. Nenhuma frase semente, nenhuma assinatura de carteira, nenhum saldo de conta.
- Leia a política de reembolso antes de depositar. Se um serviço não disser por escrito o que acontece a um pedido sinalizado, você não tem saída.
- Faça uma verificação de sanidade na taxa. Compare recebido dividido por enviado com a taxa média de mercado. Uma cotação bem melhor do que a de todo mundo é isca.
- Verifique os dois endereços no campo de onde você está enviando. Seis primeiros caracteres, seis últimos, e um trecho do meio — tanto no endereço de depósito quanto no de pagamento.
- Teste pequeno em qualquer coisa desconhecida. Swap mínimo, confirme que o pagamento chegou, depois envie o valor real.
Sinais de alerta, classificados por quanto deveriam te assustar
- Fatal — pare imediatamente. Um pedido da sua frase semente ou chave privada. Uma exigência de pagar uma taxa antes de os fundos serem liberados. Um pedido de assinatura para concluir um swap baseado em endereço de depósito. Um agente de suporte que entrou em contato primeiro. Qualquer um desses, sozinho, encerra a transação; não há explicação que os redima.
- Grave — não prossiga sem verificação independente. Uma taxa vários pontos percentuais melhor do que o mercado. Um agente de chat ao vivo pressionando você a se apressar. Um endereço de depósito que muda depois que o pedido é criado. Um "saldo de conta" em um serviço que se anuncia como sem custódia. Um campo de endereço de pagamento que o site já preenche para você.
- Sério — trate como um aviso. Nenhuma política de reembolso ou sinalização publicada. Nenhum contato de segurança nomeado. Um domínio registrado há semanas. Avaliações uniformemente cinco estrelas e uniformemente genéricas. Um endereço de suporte em um domínio de e-mail gratuito para consumidores, em vez de um domínio próprio do serviço.
- Vale a pena notar. Contadores regressivos agressivos em uma página que não é um travamento de taxa. Depoimentos com fotos de banco de imagens. Retornos garantidos ou rendimento mencionados perto de um produto de swap — um swap converte ativos, não gera renda.
Com o que um serviço legítimo realmente se parece
Os sinais positivos são menos discutidos do que os sinais de alerta e mais úteis, porque são estruturais, não estéticos — um clone consegue copiar um design em uma tarde, mas não consegue falsificar facilmente nenhum destes.
- Uma política publicada e específica sobre pedidos sinalizados — incluindo o que acontece ao seu depósito e se identidade é exigida em algum momento para liberá-lo. A nossa está na página de AML, e se compromete a reembolsar em vez de solicitar documentos.
- Um contato de segurança nomeado e um arquivo security.txt no caminho padronizado. Barato de fornecer, e quase nunca presente em um clone.
- Uma declaração explícita do que é registrado e por quanto tempo, em uma página de privacidade que faz uma afirmação falseável em vez de uma promessa vaga.
- Uma arquitetura divulgada — quem fornece a liquidez, o que o serviço retém e por quanto tempo. Uma página de transparência que nomeia o upstream é uma página que pode ser conferida.
- Mecânica estável e monótona. A taxa é comum, a tarifa é declarada, o endereço de depósito é de uso único, o endereço de pagamento é seu, e nada na página está com pressa.
- Documentação honesta das limitações. Um serviço que publica onde perde para concorrentes está descrevendo um produto real. Superlativos uniformes descrevem uma landing page.
O swap de teste, e a tensão com a otimização de taxas
Dois conselhos nesta biblioteca apontam em direções opostas, então vamos conciliá-los explicitamente. O guia de taxas está certo ao dizer que dividir um swap em vários multiplica os custos fixos de rede, e que swaps pequenos são proporcionalmente caros. Este guia também está certo ao dizer que um swap de teste vale a pena. Os dois valem, porque otimizam coisas diferentes.
O swap de teste não é uma forma de movimentar dinheiro — é um custo único de verificação, pago uma vez por serviço e uma vez por novo endereço de pagamento, não em cada negociação. No primeiro swap através de um serviço desconhecido, ou antes de enviar um valor que faria falta de verdade, a matemática não deixa dúvida: uma taxa de rede extra e dez minutos contra a perda total e irreversível do principal. Depois que um serviço e um endereço já provaram seu valor, pare de testar e siga a orientação sobre taxas — agrupe, escolha redes baratas, e faça o swap uma vez em vez de três.
Faça o teste direito ou nem se dê ao trabalho. Envie o mínimo, espere o pagamento realmente chegar na sua carteira — não a página do pedido dizer "concluído" — e então envie o valor real para o mesmo endereço de pagamento já verificado, na mesma sessão, a partir da mesma aba que você já verificou.
Você já enviou. E agora, sinceramente
A verdade indesejada primeiro: se as moedas chegaram ao endereço de um atacante em uma rede pública, elas se foram. Não há reversão em nenhuma rede importante, nenhum emissor a quem recorrer, e nenhuma parte privada com poder para mover as moedas de outra pessoa. Quem disser o contrário está vendendo alguma coisa. O que resta vale a pena fazer mesmo assim, nesta ordem.
- Estabeleça qual falha você realmente teve. Um swap atrasado, retido para revisão, ou sem memo, não é golpe, e esses casos costumam se resolver. Percorra o guia de solução de problemas antes de concluir que você foi roubado — a maioria das publicações do tipo "fui vítima de um golpe" são apenas tempos de confirmação da rede.
- Proteja tudo que o atacante pode ter tocado. Se você digitou uma frase semente, toda conta derivada dela está comprometida: mova os fundos restantes para uma carteira gerada em um dispositivo limpo, agora, e trate a antiga como pública. Se você aprovou uma assinatura, revogue as aprovações de token daquele endereço. Se foi malware de área de transferência, o dispositivo está comprometido — não o use para a recuperação.
- Registre as evidências enquanto elas existem. IDs de transação, o domínio exato, horários, capturas de tela, identificadores de mensagem. Sites clonados desaparecem em questão de dias; o que você não capturou não é recuperável depois.
- Denuncie onde a denúncia tem efeito real. A autoridade de crimes cibernéticos do seu país, o registrador e o provedor de hospedagem do domínio clonado, e a plataforma que veiculou o anúncio ou a mensagem. Se os fundos caíram em um serviço custodial identificável, notifique esse serviço com o ID da transação — um custodiante pode congelar uma conta, que é o único caminho de recuperação genuíno que existe, e é raro.
- Recuse toda oferta de recuperação. Presuma que qualquer um que te aborde depois de uma perda pública é a mesma operação voltando pelo que sobrou. A oferta vai parecer plausível, urgente, e vai exigir uma taxa antecipada.
O que fazemos, e o que não podemos fazer
Medidos pelo padrão que este guia estabelece. O que nossa estrutura oferece a você: nenhuma conta, então não há saldo do qual você possa ficar trancado para fora nem credencial para ser phishada; um endereço de depósito de uso único por pedido; um endereço de pagamento que você digita e que nunca reescrevemos; um compromisso por escrito na página de AML de reembolsar um depósito sinalizado em vez de exigir documentos; um contato de segurança nomeado e um security.txt no caminho padronizado; e uma página de transparência que declara o que retemos, o que registramos, e quem fornece a liquidez, para que as afirmações possam ser conferidas em vez de simplesmente acreditadas.
O que não podemos fazer, dito sem rodeios. Não podemos reverter uma transação que você enviou para o endereço errado, seja ele envenenado, sequestrado ou digitado errado — ninguém pode. Não podemos recuperar fundos enviados a um site que se passa por nós, porque essas moedas nunca tocaram nossa infraestrutura. Não podemos impedir que domínios clonados existam; só podemos denunciá-los, o que é mais lento do que registrá-los. E, como não retemos identidade, também não podemos verificar quem você é se alguém se passar por você — o que é uma troca deliberada que você está fazendo, e vale a pena entender tanto como custo quanto como benefício.
O resumo honesto é que o modelo de segurança de um swap sem KYC transfere a responsabilidade para você e paga essa conta em privacidade e finalidade. Essa troca é boa para a maioria das pessoas. Mas só é boa se você fizer as verificações, porque não existe instituição posicionada para pegar o erro depois.
Leituras relacionadas
Para a mecânica de um swap que está atrasado em vez de roubado, comece pelo guia de solução de problemas. Para calcular uma taxa efetiva e identificar cotações-isca, veja taxas de swap cripto explicadas. Para a higiene de endereço e dispositivo que derrota envenenamento e ataques de área de transferência, veja higiene de carteira para swaps de privacidade. Para como os serviços se comparam em política, não em marketing, veja os melhores swaps sem KYC de 2026. Para o que um swap oculta e o que não oculta, veja o swap cripto é anônimo, e para o vocabulário usado ao longo do texto, o glossário.









