
La version courte
- Bitcoin n'est pas anonyme — c'est un registre public permanent auquel sont rattachés des pseudonymes. L'analyse blockchain défait ce pseudonyme. Elle n'a jamais besoin de casser la moindre cryptographie pour y parvenir.
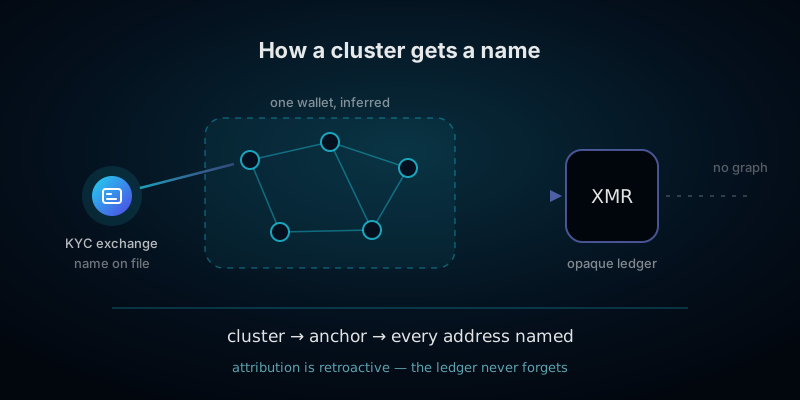
- Presque tout le travail est accompli par cinq heuristiques peu coûteuses et une ancre. Les heuristiques regroupent des adresses en un portefeuille. L'ancre — presque toujours un exchange qui détient les documents d'identité de quelqu'un — attache un nom au groupe.
- L'attribution se propage à tout le cluster, dans les deux sens du temps. Nommez une seule adresse, et vous avez nommé toutes les adresses regroupées avec elle, y compris des transactions effectuées des années plus tôt.
- Les chaînes à modèle de compte sont plus faciles à tracer, pas plus difficiles. Sur Ethereum, Tron et Solana, une adresse est une identité persistante par conception, et la réutilisation est le mode de fonctionnement normal, pas une erreur.
- La majeure partie de la désanonymisation réelle se produit off-chain. Adresses IP, télémétrie du portefeuille, recherches sur des explorateurs de blocs, adresses de livraison et données d'exchange obtenues par réquisition judiciaire fournissent le nom bien plus souvent que ne le fait le registre.
- Ce qui rompt véritablement le lien, c'est de basculer vers un registre illisible. Ce qui n'y parvient pas : une adresse neuve, davantage de sauts sur une chaîne transparente, ou un VPN.
- L'analyse est rétroactive, et le registre est permanent. Une chaîne examinée en 2032 contient tout ce que vous avez fait en 2026, et les outils ne font que s'améliorer. La confidentialité est une décision que l'on prend au moment de la transaction, ou jamais.
Qui surveille réellement
Cela vaut la peine d'être concret sur ce point, car l'image mentale que la plupart des gens ont en tête — un détective plissant les yeux devant un explorateur de blocs — n'a rien à voir avec la façon dont ce travail se fait réellement. L'analyse blockchain est une industrie logicielle commerciale mature, avec une poignée de grands fournisseurs, une clientèle établie, et un produit qui est essentiellement une carte consultable et étiquetée de chaque chaîne publique.
Les fournisseurs dont vous entendrez le nom sont Chainalysis, Elliptic, TRM Labs, Crystal et Merkle Science, aux côtés d'une couche d'outils accessibles au public comme Arkham et les explorateurs de blocs ordinaires. Leur logiciel fait deux choses : il ingère chaque transaction sur les principales chaînes et regroupe les adresses en clusters, et il maintient une base de données propriétaire d'étiquettes qui rattachent des entités du monde réel à ces clusters.
Les clients comptent plus que les fournisseurs. Le groupe le plus important est celui des entreprises crypto elles-mêmes — exchanges, prestataires de paiement et dépositaires font passer chaque dépôt entrant par un outil de filtrage avant de le créditer, parce que leurs relations bancaires et leurs licences dépendent de leur capacité à prouver qu'ils le font. Viennent ensuite les banques, les administrations fiscales, les cellules de renseignement financier, les forces de l'ordre, les assureurs, et un nombre croissant d'entreprises ordinaires. Voici la partie importante : cette couche de surveillance ne vise pas principalement les enquêtes. C'est un service de filtrage continu, automatisé et permanent, appliqué par défaut à l'utilisateur ordinaire.
Les étiquettes elles-mêmes sont assemblées à partir de sources peu glorieuses. Des analystes ouvrent des comptes chez des exchanges et y font de petits dépôts pour apprendre la forme des adresses de cet exchange. Ils passent au crible des forums, des pages de don et des réseaux sociaux où des gens publient des adresses. Ils ingèrent des dossiers judiciaires, des avis de saisie et des listes de sanctions. Ils achètent ou reçoivent des données de partenaires. Ils envoient de minuscules montants à des adresses pour observer leur comportement. Rien de tout cela n'exige un accès particulier, et le résultat accumulé est qu'une part substantielle des adresses économiquement actives sur les principales chaînes porte déjà une étiquette.
Les cinq heuristiques qui font l'essentiel du travail
Le clustering est la première moitié du problème : établir qu'un ensemble d'adresses distinctes appartient en réalité à un seul portefeuille. Presque tout repose sur un petit nombre de techniques publiques et bien comprises depuis les tout premiers travaux universitaires sur le sujet, il y a plus de dix ans. Ce ne sont ni des secrets ni des techniques sophistiquées. Elles sont simplement extrêmement efficaces sur des données qui ont été publiées volontairement.
1. La propriété commune des entrées
C'est celle qui fait le gros du travail, et contrairement aux autres, elle relève presque de la preuve plutôt que de la supposition. Sur Bitcoin et les autres chaînes UTXO, une transaction qui dépense deux pièces doit être signée avec la clé privée de chacune d'elles. Si une transaction dépense une pièce logée à l'adresse A et une pièce logée à l'adresse B, alors quiconque l'a construite détenait les deux clés — donc A et B appartiennent au même portefeuille.
Appliquée à l'ensemble de la chaîne, cette seule règle réduit des centaines de millions d'adresses à un nombre bien plus restreint d'entités. Elle est transitive, et elle s'accumule : A fusionne avec B aujourd'hui, B fusionne avec C le mois prochain, et le cluster grossit sans jamais rétrécir. La seule exception qui compte vraiment est une transaction délibérément construite par plusieurs parties à la fois — ce qu'est exactement une transaction collaborative comme un CoinJoin, et exactement la raison de son existence.
2. La détection des sorties de monnaie
Les chaînes UTXO n'ont aucune notion de dépense partielle. Pour payer 0.04 BTC à quelqu'un à partir d'une pièce de 0.5 BTC, le portefeuille dépense la pièce entière et crée deux sorties : le paiement, et la monnaie qui lui revient. Identifier laquelle des deux sorties est la monnaie permet à un analyste de suivre le même portefeuille jusqu'à sa transaction suivante, puis la suivante, indéfiniment.
Il existe une bonne dizaine de signaux pour cela, et les portefeuilles les laissent fuiter en permanence. Une sortie à montant rond est généralement le paiement, tandis que le reste irrégulier est la monnaie. Une sortie dont le format d'adresse correspond à celui de l'entrée, alors que l'autre sortie ne correspond pas, est généralement la monnaie provenant d'un portefeuille qui n'a pas été mis à jour. Une sortie dépensée plus tard avec des pièces déjà présentes dans le cluster était de la monnaie. Une adresse vue pour la première fois a plus de chances d'être de la monnaie qu'une adresse déjà réutilisée. Mis bout à bout, cela produit le schéma que les analystes appellent une peel chain : une pièce importante qui traverse des dizaines de transactions, se délestant de paiements en chemin, entièrement traçable.
3. La réutilisation d'adresse
Le signal le moins coûteux de tous, et encore largement disponible. Toute adresse qui reçoit plus d'une fois a dit au monde entier que les deux réceptions appartiennent au même destinataire. Une adresse de don publiée, une adresse de pourboire dans une signature de forum, une adresse de paiement de minage, une adresse de commerçant imprimée sur une facture, une adresse collée dans un ticket de support — chacune est un identifiant permanent, fourni par son propriétaire lui-même. Cela ne coûte rien à éviter, et une grande partie du clustering repose encore là-dessus.
4. L'ancre de l'exchange
Tout ce qui précède produit un cluster sans nom. C'est l'étape qui lui donne un nom, et c'est là que toute l'entreprise réussit ou échoue réellement.
Les exchanges custodiaux attribuent à chaque utilisateur une adresse de dépôt dédiée, ce qui signifie que l'exchange sait exactement à quel client vérifié cette adresse appartient. Les analystes identifient ces adresses à grande échelle en déposant eux-mêmes sur l'exchange et en observant le schéma obtenu, et en surveillant les transactions de retrait groupées que produisent les portefeuilles chauds. Le résultat est une carte vaste et bien tenue à jour indiquant quelles adresses appartiennent à quelle plateforme.
La conséquence pour vous est directe. Si une adresse quelconque de votre cluster a un jour envoyé vers, ou reçu depuis, un dépôt ou un retrait identifié d'un exchange, votre cluster est désormais étiqueté comme appartenant à un client de cet exchange — et cet exchange détient vos documents d'identité, vos coordonnées bancaires et votre adresse, et les produira sur demande légale. Un seul point d'ancrage suffit. Peu importe le nombre de transactions qui le séparent de la pièce qui intéresse quelqu'un, car le cluster est un objet unique.
5. La corrélation de montant et de temporalité
La dernière heuristique s'applique lorsque la chaîne de possession passe par quelque chose dont l'analyste ne peut pas voir l'intérieur — un service, un pont, un swap, un portefeuille custodial. L'intérieur est opaque ; les deux bords ne le sont pas.
Si 1.0037 BTC entrent dans un service et que 1.0031 BTC en ressortent onze minutes plus tard, et qu'aucun autre flux ce jour-là ne ressemble à l'un ou à l'autre, alors l'entrée et la sortie sont le même argent, et le graphe se reconnecte par-dessus l'intervalle. C'est une opération de routine, et peu coûteuse. C'est aussi pourquoi la question utile à propos de n'importe quel outil de confidentialité n'est pas de savoir s'il cache ses rouages internes, mais s'il détruit la relation de montant et de temporalité entre ce qui est entré et ce qui est sorti.
Du cluster au nom, puis au score
Mettez ces éléments bout à bout : le pipeline est court. Les heuristiques construisent un cluster. Une ancre lui donne un nom. Chaque transaction historique de ce cluster devient attribuée d'un coup, et chaque transaction future l'est dès qu'elle se produit.
Deux propriétés de ce mécanisme méritent qu'on s'y attarde. La première est qu'il fonctionne à rebours. Une attribution obtenue en 2027 s'applique à une transaction effectuée en 2022, parce que le registre est permanent et que le cluster est rétroactif. Il n'y a ni expiration ni prescription sur la donnée elle-même. La seconde est qu'il s'agit d'une déduction, pas d'une preuve. Les clusters sont construits à partir de signaux probabilistes, et une fusion erronée — une implémentation de portefeuille qui a rompu une hypothèse, une adresse custodiale partagée, un CoinJoin mal interprété — contamine de façon permanente tout ce qui se trouve des deux côtés de l'erreur.
C'est cette seconde propriété qui atteint les utilisateurs ordinaires, via le scoring de risque. Les fournisseurs attribuent aux adresses un score dérivé de leur proximité, dans le graphe, avec une activité classée à haut risque. Ce score est hérité plutôt que mérité : des pièces passées entre plusieurs mains sans rapport entre elles avant de vous parvenir peuvent arriver en portant un passé qui n'est en rien le vôtre. Lorsqu'un exchange custodial gèle un dépôt et demande à un utilisateur désemparé d'expliquer l'origine de fonds qu'il a pourtant achetés sur ce même exchange trois semaines plus tôt, c'est ce mécanisme qui est à l'œuvre. C'est aussi une bonne raison de lire par écrit ce à quoi un service s'engage, avant qu'un dépôt signalé ne devienne votre problème — notre guide sur le statut des commandes couvre ce qui se passe réellement quand un dépôt est retenu, et le classement des services note chaque prestataire précisément sur cette politique.
Pourquoi Ethereum, Tron et Solana sont plus faciles à tracer
Une idée reçue veut que Bitcoin soit la chaîne surveillée et que tout ce qui est plus récent soit d'une façon ou d'une autre moins exposé. C'est l'inverse qui est vrai. Les chaînes à modèle de compte sont nettement plus faciles à analyser que Bitcoin, pour des raisons structurelles qu'aucune prudence de votre part ne changera.
- Une adresse est une identité persistante. Il n'y a ni modèle UTXO, ni sortie de monnaie, et donc aucun problème de clustering à résoudre. Votre adresse de compte est votre adresse de compte à travers toutes les transactions que vous avez jamais effectuées sur cette chaîne. Ce que le clustering doit déduire sur Bitcoin est ici simplement donné gratuitement.
- La réutilisation fait partie de la conception, ce n'est pas une erreur. Vous ne pouvez pas pratiquer l'hygiène des adresses au sens où on l'entend sur Bitcoin sans gérer un portefeuille distinct pour chaque usage et déplacer des fonds entre eux, ce qui constitue en soi un geste traçable.
- L'historique d'interaction est une empreinte. Les autorisations de token, les appels de contrat, les NFT détenus, les réclamations d'airdrop, les votes de gouvernance et un identifiant enregistré dans un service de nommage restent tous attachés en permanence à votre adresse. L'ensemble des applications avec lesquelles vous avez interagi est souvent suffisamment spécifique pour vous identifier à lui seul.
- La plupart des utilisateurs ne s'adressent jamais directement à la chaîne. Les portefeuilles interrogent des fournisseurs de nœuds hébergés, qui voient votre adresse IP en même temps que chaque adresse que vous consultez. Cette seule relation relie l'identité réseau à l'identité sur la chaîne pour une très large part de l'activité.
- Les émetteurs de stablecoins peuvent agir unilatéralement. Les principaux émetteurs adossés à du fiat tiennent des listes de blocage et peuvent geler des soldes à des adresses spécifiques sur demande, ce qui fait de la plus grande classe d'actifs sur ces chaînes la moins neutre de toutes.
Ce qu'il faut retenir en pratique : un solde d'USDT sur une chaîne à haut débit compte parmi les actifs les plus lisibles de tout l'écosystème. Cela ne pose pas de problème pour ce à quoi il excelle — déplacer de la valeur en dollars rapidement et à moindre coût — et il vaut la peine de comprendre que c'est cette commodité que vous achetez. Notre comparatif des chaînes de stablecoins couvre les compromis réseau par réseau.
La couche off-chain, là où cela se passe vraiment la plupart du temps
Tout ce qui précède concernait le registre. En pratique, la plupart des identifications ne viennent pas du registre lui-même. Elles viennent de la plomberie qui l'entoure, qui fuit beaucoup plus et dont on parle beaucoup moins.
- L'origine de la transaction sur le réseau. Une transaction doit être diffusée à un pair, quelque part. Un observateur connecté à de nombreux nœuds peut souvent déduire où une transaction a été vue pour la première fois, et donc d'où elle provient. C'est une technique bien réelle, pas théorique, et c'est pourquoi faire tourner son propre nœud ou acheminer son trafic via Tor a de l'importance.
- Les portefeuilles légers interrogent des serveurs à votre sujet. Un portefeuille qui ne conserve pas la chaîne doit demander à quelqu'un quelles pièces sont les vôtres. Ce serveur apprend l'ensemble de vos adresses et votre adresse IP en une seule requête. Les anciens systèmes de filtrage censés masquer cela fuient plus que les utilisateurs ne le pensent.
- Les explorateurs de blocs. Rechercher votre propre transaction sur un explorateur public, depuis votre connexion habituelle, offre à cet opérateur un lien horodaté entre votre IP et l'adresse qui vous intéresse. C'est l'une des fuites auto-infligées les plus courantes de tout ce domaine, et elle est commise par des personnes pourtant prudentes par ailleurs.
- La télémétrie du portefeuille et des applications. Flux de prix, pings de mise à jour, rapports de plantage et outils d'analyse intégrés peuvent tous associer un appareil à un portefeuille, et le ticker de prix fiat dans l'interface d'un portefeuille est une requête envoyée au serveur de quelqu'un.
- Le monde physique. Un portefeuille matériel livré chez vous, un achat expédié à votre nom, un virement bancaire ayant financé votre premier achat, un numéro de téléphone rattaché à un compte. Ce n'est pas sur la chaîne que vivent ces éléments, et ce sont pourtant eux qui, généralement, closent une enquête.
- Procédures judiciaires et signalements entre autorités. Les exchanges répondent aux réquisitions judiciaires. La messagerie liée à la règle de voyage transmet les informations sur le donneur d'ordre et le bénéficiaire entre entreprises réglementées, au-delà de certains seuils de transfert. À partir de 2026, des dispositifs internationaux commencent à échanger automatiquement des données de comptes entre juridictions fiscales, un sujet que nous couvrons dans le guide fiscal.
- Vous, en public. Une adresse publiée une seule fois dans un lieu public reste attachée, de façon permanente et indexable, au compte qui l'a publiée — et les captures d'écran, elles aussi, sont indexées.
La leçon n'est pas que la cryptographie est faible. C'est que la cryptographie n'est presque jamais ce qui échoue. Notre guide d'hygiène des portefeuilles est le compagnon opérationnel de cette section.
Ce qui rompt vraiment le lien, classé honnêtement
Classés selon leur capacité réelle à déjouer l'analyse décrite ci-dessus, réserves énoncées plutôt que passées sous silence.
- 1. Basculer vers un registre opaque — la seule rupture structurelle. Monero ne publie pas les adresses des destinataires, n'identifie pas quelle entrée est dépensée, et ne publie pas les montants. Il n'y a ni graphe d'adresses à regrouper en clusters, ni montants à corréler : les techniques de ce guide n'ont donc aucune donnée à exploiter. Les réserves honnêtes : des travaux statistiques ont mis au jour des faiblesses dans de très anciennes transactions réalisées sous d'anciennes règles de protocole, l'observation au niveau réseau du lieu de diffusion d'une transaction reste valable, et les segments transparents de part et d'autre de votre usage de Monero restent pleinement visibles. Ce que vous rompez, c'est le milieu — et c'est généralement ce qui compte. La crypto privée expliquée détaille ces mécanismes.
- 2. Zcash protégé — cryptographie solide, communauté plus restreinte. La construction à divulgation nulle de connaissance est excellente, et sans doute la plus élégante du domaine. La limite pratique a été que seule une partie de l'activité utilise le pool protégé, et que des montants qui y entrent et en sortent, en quantités correspondantes et à des moments corrélés, peuvent parfois être reliés en contournant cette protection. La situation s'est nettement améliorée, et l'option reste réellement privée lorsqu'elle est utilisée en mode protégé de bout en bout.
- 3. Les transactions collaboratives sur Bitcoin. Un CoinJoin viole délibérément l'heuristique de la propriété commune des entrées en faisant signer une seule transaction par de nombreux participants à la fois. Cela augmente réellement le coût de l'analyse. Trois réserves : les actions répressives menées ces dernières années contre les principaux coordinateurs ont considérablement dégarni l'écosystème, l'appariement statistique des montants d'entrée et de sortie peut partiellement démêler certains tours, et l'échec le plus courant est le fait de l'utilisateur lui-même — dépenser ensemble, par la suite, des pièces mixées et non mixées annule tout l'exercice en une seule transaction.
- 4. Lightning — réellement meilleur, mais ce n'est pas un système de confidentialité. Les paiements acheminés via Lightning ne sont jamais inscrits sur le registre public, ce qui les soustrait entièrement à cette analyse — un avantage réel et sous-estimé. Mais l'ouverture et la fermeture d'un canal sont des événements on-chain, et le graphe de routage est partiellement observable. Considérez-le comme une amélioration par défaut considérable par rapport au Bitcoin on-chain, plutôt que comme de l'anonymat. Voir le guide de swap Lightning.
- 5. Un swap non-custodial — tout dépend de là où vous atterrissez. Cela mérite de la précision plutôt que du marketing, d'où la section qui lui est consacrée ci-dessous.
Où un swap se situe vraiment dans le graphe
Un swap modifie l'analyse d'une seule façon : il insère, entre deux transactions, une partie qui n'est pas vous, et il change d'actif. Que cela constitue ou non une rupture dépend de la destination.
Échanger entre deux actifs transparents est un saut, pas une rupture. Envoyez du Bitcoin, recevez de l'Ethereum : les deux segments restent définitivement publics. Les montants sont mécaniquement liés par le taux coté, et les horodatages ne sont séparés que de quelques minutes. Reconnecter les deux côtés relève de la corrélation de routine entre montant et temporalité décrite plus haut, et ajouter d'autres sauts transparents rend surtout le schéma plus reconnaissable, pas moins. Cela vaut la peine d'être dit sans détour, car une grande partie de l'industrie laisse entendre le contraire.
Échanger vers un actif opaque constitue une véritable rupture structurelle. Envoyez du Bitcoin, recevez du Monero : le segment sortant est tout simplement illisible. Il n'y a aucune adresse de réception publiée à corréler, aucun montant lisible, et donc rien, de l'autre côté, auquel le graphe puisse s'accrocher. La chaîne de possession s'arrête au swap, et se poursuit sous une forme que l'analyse ne peut pas exploiter. C'est précisément pour cette raison que BTC vers XMR est la route la plus demandée de cet espace — le guide BTC vers XMR couvre la bonne façon de procéder.
La question qui reste, c'est ce que sait le service. Une seule partie a observé les deux segments à la fois : le swap lui-même. Tout service ayant traité votre commande pourrait, en principe, corréler le dépôt avec le paiement, puisqu'il devait le faire pour exécuter l'opération. Ce qu'il fait de cette capacité relève d'une question de politique interne, pas de cryptographie — et c'est précisément ce qu'il faut interroger avant d'utiliser un service quelconque.
Notre propre réponse, énoncée sans détour car ce guide ne vaudrait rien sans elle : nous n'avons pas de comptes, donc il n'y a aucun profil à constituer. Les adresses de dépôt sont à usage unique et retirées après règlement. Nous ne conservons aucun journal de requêtes persistant, nous ne faisons tourner aucun outil d'analyse tiers, et nous ne diffusons aucun script de traçage — détails sur la page de transparence et la politique de confidentialité. Nous sommes également une couche de routage au-dessus de fournisseurs de liquidité en amont, ce qui signifie qu'un fournisseur en amont voit le segment qu'il exécute — et nous le disons, plutôt que de laisser entendre que la route s'arrête chez nous. Ce qu'aucun service ne peut faire, c'est rendre privé un actif de destination transparent. Si la pièce que vous recevez est lisible, l'analyse se poursuit de l'autre côté de nous, et tout prestataire qui prétend le contraire essaie de vous vendre quelque chose. C'est exactement le même standard que nous appliquons dans le swap crypto est-il anonyme.
Ce qui ne fonctionne pas, et qui est pourtant vendu comme si c'était le cas
- Une adresse neuve. Bonne hygiène, mais quasiment inutile contre le clustering à elle seule. La première fois que vous la dépensez aux côtés d'une autre pièce, la propriété commune des entrées la fusionne avec tout le reste de ce que vous possédez.
- Plus de sauts sur une chaîne transparente. Les peel chains sont exactement ce que ces outils sont conçus pour suivre. Douze transferts internes produisent un schéma reconnaissable et un sens de circulation limpide ; ils ne produisent aucune ambiguïté.
- Consolider des pièces soigneusement séparées. L'échec auto-infligé le plus courant qui soit. Des mois de contrôle des pièces, annulés définitivement par une seule transaction qui regroupe plusieurs pièces en une seule sortie.
- Un VPN seul. Corrige une fuite réseau, ce qui vaut la peine d'être fait, mais ne change strictement rien au registre. La confidentialité réseau et la confidentialité du registre sont deux problèmes différents, avec des solutions différentes.
- Les services de mixage custodiaux. Confier vos pièces à un opérateur qui détient désormais la corrélation complète entre dépôts et retraits revient à remplacer un risque public par un risque privé concentré, dans une catégorie qui a été la cible principale des actions répressives. Structurellement, vous n'avez pas supprimé l'observateur ; vous en avez nommé un.
- Tout ce qui est présenté comme intraçable. Rien n'est intraçable. Le traçage a un coût, et les outils de confidentialité augmentent ce coût dans des proportions variables selon l'adversaire visé. Un fournisseur qui refuse d'énoncer les limites de son outil vous a déjà appris quelque chose d'utile sur cet outil.
Nommez l'adversaire avant de choisir l'outil
La plupart des mauvaises décisions en matière de confidentialité viennent du fait d'avoir sauté cette étape. Les mesures ci-dessous vont de gratuites à réellement coûteuses en confort, et celles qui sont rationnelles dépendent entièrement de la personne dont vous cherchez à vous protéger.
- La surveillance commerciale — courtiers en données, régies publicitaires, scoring de risque des exchanges, quiconque achète les résultats. C'est l'adversaire que presque tout le monde a réellement, et il se déjoue par une hygiène ordinaire : adresses neuves, contrôle des pièces, aucune recherche sur un explorateur depuis votre propre connexion, un nœud ou Tor. Entièrement à votre portée.
- Une contrepartie, un employeur, une connaissance, ou toute personne que vous avez payée. Quelqu'un qui connaît l'une de vos adresses et peut lire une chaîne publique à partir de celle-ci. La discipline sur les adresses, associée à un actif opaque pour le segment sensible, referme cette faille. Réalisable.
- Une partie privée motivée et disposant de moyens financiers — un plaideur, un créancier, un enquêteur. Des outils d'analyse commerciaux et des procédures civiles. Difficile, souvent réalisable, et dépendant de la présence ou non d'une ancre d'identité quelque part dans votre historique.
- Un État disposant de moyens importants, de procédures légales, de temps et de la coopération de vos contreparties. Supposez qu'il le peut, s'il s'y intéresse suffisamment. Chaque relation custodiale que vous avez jamais eue est découvrable, et le registre est permanent. Ne construisez rien sur l'hypothèse que cet adversaire échouera.
Et la ligne qui distingue une pratique de confidentialité légitime — nous la répétons partout sur ce site, car elle compte : la confidentialité, c'est décider qui a accès à vos finances par défaut. Ce n'est pas un mécanisme pour échapper à des obligations que vous devez réellement. Ces deux choses sont parfaitement compatibles, elles sont clairement distinguées dans le guide fiscal, et c'est en les confondant que l'on transforme une préférence légale en problème juridique.
La check-list pratique
Six éléments, dans l'ordre où ils comptent. Aucun ne peut être appliqué rétroactivement — c'est bien tout l'enjeu.
- Nommez l'adversaire. Décidez contre quoi vous vous défendez avant de dépenser quoi que ce soit pour vous en défendre.
- Une adresse neuve à chaque réception, sans exception. N'en publiez jamais une, n'en réutilisez jamais une. Gratuit, et cela prive l'heuristique la moins chère de sa matière première.
- Contrôle des pièces, toujours. Gardez les pièces d'origines différentes dans des comptes séparés et ne les dépensez jamais ensemble. Une seule fusion est définitive.
- Colmatez les fuites réseau. Votre propre nœud ou Tor pour diffuser vos transactions ; ne recherchez jamais vos propres adresses sur un explorateur public depuis votre connexion habituelle.
- Traversez un registre opaque pour obtenir une vraie rupture. Si la continuité doit s'arrêter plutôt que s'allonger, l'actif de destination doit être illisible. Des sauts transparents supplémentaires n'y suffisent pas.
- Ne l'annulez pas à la sortie. Ressortez vers un portefeuille qui n'a aucun historique avec celui de départ, pour un montant qui ne reflète pas le dépôt, à un moment qui ne s'y corrèle pas.
Lectures complémentaires
Pour ce qu'un swap dissimule et ce qu'il ne dissimule pas, voir le swap crypto est-il anonyme. Pour la cryptographie derrière les registres opaques, voir la crypto privée expliquée. Pour l'hygiène opérationnelle qui referme les fuites décrites ici, voir l'hygiène des portefeuilles pour les swaps privés. Pour la route la plus empruntée pour sortir d'une chaîne transparente, voir le guide Bitcoin vers Monero, et pour acquérir du Monero au préalable, comment acheter du Monero sans KYC. Pour le contexte réglementaire, voir le swap sans KYC est-il légal là où vous vivez, et pour le vocabulaire employé tout au long de ce guide, le glossaire.









