
La version courte
- L'arnaque n'est presque jamais le swap — c'est le site par lequel vous y êtes arrivé. Les domaines clonés achetés via la publicité de recherche prennent plus d'argent aux utilisateurs de swap que tous les opérateurs malhonnêtes réunis.
- Trois demandes constituent une preuve définitive de fraude : votre phrase de récupération, une signature de portefeuille pour « activer » un swap instantané, et un paiement pour débloquer des fonds qu'un service détient déjà. La moindre des trois met fin à la conversation.
- Aucun support légitime ne vous contacte en premier. Quiconque vous envoie un message direct au sujet d'une commande bloquée est un attaquant. Le support n'a pas votre identifiant ; l'arnaqueur qui surveille le fil de la plainte, si.
- Votre adresse est attaquée plus souvent que ne l'est le service. L'empoisonnement d'adresse et le détournement du presse-papiers redirigent les coins que vous avez correctement envoyés depuis un site légitime.
- Rien n'est réversible, et personne ne peut le récupérer. Le service de récupération qui démarche les victimes est la seconde moitié de la même arnaque.
- Un swap test à $20 vérifie tout le trajet pour le prix d'un frais réseau supplémentaire. Sur un service inconnu, faites-le.
Pourquoi les utilisateurs de swap sont la cible la plus précieuse de la crypto
Chaque propriété qui rend un swap non-custodial intéressant rend aussi ses utilisateurs intéressants à attaquer. Le transfert est irréversible, donc un vol réussi est définitif. Il est à usage unique, donc il n'existe aucune seconde étape de confirmation où quelqu'un pourrait remarquer le problème. Il n'y a pas de compte, donc aucune connexion à protéger et aucune piste de réinitialisation de mot de passe à surveiller. Et tout le flux se termine en quelques minutes, ce qui fait que la fenêtre de l'attaquant et celle de la victime sont une seule et même fenêtre.
Ajoutez à cela le profil démographique. Quelqu'un qui utilise délibérément un swap sans KYC a déjà choisi de ne pas avoir de compte et de ne pas compter sur un service d'assistance — ce qui en fait exactement la personne la moins capable d'escalader le problème quand quelque chose tourne mal, et exactement la personne qu'un faux agent de support trouve la plus facile à aider. L'attaquant n'exploite pas une faille du swap non-custodial. Il exploite l'absence du filet de sécurité auquel vous avez choisi de renoncer, et la parade est procédurale plutôt que technique : une routine courte et ennuyeuse que vous exécutez à chaque fois, ce qui est précisément l'objet du reste de ce guide.
Une clarification avant la taxonomie, car c'est la question qui sous-tend tout ceci : le risque dans cet espace est massivement de l'usurpation, pas de la malhonnêteté des opérateurs. Les vrais services de swap instantané échouent de façon visible et banale — un mauvais taux, un paiement lent, une commande retenue pour examen. L'argent qui disparaît vraiment part par un site qui n'a jamais été le service en question.
Les neuf arnaques qui prennent vraiment de l'argent
Classées selon ce qu'elles coûtent réellement aux utilisateurs, pas selon leur ingéniosité. Les trois premières représentent l'écrasante majorité des pertes.
1. Le site de swap cloné
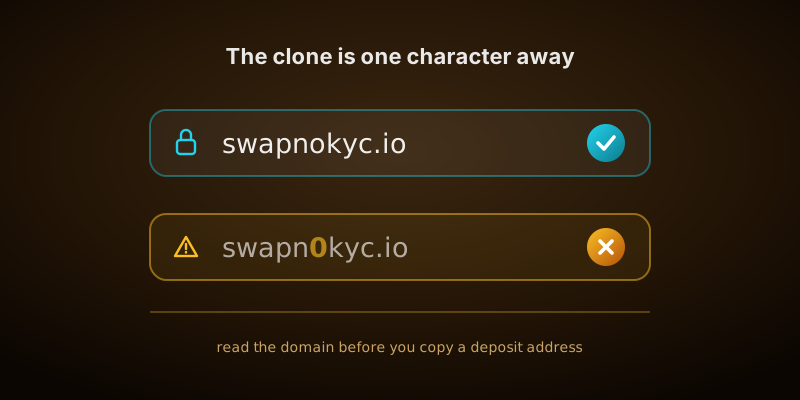
Un attaquant enregistre un domaine à un caractère près d'un domaine réel — une lettre inversée, une consonne doublée, une extension différente, ou un homoglyphe comme un а cyrillique qui s'affiche à l'identique du a latin. Il copie le front-end pixel par pixel, puisqu'il s'agit de HTML public. Puis il achète l'emplacement publicitaire au-dessus du résultat de recherche authentique pour le nom de la marque, et attend.
Le clone se comporte parfaitement. Il affiche un taux, génère une page de commande, montre une adresse de dépôt, et lance un compte à rebours. L'adresse de dépôt est celle de l'attaquant. Rien n'arrive, jamais, et la page de commande continue d'afficher « en attente de confirmation » aussi longtemps que vous la laissez ouverte. Cette attaque fonctionne précisément parce que la victime a tout fait correctement sauf une chose : elle a fait confiance à un lien.
La parade : accédez au site via un favori créé à partir d'une URL que vous avez tapée vous-même. Jamais via une publicité, jamais via un lien dans un message ou un commentaire. Lisez ensuite le domaine caractère par caractère avant de copier une adresse de dépôt. Si la barre d'adresse affiche xn-- quelque part, le domaine contient des caractères non latins qui s'affichent comme des caractères latins, et vous devez fermer l'onglet.
2. Le faux agent de support
Vous publiez que votre swap n'est pas arrivé — sur un subreddit, dans un groupe Telegram, sous un tweet. En quelques minutes, vous recevez un message direct de la part du « support ». Il est courtois, connaît le vocabulaire du produit, son nom d'affichage et son avatar correspondent à la vraie marque, et il vous demande de poursuivre dans un canal privé pour pouvoir consulter votre commande.
Il demande ensuite l'une de ces trois choses : votre phrase de récupération pour « restaurer votre solde », une connexion à une page de « vérification » ou de « synchronisation », ou un petit paiement pour « débloquer » la transaction bloquée. Chacune est fatale d'une manière différente, et les trois ne sont que la même arnaque déguisée.
La parade tient en une règle : le vrai support ne vous contacte jamais en premier. Un service sans KYC ne connaît ni votre identifiant, ni votre pseudo, ni votre boîte de réception — il ne les a jamais collectés. Quiconque se manifeste sans avoir été sollicité ne sait que ce que vous avez publié publiquement, ce qui est précisément comment il vous a trouvé. Prenez vous-même l'initiative du contact, via l'adresse publiée sur le site officiel du service, et considérez par défaut tout message entrant au sujet de votre commande comme hostile.
3. L'empoisonnement d'adresse
Celle-ci prend de l'argent à des personnes qui utilisent des services entièrement légitimes. L'attaquant génère une adresse « vanity » dont les quatre premiers et quatre derniers caractères correspondent à une adresse que vous avez déjà utilisée, puis vous envoie depuis celle-ci une transaction de poussière ou de valeur nulle. Elle se retrouve alors dans l'historique des transactions de votre portefeuille, avec l'apparence d'une contrepartie familière. La prochaine fois que vous copierez une adresse depuis cet historique plutôt que depuis sa source d'origine, c'est la leur que vous copierez.
C'est fréquent sur les chaînes à modèle de compte où l'historique est facile à énumérer et la génération d'adresses « vanity » est bon marché — Ethereum, BNB Chain, Tron et Polygon en particulier. Toute l'attaque repose sur un raccourci humain : vérifier les extrémités d'une adresse et supposer que le milieu est correct.
La parade : ne copiez jamais une adresse depuis l'historique des transactions. Copiez toujours depuis la source d'origine — la page de commande, l'écran de réception du portefeuille, un contact enregistré que vous avez créé délibérément. Vérifiez les six premiers caractères, les six derniers, et un segment du milieu, dans le champ de destination, immédiatement avant de signer. Une poussière non sollicitée mérite la méfiance, pas la curiosité.
4. Le détournement du presse-papiers
Un logiciel malveillant sur votre appareil surveille le presse-papiers à la recherche de tout ce qui ressemble à une adresse crypto, et le remplace par celle de l'attaquant, choisie pour correspondre à la même chaîne afin que le portefeuille l'accepte sans broncher. Vous avez copié la bonne adresse ; vous en avez collé une autre. Cette catégorie de logiciel malveillant est ancienne, bon marché, et encore largement déployée, car elle ne nécessite aucune interaction au-delà du copier que vous alliez de toute façon effectuer.
La parade : la même vérification visuelle la déjoue, car la substitution se produit entre le copier et le coller — comparez à l'œil, à l'écran, la chaîne collée avec la source, avant de signer. Sur une machine à laquelle vous ne faites pas entièrement confiance, la vérification visuelle est votre seule défense. Pour des montants importants, un portefeuille matériel qui affiche la destination sur son propre écran déplace entièrement la vérification hors de l'appareil compromis.
5. La signature qui vide le portefeuille
Un site vous demande de « connecter votre portefeuille » pour finaliser un swap instantané, puis présente une demande de signature. L'invite se présente comme une connexion, une vérification, ou une approbation sans frais de gas. Ce qu'elle autorise en réalité, c'est une dépense illimitée d'un token, ou un lot de transferts de tout ce que détient le portefeuille. Approuvez-la, et le portefeuille se vide en une seule transaction, avec votre propre signature valide dessus.
La parade, structurelle : un vrai swap instantané n'a besoin d'aucune connexion à votre portefeuille. Le modèle repose sur une adresse de dépôt — le service vous donne une adresse, vous y envoyez depuis n'importe où, il paie sur l'adresse que vous avez tapée. Si un swap instantané prétendu exige une connexion de portefeuille et une signature avant même de vous coter un taux, il ne fait pas ce qu'il prétend faire. Les DEX on-chain ont légitimement besoin de signatures, ce qui est un produit différent avec un profil de risque différent ; la comparaison swap contre DEX couvre où se situe cette frontière.
6. La collecte de la phrase de récupération
Présentée comme une validation de portefeuille, une erreur de synchronisation, une réclamation d'airdrop, une migration vers un nouveau contrat, ou un agent de support restaurant votre solde. L'interface est souvent une réplique convaincante de l'écran de récupération d'un vrai portefeuille. Douze ou vingt-quatre mots sont saisis, et le portefeuille est vidé — parfois immédiatement, parfois des semaines plus tard, afin que la victime ne puisse pas en identifier la source.
La parade est absolue : la phrase de récupération ne se saisit qu'à un seul endroit, votre propre portefeuille, quand vous la restaurez délibérément sur un appareil que vous contrôlez. Il n'existe aucun second contexte légitime. Toute demande de cette phrase, où que ce soit, de la part de qui que ce soit, est une arnaque avec certitude — et contrairement à tous les autres éléments de cette liste, celui-ci ne demande aucun jugement.
7. Le déblocage contre acompte
Une plateforme vous montre un solde puis refuse de le verser tant que vous ne payez pas quelque chose : un dépôt de conformité AML, des frais de déblocage, un prépaiement de taxe, des frais d'activation de portefeuille, une contribution de liquidité. Parfois, le « solde » n'est qu'un nombre dans une base de données qui n'a jamais correspondu à des coins réels ; parfois, c'est le dépôt que vous avez réellement envoyé à un faux site.
Le signe est structurel et ne nécessite pas d'évaluer l'histoire racontée. Un service qui détient vos fonds et vous doit un paiement déduit ses coûts du paiement lui-même. Il n'a jamais besoin d'un nouveau dépôt séparé pour vous envoyer de l'argent qu'il détient déjà. Et les frais ne sont jamais les derniers — vous les payez, et des frais de douane apparaissent, puis une caution de vérification, aussi longtemps que vous continuez de payer.
La parade : dès que la phrase « payer pour recevoir » apparaît sous quelque forme que ce soit, arrêtez-vous. Aucune version de cette phrase n'est légitime.
8. Le taux impossible
Un service affiche un taux supérieur de plusieurs pourcents à tous ses concurrents sur une paire majeure. Parfois, il paie correctement de petits montants pendant des semaines, récoltant avis et captures d'écran, puis cesse de payer sur les gros montants. C'est le schéma classique de l'exit scam, et le bon comportement initial n'est autre que le budget marketing.
Les taux sur les paires liquides sont fixés partout par les mêmes marchés sous-jacents. Un service authentique peut battre un autre de quelques dixièmes de pourcent grâce à un meilleur routage ou une marge plus fine. Personne ne peut battre le marché de cinq pourcents, de façon répétée, pour des inconnus, à grande échelle. Si le chiffre ressemble à de l'argent gratuit, cet argent gratuit est l'appât — le guide des frais montre comment calculer le taux effectif afin de distinguer une cotation vraiment bonne d'une cotation impossible.
9. Le piège du paiement réversible
Celui-ci sévit dans le trading pair à pair plutôt que dans les swaps instantanés, mais il piège les mêmes personnes, car le P2P est une rampe d'accès courante avant un swap. Un acheteur paie vos coins avec une méthode qui peut être annulée après coup — un paiement par carte, un virement bancaire signalé comme frauduleux, une application de paiement grand public avec protection acheteur — et l'annule après que vous avez libéré des coins qui, eux, ne peuvent pas être annulés. La variante associée est le faux escrow : un tiers inventé par votre contrepartie, ou une page d'escrow clonée, qui empoche les deux côtés.
La parade : n'acceptez qu'un règlement irréversible, n'utilisez que l'escrow appartenant à la plateforme elle-même et auquel vous accédez via la plateforme, et ne déplacez jamais une transaction vers un canal privé — proposer de sortir de la plateforme est la demande qui précède presque toute perte en P2P. Le guide du cash-out couvre quels rails fiat sont réellement définitifs.
Le contrôle préalable en sept points
Exécutez ceci à chaque fois, dans l'ordre. Cela prend environ une minute après les premières répétitions, et c'est ce qui fait la différence entre des arnaques qui restent une lecture intéressante et des arnaques qui deviennent votre problème.
- Arrivez via une URL que vous avez tapée. Votre favori, ou le domaine tapé à la main. Jamais un résultat sponsorisé, un DM, un QR code ou un lien dans un commentaire.
- Lisez le domaine caractère par caractère. Extension comprise. Tout préfixe
xn--signifie que des caractères non latins sont affichés comme des caractères latins — fermez l'onglet. - Confirmez le modèle. Une adresse de dépôt à usage unique par commande, une adresse de paiement que vous tapez vous-même. Pas de phrase de récupération, pas de signature de portefeuille, pas de solde de compte.
- Lisez la politique de remboursement avant de déposer. Si un service ne dit pas par écrit ce qu'il advient d'une commande signalée, vous n'avez aucune issue.
- Vérifiez la cohérence du taux. Comparez le reçu-sur-envoyé au taux médian du marché. Une cotation nettement meilleure que partout ailleurs est un appât.
- Vérifiez les deux adresses dans le champ depuis lequel vous envoyez. Six premiers caractères, six derniers, et un segment du milieu — adresse de dépôt comme adresse de paiement.
- Testez petit sur tout ce qui vous est inconnu. Swap minimum, confirmez que le paiement est arrivé, puis envoyez le montant réel.
Signaux d'alerte, classés selon le degré de panique qu'ils devraient déclencher
- Fatal — arrêtez-vous immédiatement. Une demande de votre phrase de récupération ou de votre clé privée. Une exigence de payer des frais avant la libération des fonds. Une demande de signature pour finaliser un swap à adresse de dépôt. Un agent de support qui vous a contacté en premier. N'importe lequel de ces signaux, seul, met fin à la transaction ; aucune explication ne les rachète.
- Sévère — ne continuez pas sans vérification indépendante. Un taux supérieur de plusieurs pourcents au marché. Un agent de chat en direct qui vous pousse à vous précipiter. Une adresse de dépôt qui change après la création de la commande. Un « solde de compte » sur un service qui se présente comme non-custodial. Un champ d'adresse de paiement pré-rempli par le site.
- Sérieux — à prendre comme un avertissement. Aucune politique de remboursement ou de signalement publiée. Aucun contact de sécurité nommé. Un domaine enregistré depuis quelques semaines. Des avis uniformément cinq étoiles et uniformément génériques. Une adresse de support sur un domaine de messagerie grand public gratuit plutôt que sur celui du service.
- À noter. Des comptes à rebours agressifs sur une page qui n'est pas un verrouillage de taux. Des témoignages accompagnés de photos de banque d'images. Des rendements garantis ou un yield mentionné à proximité d'un produit de swap — un swap convertit des actifs, il ne génère pas de revenu.
À quoi ressemble vraiment un service légitime
Les signaux positifs sont moins discutés que les signaux d'alerte, et plus utiles, car ils sont structurels plutôt qu'esthétiques — un clone peut copier un design en une après-midi, mais ne peut pas facilement simuler l'un de ceux-ci.
- Une politique publiée et précise sur les commandes signalées — incluant ce qu'il advient de votre dépôt et si une identité est un jour exigée pour le libérer. La nôtre se trouve sur la page AML, et elle s'engage à rembourser plutôt qu'à demander des documents.
- Un contact de sécurité nommé et un fichier security.txt à l'emplacement standard. Peu coûteux à fournir, et quasiment jamais présent sur un clone.
- Une déclaration explicite de ce qui est journalisé et pour combien de temps, sur une page de confidentialité qui formule une affirmation falsifiable plutôt qu'une promesse vague.
- Une architecture divulguée — qui fournit la liquidité, ce que le service détient et pour combien de temps. Une page de transparence qui nomme le fournisseur en amont est une page qui peut être vérifiée.
- Une mécanique stable et ennuyeuse. Le taux est ordinaire, les frais sont indiqués, l'adresse de dépôt est à usage unique, l'adresse de paiement est la vôtre, et rien sur la page n'est pressé.
- Une documentation honnête de ses limites. Un service qui publie où il perd face à ses concurrents décrit un produit réel. Des superlatifs uniformes décrivent une landing page.
Le swap test, et la tension avec l'optimisation des frais
Deux conseils de cette bibliothèque de guides pointent dans des directions opposées ; réconcilions-les explicitement. Le guide des frais a raison de dire que diviser un swap en plusieurs multiplie les coûts réseau fixes, et que les petits swaps sont proportionnellement coûteux. Ce guide a également raison de dire qu'un swap test en vaut la peine. Les deux tiennent, car ils optimisent des choses différentes.
Le swap test n'est pas un moyen de déplacer de l'argent — c'est un coût de vérification ponctuel, payé une fois par service et une fois par nouvelle adresse de paiement, pas à chaque transaction. Pour un premier swap via un service inconnu, ou avant d'envoyer un montant dont la perte vous affecterait vraiment, le calcul ne souffre aucune ambiguïté : un frais réseau supplémentaire et dix minutes, contre la perte totale et irréversible du capital. Une fois qu'un service et une adresse ont fait leurs preuves, arrêtez de tester et suivez les conseils sur les frais — groupez, choisissez des chaînes bon marché, et swappez une fois plutôt que trois.
Faites le test correctement, ou pas du tout. Envoyez le minimum, attendez que le paiement arrive réellement dans votre portefeuille — pas que la page de commande affiche « terminé » — puis envoyez le montant réel à la même adresse de paiement vérifiée, dans la même session, depuis le même onglet que vous avez déjà vérifié.
Vous l'avez déjà envoyé. Et maintenant, honnêtement
La vérité qui dérange d'abord : si les coins ont atteint l'adresse d'un attaquant sur une chaîne publique, ils sont perdus. Il n'existe aucune annulation possible sur aucune blockchain majeure, aucun émetteur à qui faire appel, et aucun tiers privé ayant le pouvoir de déplacer les coins de quelqu'un d'autre. Quiconque vous dit le contraire essaie de vous vendre quelque chose. Ce qui reste vaut quand même la peine d'être fait, dans cet ordre.
- Établissez de quel échec il s'agit vraiment. Un swap en retard, retenu pour examen, ou auquel il manque un mémo n'est pas une arnaque, et ces cas se résolvent généralement. Passez en revue le guide de dépannage avant de conclure que vous avez été volé — la majorité des messages « je me suis fait arnaquer » sont en réalité des délais de confirmation sur la chaîne.
- Sécurisez tout ce que l'attaquant a pu toucher. Si vous avez saisi une phrase de récupération, tout compte qui en dérive est compromis : déplacez les fonds restants vers un portefeuille généré sur un appareil propre, maintenant, et considérez l'ancien comme public. Si vous avez approuvé une signature, révoquez les autorisations de token pour cette adresse. S'il s'agissait d'un logiciel malveillant de presse-papiers, l'appareil est compromis — ne l'utilisez pas pour la récupération.
- Consignez les preuves tant qu'elles existent. Identifiants de transaction, domaine exact, horodatages, captures d'écran, identifiants des messages. Les sites clonés disparaissent en quelques jours ; ce que vous n'avez pas capturé ne sera plus récupérable ensuite.
- Signalez-le là où le signalement a un effet de levier. Votre autorité nationale de cybercriminalité, le bureau d'enregistrement et l'hébergeur du domaine cloné, et la plateforme qui a diffusé la publicité ou le message. Si les fonds ont atterri sur un service custodial identifiable, prévenez ce service avec l'identifiant de transaction — un dépositaire peut geler un compte, ce qui est la seule véritable voie de récupération qui existe, et elle est rare.
- Refusez toute offre de récupération. Supposez que quiconque vous approche après une perte rendue publique fait partie de la même opération, revenue pour le reste. L'offre paraîtra plausible, urgente, et exigera des frais à l'avance.
Ce que nous faisons, et ce que nous ne pouvons pas faire
Tenus au niveau d'exigence que ce guide fixe. Ce que notre structure vous apporte : pas de compte, donc aucun solde dont on pourrait vous priver et aucun identifiant à hameçonner ; une adresse de dépôt à usage unique par commande ; une adresse de paiement que vous tapez vous-même et que nous ne réécrivons jamais ; un engagement écrit sur la page AML à rembourser un dépôt signalé plutôt qu'à exiger des documents ; un contact de sécurité nommé et un security.txt à l'emplacement standard ; et une page de transparence qui indique ce que nous détenons, ce que nous journalisons, et qui fournit la liquidité, afin que ces affirmations puissent être vérifiées plutôt que crues sur parole.
Ce que nous ne pouvons pas faire, dit sans détour. Nous ne pouvons pas annuler une transaction que vous avez envoyée à la mauvaise adresse, qu'elle ait été empoisonnée, détournée ou mal saisie — personne ne le peut. Nous ne pouvons pas récupérer des fonds envoyés à un site qui usurpe notre identité, car ces coins n'ont jamais touché notre infrastructure. Nous ne pouvons pas empêcher les domaines clonés d'exister ; nous ne pouvons que les signaler, ce qui est plus lent que de les enregistrer. Et comme nous ne détenons aucune identité, nous ne pouvons pas non plus vérifier qui vous êtes si quelqu'un usurpe votre identité — ce qui est un compromis délibéré que vous faites, et qu'il vaut la peine de comprendre autant comme un coût que comme un avantage.
Le résumé honnête est que le modèle de sécurité d'un swap sans KYC déplace la responsabilité vers vous, et vous paie en confidentialité et en irrévocabilité. Ce compromis est bon pour la plupart des gens. Il n'est bon que si vous effectuez les vérifications, car aucune institution n'est positionnée pour rattraper l'erreur après coup.
Lectures complémentaires
Pour les mécanismes d'un swap en retard plutôt que volé, commencez par le guide de dépannage. Pour calculer un taux effectif et repérer les cotations appâts, voir les frais de swap crypto expliqués. Pour l'hygiène des adresses et des appareils qui déjoue l'empoisonnement d'adresse et les attaques du presse-papiers, voir l'hygiène des portefeuilles pour les swaps privés. Pour voir comment les services se comparent sur la politique plutôt que sur le marketing, voir les meilleurs swaps sans KYC de 2026. Pour ce qu'un swap dissimule et ne dissimule pas, voir le swap crypto est-il anonyme, et pour le vocabulaire utilisé tout au long de ce guide, le glossaire.









