
خلاصهی کوتاه
- کلاهبرداری تقریباً هرگز خودِ سواپ نیست — سایتی است که از طریق آن به آن رسیدهاید. دامنههای کپی که از طریق تبلیغات در نتایج جستوجو خریداری میشوند، پول بیشتری از کاربران سواپ میگیرند تا مجموعِ همهی اپراتورهای غیرصادق.
- سه درخواست، مدرکِ قطعیِ کلاهبرداریاند: عبارت بازیابیِ شما، امضای کیف پول برای «فعالسازی» یک سواپ آنی، و پرداختی برای آزادسازیِ وجوهی که یک سرویس از قبل نزدِ خودش دارد. هر کدام از اینها بهتنهایی به گفتوگو پایان میدهد.
- هیچ کانال پشتیبانیای وجود ندارد که خودش شما را پیدا کند. هر کسی که دربارهی یک سفارشِ گیرکرده برایتان پیام مستقیم بفرستد، یک مهاجم است. پشتیبانی نام کاربری شما را ندارد؛ اما کلاهبرداری که تاپیکِ شکایت را زیر نظر دارد، آن را دارد.
- آدرس شما بیشتر از خودِ سرویس مورد حمله قرار میگیرد. مسمومسازیِ آدرس و ربایشِ کلیپبورد، کوینهایی را که درست از یک سایت معتبر ارسال کردهاید، به مسیر دیگری میفرستند.
- هیچچیز بازگشتپذیر نیست و هیچکس نمیتواند آن را بازیابی کند. سرویسِ بازیابیای که برای قربانیان تبلیغ میکند، نیمهی دومِ همان کلاهبرداری است.
- یک سواپ آزمایشیِ ۲۰ دلاری، کل مسیر را تأیید میکند فقط به قیمتِ یک کارمزد شبکه. روی یک سرویس ناآشنا، این آزمایش را انجام دهید.
چرا کاربران سواپ باارزشترین هدف در دنیای رمزارز هستند
هر ویژگیای که یک سواپ غیرحضانتی را خوب میکند، کاربرانش را ارزشِ حملهکردن میدهد. انتقال بازگشتناپذیر است، پس یک سرقتِ موفق دائمی است. یکباره است، پس هیچ مرحلهی تأیید دومی وجود ندارد که کسی احتمالاً متوجهاش شود. هیچ حسابی وجود ندارد، پس نه ورودیای هست که از آن محافظت شود و نه ردی از بازنشانیِ رمز عبور که بررسی شود. و کل فرایند در عرضِ چند دقیقه کامل میشود، یعنی بازهی زمانیِ مهاجم و بازهی زمانیِ قربانی، دقیقاً یک بازهی زمانی است.
حالا جمعیتِ کاربران را هم اضافه کنید. کسی که عمداً از یک سواپ بدون KYC استفاده میکند، از قبل تصمیم گرفته که نه حسابی داشته باشد و نه به یک میز پشتیبانی متکی باشد — یعنی دقیقاً همان کسی که وقتی مشکلی پیش بیاید، کمترین توانایی را برای پیگیریِ بالاتر دارد، و دقیقاً همان کسی که یک نمایندهی پشتیبانیِ جعلی راحتتر از همه میتواند «کمکش» کند. مهاجم از یک نقص در سواپِ غیرحضانتی سوءاستفاده نمیکند. او از نبودِ همان تورِ ایمنیای سوءاستفاده میکند که شما آگاهانه از آن صرفنظر کردهاید، و راهِ مقابله با آن، رویهای است نه فنی: یک روالِ کوتاه و کسلکننده که هر بار اجرایش میکنید، و همین، باقیِ این راهنماست.
یک نکته پیش از دستهبندیِ کلاهبرداریها، چون این پرسشی است که زیربنای همهی اینهاست: ریسک در این حوزه، بهطور قاطع، بیشتر جعل هویت است، نه ناصادقیِ اپراتورها. سرویسهای واقعیِ سواپ آنی به شکلهای قابلمشاهده و پیشپاافتاده شکست میخورند — نرخ بد، پرداختِ کند، سفارشی که برای بررسی نگه داشته میشود. پولی که واقعاً ناپدید میشود، از طریق وبسایتی خارج میشود که اصلاً هیچوقت خودِ سرویس نبوده است.
۹ کلاهبرداری که واقعاً پول میگیرند
بر اساس میزانِ خسارتی که به کاربران واقعی میزنند رتبهبندی شدهاند، نه بر اساسِ میزان زیرکیشان. سه موردِ اول، اکثریتِ قاطعِ خسارتها را شامل میشوند.
۱. سایتِ سواپِ کپیشده
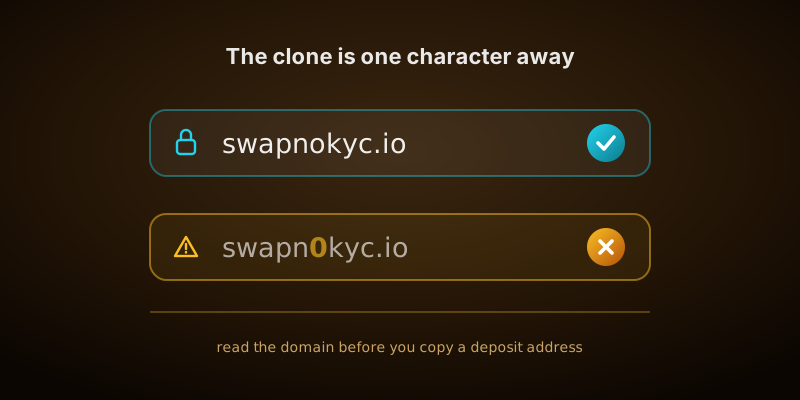
یک مهاجم دامنهای ثبت میکند که فقط یک کاراکتر با دامنهی واقعی فاصله دارد — یک حرفِ جابهجاشده، یک صامتِ تکراری، پسوندی متفاوت، یا یک همشکلِ حروف مانند حرفِ سیریلیکِ а که دقیقاً مثل معادلِ لاتینش نمایش داده میشود. آنها فرانتاند را پیکسلبهپیکسل کپی میکنند، چون HTML آن عمومی و در دسترس است. سپس جایگاهِ تبلیغاتیِ بالای نتیجهی واقعیِ جستوجو برای نامِ برند را میخرند، و منتظر میمانند.
سایتِ کپی، بینقص رفتار میکند. نرخ اعلام میکند، صفحهی سفارش میسازد، آدرسِ واریز نشان میدهد و شمارشِ معکوس را شروع میکند. آدرسِ واریز، آدرسِ خودِ مهاجم است. هیچچیز هرگز نمیرسد، و صفحهی سفارش تا هر زمان که آن را باز نگه دارید، همچنان میگوید «در انتظار تأیید». این حمله دقیقاً به همین دلیل مؤثر است که قربانی همهچیز را درست انجام داده، جز یک چیز: به یک لینک اعتماد کرده است.
راه مقابله: سایت را از طریق نشانکی باز کنید که از رویِ URLای که خودتان تایپ کردهاید ساختهاید. هرگز از طریق یک تبلیغ، هرگز از طریق لینکی در یک پیام یا کامنت. سپس پیش از کپیکردنِ یک آدرسِ واریز، دامنه را کاراکتر به کاراکتر بخوانید. اگر نوار آدرس در هر جایی xn-- نشان داد، یعنی دامنه شامل کاراکترهای غیرلاتینی است که مثل کاراکترهای لاتین نمایش داده میشوند، و باید تب را ببندید.
۲. نمایندهی پشتیبانیِ جعلی
شما بهطور عمومی مینویسید که یک سواپ نرسیده — در یک سابردیت، یک گروه تلگرام، زیر یک توییت. ظرفِ چند دقیقه یک پیام مستقیم از طرفِ «پشتیبانی» دریافت میکنید. آنها مؤدباند، واژگانِ محصول را میشناسند، نامِ نمایشی و آواتارشان با برندِ واقعی مطابقت دارد، و از شما میخواهند که در یک کانالِ خصوصی ادامه دهید تا بتوانند سفارشتان را پیدا کنند.
سپس یکی از سه چیز را درخواست میکنند: عبارتِ بازیابیِ شما را برای «بازگرداندنِ موجودیتان»، اتصال به یک صفحهی «تأیید» یا «همگامسازی»، یا یک پرداختِ کوچک برای «آزادسازیِ» تراکنشِ گیرکرده. هر کدام به شکلی متفاوت، مرگبار است، و هر سه، همان یک کلاهبرداریاند با لباسی متفاوت.
راه مقابله، فقط با یک قانون: پشتیبانیِ واقعی هرگز اول با شما تماس نمیگیرد. یک سرویسِ بدون KYC نه نام کاربریِ شما را میداند، نه هندلِ شما را و نه صندوقِ پیامِ شما را — چون هرگز آنها را جمعآوری نکرده است. هر کسی که بدون درخواست سراغتان بیاید، فقط همان چیزی را میداند که بهطور عمومی نوشتهاید، که دقیقاً همان راهی است که شما را پیدا کرده. خودتان تماس را آغاز کنید، از طریقِ آدرسی که در سایتِ خودِ سرویس منتشر شده، و با هر پیامِ واردشونده دربارهی سفارشتان، بهطور پیشفرض مثل یک تهدید رفتار کنید.
۳. مسمومسازیِ آدرس
این یکی از کسانی پول میگیرد که کاملاً از سرویسهای معتبر استفاده میکنند. مهاجم یک آدرسِ دلخواهساز تولید میکند که چهار کاراکترِ اول و چهار کاراکترِ آخرش با آدرسی که قبلاً استفاده کردهاید مطابقت دارد، سپس از آن آدرس یک تراکنشِ dust یا با ارزشِ صفر برایتان میفرستد. این آدرس حالا در تاریخچهی تراکنشهای کیف پول شما نشسته و شبیه یک طرفِ حسابِ آشنا به نظر میرسد. دفعهی بعد که یک آدرس را از آن تاریخچه کپی میکنید، بهجای کپیکردن از منبعِ اصلیاش، آدرسِ آنها را کپی میکنید.
این حمله روی زنجیرههای مبتنی بر مدلِ حساب، جایی که فهرستکردنِ تاریخچه آسان است و تولیدِ آدرسِ دلخواه ارزان است، رایج است — بهویژه Ethereum، BNB Chain، Tron و Polygon. کلِ این حمله به یک میانبرِ انسانی متکی است: تأییدِ دو سرِ یک آدرس و فرضکردنِ درستیِ وسطِ آن.
راه مقابله: هرگز یک آدرس را از تاریخچهی تراکنشها کپی نکنید. هر بار از منبعِ اصلی کپی کنید — صفحهی سفارش، صفحهی دریافتِ کیف پول، یک مخاطبِ ذخیرهشده که خودتان عمداً ساختهاید. شش کاراکترِ اول، شش کاراکترِ آخر، و یک تکه از وسط را، در فیلدِ مقصد، بلافاصله پیش از امضا، تأیید کنید. dust ناخواسته سزاوارِ شککردن است، نه کنجکاوی.
۴. ربایشِ کلیپبورد
یک بدافزار روی دستگاه شما، کلیپبورد را زیر نظر دارد تا هر چیزی را که با الگوی یک آدرسِ رمزارزی مطابقت داشته باشد پیدا کند و آن را با آدرسِ خودِ مهاجم جایگزین کند، آدرسی که طوری انتخاب شده که با همان زنجیره مطابقت دارد تا کیف پول بدون هیچ اعتراضی آن را بپذیرد. شما آدرسِ درست را کپی کردید؛ ولی آدرسی متفاوت را پیست کردید. این دسته از بدافزارها قدیمی و ارزاناند و هنوز هم بهطور گسترده استفاده میشوند، چون به هیچ تعاملی فراتر از همان کپیکردنی که در هر حالت انجام میدادید نیاز ندارند.
راه مقابله: همان بررسیِ چشمی این حمله را هم شکار میکند، چون جایگزینی درست بینِ کپی و پیست اتفاق میافتد — پیش از امضا، رشتهی پیستشده را با چشمِ خودتان، روی صفحه، با منبع مقایسه کنید. روی دستگاهی که کاملاً به آن اعتماد ندارید، بررسیِ چشمی تنها خطِ دفاعیای است که دارید. برای مبالغِ قابلتوجه، یک کیف پولِ سختافزاری که مقصد را روی صفحهی خودش نمایش میدهد، تأیید را بهطور کامل از دستگاهِ آلوده دور میکند.
۵. امضای تخلیهکنندهی کیف پول
یک سایت از شما میخواهد برای تکمیلِ یک سواپ آنی «کیف پولِ خود را وصل کنید»، سپس یک درخواستِ امضا نمایش میدهد. این درخواست به شکلِ یک ورود، یک تأیید، یا یک تأییدیهی بدون-گس معرفی میشود. آنچه واقعاً مجوزش را میدهد، خرجِ نامحدودِ یک توکن است، یا مجموعهای از انتقالهای هر چیزی است که کیف پول در خود دارد. آن را تأیید کنید و کیف پول در یک تراکنش، با امضای معتبرِ خودتان روی آن، خالی میشود.
راه مقابله، از نظرِ ساختاری: یک سواپ آنیِ واقعی اصلاً نیازی به وصلبودنِ کیف پولِ شما ندارد. مدلِ آن مبتنی بر آدرسِ واریز است — سرویس یک آدرس به شما میدهد، شما از هر جایی به آن ارسال میکنید، و او به آدرسی که تایپ کردهاید پرداخت میکند. اگر سرویسی که خودش را «سواپ آنی» مینامد، پیش از اعلامِ نرخ به یک اتصالِ کیف پول و یک امضا نیاز دارد، پس کاری را که میگوید انجام نمیدهد. DEXهای درونزنجیره بهطور مشروع به امضا نیاز دارند، که محصولی متفاوت با نمایهی ریسکیِ متفاوت است؛ مقایسهی سواپ در برابر DEX نشان میدهد این مرز دقیقاً کجاست.
۶. برداشتِ عبارتِ بازیابی
این حمله به شکلِ اعتبارسنجیِ کیف پول، خطای همگامسازی، ادعای ایردراپ، مهاجرت به یک قراردادِ جدید، یا یک نمایندهی پشتیبانی که موجودیِ شما را بازمیگرداند، ظاهر میشود. رابطِ کاربریِ آن اغلب کپیای متقاعدکننده از صفحهی بازیابیِ یک کیف پولِ واقعی است. دوازده یا بیستوچهار کلمه وارد میشود، و کیف پول خالی میشود — گاهی بلافاصله، گاهی هفتهها بعد تا قربانی نتواند منبع را شناسایی کند.
راه مقابله، بهطور مطلق: عبارتِ بازیابی فقط در یک جا وارد میشود، در کیف پولِ خودتان، درست وقتی که آگاهانه دارید آن را روی دستگاهی که خودتان کنترلش میکنید بازیابی میکنید. هیچ زمینهی مشروعِ دومی وجود ندارد. هر درخواستی برایش، در هر جا، از سوی هر کسی، با قطعیت یک کلاهبرداری است — و برخلافِ هر موردِ دیگری در این فهرست، این یکی به هیچ قضاوتی نیاز ندارد.
۷. آزادسازیِ کارمزدِ پیشپرداخت
یک پلتفرم موجودیای به شما نشان میدهد و بعد از ارسالِ آن سر باز میزند تا وقتی چیزی پرداخت کنید: یک سپردهی انطباق با AML، یک کارمزدِ آزادسازی، یک پیشپرداختِ مالیاتی، هزینهی فعالسازیِ کیف پول، یا مشارکت در نقدینگی. گاهی این «موجودی» فقط یک عدد در یک پایگاهداده است که هرگز معادلِ هیچ کوینی نبوده؛ گاهی هم همان سپردهای است که واقعاً به یک سایتِ جعلی فرستادهاید.
این نشانه ساختاری است و نیازی نیست داستان را ارزیابی کنید. سرویسی که وجوهِ شما را نزدِ خود دارد و بدهکارِ یک پرداخت به شماست، هزینههایش را از همان پرداخت کم میکند. او هرگز به یک سپردهی تازه و جداگانه نیاز ندارد تا پولی را که از قبل دارد به شما بدهد. و کارمزد هم هرگز آخرین مورد نیست — آن را بپردازید و یک هزینهی گمرکی سروکلهاش پیدا میشود، بعد یک ضمانتنامهی تأیید، تا هر زمان که همچنان در حالِ پرداخت باشید.
راه مقابله: همان لحظهای که عبارتِ «برای دریافت، پرداخت کنید» به هر شکلی ظاهر شد، متوقف شوید. هیچ نسخهای از این جمله وجود ندارد که مشروع باشد.
۸. نرخِ غیرممکن
یک سرویس روی یک جفتارزِ اصلی، نرخی چند درصد بهتر از هر رقیبی اعلام میکند. گاهی هفتهها روی مبالغِ کوچک درست پرداخت میکند، نقد و اسکرینشات جمع میکند، و بعد پرداخت روی مبالغِ بزرگ را متوقف میکند. این همان الگوی کلاهبرداریِ خروج است، و آن رفتارِ خوبِ اولیه، در واقع بودجهی بازاریابی است.
نرخِ جفتارزهای پرنقدینگی همهجا توسط همان بازارهای زیربنایی تعیین میشود. یک سرویسِ واقعی میتواند با مسیریابیِ بهتر یا حاشیهی سودِ نازکتر، رقیبش را چند دهم درصد شکست دهد. هیچکس نمیتواند مدام، برای غریبهها، در مقیاس، پنج درصد از بازار جلو بزند. اگر یک عدد شبیهِ پولِ مفت به نظر میرسد، همان پولِ مفت طعمه است — راهنمای کارمزدها نشان میدهد چطور نرخِ مؤثر را محاسبه کنید تا بتوانید یک نرخِ واقعاً خوب را از یک نرخِ غیرممکن تشخیص دهید.
۹. تلهی پرداختِ برگشتپذیر
این یکی بیشتر در معاملاتِ نظیربهنظیر زندگی میکند تا در سواپهای آنی، اما همان افراد را گیر میاندازد، چون P2P معمولاً نقطهی ورودِ رایجی پیش از یک سواپ است. یک خریدار بابتِ کریپتوی شما با روشی پرداخت میکند که قابلِ پسگرفتن است — یک پرداختِ کارتی، یک انتقالِ بانکی که بعداً کلاهبرداری علامتگذاری میشود، یک اپِ پرداختِ مصرفکننده با حمایت از خریدار — و بعد از اینکه شما کوینهایی را که قابلِ بازگشت نیستند آزاد کردید، آن را برمیگرداند. نوعِ مرتبط با آن، یک امانتگذاریِ جعلی است: یک شخصِ ثالث که طرفِ حسابِ شما اختراع کرده، یا یک صفحهی امانتگذاریِ کپیشده، که هر دو طرف را فریب میدهد.
راه مقابله: فقط تسویهی بازگشتناپذیر را بپذیرید، فقط از امانتگذاریای استفاده کنید که متعلق به خودِ پلتفرم است و از طریقِ خودِ پلتفرم به آن رسیدهاید، و هرگز یک معامله را به یک کانالِ خصوصی منتقل نکنید — انتقال به بیرون از پلتفرم، همان درخواستی است که تقریباً پیش از هر خسارتِ P2P میآید. راهنمای نقدینهسازی نشان میدهد کدام ریلهای پولِ فیات واقعاً نهاییاند.
هفت بررسیِ پیش از ارسال
این را هر بار، به همین ترتیب، انجام دهید. بعد از چند بارِ اول، حدود یک دقیقه طول میکشد، و همین است که فرق میگذارد بینِ اینکه کلاهبرداریهای بالا فقط یک متنِ خواندنیِ جالب باقی بمانند یا تبدیل به مشکلِ خودِ شما شوند.
- با URLای که خودتان تایپ کردهاید وارد شوید. نشانکِ خودتان، یا دامنهای که با دست تایپ شده. هرگز یک نتیجهی تبلیغاتی، یک پیام مستقیم، یک کد QR یا لینکی در یک کامنت.
- دامنه را کاراکتر به کاراکتر بخوانید. پسوند را هم شامل شود. هر پیشوندِ
xn--یعنی کاراکترهای غیرلاتین دارند مثل کاراکترهای لاتین نمایش داده میشوند — تب را ببندید. - مدل را تأیید کنید. یک آدرسِ واریزِ یکبار مصرف برای هر سفارش، یک آدرسِ پرداخت که خودتان تایپ میکنید. بدون عبارتِ بازیابی، بدون امضای کیف پول، بدون موجودیِ حساب.
- پیش از واریز، سیاستِ بازپرداخت را بخوانید. اگر یک سرویس حاضر نیست کتباً بگوید بر سرِ یک سفارشِ علامتگذاریشده چه میآید، شما هیچ راهِ خروجی ندارید.
- نرخ را عقلانی بسنجید. نسبتِ دریافتی به ارسالی را با نرخِ میانبازار مقایسه کنید. نرخی که خیلی بهتر از همه است، طعمه است.
- هر دو آدرس را در همان فیلدی که از آن ارسال میکنید تأیید کنید. شش کاراکترِ اول، شش کاراکترِ آخر، و یک تکه از وسط — هم برای آدرسِ واریز، هم برای آدرسِ پرداخت.
- روی هر چیزِ ناآشنایی، ابتدا کوچک آزمایش کنید. کمترین مقدار سواپ، تأییدِ اینکه پرداخت رسیده، و بعد ارسالِ مبلغِ واقعی.
نشانههای هشدار، رتبهبندیشده بر اساسِ میزانی که باید نگرانتان کنند
- مرگبار — فوراً متوقف شوید. درخواستِ عبارتِ بازیابی یا کلیدِ خصوصیِ شما. مطالبهی پرداختِ یک کارمزد پیش از آزادسازیِ وجوه. درخواستِ امضا برای تکمیلِ یک سواپِ مبتنی بر آدرسِ واریز. یک نمایندهی پشتیبانی که اول خودش با شما تماس گرفته. هر کدام از اینها بهتنهایی به معامله پایان میدهد؛ هیچ توضیحی نیست که اینها را قابلقبول کند.
- شدید — بدون تأییدِ مستقل ادامه ندهید. نرخی چند درصد بهتر از بازار. یک نمایندهی چتِ زنده که شما را برای عجلهکردن تحتِ فشار میگذارد. آدرسِ واریزی که بعد از ساختهشدنِ سفارش تغییر میکند. یک «موجودیِ حساب» روی سرویسی که خودش را غیرحضانتی معرفی میکند. فیلدِ آدرسِ پرداختی که سایت از پیش برایتان پر کرده.
- جدی — بهعنوان یک هشدار در نظر بگیرید. نبودِ سیاستِ منتشرشده برای بازپرداخت یا علامتگذاری. نبودِ یک مخاطبِ امنیتیِ مشخص. دامنهای که همین چند هفته پیش ثبت شده. نقدهایی که همگی یکدست پنجستاره و یکدست کلیگویانهاند. آدرسِ پشتیبانی روی یک دامنهی ایمیلِ رایگانِ مصرفکننده بهجای دامنهی خودِ سرویس.
- ارزشِ توجه. شمارشمعکوسهای تهاجمی روی صفحهای که قفلِ نرخ نیست. نظراتِ مشتریان همراه با عکسهای استوک. بازدهی یا سودِ تضمینشده که در نزدیکیِ هر محصولِ سواپی ذکر شده — یک سواپ داراییها را تبدیل میکند، درآمد تولید نمیکند.
یک سرویسِ واقعاً معتبر چه شکلی است
نشانههای مثبت کمتر از نشانههای هشدار موردِ بحث قرار میگیرند، اما کاربردیترند، چون ساختاریاند نه ظاهری — یک سایتِ کپی میتواند یک طراحی را در عرضِ یک بعدازظهر کپی کند، اما نمیتواند بهسادگی هیچکدام از اینها را جعل کند.
- یک سیاستِ منتشرشده و مشخص دربارهی سفارشهای علامتگذاریشده — شامل اینکه بر سرِ سپردهی شما چه میآید و آیا هرگز برای آزادسازیاش هویت مطالبه میشود یا نه. مالِ ما در صفحهی AML است، و متعهد میشود که بهجای درخواستِ مدارک، بازپرداخت کند.
- یک مخاطبِ امنیتیِ مشخص و یک فایلِ security.txt در مسیرِ شناختهشدهاش. تهیهاش ارزان است، و تقریباً هیچوقت روی یک سایتِ کپی وجود ندارد.
- بیانیهای صریح از اینکه چه چیزی و چهمدت لاگ میشود، در یک صفحهی حریم خصوصی که بهجای یک وعدهی مبهم، یک ادعای قابلابطال مطرح میکند.
- یک معماریِ افشاشده — چه کسی نقدینگی تأمین میکند، سرویس چه چیزی و چهمدت نگه میدارد. صفحهی شفافیتی که نامِ ارائهدهندهی بالادست را میآورد، صفحهای است که میشود راستیآزماییاش کرد.
- مکانیزمهایی پایدار و کسلکننده. نرخ معمولی است، کارمزد اعلام شده، آدرسِ واریز یکبار مصرف است، آدرسِ پرداخت مالِ خودتان است، و هیچچیزِ روی صفحه عجلهای ندارد.
- مستندسازیِ صادقانهی محدودیتها. سرویسی که منتشر میکند کجاها از رقبایش عقب میماند، دارد یک محصولِ واقعی را توصیف میکند. صفتهای عالیِ یکدست، فقط یک لندینگپیج را توصیف میکنند.
سواپِ آزمایشی، و تنشِ آن با بهینهسازیِ کارمزد
دو توصیه در این مجموعه راهنماها، در دو جهتِ مخالف اشاره میکنند، پس بگذارید صریح آنها را با هم آشتی دهیم. راهنمای کارمزدها درست میگوید که تقسیمِ یک سواپ به چند سواپِ کوچک، هزینههای ثابتِ شبکه را چند برابر میکند، و اینکه سواپهای کوچک بهطور نسبی گراناند. این راهنما هم درست میگوید که یک سواپ آزمایشی ارزشش را دارد. هر دو درستاند، چون هر کدام چیزِ متفاوتی را بهینه میکنند.
سواپ آزمایشی، روشی برای جابهجاییِ پول نیست — یک هزینهی یکبار برای تأیید است، که یک بار برای هر سرویس و یک بار برای هر آدرسِ پرداختِ جدید پرداخت میشود، نه روی هر معامله. در اولین سواپ از طریقِ یک سرویسِ ناآشنا، یا پیش از ارسالِ مبلغی که واقعاً دلتان برایش تنگ میشود، این حسابوکتاب اصلاً نزدیک هم نیست: یک کارمزدِ شبکهی اضافی و ده دقیقه، در برابرِ از دسترفتنِ کامل و بازگشتناپذیرِ کلِ اصل پول. وقتی یک سرویس و یک آدرس خودشان را ثابت کردند، آزمایشکردن را متوقف کنید و توصیهی مربوط به کارمزد را دنبال کنید — دستهای ارسال کنید، زنجیرههای ارزان را انتخاب کنید، و یکبار سواپ کنید نه سهبار.
این آزمایش را یا درست انجام دهید یا اصلاً انجام ندهید. کمترین مقدار را بفرستید، منتظر بمانید تا پرداخت واقعاً به کیف پولتان برسد — نه اینکه صفحهی سفارش فقط بگوید «تکمیلشده» — و بعد مبلغِ واقعی را به همان آدرسِ پرداختِ تأییدشده، در همان نشست، از همان تبی که قبلاً تأییدش کرده بودید، بفرستید.
شما قبلاً آن را فرستادهاید. حالا، صادقانه، چه باید کرد
اول حقیقتِ ناخوشایند: اگر کوینها به آدرسِ یک مهاجم روی یک زنجیرهی عمومی رسیده باشند، رفتهاند. روی هیچ زنجیرهی اصلیای بازگشتی وجود ندارد، هیچ صادرکنندهای برای شکایتبردن نزدش نیست، و هیچ نهادِ خصوصیای قدرتِ جابهجاکردنِ کوینِ کسِ دیگری را ندارد. هر کسی که چیز دیگری بگوید، دارد چیزی میفروشد. آنچه باقی میماند، به همین ترتیب، همچنان ارزشِ انجامدادن دارد.
- مشخص کنید واقعاً با کدام نوع مشکل روبهرو بودهاید. سواپی که دیر شده، برای بررسی نگه داشته شده، یا فاقدِ یک memo است، کلاهبرداری نیست، و این موارد معمولاً حل میشوند. پیش از اینکه نتیجه بگیرید که سرتان کلاه رفته، راهنمای رفع اشکال را مرور کنید — اکثرِ پستهای «سرم کلاه رفته»، فقط زمانِ تأییدِ زنجیره است.
- هر چیزی را که مهاجم ممکن است لمس کرده باشد، ایمن کنید. اگر یک عبارتِ بازیابی وارد کردهاید، هر حسابی که از آن مشتق شده به خطر افتاده: همین حالا، وجوهِ باقیمانده را به یک کیف پولِ ساختهشده روی یک دستگاهِ تمیز منتقل کنید، و با کیف پولِ قدیمی مثل یک چیزِ عمومی رفتار کنید. اگر یک امضا را تأیید کردهاید، مجوزهای توکن را برای آن آدرس لغو کنید. اگر بدافزارِ کلیپبورد بوده، دستگاه آلوده است — از آن برای فرایندِ بازیابی استفاده نکنید.
- تا وقتی مدارک هنوز هست، آنها را ثبت کنید. شناسههای تراکنش، دامنهی دقیق، تاریخزمانها، اسکرینشاتها، آیدیِ پیامها. سایتهای کپی ظرفِ چند روز ناپدید میشوند؛ چیزی که ضبط نکردهاید، بعداً قابلبازیابی نیست.
- در جایی گزارش دهید که گزارشدادن واقعاً تأثیر دارد. مرجعِ ملیِ جرائمِ سایبریِ کشورتان، ثبتکنندهی دامنه و ارائهدهندهی هاستِ دامنهی کپی، و پلتفرمی که تبلیغ یا پیام را حمل کرده. اگر وجوه روی یک سرویسِ حضانتیِ قابلشناسایی فرود آمده، آن سرویس را با شناسهی تراکنش مطلع کنید — یک حضانتدار میتواند یک حساب را مسدود کند، که تنها مسیرِ واقعیِ بازیابی است که وجود دارد، و کمیاب است.
- هر پیشنهادِ بازیابی را رد کنید. فرض کنید هر کسی که بعد از یک خسارتِ عمومی سراغتان میآید، همان عملیاتِ اول است که برای بقیهی پول برگشته. پیشنهاد قانعکننده، فوری، و نیازمندِ کارمزدی از پیش خواهد بود.
ما چه کاری انجام میدهیم، و چه کاری نمیتوانیم انجام دهیم
بر اساسِ همان استانداردی که این راهنما تعیین میکند. آنچه ساختارِ ما به شما میدهد: بدون حساب، پس نه موجودیای هست که از دسترسش محروم شوید و نه اطلاعاتی برای فیشینگشدن؛ یک آدرسِ واریزِ یکبار مصرف برای هر سفارش؛ یک آدرسِ پرداخت که خودتان تایپ میکنید و ما هرگز آن را بازنویسی نمیکنیم؛ یک تعهدِ کتبی در صفحهی AML برای بازپرداختِ یک سپردهی علامتگذاریشده بهجای مطالبهی مدارک؛ یک مخاطبِ امنیتیِ مشخص و یک security.txt در مسیرِ شناختهشدهاش؛ و یک صفحهی شفافیت که میگوید ما چه چیزی نگه میداریم، چه چیزی لاگ میکنیم، و چه کسی نقدینگی تأمین میکند، تا این ادعاها بهجای باورشدن، قابلبررسی باشند.
آنچه نمیتوانیم انجام دهیم، بهصراحت. ما نمیتوانیم تراکنشی را که به آدرسِ اشتباه فرستادهاید معکوس کنیم، چه آن آدرس مسموم شده باشد، چه ربوده شده باشد، چه اشتباه تایپ شده باشد — هیچکس نمیتواند. ما نمیتوانیم وجوهِ ارسالشده به سایتی که جعلِ هویتِ ما را کرده بازیابی کنیم، چون آن کوینها هرگز زیرساختِ ما را لمس نکردهاند. ما نمیتوانیم جلوی وجودِ دامنههای کپی را بگیریم؛ فقط میتوانیم گزارششان کنیم، که از ثبتِ آنها کندتر است. و چون هیچ هویتی نگه نمیداریم، اگر کسی جعلِ هویتِ شما را هم بکند، نمیتوانیم تأیید کنیم شما واقعاً چه کسی هستید — که این یک معاملهی آگاهانه است که خودتان انجامش میدهید، و ارزشش را دارد که هم بهعنوان یک هزینه و هم یک منفعت درکش کنید.
خلاصهی صادقانه این است که مدلِ امنیتیِ یک سواپِ بدون KYC، مسئولیت را به سمتِ شما منتقل میکند و در عوض با حریم خصوصی و قطعیت به شما پاداش میدهد. این معامله برای اکثرِ افراد، معاملهی خوبی است. اما فقط زمانی معاملهی خوبی است که شما بررسیها را انجام دهید، چون هیچ نهادی در جایگاهی نیست که بعداً اشتباه را بگیرد.
مطالب مرتبط
برای جزئیاتِ سواپی که دیر شده نه دزدیدهشده، از راهنمای رفع اشکال شروع کنید. برای محاسبهی نرخِ مؤثر تا بتوانید نرخهای طعمه را تشخیص دهید، توضیح کارمزدهای سواپ رمزارز را ببینید. برای بهداشتِ آدرس و دستگاه که جلوی مسمومسازیِ آدرس و حملاتِ کلیپبورد را میگیرد، بهداشت کیف پول برای مبادلات حریمخصوصی را ببینید. برای اینکه ببینید سرویسها از نظرِ سیاست، نه بازاریابی، چطور با هم مقایسه میشوند، بهترین سواپهای بدون KYC سالِ ۲۰۲۶ را ببینید. برای اینکه یک سواپ چه چیزی را پنهان میکند و چه چیزی را نمیکند، آیا سواپ رمزارز ناشناس است را ببینید، و برای واژگانی که در سراسرِ این راهنماها استفاده شده، واژهنامه را ببینید.









