
خلاصهی کوتاه
- Bitcoin ناشناس نیست — یک دفترِ کلِ عمومیِ دائمی است که نامهای مستعار به آن متصل شدهاند. تحلیلِ بلاکچین همان نامِ مستعار را برملا میکند. برای این کار هرگز نیازی به شکستنِ هیچ رمزنگاریای ندارد.
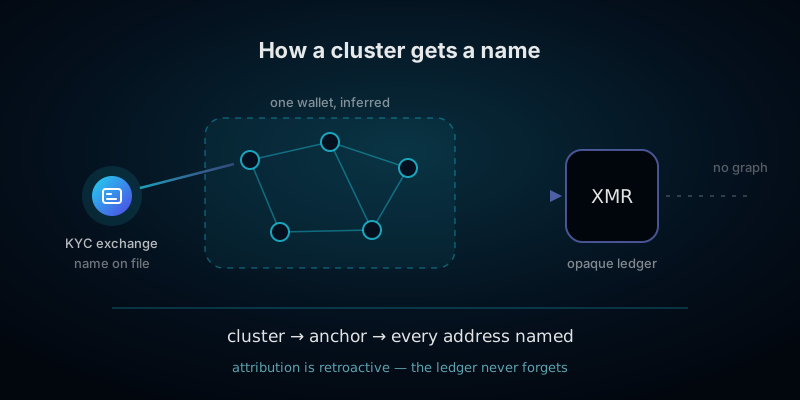
- تقریباً تمامِ این کار را پنج روشِ اکتشافیِ ارزان و یک لنگر انجام میدهند. روشهای اکتشافی، آدرسها را در قالبِ یک کیف پول گروهبندی میکنند. لنگر — که تقریباً همیشه صرافیای است که مدارکِ هویتیِ فرد را نزدِ خود دارد — یک نام به آن گروه متصل میکند.
- انتساب در سراسرِ خوشه جریان مییابد، در هر دو جهتِ زمان. یک آدرس را نامگذاری کنید، آنگاه همهی آدرسهای گروهبندیشده با آن را نیز نامگذاری کردهاید، از جمله تراکنشهایی که سالها پیشتر انجام شدهاند.
- زنجیرههای مبتنیبرحساب ردیابیشان راحتتر است، نه سختتر. در Ethereum، Tron و Solana، هر آدرس، طبق طراحی، یک هویتِ پایدار است، و استفادهی مجدد، حالتِ عادیِ کار است، نه یک اشتباه.
- بیشترِ افشایِ هویتِ واقعی، خارج از زنجیره اتفاق میافتد. آدرسهای IP، تلهمتریِ کیف پول، جستوجو در کاوشگرهای بلاک، آدرسهای پستی و سوابقِ صرافی که با احضاریه به دست آمدهاند، بسیار بیشتر از خودِ دفترِ کل، نام را فراهم میکنند.
- چیزی که واقعاً پیوند را قطع میکند، عبور به دفترِ کلی است که نمیتوان آن را خواند. چیزی که این کار را نمیکند: یک آدرسِ تازه، پرشهای بیشتر روی یک زنجیرهی شفاف، یا یک VPN.
- این تحلیل، گذشتهنگر است و دفترِ کل، دائمی. زنجیرهای که در سالِ ۲۰۳۲ بررسی میشود، شاملِ هر کاری است که در سالِ ۲۰۲۶ انجام دادهاید، و ابزارها فقط بهتر میشوند. حریمِ خصوصی، تصمیمی است که یا در لحظهی تراکنش میگیرید، یا اصلاً نمیگیرید.
چه کسی واقعاً در حالِ نظارت است
ارزش دارد در این باره دقیق و مشخص صحبت کنیم، چون تصویرِ ذهنیای که بیشترِ مردم دارند — کارآگاهی که چشمانش را به یک کاوشگرِ بلاک تنگ کرده — هیچ ربطی به شیوهی انجامِ این کار ندارد. تحلیلِ بلاکچین یک صنعتِ نرمافزاریِ تجاریِ بالغ است، با تعدادِ انگشتشماری فروشندهی بزرگ، پایگاهِ مشتریِ تثبیتشده، و محصولی که اساساً یک نقشهی قابلِجستوجو و برچسبخورده از هر زنجیرهی عمومی است.
فروشندگانی که نامشان را میشنوید عبارتاند از Chainalysis، Elliptic، TRM Labs، Crystal و Merkle Science، در کنارِ لایهای از ابزارهای روبهعموم مانند Arkham و کاوشگرهای معمولیِ بلاک. نرمافزارِ آنها دو کار انجام میدهد: تمامِ تراکنشهای زنجیرههای اصلی را دریافت میکند و آدرسها را خوشهبندی میکند، و یک پایگاهدادهی اختصاصی از برچسبها را نگه میدارد که نهادهای دنیای واقعی را به آن خوشهها متصل میکند.
مشتریان، اهمیتِ بیشتری از فروشندگان دارند. بزرگترین گروهِ منفرد، خودِ کسبوکارهای رمزارزیاند — صرافیها، پردازشگرهای پرداخت و نهادهای حضانتی، هر واریزیِ ورودی را پیش از اعتباردهی، از یک محصولِ غربالگری عبور میدهند، چون روابطِ بانکی و مجوزهای آنها به این بستگی دارد که بتوانند نشان دهند این کار را انجام میدهند. بعد نوبتِ بانکها، مراجعِ مالیاتی، واحدهای اطلاعاتِ مالی، نهادهای اجرای قانون، بیمهگران و شمارِ روبهرشدی از شرکتهای عادی میرسد. نکتهی مهم همینجاست: لایهی نظارت، عمدتاً برای تحقیقات طراحی نشده. این یک سرویسِ غربالگریِ پیوسته، خودکار و همیشهروشن است که بهطورِ پیشفرض روی کاربرِ عادی اعمال میشود.
خودِ برچسبها از منابعی بیجلوه گردآوری میشوند. تحلیلگران در صرافیها حساب باز میکنند و واریزیهای کوچک انجام میدهند تا شکلِ آدرسهای آن صرافی را یاد بگیرند. آنها انجمنها، صفحاتِ اهدا و شبکههای اجتماعی را که مردم در آنها آدرس منتشر میکنند، میکاوند. آنها اسنادِ دادگاهی، اعلامیههای توقیف و فهرستهای تحریمی را جذب میکنند. آنها از شرکایشان داده میخرند یا دریافت میکنند. آنها مبالغِ ناچیزی به آدرسها میفرستند تا رفتارشان را زیرِ نظر بگیرند. هیچکدام از اینها به دسترسیِ ویژه نیاز ندارد، و نتیجهی انباشته این است که سهمِ قابلِتوجهی از آدرسهای فعالِ اقتصادی روی زنجیرههای اصلی، از قبل نوعی برچسب دارند.
پنج روشِ اکتشافی که بیشترِ کار را انجام میدهند
خوشهبندی، نیمهی نخستِ مسئله است: تصمیمگیری بر اینکه مجموعهای از آدرسهای جدا از هم، در واقع یک کیف پولاند. تقریباً تمامِ آن با تعدادِ کمی تکنیک انجام میشود که از اولین کارهای دانشگاهی در این زمینه، بیش از یک دهه پیش، عمومی و بهخوبی شناختهشده بودهاند. اینها نه رازند و نه پیچیده. فقط روی دادهای که داوطلبانه منتشر شده، فوقالعاده مؤثرند.
۱. مالکیتِ ورودیِ مشترک
این همان قاعدهای است که بیشترِ بارِ کار را به دوش میکشد، و برخلافِ بقیه، به یک اثبات نزدیکتر است تا یک حدس. در Bitcoin و دیگر زنجیرههای UTXO، تراکنشی که دو سکه را خرج میکند، باید با کلیدِ خصوصیِ هر دو امضا شود. اگر تراکنشی سکهای را که در آدرسِ A نشسته و سکهای را که در آدرسِ B نشسته خرج کند، پس هر کس که آن را ساخته، هر دو کلید را در اختیار داشته، بنابراین A و B به یک کیف پول تعلق دارند.
وقتی این قاعده در سراسرِ زنجیره اعمال شود، صدها میلیون آدرس را به تعدادی نهادِ بسیار کوچکتر فرومیکاهد. این قاعده تعدیپذیر است و روی هم انباشته میشود: امروز A با B ادغام میشود، ماهِ بعد B با C ادغام میشود، و خوشه بزرگتر میشود بیآنکه هرگز کوچک شود. تنها استثنایِ معنادار، تراکنشی است که عمداً توسطِ چند طرف بهطورِ همزمان ساخته شده — که دقیقاً همان چیزی است که یک تراکنشِ مشارکتی مانندِ CoinJoin هست، و دقیقاً همان دلیلی است که برای آن وجود دارد.
۲. شناساییِ خروجیِ باقیمانده
زنجیرههای UTXO هیچ مفهومی از خرجِ جزئی ندارند. برای پرداختِ ۰٫۰۴ BTC از یک سکهی ۰٫۵ BTC به کسی، کیف پول کلِ سکه را خرج میکند و دو خروجی میسازد: پرداخت، و باقیماندهای که به خودش برمیگردد. شناساییِ اینکه کدام خروجی، باقیمانده است، به تحلیلگر اجازه میدهد همان کیف پول را رو به جلو، تا تراکنشِ بعدیاش، و بعدی، تا بینهایت دنبال کند.
برای این کار دوازده نشانه وجود دارد و کیف پولها پیوسته آنها را لو میدهند. یک خروجیِ عددِ گرد معمولاً پرداخت است، در حالی که باقیِ ناهمواراش باقیمانده است. خروجیای که قالبِ آدرسش با قالبِ ورودی یکی باشد، وقتی خروجیِ دیگر اینطور نیست، معمولاً باقیماندهی کیف پولی است که بهروزرسانی نشده. خروجیای که بعداً همراه با کوینهای از قبل موجود در خوشه خرج شود، باقیمانده بوده است. آدرسی که برای اولین بار دیده میشود، بیشتر از آدرسِ استفادهشده، احتمال دارد باقیمانده باشد. وقتی اینها را زنجیرهوار کنار هم بگذاریم، الگویی پدید میآید که تحلیلگران آن را زنجیرهی پوستکنی مینامند: یک سکهی بزرگ که در دل دهها تراکنش راه میرود، در طولِ مسیر پرداختها را از خود جدا میکند، و کاملاً قابلِردیابی است.
۳. استفادهی مجدد از آدرس
ارزانترین نشانه از همه، و هنوز هم بهوفور در دسترس. هر آدرسی که بیش از یکبار دریافتی داشته باشد، به دنیا گفته که هر دو دریافتی به یک گیرندهی واحد تعلق دارند. آدرسهای اهدایِ منتشرشده، آدرسِ انعام در امضایِ یک انجمن، آدرسِ پرداختِ ماینینگ، آدرسِ فروشندهای که روی یک فاکتور چاپ شده، آدرسی که در یک تیکتِ پشتیبانی پیست شده — هر کدام یک شناسهی دائمی و خودارائهشدهاند. اجتنابِ از آن هیچ هزینهای ندارد، و بخشِ بزرگی از خوشهبندی هنوز روی همین تکیه دارد.
۴. لنگرِ صرافی
همهی موارد بالا یک خوشهی بینام تولید میکنند. این همان مرحلهای است که به آن نام میدهد، و همانجایی است که کلِ این کار، واقعاً موفق یا ناموفق میشود.
صرافیهای حضانتی به هر کاربر یک آدرسِ واریزِ اختصاصی میدهند، به این معنی که صرافی دقیقاً میداند آن آدرس متعلق به کدام مشتریِ احرازشده است. تحلیلگران این آدرسها را در مقیاسِ بزرگ، با واریز کردن به خودِ صرافی و مشاهدهی الگو، و نیز با زیرِ نظر گرفتنِ تراکنشهای برداشتِ دستهایِ کیف پولهای گرم، شناسایی میکنند. نتیجه، نقشهای بزرگ و بهخوبی نگهداریشده از این است که کدام آدرس به کدام پلتفرم تعلق دارد.
پیامد آن برای شما مستقیم است. اگر هر آدرسی در خوشهی شما تا بهحال به یک واریز یا برداشتِ شناساییشدهی صرافی ارسال کرده یا از آن دریافت کرده باشد، خوشهی شما اکنون بهعنوانِ متعلق به یک مشتریِ آن صرافی برچسب میخورد — و آن صرافی، مدارکِ هویتی، جزئیاتِ بانکی و آدرسِ شما را نزدِ خود دارد، و در صورتِ درخواستِ قانونی، آنها را ارائه میدهد. یک نقطهی لنگر کافی است. مهم نیست چند تراکنش آن را از سکهای که کسی به آن علاقهمند است جدا میکند، چون خوشه یک شیءِ واحد است.
۵. همبستگیِ مبلغ و زمان
آخرین روشِ اکتشافی، آنجایی بهکار میآید که زنجیرهی نگهداری از چیزی عبور میکند که تحلیلگر نمیتواند درونِ آن را ببیند — یک سرویس، یک پل، یک سواپ، یک کیف پولِ حضانتی. درونِ آن مبهم است؛ اما دو لبهاش اینطور نیستند.
اگر ۱٫۰۰۳۷ BTC وارد یک سرویس شود و ۱٫۰۰۳۱ BTC یازده دقیقه بعد از آن خارج شود، و هیچ جریانِ دیگری در آن روز شبیهِ هیچکدام نباشد، آنگاه ورودی و خروجی همان یک پولاند، و گراف در آن شکاف دوباره به هم متصل میشود. این کار روتین و ارزان است. و به همین دلیل است که پرسشِ مفید دربارهی هر ابزارِ حریمِخصوصی، این نیست که آیا درونِ خودش را پنهان میکند، بلکه این است که آیا رابطهی مبلغ و زمان را میانِ آنچه وارد شده و آنچه بیرون آمده، از بین میبرد یا نه.
از خوشه تا نام تا امتیاز
وقتی قطعات را کنار هم بگذارید، کلِ زنجیرهی فرایند کوتاه است. روشهای اکتشافی یک خوشه میسازند. یک لنگر به آن نام میدهد. هر تراکنشِ تاریخی در آن خوشه، یکجا منتسب میشود، و هر تراکنشِ آینده هم بهمحضِ رخدادن، منتسب میشود.
دو ویژگیِ این فرایند ارزشِ تأمل دارند. اولی این است که رو به عقب کار میکند. انتسابی که در سالِ ۲۰۲۷ بهدست میآید، به تراکنشی که در سالِ ۲۰۲۲ انجام شده هم تعلق میگیرد، چون دفترِ کل دائمی است و خوشه گذشتهنگر است. برای خودِ داده، نه انقضایی هست و نه مرورِ زمانی. دومی این است که این کار استنتاج است، نه اثبات. خوشهها از نشانههای احتمالاتی ساخته میشوند، و یک ادغامِ اشتباه — پیادهسازیِ کیف پولی که یک فرض را نقض کرده، یک آدرسِ حضانتیِ مشترک، یک CoinJoinِ بدخواندهشده — برای همیشه هر دو طرفِ آن خطا را آلوده میکند.
همان ویژگیِ دوم است که از طریقِ امتیازدهیِ ریسک، به کاربرانِ عادی هم میرسد. فروشندگان به آدرسها امتیازی میدهند که از نزدیکیِ آنها در گراف، به فعالیتی که پرریسک طبقهبندی شده، گرفته میشود. این امتیاز بهارث میرسد، نه کسب میشود: کوینهایی که پیش از رسیدن به شما از میانِ چند دستِ نامرتبط عبور کردهاند، میتوانند تاریخچهای را با خود بیاورند که شما هیچ نقشی در آن نداشتهاید. وقتی یک صرافیِ حضانتی یک واریزی را مسدود میکند و از کاربری گیج میخواهد منشأِ وجوهی را توضیح دهد که سه هفته پیش از همان صرافی خریده، این همان سازوکار است. این هم دلیلِ خوبی است برای اینکه پیش از آنکه یک واریزیِ علامتگذاریشده مشکلِ شما شود، ببینید یک سرویس کتباً به چه چیزی متعهد است — راهنمای وضعیتِ سفارشِ ما توضیح میدهد وقتی یک واریزی نگه داشته میشود واقعاً چه اتفاقی میافتد، و رتبهبندیِ سرویسها دقیقاً بر اساسِ همین سیاست به هر ارائهدهنده امتیاز میدهد.
چرا Ethereum، Tron و Solana راحتترند
یک فرضِ رایج این است که Bitcoin همان زنجیرهی تحتِ نظارت است و هر چیزِ جدیدتر، بهنوعی کمتر در معرض قرار دارد. عکسِ این درست است. زنجیرههای مبتنیبرحساب، به دلایلِ ساختاریای که هیچمقدار احتیاطِ شما تغییرشان نمیدهد، بهطورِ چشمگیری تحلیلشان از Bitcoin راحتتر است.
- یک آدرس، یک هویتِ پایدار است. نه مدلِ UTXO وجود دارد، نه خروجیِ باقیمانده، و بنابراین نه مسئلهی خوشهبندیای برای حلکردن. آدرسِ حسابِ شما، در سراسرِ هر تراکنشی که تابهحال روی آن زنجیره انجام دادهاید، همان آدرسِ حسابِ شماست. چیزی که خوشهبندی روی Bitcoin باید استنتاج کند، اینجا بهرایگان در اختیار قرار میگیرد.
- استفادهی مجدد، خودِ طراحی است، نه یک اشتباه. نمیتوانید بهداشتِ آدرس را به معنای رایج در Bitcoin رعایت کنید، مگر آنکه برای هر منظور یک کیف پولِ جدا اجرا کنید و وجوه را میانِ آنها جابهجا کنید، که خودِ این کار هم یک عملِ قابلِپیونددادن است.
- تاریخچهی تعامل، یک اثرِانگشت است. مجوزهای توکن، فراخوانیهای قرارداد، داراییهای NFT، ادعاهای ایردراپ، رأیهای حاکمیتی و یک نامِ ثبتشده در یک سرویسِ نامگذاری، همگی برای همیشه در برابرِ آدرسِ شما مینشینند. مجموعهی اپلیکیشنهایی که با آنها سروکار داشتهاید، اغلب بهتنهایی بهاندازهی کافی خاص هستند که شما را شناسایی کنند.
- بیشترِ کاربران هرگز مستقیماً با زنجیره صحبت نمیکنند. کیف پولها از ارائهدهندگانِ نودِ میزبانیشده پرسوجو میکنند، که آدرسِ IP شما را در کنارِ هر آدرسی که دربارهاش میپرسید، میبینند. همین یک رابطه، هویتِ شبکه را برای سهمِ بسیار بزرگی از فعالیتها، به هویتِ زنجیره پیوند میدهد.
- صادرکنندگانِ استیبلکوین میتوانند یکجانبه عمل کنند. صادرکنندگانِ بزرگِ دارای پشتوانهی فیات، فهرستهای مسدودی نگه میدارند و میتوانند در صورتِ درخواست، موجودیِ آدرسهای خاص را مسدود کنند، که این کار، بزرگترین دستهی دارایی روی این زنجیرهها را کمبیطرفترینِ آنها میکند.
نتیجهی عملی این است: یک موجودیِ USDT روی یک زنجیرهی باگذردهیِ بالا، در میانِ خواناترین داراییهای کلِ اکوسیستم قرار دارد. این برای کاری که در آن خوب است — جابهجاییِ سریع و ارزانِ ارزشِ دلاری — مشکلی ندارد، و ارزش دارد بدانید که راحتی همان چیزی است که میخرید. مقایسهی زنجیرههای استیبلکوینِ ما، این بدهبستانها را شبکه به شبکه بررسی میکند.
لایهی خارج از زنجیره، جایی که معمولاً واقعاً اتفاق میافتد
هر چه تا اینجا گفته شد، دربارهی دفترِ کل بود. در عمل، بیشترِ شناساییها اصلاً از دفترِ کل نمیآیند. آنها از لولهکشیِ اطرافِ آن میآیند، که بسیار نشتیتر و بسیار کمتر موردِ بحث است.
- خاستگاهِ تراکنش روی شبکه. یک تراکنش باید در جایی به یک نظیر پخش شود. ناظری که به نودهای زیادی متصل است، اغلب میتواند استنتاج کند یک تراکنش کجا اولینبار دیده شده و بنابراین از کجا آمده. این یک تکنیکِ واقعی است، نه نظری، و به همین دلیل اجرای نودِ خودتان یا مسیریابی از طریقِ Tor اهمیت دارد.
- کیف پولهای سبک دربارهی شما از سرورها میپرسند. کیف پولی که خودِ زنجیره را نگه نمیدارد، باید از کسی بپرسد کدام کوینها مالِ شماست. آن سرور، در یک پرسوجو، کلِ مجموعهی آدرسهای شما و آدرسِ IP شما را یاد میگیرد. طرحهای فیلترینگِ قدیمیتر که قرار بود این را پنهان کنند، بیش از آنچه کاربران فکر میکنند لو میدهند.
- کاوشگرهای بلاک. جستوجویِ تراکنشِ خودتان در یک کاوشگرِ عمومی، از اتصالِ معمولیِ خودتان، یک پیوندِ زمانمهردار میانِ IP شما و آدرسی که برایتان اهمیت دارد، دودستی تحویلِ اپراتورِ آن میدهد. این یکی از رایجترین نشتیهای خودخواسته در کلِ این حوزه است، و افرادی مرتکبش میشوند که در غیرِ این صورت محتاطاند.
- تلهمتریِ کیف پول و اپلیکیشن. فیدهای قیمت، پینگهای بهروزرسانی، گزارشِ خرابی و آنالیتیکسِ تعبیهشده، همگی میتوانند یک دستگاه را به یک کیف پول مرتبط کنند، و تیکرِ قیمتِ فیات در رابطِ کاربریِ یک کیف پول، یک درخواست به سرورِ یک نفر است.
- دنیای فیزیکی. کیف پولِ سختافزاریای که به خانهی شما تحویل داده شده، خریدی که به نامِ شما ارسال شده، انتقالِ بانکیای که اولین خریدتان را تأمینِ مالی کرده، شمارهتلفنی که به یک حساب متصل است. زنجیره جایی نیست که اینها زندگی میکنند، و معمولاً همینها هستند که یک تحقیق را میبندند.
- فرایندِ قانونی و گزارشدهیِ میانِ نهادها. صرافیها به احضاریهها پاسخ میدهند. پیامرسانیِ Travel Rule، جزئیاتِ فرستنده و گیرنده را در انتقالهای بالاتر از آستانههای معین، میانِ کسبوکارهای تحتِ نظارت ردوبدل میکند. از سالِ ۲۰۲۶، چارچوبهای بینالمللی، تبادلِ خودکارِ دادههای حساب میانِ حوزههای مالیاتی را آغاز میکنند، موضوعی که در راهنمای مالیات پوشش دادهایم.
- خودِ شما، در ملأِ عام. آدرسی که یکبار در یک مکانِ عمومی پست شود، برای همیشه و بهشکلِ قابلِجستوجو، به هر حسابی که آن را پست کرده متصل میشود، و اسکرینشاتها هم ایندکس میشوند.
درس این نیست که رمزنگاری ضعیف است. درس این است که تقریباً هیچوقت رمزنگاری نیست که شکست میخورد. راهنمای بهداشتِ کیف پولِ ما، همراهِ عملیاتیِ این بخش است.
چیزی که واقعاً پیوند را قطع میکند، صادقانه رتبهبندیشده
بر اساسِ اینکه چقدر واقعاً بر تحلیلِ توصیفشده در بالا غلبه میکنند رتبهبندی شده، با ذکرِ احتیاطهای لازم بهجایِ حذفِ آنها.
- ۱. عبور به یک دفترِ کلِ مبهم — تنها شکستِ ساختاری. Monero آدرسِ گیرنده را منتشر نمیکند، مشخص نمیکند کدام ورودی خرج میشود، و مبلغ را هم منتشر نمیکند. نه گرافِ آدرسی برای خوشهبندی هست و نه مبلغی برای همبستهکردن، پس تکنیکهای این راهنما هیچ دادهای برای مصرفکردن ندارند. احتیاطهای صادقانه: کارهای آماری، ضعفهایی را در تراکنشهای بسیار قدیمی که تحتِ قواعدِ پیشینِ پروتکل انجام شدهاند یافتهاند، مشاهده در سطحِ شبکه از اینکه یک تراکنش کجا پخش شده هنوز هم کاربرد دارد، و بازوهای شفافِ دو طرفِ استفادهی شما از Monero، کاملاً قابلِمشاهده باقی میمانند. چیزی که میشکنید، وسط است، که معمولاً همان چیزی است که اهمیت دارد. توضیحِ رمزارزِ خصوصی این سازوکارها را با جزئیات پوشش میدهد.
- ۲. Zcash محافظتشده — رمزنگاریِ قوی، جمعیتِ کوچکتر. سازوکارِ مبتنیبردانشِصفر عالی است و شاید بشود گفت زیبندهترینِ این حوزه است. محدودیتِ عملی این بوده که فقط بخشی از فعالیتها از استخرِ محافظتشده استفاده میکنند، و ارزشی که با مبالغِ منطبق و در زمانهای همبسته وارد و خارج میشود، گاهی میتواند دورِ آن پیوند داده شود. این وضعیت بهطورِ چشمگیری بهتر شده و وقتی بهشکلِ محافظتشده از ابتدا تا انتها استفاده شود، همچنان گزینهای است که بهطورِ معناداری خصوصی است.
- ۳. تراکنشهای مشارکتی روی Bitcoin. یک CoinJoin، عمداً قاعدهی مالکیتِ ورودیِ مشترک را با این کار نقض میکند که چند شرکتکننده با هم یک تراکنش را امضا میکنند. این کار واقعاً هزینهی تحلیل را بالا میبرد. سه احتیاط: اقداماتِ اجراییِ قانون علیه هماهنگکنندههای بزرگ در سالهای اخیر، اکوسیستم را بهطورِ قابلِتوجهی نازک کرده، تطبیقِ آماریِ مبالغِ ورودی و خروجی میتواند برخی دورها را تا حدی باز کند، و رایجترین شکست، شکستِ خودِ کاربر است — خرجکردنِ کوینهای میکسشده و میکسنشده با هم، در ادامه، کلِ این تمرین را در یک تراکنش خنثی میکند.
- ۴. Lightning — واقعاً بهتر، اما یک سیستمِ حریمِخصوصی نیست. پرداختهایی که از طریقِ Lightning مسیریابی میشوند، اصلاً روی دفترِ کلِ عمومی نوشته نمیشوند، که آنها را کاملاً از این تحلیل خارج میکند و یک مزیتِ واقعی و کمتر از حدِ ارزیابیشده است. اما بازکردن و بستنِ یک کانال، رویدادهایی روی زنجیرهاند، و گرافِ مسیریابی تا حدی قابلِمشاهده است. آن را یک بهبودِ پیشفرضِ بزرگ نسبت به Bitcoinِ رویزنجیره در نظر بگیرید، نه بهعنوانِ ناشناسی. راهنمای سواپِ Lightning را ببینید.
- ۵. یک سواپِ غیرحضانتی — کاملاً بستگی دارد کجا فرود میآیید. این موضوع به دقت نیاز دارد نه بازاریابی، پس بخشِ جداگانهی خودش را در ادامه دارد.
یک سواپ واقعاً کجای گراف قرار میگیرد
یک سواپ، تحلیل را دقیقاً به یک شکل تغییر میدهد: طرفی را که شما نیستید، میانِ دو تراکنش قرار میدهد، و دارایی را تغییر میدهد. اینکه این کار یک شکست بهحساب میآید یا نه، به مقصد بستگی دارد.
سواپ میانِ دو داراییِ شفاف، یک پرش است، نه یک شکست. Bitcoin بفرستید، Ethereum دریافت کنید، هر دو بازو برای همیشه عمومیاند. مبالغ از طریقِ نرخِ اعلامشده، بهشکلِ مکانیکی به هم مرتبطاند و برچسبهای زمانی چند دقیقه از هم فاصله دارند. دوبارهمتصلکردنِ دو طرف، همان همبستگیِ روتینِ مبلغوزمان از نوعی است که در بالا توصیف شد، و اضافهکردنِ پرشهای شفافِ بیشتر، اغلب الگو را متمایزتر میکند، نه کمتر. ارزش دارد در این باره صریح باشیم، چون بخشِ بزرگی از این صنعت، خلافِ این را القا میکند.
سواپ به یک داراییِ مبهم، یک شکستِ ساختاریِ واقعی است. Bitcoin بفرستید، Monero دریافت کنید، و بازوی خروجی بهسادگی قابلِخواندن نیست. نه آدرسِ گیرندهای برای همبستهکردن منتشر شده، نه مبلغی قابلِخواندن، و بنابراین چیزی در آن سو نیست که گراف به آن متصل شود. زنجیرهی نگهداری در همان سواپ به پایان میرسد، و در قالبی ادامه مییابد که تحلیل نمیتواند مصرفش کند. دقیقاً به همین دلیل است که BTC به XMR، پرتقاضاترین مسیر در این حوزه است — راهنمای BTC به XMR نشان میدهد چطور این کار را درست انجام دهید.
سؤالِ باقیمانده این است که سرویس چه میداند. یک طرف، هر دو بازو را همزمان مشاهده کرده: خودِ سواپ. هر سرویسی که سفارشِ شما را پردازش کرده، در اصل میتوانست واریزی را با پرداخت همبسته کند، چون برای اجرا کردن مجبور بوده. اینکه با آن توانایی چه میکند، یک سؤالِ سیاستی است، نه یک سؤالِ رمزنگارانه، و این همان چیزی است که پیش از استفاده از هرکسی، درست است که بپرسید.
پاسخِ خودِ ما، صریح بیان شده چون این راهنما بدونش بیارزش میبود: ما هیچ حسابی نداریم، پس هیچ پروفایلی برای ساختن نیست. آدرسهای واریز یکبارمصرفاند و پس از تسویه بازنشسته میشوند. ما هیچ لاگِ دائمیِ درخواستی نگه نمیداریم، هیچ آنالیتیکسِ شخصِثالثی اجرا نمیکنیم و هیچ اسکریپتِ ردیابیای ارسال نمیکنیم — جزئیات در صفحهی شفافیت و سیاستِ حریمِخصوصی. ما همچنین یک لایهی مسیریابی روی نقدینگیِ بالادست هستیم، یعنی یک ارائهدهندهی بالادست همان بازویی را میبیند که پُر میکند، و ما همین را میگوییم، نه اینکه القا کنیم مسیر با ما تمام میشود. کاری که هیچ سرویسی نمیتواند انجام دهد، خصوصیکردنِ یک داراییِ مقصدِ شفاف است. اگر کوینی که دریافت میکنید قابلِخواندن باشد، تحلیل در آن سوی ما ادامه مییابد، و هر ارائهدهندهای که خلافِ این را بگوید، دارد چیزی میفروشد. این همان استانداردی است که در آیا سواپ رمزارز ناشناس است بهکار میبریم.
چیزی که کار نمیکند، اما طوری فروخته میشود که انگار کار میکند
- یک آدرسِ تازه. بهداشتِ درست، اما بهتنهایی در برابرِ خوشهبندی تقریباً بیارزش. اولینباری که آن را همراه با کوینِ دیگری خرج کنید، مالکیتِ ورودیِ مشترک، آن را با هر چیزِ دیگری که مالکش هستید ادغام میکند.
- پرشهای بیشتر روی یک زنجیرهی شفاف. زنجیرههای پوستکنی، دقیقاً همان چیزی هستند که ابزارها برای دنبالکردنِ آنها ساخته شدهاند. دوازده انتقالِ خودبهخود، یک الگویِ متمایز و یک جهتِ حرکتِ روشن تولید میکند؛ نه ابهام.
- یکجاکردنِ کوینهایی که با دقت جدا نگه داشته شده بودند. رایجترین شکستِ خودخواستهای که وجود دارد. ماهها کنترلِ کوین، برای همیشه با یک تراکنش که چند کوین را در یک خروجیِ واحد جارو میکند، از بین میرود.
- یک VPN بهتنهایی. یک نشتیِ شبکه را رفع میکند، که انجامش ارزش دارد، اما هیچ کاری با دفترِ کل ندارد. حریمِخصوصیِ شبکه و حریمِخصوصیِ دفترِ کل، دو مسئلهی متفاوت با راهحلهای متفاوتاند.
- سرویسهای میکسِ حضانتی. سپردنِ کوینهای خود به اپراتوری که اکنون همبستگیِ کاملِ میانِ واریزیها و برداشتها را در اختیار دارد، یک ریسکِ عمومی را با یک ریسکِ خصوصیِ متمرکز جایگزین میکند، در دستهای که هدفِ اصلیِ اقداماتِ اجراییِ قانون بوده است. از نظرِ ساختاری، شما ناظر را حذف نکردهاید؛ یکی را منصوب کردهاید.
- هر چیزی که بهعنوانِ غیرقابلِردیابی تبلیغ میشود. هیچچیز غیرقابلِردیابی نیست. ردیابی هزینهای دارد، و ابزارهای حریمِخصوصی، آن هزینه را به میزانهای متفاوت، در برابرِ حریفهای متفاوت، بالا میبرند. فروشندهای که حاضر نیست محدودیتهای ابزارش را بیان کند، چیزِ مفیدی دربارهی آن ابزار به شما گفته است.
پیش از انتخابِ ابزار، حریف را نام ببرید
بیشترِ تصمیمهای بدِ حریمِخصوصی، از ردکردنِ همین مرحله میآیند. اقداماتِ زیر، از رایگان تا واقعاً پرهزینه از نظرِ راحتی، دامنه دارند، و اینکه کدامیک عاقلانه است، کاملاً بستگی دارد به اینکه میخواهید از دستِ چه کسی خصوصی بمانید.
- نظارتِ تجاری — دلالهای داده، شبکههای تبلیغاتی، امتیازدهیِ ریسکِ صرافی، هر کسی که خروجی را میخرد. این همان حریفی است که تقریباً همه واقعاً دارند، و با بهداشتِ معمولی شکست میخورد: آدرسهای تازه، کنترلِ کوین، بدونِ جستوجو در کاوشگر از اتصالِ خودتان، یک نود یا Tor. کاملاً دستیافتنی.
- یک طرفِحساب، یک کارفرما، یک آشنا، یا هر کسی که به او پرداخت کردهاید. کسی که یکی از آدرسهای شما را میداند و میتواند از روی آن، یک زنجیرهی عمومی را بخواند. انضباطِ آدرس، بههمراهِ یک داراییِ مبهم برای بازوی حساس، این را میبندد. دستیافتنی.
- یک طرفِ خصوصیِ مصمم و پولدار — یک طرفِ دعوا، یک طلبکار، یک بازپرس. ابزارِ تحلیلِ تجاری و فرایندِ حقوقیِ مدنی. سخت، اما اغلب دستیافتنی، و وابسته به اینکه آیا در جایی از تاریخچهی شما، یک لنگرِ هویتی وجود دارد یا نه.
- دولتی با منابعِ فراوان، بههمراهِ فرایندِ قانونی، زمان و همکاریِ طرفهایحسابِ شما. فرض کنید اگر بهاندازهی کافی برایش اهمیت قائل باشند، میتوانند. هر رابطهی حضانتیای که تابهحال داشتهاید، قابلِکشف است، و دفترِ کل دائمی است. هیچچیز را بر این فرض که این حریف شکست میخورد، بنا نکنید.
و آن خطی که یک رویهی مشروعِ حریمِخصوصی را مشروع نگه میدارد، خطی که در سراسرِ این سایت تکرارش میکنیم چون اهمیت دارد: حریمِخصوصی دربارهی این است که بهطورِ پیشفرض چه کسی اجازه دارد امورِ مالیِ شما را ببیند. این یک سازوکار برای فرار از تعهداتی که واقعاً بدهکارشان هستید نیست. این دو چیز کاملاً با هم سازگارند، در راهنمای مالیات بهروشنی از هم جدا شدهاند، و درهمآمیختنِ آنها همان چیزی است که یک ترجیحِ قانونی را به یک مشکلِ قانونی تبدیل میکند.
چکلیستِ عملی
شش چیز، به همان ترتیبی که اهمیت دارند. هیچکدامشان را نمیشود گذشتهنگر اعمال کرد، که دقیقاً همان نکتهی اصلی است.
- حریف را نام ببرید. پیش از آنکه چیزی برای دفاع در برابرِ آن خرج کنید، تصمیم بگیرید در برابرِ چه چیزی دفاع میکنید.
- یک آدرسِ تازه، برای تکتکِ دریافتیها. هرگز آدرسی را منتشر نکنید، هرگز از یکی دوباره استفاده نکنید. رایگان است، و ورودیِ ارزانترین روشِ اکتشافی را از آن دریغ میکند.
- کنترلِ کوین، همیشه. کوینهای با منشأهای متفاوت را در حسابهای جداگانه نگه دارید و هرگز آنها را با هم خرج نکنید. یک ادغام، دائمی است.
- نشتیهای شبکه را ببندید. برای پخشِ تراکنش، نودِ خودتان یا Tor؛ هرگز آدرسهای خودتان را از اتصالِ عادیِ خودتان، در یک کاوشگرِ عمومی جستوجو نکنید.
- برای یک شکستِ واقعی، از یک دفترِ کلِ مبهم عبور کنید. اگر تداوم باید تمام شود، نه طولانیتر، داراییِ مقصد باید غیرقابلِخواندن باشد. پرشهای شفافِ اضافی این کار را نمیکنند.
- در خروج، آن را خنثی نکنید. به کیف پولی خارج شوید که با آنی که از آن شروع کردهاید هیچ تاریخچهای ندارد، با مبلغی که واریزی را بازتاب نمیدهد، در زمانی که با آن آشکارا همبسته نیست.
مطالبِ مرتبط
برای اینکه یک سواپ چه چیزی را پنهان میکند و چه چیزی را نمیکند، آیا سواپ رمزارز ناشناس است را ببینید. برای رمزنگاریِ پشتِ دفترِ کلهای مبهم، توضیحِ رمزارزِ خصوصی را ببینید. برای بهداشتِ عملیاتیای که نشتیهای توصیفشده در اینجا را میبندد، بهداشت کیف پول برای مبادلات حریمخصوصی را ببینید. برای پرکاربردترین مسیرِ خروج از یک زنجیرهی شفاف، راهنمای Bitcoin به Monero را ببینید، و برای بهدستآوردنِ Monero در وهلهی اول، خریدِ Monero بدونِ KYC را ببینید. برای زمینهی نظارتی-قانونی، آیا سواپِ بدونِ KYC در محلِ زندگیِ شما قانونی است را ببینید، و برای واژگانی که در سراسرِ این راهنماها استفاده شده، واژهنامه را ببینید.









