
La versión resumida
- La estafa casi nunca es el swap — es el sitio a través del cual llegaste a él. Los dominios clonados comprados mediante publicidad en buscadores les quitan más dinero a los usuarios de swaps que todos los operadores deshonestos juntos.
- Hay tres peticiones que son prueba concluyente de fraude: tu frase semilla, una firma de billetera para «activar» un swap instantáneo, y un pago para desbloquear fondos que un servicio ya retiene. Cualquiera de ellas pone fin a la conversación.
- No existe ningún canal de soporte que te encuentre primero a ti. Cualquiera que te envíe un mensaje directo sobre un pedido atascado es un atacante. El soporte no tiene tu nombre de usuario; el estafador que vigila el hilo de quejas sí.
- Tu dirección se ataca con más frecuencia que el propio servicio. El envenenamiento de direcciones y el secuestro del portapapeles redirigen las monedas que enviaste correctamente desde un sitio legítimo.
- Nada es reversible, y nadie puede recuperarlo. El servicio de recuperación que se anuncia a las víctimas es la segunda mitad de la misma estafa.
- Un swap de prueba de veinte dólares verifica todo el camino por el precio de una comisión de red. Ante un servicio que no conoces, hazlo.
Por qué los usuarios de swaps son el objetivo de mayor valor en el mundo cripto
Cada propiedad que hace bueno a un swap no custodial hace que valga la pena atacar a sus usuarios. La transferencia es irreversible, así que un robo exitoso es permanente. Es de un solo uso, así que no hay un segundo paso de confirmación en el que alguien pueda darse cuenta. No hay cuenta, así que no hay ningún inicio de sesión que proteger ni ningún rastro de restablecimiento de contraseña que investigar. Y todo el proceso se completa en minutos, lo que significa que la ventana del atacante y la ventana de la víctima son la misma ventana.
Añade el factor demográfico. Alguien que usa deliberadamente un swap sin KYC ya ha decidido no tener cuenta y no depender de un servicio de soporte — que es exactamente la persona menos capaz de escalar el problema cuando algo sale mal, y exactamente la persona a la que a un falso agente de soporte le resulta más fácil ayudar. El atacante no está explotando un fallo del swap no custodial. Está explotando la ausencia de la red de seguridad que decidiste no tener, y la contramedida es procedimental, no técnica: una rutina corta y aburrida que ejecutas cada vez, que es de lo que trata el resto de esta guía.
Una aclaración antes de la taxonomía, porque es la pregunta que subyace a todo esto: el riesgo en este espacio es abrumadoramente de suplantación, no de deshonestidad por parte de los operadores. Los servicios de swap instantáneo genuinos fallan de maneras visibles y mundanas — una mala tasa, un pago lento, un pedido retenido para revisión. El dinero que realmente desaparece lo hace a través de un sitio web que nunca fue el servicio real.
Las nueve estafas que realmente te quitan el dinero
Ordenadas según cuánto le cuestan a usuarios reales, no según lo ingeniosas que sean. Las tres primeras representan la gran mayoría de las pérdidas.
1. El sitio de swap clonado
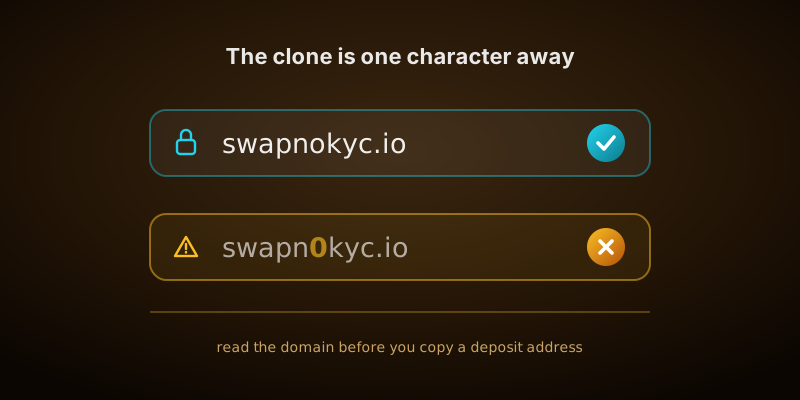
Un atacante registra un dominio a un carácter de distancia de uno real — una letra cambiada, una consonante duplicada, una extensión distinta, o un homoglifo como una а cirílica que se muestra de forma idéntica a la latina. Copian el front end píxel a píxel, porque es HTML público. Luego compran el espacio publicitario situado encima del resultado de búsqueda genuino para el nombre de la marca, y esperan.
El clon se comporta a la perfección. Cotiza una tasa, genera una página de pedido, muestra una dirección de depósito e inicia una cuenta atrás. La dirección de depósito es la del atacante. Nada llega, nunca, y la página del pedido sigue diciendo «esperando confirmación» durante todo el tiempo que la dejes abierta. Este ataque funciona precisamente porque la víctima hizo todo bien excepto una cosa: confió en un enlace.
Cómo defenderte: llega al sitio mediante un marcador que hayas creado a partir de una URL que hayas escrito tú mismo. Nunca a través de un anuncio, nunca a través de un enlace en un mensaje o un comentario. Después lee el dominio carácter por carácter antes de copiar una dirección de depósito. Si la barra de direcciones muestra xn-- en algún punto, el dominio contiene caracteres no latinos que se muestran como si fueran latinos, y deberías cerrar la pestaña.
2. El agente de soporte falso
Publicas en abierto que un swap no ha llegado — en un subreddit, un grupo de Telegram, bajo un tuit. En cuestión de minutos recibes un mensaje directo de «soporte». Son corteses, conocen el vocabulario del producto, su nombre visible y su avatar coinciden con los de la marca real, y te piden continuar en un canal privado para poder consultar tu pedido.
Después piden una de tres cosas: tu frase semilla para «restaurar tu saldo», una conexión a una página de «verificación» o «sincronización», o un pequeño pago para «liberar» la transacción atascada. Cada una es fatal de una manera distinta, y las tres son la misma estafa disfrazada.
Defiéndete con una sola regla: el soporte real nunca te contacta primero. Un servicio sin KYC no conoce tu nombre de usuario, tu identificador ni tu bandeja de entrada — nunca los recopiló. Cualquiera que aparezca sin que lo hayas llamado solo sabe lo que publicaste públicamente, que es exactamente cómo te encontró. Inicia tú el contacto, a través de la dirección publicada en el propio sitio del servicio, y trata por defecto como hostil cualquier mensaje entrante sobre tu pedido.
3. Envenenamiento de direcciones
Esta le quita dinero a personas que usan servicios enteramente legítimos. El atacante genera una dirección vanity cuyos primeros cuatro y últimos cuatro caracteres coinciden con una dirección que has usado, y luego te envía desde ella una transacción de polvo o de valor cero. Esa dirección queda ahí, en el historial de transacciones de tu billetera, con aspecto de contraparte conocida. La próxima vez que copies una dirección de ese historial en lugar de desde su fuente original, copiarás la suya.
Es habitual en cadenas de modelo de cuenta, donde el historial es fácil de enumerar y generar direcciones vanity es barato — especialmente Ethereum, BNB Chain, Tron y Polygon. Todo el ataque depende de un atajo humano: verificar los extremos de una dirección y dar por bueno el medio.
Cómo defenderte: nunca copies una dirección desde el historial de transacciones. Copia siempre desde la fuente original — la página del pedido, la pantalla de recepción de la billetera, un contacto guardado que hayas creado deliberadamente. Verifica los primeros seis caracteres, los últimos seis, y un fragmento del medio, en el campo de destino, inmediatamente antes de firmar. El polvo no solicitado merece sospecha, no curiosidad.
4. Secuestro del portapapeles
Un malware en tu dispositivo vigila el portapapeles en busca de cualquier cosa que coincida con el patrón de una dirección cripto y la sustituye por la del atacante, elegida para que coincida con la misma cadena de modo que la billetera la acepte sin protestar. Copiaste la dirección correcta; pegaste una distinta. Esta clase de malware es antigua, barata y sigue muy extendida porque no necesita más interacción que la copia que de todos modos ibas a hacer.
Cómo defenderte: la misma comprobación visual lo detecta, porque la sustitución ocurre entre el copiado y el pegado — compara con tus propios ojos, en pantalla, la cadena pegada contra la fuente, antes de firmar. En una máquina en la que no confías del todo, la comprobación visual es tu única defensa. Para cantidades importantes, una billetera de hardware que muestra el destino en su propia pantalla saca por completo la verificación del dispositivo comprometido.
5. La firma que vacía la billetera
Un sitio te pide «conectar tu billetera» para completar un swap instantáneo, y luego presenta una solicitud de firma. La petición se plantea como un inicio de sesión, una verificación o una aprobación sin gas. Lo que en realidad autoriza es el gasto ilimitado de un token, o un lote de transferencias de todo lo que contiene la billetera. Apruébala y la billetera se vacía en una sola transacción, con tu propia firma válida puesta en ella.
La defensa es estructural: un swap instantáneo genuino no necesita en absoluto que conectes tu billetera. El modelo se basa en dirección de depósito — el servicio te da una dirección, tú le envías desde donde quieras, y paga a la dirección que escribiste. Si un swap instantáneo que se presenta como tal exige una conexión de billetera y una firma antes de darte una cotización, no está haciendo lo que dice. Los DEX en cadena sí necesitan firmas de forma legítima, que es un producto distinto con un perfil de riesgo distinto; la comparación entre swap y DEX cubre dónde está esa frontera.
6. La cosecha de la frase semilla
Se presenta como una validación de billetera, un error de sincronización, un reclamo de airdrop, una migración a un nuevo contrato, o un agente de soporte restaurando tu saldo. La interfaz suele ser una réplica convincente de la pantalla de recuperación de una billetera real. Se introducen doce o veinticuatro palabras, y la billetera queda vacía — a veces de inmediato, a veces semanas después, para que la víctima no pueda identificar el origen.
La defensa es absoluta: la frase semilla se introduce exactamente en un solo lugar, tu propia billetera, cuando la estás restaurando deliberadamente en un dispositivo que controlas. No existe un segundo contexto legítimo. Cualquier solicitud de esa frase, en cualquier lugar, de quien sea, es una estafa con toda certeza — y, a diferencia de todo lo demás en esta lista, esta no requiere ningún juicio de valor.
7. El desbloqueo con tarifa anticipada
Una plataforma te muestra un saldo y luego se niega a enviarlo hasta que pagues algo: un depósito de cumplimiento AML, una tarifa de desbloqueo, un prepago de impuestos, un cargo de activación de billetera, una contribución de liquidez. A veces el «saldo» es un número en una base de datos que nunca correspondió a ninguna moneda; a veces es el depósito que de verdad enviaste a un sitio falso.
La señal es estructural y no requiere que evalúes la historia. Un servicio que retiene tus fondos y te debe un pago descuenta sus costes del propio pago. Nunca necesita un depósito nuevo y separado para enviarte dinero que ya tiene. Y la tarifa nunca es la última — la pagas y aparece un cargo de aduanas, luego una fianza de verificación, mientras sigas pagando.
Cómo defenderte: en el momento en que aparezca, de la forma que sea, la idea de «pagar para recibir», detente. No existe ninguna versión de esa frase que sea legítima.
8. La tasa imposible
Un servicio cotiza varios puntos porcentuales mejor que cualquier competidor en un par importante. A veces paga correctamente en montos pequeños durante semanas, cosechando reseñas y capturas de pantalla, y luego deja de pagar en los grandes. Este es el patrón del exit scam, y el buen comportamiento inicial es el presupuesto de marketing.
Las tasas en los pares líquidos las fijan en todas partes los mismos mercados subyacentes. Un servicio genuino puede superar a otro por décimas de punto porcentual gracias a un mejor enrutamiento o un margen más ajustado. Nadie puede superar al mercado en un cinco por ciento, de forma repetida, para desconocidos, a escala. Si el número parece dinero gratis, ese dinero gratis es el cebo — la guía de comisiones muestra cómo calcular la tasa efectiva para que puedas distinguir una cotización genuinamente buena de una imposible.
9. La trampa del pago reversible
Esta vive en el trading entre pares (P2P) más que en los swaps instantáneos, pero atrapa a la misma gente, porque el P2P es una vía de entrada habitual antes de un swap. Un comprador paga tu cripto con un método que se puede revertir — un pago con tarjeta, una transferencia bancaria marcada como fraudulenta, una app de pagos de consumo con protección al comprador — y lo revierte después de que hayas liberado unas monedas que no se pueden revertir. La variante relacionada es un escrow falso: un tercero inventado por tu contraparte, o una página de escrow clonada, que se queda con ambas partes.
Cómo defenderte: acepta solo liquidaciones irreversibles, usa solo el escrow que pertenece a la propia plataforma y al que llegaste a través de ella, y nunca muevas una operación a un canal privado — mover la operación fuera de la plataforma es la petición que precede a casi todas las pérdidas en P2P. La guía de retiro a fiat cubre qué vías fiat son realmente definitivas.
El chequeo previo de siete pasos
Ejecuta esto cada vez, en orden. Lleva alrededor de un minuto tras las primeras repeticiones, y es la diferencia entre que las estafas anteriores sean una lectura interesante o sean tu problema.
- Llega mediante una URL que hayas escrito tú. Tu marcador, o el dominio escrito a mano. Nunca un resultado patrocinado, un mensaje directo, un código QR o un enlace en un comentario.
- Lee el dominio carácter por carácter. Incluida la extensión. Cualquier prefijo
xn--significa que se están mostrando caracteres no latinos como si fueran latinos — ciérralo. - Confirma el modelo. Una dirección de depósito de un solo uso por pedido, una dirección de pago que tú escribes. Sin frase semilla, sin firma de billetera, sin saldo de cuenta.
- Lee la política de reembolsos antes de depositar. Si un servicio no dice por escrito qué ocurre con un pedido marcado, no tienes salida.
- Comprueba que la tasa tenga sentido. Compara lo recibido entre lo enviado con la tasa media de mercado. Una cotización muy superior a la de todos los demás es un cebo.
- Verifica ambas direcciones en el campo desde el que envías. Los primeros seis caracteres, los últimos seis, y un fragmento del medio — tanto en la dirección de depósito como en la de pago.
- Haz una prueba pequeña ante cualquier cosa que no conozcas. Swap mínimo, confirma que el pago ha llegado, y luego envía el monto real.
Señales de alarma, ordenadas por cuánto deberían asustarte
- Fatal — detente de inmediato. Una solicitud de tu frase semilla o tu clave privada. Una exigencia de pagar una tarifa antes de liberar los fondos. Una solicitud de firma para completar un swap basado en dirección de depósito. Un agente de soporte que te contactó primero. Cualquiera de estas por sí sola termina la transacción; no hay explicación que las rehabilite.
- Grave — no continúes sin una verificación independiente. Una tasa varios puntos porcentuales mejor que la del mercado. Un agente de chat en vivo que te presiona para que te des prisa. Una dirección de depósito que cambia después de crear el pedido. Un «saldo de cuenta» en un servicio que se anuncia a sí mismo como no custodial. Un campo de dirección de pago que el sitio te rellena de antemano.
- Seria — trátala como una advertencia. Ninguna política de reembolsos o de marcado publicada. Ningún contacto de seguridad identificado por su nombre. Un dominio registrado hace pocas semanas. Reseñas uniformemente de cinco estrellas y uniformemente genéricas. Una dirección de soporte en un dominio de correo gratuito para consumidores en lugar de uno propio del servicio.
- Digno de atención. Cuentas atrás agresivas en una página que no es un bloqueo de tasa. Testimonios con fotografía de stock. Rendimientos o retornos garantizados mencionados cerca de un producto de swap — un swap convierte activos, no genera ingresos.
Qué aspecto tiene realmente un servicio legítimo
Las señales positivas se comentan menos que las de alarma y son más útiles, porque son estructurales y no estéticas — un clon puede copiar un diseño en una tarde, pero no puede falsificar fácilmente ninguna de estas.
- Una política publicada y específica sobre pedidos marcados — incluyendo qué pasa con tu depósito y si en algún momento se exige identidad para liberarlo. La nuestra está en la página AML, y se compromete a reembolsar en lugar de solicitar documentos.
- Un contacto de seguridad identificado y un archivo security.txt en la ruta well-known. Barato de ofrecer, y casi nunca presente en un clon.
- Una declaración explícita de qué se registra y durante cuánto tiempo, en una página de privacidad que hace una afirmación comprobable en lugar de una promesa vaga.
- Una arquitectura divulgada — quién aporta la liquidez, qué retiene el servicio y durante cuánto tiempo. Una página de transparencia que nombra al proveedor upstream es una página que se puede comprobar.
- Una mecánica estable y aburrida. La tasa es normal, la tarifa está indicada, la dirección de depósito es de un solo uso, la dirección de pago es la tuya, y nada en la página tiene prisa.
- Documentación honesta de sus limitaciones. Un servicio que publica en qué pierde frente a la competencia está describiendo un producto real. Los superlativos uniformes describen una landing page.
El swap de prueba, y la tensión con la optimización de comisiones
Dos consejos de esta biblioteca de guías apuntan en direcciones opuestas, así que vamos a conciliarlos explícitamente. La guía de comisiones tiene razón al decir que dividir un swap en varios multiplica los costes fijos de red, y que los swaps pequeños son proporcionalmente caros. Esta guía también tiene razón al decir que un swap de prueba vale la pena. Ambas cosas son ciertas, porque optimizan cosas distintas.
El swap de prueba no es una forma de mover dinero — es un coste de verificación único, que se paga una vez por servicio y una vez por cada nueva dirección de pago, no en cada operación. En un primer swap a través de un servicio que no conoces, o antes de enviar un monto que de verdad echarías en falta, la comparación no tiene ni punto de discusión: una comisión de red adicional y diez minutos, frente a la pérdida total e irreversible del capital. Una vez que un servicio y una dirección han demostrado ser fiables, deja de hacer pruebas y sigue el consejo sobre comisiones — agrupa, elige cadenas baratas, y haz un solo swap en lugar de tres.
Haz la prueba bien o no la hagas. Envía el mínimo, espera a que el pago llegue de verdad a tu billetera — no a que la página del pedido diga «completado» — y luego envía el monto real a la misma dirección de pago ya verificada, en la misma sesión, desde la misma pestaña que ya verificaste.
Ya lo enviaste. Qué hacer ahora, honestamente
Primero la verdad incómoda: si las monedas llegaron a la dirección de un atacante en una cadena pública, se han perdido. No existe reversión en ninguna cadena principal, ningún emisor ante el que apelar, y ningún tercero privado con el poder de mover las monedas de otra persona. Cualquiera que te diga lo contrario te está vendiendo algo. Lo que queda vale la pena hacerlo de todos modos, en este orden.
- Determina qué fallo has tenido en realidad. Un swap que llega tarde, que está retenido para revisión, o al que le falta un memo, no es una estafa, y esos casos normalmente se resuelven. Repasa la guía de solución de problemas antes de concluir que te han robado — la mayoría de los mensajes de «me han estafado» son en realidad tiempos de confirmación en cadena.
- Asegura todo lo que el atacante pueda haber tocado. Si introdujiste una frase semilla, toda cuenta derivada de ella está comprometida: mueve los fondos restantes a una billetera generada en un dispositivo limpio, ahora mismo, y trata la antigua como pública. Si aprobaste una firma, revoca las aprobaciones de tokens de esa dirección. Si fue malware de portapapeles, el dispositivo está comprometido — no lo uses para la recuperación.
- Registra la evidencia mientras exista. IDs de transacción, el dominio exacto, marcas de tiempo, capturas de pantalla, identificadores de los mensajes. Los sitios clonados desaparecen en cuestión de días; lo que no capturaste no se puede recuperar después.
- Denúncialo donde la denuncia tenga peso real. Tu autoridad nacional de ciberdelincuencia, el registrador y el proveedor de hosting del dominio clonado, y la plataforma que difundió el anuncio o el mensaje. Si los fondos llegaron a un servicio con custodia identificable, notifica a ese servicio con el ID de la transacción — un custodio puede congelar una cuenta, que es la única vía de recuperación genuina que existe, y es poco frecuente.
- Rechaza cualquier oferta de recuperación. Da por hecho que cualquiera que se te acerque tras una pérdida pública es la misma operación volviendo a por el resto. La oferta parecerá plausible, urgente, y exigirá una tarifa por adelantado.
Lo que hacemos, y lo que no podemos hacer
Medidos con el mismo rasero que fija esta guía. Lo que te da nuestra estructura: sin cuenta, así que no hay ningún saldo del que puedas quedar bloqueado ni ninguna credencial que puedan hacer phishing; una dirección de depósito de un solo uso por pedido; una dirección de pago que tú escribes y que nosotros nunca reescribimos; un compromiso por escrito en la página AML de reembolsar un depósito marcado en lugar de exigir documentos; un contacto de seguridad identificado y un security.txt en la ruta well-known; y una página de transparencia que indica qué retenemos, qué registramos y quién aporta la liquidez, de modo que las afirmaciones se puedan comprobar en lugar de tener que creerlas.
Lo que no podemos hacer, dicho sin rodeos. No podemos revertir una transacción que enviaste a la dirección equivocada, ya fuera por envenenamiento, secuestro o error de tecleo — nadie puede. No podemos recuperar fondos enviados a un sitio que nos suplanta, porque esas monedas nunca tocaron nuestra infraestructura. No podemos impedir que existan dominios clonados; solo podemos denunciarlos, lo cual es más lento que registrarlos. Y como no retenemos ninguna identidad, tampoco podemos verificar quién eres si alguien te suplanta a ti — lo cual es una contrapartida deliberada que estás asumiendo, y vale la pena entenderla tanto como coste como beneficio.
El resumen honesto es que el modelo de seguridad de un swap sin KYC traslada la responsabilidad hacia ti y te paga en privacidad y firmeza. Esa contrapartida es buena para la mayoría de la gente. Pero solo es buena si haces las comprobaciones, porque no existe ninguna institución en posición de detectar el error después.
Lecturas relacionadas
Para la mecánica de un swap que llega tarde en lugar de haber sido robado, empieza por la guía de solución de problemas. Para calcular una tasa efectiva y así detectar cotizaciones cebo, consulta comisiones de swap cripto explicadas. Para la higiene de direcciones y dispositivos que vence el envenenamiento y los ataques de portapapeles, consulta higiene de billetera para swaps de privacidad. Para ver cómo se comparan los servicios en política y no en marketing, consulta los mejores intercambios sin KYC de 2026. Para lo que un swap oculta y lo que no, consulta es anónimo el swap cripto, y para el vocabulario usado a lo largo de esta guía, el glosario.









