
La versión resumida
- Bitcoin no es anónimo — es un libro mayor público y permanente con seudónimos asociados. El análisis de blockchain deshace el seudónimo. Nunca necesita romper ninguna criptografía para lograrlo.
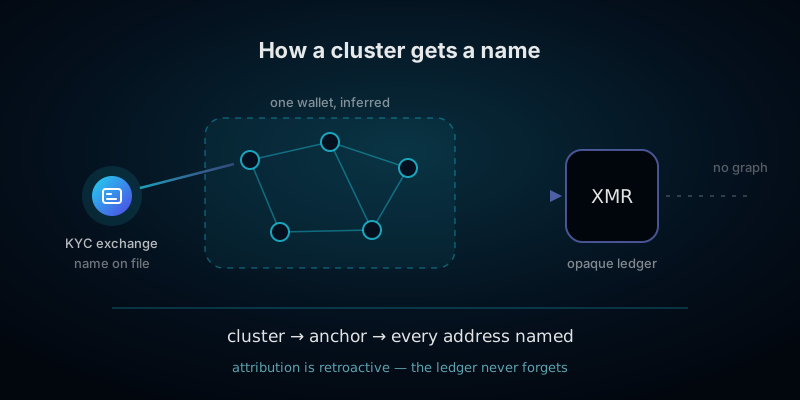
- Casi todo el trabajo lo hacen cinco heurísticas baratas y un ancla. Las heurísticas agrupan direcciones en una billetera. El ancla — casi siempre un exchange que conserva los documentos de identidad de alguien — asocia un nombre al grupo.
- La atribución fluye por todo el clúster, en ambas direcciones en el tiempo. Nombra una dirección y habrás nombrado cada dirección agrupada con ella, incluidas las transacciones realizadas años antes.
- Las cadenas basadas en cuentas son más fáciles de rastrear, no más difíciles. En Ethereum, Tron y Solana, una dirección es una identidad persistente por diseño, y la reutilización es el modo normal de funcionamiento y no un error.
- La mayor parte de la desanonimización real ocurre fuera de la cadena. Las direcciones IP, la telemetría de la billetera, las búsquedas en exploradores de bloques, las direcciones de envío y los registros de exchanges obtenidos por citación judicial aportan el nombre con mucha más frecuencia que el propio libro mayor.
- Lo que realmente rompe el vínculo es cruzar a un libro mayor que no se puede leer. Lo que no lo rompe: una dirección nueva, más saltos en una cadena transparente, o una VPN.
- El análisis es retroactivo y el libro mayor es permanente. Una cadena examinada en 2032 contiene todo lo que hiciste en 2026, y las herramientas solo mejoran con el tiempo. La privacidad es una decisión que tomas en el momento de la transacción, o que no tomas nunca.
Quién vigila en realidad
Vale la pena ser concretos al respecto, porque la imagen mental que tiene la mayoría de la gente — un detective entrecerrando los ojos ante un explorador de bloques — no tiene nada que ver con cómo se hace realmente el trabajo. El análisis de blockchain es una industria de software comercial madura, con un puñado de grandes proveedores, una base de clientes consolidada y un producto que es, en esencia, un mapa buscable y etiquetado de cada cadena pública.
Los proveedores cuyos nombres oirás son Chainalysis, Elliptic, TRM Labs, Crystal y Merkle Science, junto con una capa de herramientas de cara al público como Arkham y los exploradores de bloques habituales. Su software hace dos cosas: ingiere cada transacción de las principales cadenas y agrupa las direcciones en clústeres, y mantiene una base de datos propietaria de etiquetas que asocian entidades del mundo real a esos clústeres.
Los clientes importan más que los proveedores. El grupo individual más numeroso es el de las propias empresas cripto — los exchanges, los procesadores de pago y los custodios pasan cada depósito entrante por un producto de cribado antes de acreditarlo, porque sus relaciones bancarias y sus licencias dependen de poder demostrar que lo hicieron. Luego vienen los bancos, las autoridades tributarias, las unidades de inteligencia financiera, las fuerzas del orden, las aseguradoras y un número creciente de empresas corrientes. Esta es la parte importante: la capa de vigilancia no está pensada principalmente para investigaciones. Es un servicio de cribado continuo, automatizado y permanente que se aplica por defecto al usuario común.
Las propias etiquetas se elaboran a partir de fuentes poco glamurosas. Los analistas abren cuentas en exchanges y hacen pequeños depósitos para aprender la forma de las direcciones de ese exchange. Rastrean foros, páginas de donaciones y redes sociales donde la gente publica direcciones. Ingieren documentos judiciales, avisos de incautación y listas de sanciones. Compran datos o los reciben de socios. Envían montos ínfimos a direcciones para observar cómo se comportan. Nada de esto requiere acceso especial, y el resultado acumulado es que una parte sustancial de las direcciones económicamente activas en las principales cadenas ya lleva alguna etiqueta.
Las cinco heurísticas que hacen la mayor parte del trabajo
La agrupación es la primera mitad del problema: decidir que un conjunto de direcciones separadas es en realidad una sola billetera. Casi todo se logra con un pequeño número de técnicas que son públicas y están bien entendidas desde los primeros trabajos académicos sobre el tema, hace ya más de una década. No son secretas ni sofisticadas. Son, simplemente, extremadamente eficaces sobre datos que se publicaron voluntariamente.
1. Propiedad común de las entradas
Esta es la que hace el trabajo pesado, y a diferencia de las demás, se acerca más a una prueba que a una conjetura. En Bitcoin y otras cadenas UTXO, una transacción que gasta dos monedas debe estar firmada con la clave privada de cada una. Si una transacción gasta una moneda que está en la dirección A y una moneda que está en la dirección B, entonces quien la construyó tenía ambas claves, así que A y B pertenecen a la misma billetera.
Aplicada a toda la cadena, esta única regla condensa cientos de millones de direcciones en un número mucho menor de entidades. Es transitiva y se acumula: A se fusiona con B hoy, B se fusiona con C el mes que viene, y el clúster crece sin encogerse jamás. La única excepción relevante es una transacción construida deliberadamente por varias partes a la vez — que es exactamente lo que es una transacción colaborativa como un CoinJoin, y exactamente la razón de que exista.
2. Detección de salidas de cambio
Las cadenas UTXO no tienen concepto de gasto parcial. Para pagarle a alguien 0,04 BTC a partir de una moneda de 0,5 BTC, la billetera gasta la moneda entera y crea dos salidas: el pago y el cambio que vuelve a ella misma. Identificar cuál salida es el cambio le permite a un analista seguir a la misma billetera hacia su siguiente transacción, y la siguiente, indefinidamente.
Hay una docena de señales para esto, y las billeteras las filtran constantemente. Una salida con un número redondo suele ser el pago, mientras que el remanente irregular es el cambio. Una salida cuyo formato de dirección coincide con el formato de la entrada, cuando la otra salida no coincide, suele ser el cambio de una billetera que no se ha actualizado. Una salida que después se gasta junto con monedas que ya están en el clúster, era cambio. Una dirección vista por primera vez tiene más probabilidades de ser cambio que una reutilizada. Encadenadas entre sí, estas señales producen el patrón que los analistas llaman peel chain: una moneda grande que atraviesa docenas de transacciones, desprendiendo pagos a su paso, completamente rastreable.
3. Reutilización de direcciones
La señal más barata de todas, y todavía ampliamente disponible. Cualquier dirección que recibe más de una vez le ha dicho al mundo que ambos cobros pertenecen al mismo destinatario. Direcciones de donación publicadas, una dirección de propina en la firma de un foro, una dirección de pago de minería, una dirección de comerciante impresa en una factura, una dirección pegada en un ticket de soporte — cada una es un identificador permanente y autoaportado. No cuesta nada evitarlo, y buena parte de la agrupación todavía se apoya en ello.
4. El ancla del exchange
Todo lo anterior produce un clúster sin nombre. Este es el paso que le da un nombre, y es donde todo el empeño realmente triunfa o fracasa.
Los exchanges con custodia emiten a cada usuario una dirección de depósito dedicada, lo que significa que el exchange sabe exactamente a qué cliente verificado pertenece esa dirección. Los analistas identifican estas direcciones a gran escala depositando ellos mismos en el exchange y observando el patrón, y vigilando las transacciones de retiro agrupadas que producen las billeteras calientes. El resultado es un mapa grande y bien mantenido de qué direcciones pertenecen a qué plataforma.
La consecuencia para ti es directa. Si alguna dirección de tu clúster alguna vez envió a, o recibió de, un depósito o retiro identificado de un exchange, tu clúster queda ahora etiquetado como perteneciente a un cliente de ese exchange — y ese exchange conserva tus documentos de identidad, tus datos bancarios y tu dirección, y los entregará ante una solicitud legal. Un solo punto de anclaje basta. No importa cuántas transacciones lo separen de la moneda que le interesa a alguien, porque el clúster es un único objeto.
5. Correlación de montos y tiempos
La última heurística se aplica donde la cadena de custodia pasa a través de algo cuyo interior el analista no puede ver — un servicio, un puente, un swap, una billetera con custodia. El interior es opaco; los dos extremos no lo son.
Si entran 1,0037 BTC a un servicio y salen 1,0031 BTC de él once minutos después, y ningún otro flujo de ese día se parece a ninguno de los dos, entonces la entrada y la salida son el mismo dinero, y el grafo se reconecta a través del hueco. Esto es rutinario y barato. Es también la razón por la que la pregunta útil sobre cualquier herramienta de privacidad no es si oculta su funcionamiento interno, sino si destruye la relación de monto y tiempo entre lo que entró y lo que salió.
Del clúster al nombre y a la puntuación
Junta las piezas y el proceso resulta corto. Las heurísticas construyen un clúster. Un ancla lo nombra. Cada transacción histórica de ese clúster queda atribuida de una sola vez, y cada transacción futura queda atribuida en el momento en que ocurre.
Vale la pena detenerse en dos propiedades de esto. La primera es que funciona hacia atrás. Una atribución obtenida en 2027 se aplica a una transacción realizada en 2022, porque el libro mayor es permanente y el clúster es retroactivo. No hay caducidad ni prescripción alguna sobre los propios datos. La segunda es que se trata de inferencia, no de prueba. Los clústeres se construyen a partir de señales probabilísticas, y una fusión errónea — una implementación de billetera que rompió un supuesto, una dirección con custodia compartida, un CoinJoin mal interpretado — contamina de forma permanente todo lo que hay a ambos lados del error.
Esa segunda propiedad es la que alcanza a los usuarios comunes, a través de la puntuación de riesgo. Los proveedores asignan a las direcciones una puntuación derivada de su proximidad, en el grafo, a actividad clasificada como de alto riesgo. La puntuación se hereda en lugar de ganarse: monedas que pasaron por varias manos ajenas antes de llegar a ti pueden llegar cargando un historial con el que no tuviste nada que ver. Cuando un exchange con custodia congela un depósito y le pide a un usuario desconcertado que explique el origen de unos fondos que compró en ese mismo exchange tres semanas antes, este es el mecanismo. También es una buena razón para leer, por escrito, a qué se compromete un servicio antes de que un depósito marcado se convierta en tu problema — nuestra guía de estado del pedido explica qué ocurre realmente cuando un depósito queda retenido, y el ranking de servicios puntúa a cada proveedor exactamente en esta política.
Por qué Ethereum, Tron y Solana son más fáciles
Un supuesto habitual es que Bitcoin es la cadena vigilada y que todo lo más nuevo está, de algún modo, menos expuesto. Es justo lo contrario. Las cadenas basadas en cuentas son sustancialmente más fáciles de analizar que Bitcoin, por razones estructurales que ningún cuidado de tu parte va a cambiar.
- Una dirección es una identidad persistente. No hay modelo UTXO, no hay salida de cambio y, por lo tanto, no hay ningún problema de agrupación que resolver. Tu dirección de cuenta es tu dirección de cuenta en todas y cada una de las transacciones que hayas hecho en esa cadena. Lo que la agrupación tiene que inferir en Bitcoin, aquí se da gratis.
- La reutilización es el diseño, no un error. No puedes practicar la higiene de direcciones en el sentido de Bitcoin sin llevar una billetera separada para cada propósito y mover fondos entre ellas, lo cual es en sí mismo un acto vinculable.
- El historial de interacción es una huella dactilar. Las aprobaciones de tokens, las llamadas a contratos, las tenencias de NFT, los reclamos de airdrops, los votos de gobernanza y un identificador con nombre en un servicio de nomenclatura quedan todos permanentemente asociados a tu dirección. El conjunto de aplicaciones con las que has interactuado suele ser lo bastante específico como para identificarte por sí solo.
- La mayoría de los usuarios nunca se comunica directamente con la cadena. Las billeteras consultan a proveedores de nodos alojados, que ven tu dirección IP junto con cada dirección sobre la que preguntas. Esa única relación vincula la identidad de red con la identidad en la cadena para una proporción muy grande de la actividad.
- Los emisores de stablecoins pueden actuar unilateralmente. Los principales emisores respaldados por fiat mantienen listas de bloqueo y pueden congelar saldos en direcciones específicas cuando se lo solicitan, lo que convierte a la mayor clase de activos de estas cadenas en la menos neutral de todas.
La consecuencia práctica: un saldo en USDT sobre una cadena de alto rendimiento está entre los activos más legibles de todo el ecosistema. Eso está bien para lo que se le da bien — mover valor en dólares rápido y barato — y vale la pena entender que la conveniencia es lo que estás comprando. Nuestra comparación de cadenas de stablecoins cubre los compromisos red por red.
La capa fuera de la cadena, donde en realidad suele ocurrir todo
Todo lo dicho hasta aquí ha sido sobre el libro mayor. En la práctica, la mayor parte de la identificación no proviene del libro mayor en absoluto. Proviene de la tubería que lo rodea, que gotea mucho más y de la que se habla mucho menos.
- El origen de la transacción en la red. Una transacción tiene que difundirse a algún par en algún lugar. Un observador con conexiones a muchos nodos a menudo puede inferir dónde se vio por primera vez una transacción y, por lo tanto, de dónde vino. Esta es una técnica real, no teórica, y es la razón por la que importa correr tu propio nodo o enrutar a través de Tor.
- Las billeteras ligeras le preguntan a servidores sobre ti. Una billetera que no aloja la cadena tiene que preguntarle a alguien cuáles monedas son tuyas. Ese servidor conoce todo tu conjunto de direcciones y tu dirección IP en una sola consulta. Los esquemas de filtrado más antiguos, pensados para disimular esto, filtran más de lo que los usuarios suponen.
- Los exploradores de bloques. Buscar tu propia transacción en un explorador público, desde tu conexión habitual, le entrega a ese operador un vínculo con marca de tiempo entre tu IP y la dirección que te interesa. Es una de las filtraciones autoinfligidas más comunes en todo este tema, y la cometen personas que por lo demás son cuidadosas.
- La telemetría de la billetera y de las aplicaciones. Las fuentes de precios, los pings de actualización, los informes de fallos y las herramientas de analítica integradas pueden asociar un dispositivo con una billetera, y el indicador de precio en fiat de la interfaz de una billetera es una solicitud al servidor de alguien.
- El mundo físico. Una billetera de hardware entregada en tu domicilio, una compra enviada a tu nombre, una transferencia bancaria que financió tu primera compra, un número de teléfono asociado a una cuenta. La cadena no es donde vive todo esto, y suele ser lo que cierra una investigación.
- El proceso legal y el intercambio de información entre organismos. Los exchanges responden a citaciones judiciales. La mensajería de la Travel Rule transmite los datos del ordenante y del beneficiario entre empresas reguladas en transferencias que superan ciertos umbrales. A partir de 2026, los marcos internacionales comienzan a intercambiar automáticamente datos de cuentas entre jurisdicciones fiscales, un tema que cubrimos en la guía de impuestos.
- Tú, en público. Una dirección publicada una sola vez en un lugar público queda asociada a la cuenta que la publicó, de forma permanente y buscable, y las capturas de pantalla también se indexan.
La lección no es que la criptografía sea débil. Es que la criptografía casi nunca es lo que falla. Nuestra guía de higiene de billetera es el complemento operativo de esta sección.
Qué rompe realmente el vínculo, clasificado con honestidad
Clasificado según cuánto derrotan genuinamente el análisis descrito más arriba, con las salvedades expuestas en lugar de omitidas.
- 1. Cruzar a un libro mayor opaco — la única ruptura estructural. Monero no publica las direcciones del destinatario, no identifica qué entrada se está gastando y no publica los montos. No hay grafo de direcciones que agrupar ni montos que correlacionar, así que las técnicas de esta guía no tienen datos que consumir. Las salvedades honestas: estudios estadísticos han encontrado debilidades en transacciones muy antiguas hechas bajo reglas de protocolo anteriores, la observación a nivel de red de dónde se difundió una transacción sigue siendo aplicable, y los tramos transparentes a ambos lados de tu uso de Monero siguen siendo totalmente visibles. Lo que rompes es el medio, que suele ser lo que importa. Cripto privada explicada cubre los mecanismos en detalle.
- 2. Zcash blindado — criptografía sólida, comunidad más pequeña. La construcción de conocimiento cero es excelente, y posiblemente la más elegante del campo. La limitación práctica ha sido que solo una parte de la actividad usa el grupo blindado, y el valor que entra y sale de él en montos coincidentes y en momentos correlacionados a veces se puede vincular a su alrededor. Ha mejorado considerablemente y sigue siendo una opción con privacidad real cuando se usa blindado de principio a fin.
- 3. Transacciones colaborativas en Bitcoin. Un CoinJoin viola deliberadamente la heurística de propiedad común de las entradas haciendo que muchos participantes firmen juntos una sola transacción. Eleva genuinamente el costo del análisis. Tres salvedades: la actuación de las fuerzas del orden contra los principales coordinadores en los últimos años ha reducido considerablemente el ecosistema, la comparación estadística de montos de entrada y salida puede deshacer parcialmente algunas rondas, y el fallo más común es el del propio usuario — gastar después monedas mezcladas y sin mezclar juntas deshace todo el ejercicio en una sola transacción.
- 4. Lightning — genuinamente mejor, pero no es un sistema de privacidad. Los pagos enrutados a través de Lightning no se escriben en absoluto en el libro mayor público, lo que los saca por completo de este análisis y es un beneficio real y subestimado. Pero abrir y cerrar un canal son eventos en cadena, y el grafo de enrutamiento es parcialmente observable. Trátalo como una gran mejora por defecto sobre Bitcoin en cadena, no como anonimato. Consulta la guía de swap de Lightning.
- 5. Un swap no custodial — depende por completo de dónde termines. Esto merece precisión y no marketing, así que tiene su propia sección más abajo.
Dónde se sitúa realmente un swap en el grafo
Un swap cambia el análisis exactamente de una manera: inserta entre dos transacciones a una parte que no eres tú, y cambia el activo. Que eso constituya o no una ruptura depende del destino.
Intercambiar entre dos activos transparentes es un salto, no una ruptura. Envía Bitcoin, recibe Ethereum, y ambos tramos son permanentemente públicos. Los montos están relacionados mecánicamente a través de la tasa cotizada, y las marcas de tiempo están separadas por minutos. Reconectar los dos lados es una correlación rutinaria de monto y tiempo del tipo descrito más arriba, y añadir más saltos transparentes por lo general vuelve el patrón más distintivo, no menos. Vale la pena ser francos al respecto, porque buena parte de la industria da a entender lo contrario.
Intercambiar hacia un activo opaco es una ruptura estructural genuina. Envía Bitcoin, recibe Monero, y el tramo saliente simplemente no se puede leer. No hay ninguna dirección de recepción publicada que correlacionar, ningún monto legible y, por lo tanto, nada al otro lado a lo que el grafo pueda aferrarse. La cadena de custodia termina en el swap, y continúa en una forma que el análisis no puede consumir. Esa es la razón completa por la que de BTC a XMR es la ruta más solicitada de este espacio — la guía de BTC a XMR cubre cómo hacerlo correctamente.
La pregunta que queda es qué sabe el servicio. Una sola parte observó ambos tramos a la vez: el propio swap. Cualquier servicio que procesó tu pedido podría, en principio, correlacionar el depósito con el pago, porque tuvo que hacerlo para poder ejecutarlo. Lo que haga con esa capacidad es una cuestión de política, no una cuestión criptográfica, y es lo correcto que hay que indagar antes de usar a cualquiera.
Nuestra propia respuesta, dicha con claridad porque esta guía no valdría nada sin ella: no tenemos cuentas, así que no hay ningún perfil que construir. Las direcciones de depósito son de un solo uso y se retiran tras la liquidación. No conservamos registros persistentes de solicitudes, no usamos analítica de terceros y no incorporamos scripts de seguimiento — hay detalles en la página de transparencia y en la política de privacidad. También somos una capa de enrutamiento sobre liquidez upstream, lo que significa que un proveedor upstream ve el tramo que ejecuta, y lo decimos así en lugar de dar a entender que la ruta termina con nosotros. Lo que ningún servicio puede hacer es volver privado un activo de destino transparente. Si la moneda que recibes es legible, el análisis continúa al otro lado de nosotros, y cualquier proveedor que te diga lo contrario te está vendiendo algo. Ese es el mismo criterio que aplicamos en es anónimo el swap cripto.
Qué no funciona, y se vende como si funcionara
- Una dirección nueva. Higiene correcta, pero prácticamente inútil por sí sola contra la agrupación. La primera vez que la gastas junto con otra moneda, la propiedad común de las entradas la fusiona con todo lo demás que posees.
- Más saltos en una cadena transparente. Las peel chains son precisamente lo que las herramientas están construidas para seguir. Doce transferencias a uno mismo producen un patrón distintivo y una dirección de viaje clara; no producen ambigüedad.
- Consolidar monedas cuidadosamente separadas. La derrota autoinfligida más común que existe. Meses de control de monedas, deshechos de forma permanente por una sola transacción que barre varias monedas hacia una única salida.
- Una VPN por sí sola. Corrige una filtración de red, lo cual vale la pena hacer, y no le hace absolutamente nada al libro mayor. La privacidad de red y la privacidad del libro mayor son problemas distintos con soluciones distintas.
- Los servicios de mezcla con custodia. Entregar tus monedas a un operador que ahora posee la correlación completa entre depósitos y retiros reemplaza un riesgo público por uno privado y concentrado, en una categoría que ha sido el principal objetivo de la actuación de las fuerzas del orden. Desde el punto de vista estructural, no has eliminado al observador; has nombrado a uno.
- Cualquier cosa anunciada como no rastreable. Nada es no rastreable. Rastrear tiene un costo, y las herramientas de privacidad elevan ese costo en distinta medida frente a distintos adversarios. Un proveedor que se niega a exponer los límites de su herramienta ya te ha dicho algo útil sobre esa herramienta.
Identifica al adversario antes de elegir la herramienta
La mayoría de las malas decisiones de privacidad vienen de saltarse este paso. Las medidas de abajo van desde gratuitas hasta genuinamente costosas en términos de comodidad, y cuáles son racionales depende por completo de ante quién estás tratando de mantener tu privacidad.
- Vigilancia comercial — corredores de datos, redes publicitarias, puntuación de riesgo de los exchanges, cualquiera que compre el resultado. Este es el adversario que casi todo el mundo tiene en realidad, y se derrota con higiene básica: direcciones nuevas, control de monedas, ninguna búsqueda en el explorador desde tu propia conexión, un nodo o Tor. Totalmente alcanzable.
- Una contraparte, un empleador, un conocido, o cualquiera a quien le hayas pagado. Alguien que conoce una de tus direcciones y puede leer una cadena pública a partir de ella. La disciplina con las direcciones, más un activo opaco para el tramo sensible, cierra esto. Alcanzable.
- Un tercero privado motivado y con dinero — un litigante, un acreedor, un investigador. Herramientas comerciales de análisis y proceso legal civil. Difícil, frecuentemente alcanzable, y depende de si existe un ancla de identidad en algún punto de tu historial.
- Un estado con muchos recursos, proceso legal, tiempo y la cooperación de tus contrapartes. Da por hecho que puede lograrlo, si le importa lo suficiente. Cada relación con custodia que hayas tenido alguna vez es descubrible, y el libro mayor es permanente. No construyas nada sobre el supuesto de que este adversario fallará.
Y la línea que mantiene legítima una práctica de privacidad legítima, que repetimos en todo este sitio porque importa: la privacidad tiene que ver con quién puede ver tus finanzas por defecto. No es un mecanismo para eludir obligaciones que de verdad debes. Esas dos cosas son perfectamente compatibles, se separan con claridad en la guía de impuestos, y confundirlas es como la gente convierte una preferencia lícita en un problema legal.
La lista de verificación práctica
Seis cosas, en el orden en que importan. Ninguna de ellas se puede aplicar de forma retroactiva, que es precisamente el punto.
- Identifica al adversario. Decide contra qué te estás defendiendo antes de gastar nada en defenderte de ello.
- Dirección nueva, en cada cobro. Nunca publiques una, nunca reutilices una. Es gratis, y le niega su insumo a la heurística más barata.
- Control de monedas, siempre. Mantén las monedas de distintos orígenes en cuentas separadas y nunca las gastes juntas. Una sola fusión es permanente.
- Cierra las filtraciones de red. Tu propio nodo o Tor para difundir; nunca busques tus propias direcciones en un explorador público desde tu conexión habitual.
- Cruza a un libro mayor opaco para lograr una ruptura real. Si la continuidad tiene que terminar en lugar de simplemente alargarse, el activo de destino debe ser ilegible. Saltos transparentes adicionales no logran esto.
- No lo deshagas al salir. Sal hacia una billetera sin historial con la que usaste al empezar, en un monto que no refleje el depósito, en un momento que no se correlacione con él.
Lecturas relacionadas
Para lo que un swap oculta y lo que no, consulta es anónimo el swap cripto. Para la criptografía detrás de los libros mayores opacos, consulta cripto privada explicada. Para la higiene operativa que cierra las filtraciones descritas aquí, consulta higiene de billetera para swaps de privacidad. Para la ruta más usada para salir de una cadena transparente, consulta la guía de Bitcoin a Monero, y para adquirir Monero en primer lugar, cómo comprar Monero sin KYC. Para el contexto regulatorio, consulta es legal el swap sin KYC donde vives, y para el vocabulario usado a lo largo de esta guía, el glosario.









