
Die Kurzfassung
- Bitcoin ist nicht anonym — es ist ein dauerhaftes öffentliches Ledger mit angehängten Pseudonymen. Blockchain-Analyse macht das Pseudonym rückgängig. Dafür muss sie nie irgendeine Kryptografie brechen.
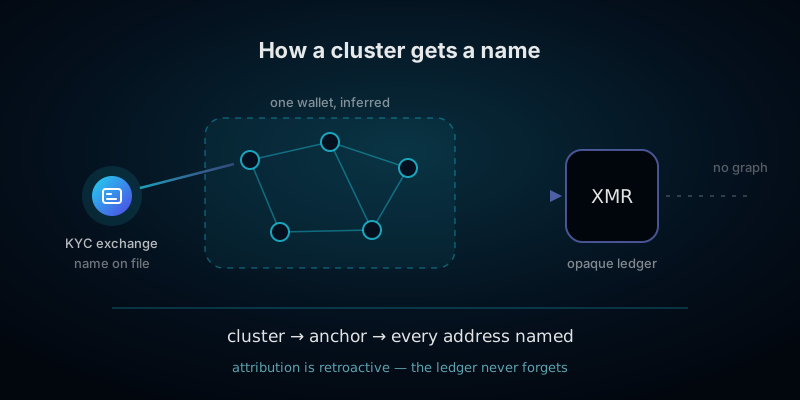
- Fast die gesamte Arbeit erledigen fünf billige Heuristiken und ein Anker. Die Heuristiken gruppieren Adressen zu einer Wallet. Der Anker — fast immer eine Börse, die die Ausweisdokumente einer Person besitzt — verknüpft die Gruppe mit einem Namen.
- Attribution fließt durch den gesamten Cluster, zeitlich in beide Richtungen. Benennen Sie eine Adresse, und Sie haben jede mit ihr gruppierte Adresse benannt — einschließlich Transaktionen, die Jahre zuvor stattfanden.
- Kontobasierte Chains sind leichter zurückzuverfolgen, nicht schwerer. Bei Ethereum, Tron und Solana ist eine Adresse per Design eine dauerhafte Identität, und Wiederverwendung ist der normale Betriebsmodus, kein Fehler.
- Die meiste echte Deanonymisierung findet off-chain statt. IP-Adressen, Wallet-Telemetrie, Abfragen bei Block-Explorern, Lieferadressen und per Vorladung erzwungene Börsenunterlagen liefern den Namen weit häufiger als das Ledger.
- Was die Verbindung wirklich durchbricht, ist der Wechsel in ein Ledger, das sich nicht lesen lässt. Was es nicht tut: eine neue Adresse, mehr Hops auf einer transparenten Chain oder ein VPN.
- Die Analyse wirkt rückwirkend, und das Ledger ist dauerhaft. Eine 2032 untersuchte Chain enthält alles, was Sie 2026 getan haben, und die Werkzeuge werden nur besser. Privatsphäre ist eine Entscheidung, die Sie im Moment der Transaktion treffen — oder gar nicht.
Wer tatsächlich zusieht
Es lohnt sich, hier konkret zu werden, denn das Bild, das die meisten Menschen im Kopf haben — ein Detektiv, der die Augen zusammenkneift und auf einen Block-Explorer starrt —, hat nichts mit der Realität dieser Arbeit zu tun. Blockchain-Analyse ist eine ausgereifte kommerzielle Softwarebranche mit einer Handvoll großer Anbieter, einem etablierten Kundenstamm und einem Produkt, das im Kern eine durchsuchbare, mit Labels versehene Karte jeder öffentlichen Chain ist.
Die Anbieter, deren Namen Sie hören werden, sind Chainalysis, Elliptic, TRM Labs, Crystal und Merkle Science, daneben eine Schicht öffentlich zugänglicher Tools wie Arkham und die gewöhnlichen Block-Explorer. Ihre Software tut zwei Dinge: Sie erfasst jede Transaktion auf den wichtigsten Chains und clustert die Adressen, und sie pflegt eine firmeneigene Datenbank von Labels, die reale Entitäten mit diesen Clustern verknüpfen.
Die Kunden zählen mehr als die Anbieter. Die größte einzelne Gruppe sind die Krypto-Unternehmen selbst — Börsen, Zahlungsdienstleister und Verwahrstellen lassen jede eingehende Einzahlung durch ein Screening-Produkt laufen, bevor sie sie gutschreiben, weil ihre Bankbeziehungen und Lizenzen davon abhängen, dass sie das nachweisen können. Dann folgen Banken, Steuerbehörden, Financial-Intelligence-Units, Strafverfolgungsbehörden, Versicherer und eine wachsende Zahl gewöhnlicher Unternehmen. Das ist der entscheidende Punkt: Die Überwachungsschicht zielt nicht in erster Linie auf Ermittlungen ab. Sie ist ein durchgehender, automatisierter, permanent aktiver Screening-Dienst, der standardmäßig auf den gewöhnlichen Nutzer angewendet wird.
Die Labels selbst stammen aus wenig glamourösen Quellen. Analysten eröffnen Konten bei Börsen und tätigen kleine Einzahlungen, um das Muster der Adressen dieser Börse kennenzulernen. Sie durchforsten Foren, Spendenseiten und soziale Medien, auf denen Menschen Adressen veröffentlichen. Sie werten Gerichtsakten, Beschlagnahmungsmitteilungen und Sanktionslisten aus. Sie kaufen Daten oder erhalten sie von Partnern. Sie senden winzige Beträge an Adressen, um zu beobachten, wie diese sich verhalten. Nichts davon erfordert besonderen Zugang, und das kumulierte Ergebnis ist, dass ein erheblicher Anteil der wirtschaftlich aktiven Adressen auf den wichtigsten Chains bereits irgendein Label trägt.
Die fünf Heuristiken, die den Großteil der Arbeit leisten
Clustering ist die erste Hälfte des Problems: zu entscheiden, dass eine Menge separater Adressen in Wirklichkeit eine einzige Wallet ist. Nahezu die gesamte Arbeit leistet eine kleine Zahl von Techniken, die seit den frühesten akademischen Arbeiten zu diesem Thema vor über einem Jahrzehnt öffentlich und gut verstanden sind. Sie sind keine Geheimnisse, und sie sind nicht ausgeklügelt. Sie sind lediglich extrem wirksam auf Daten, die freiwillig veröffentlicht wurden.
1. Common-Input-Ownership
Das ist die Heuristik, die die Hauptarbeit leistet, und anders als die übrigen kommt sie einem Beweis näher als einer Vermutung. Bei Bitcoin und anderen UTXO-Chains muss eine Transaktion, die zwei Coins ausgibt, mit dem privaten Schlüssel beider signiert sein. Gibt eine Transaktion einen Coin an Adresse A und einen Coin an Adresse B aus, dann besaß, wer immer sie erstellt hat, beide Schlüssel — also gehören A und B zur selben Wallet.
Über die gesamte Chain angewendet, verdichtet diese eine Regel Hunderte Millionen Adressen zu einer weitaus kleineren Zahl von Entitäten. Sie ist transitiv und kumuliert sich: A verschmilzt heute mit B, B verschmilzt nächsten Monat mit C, und der Cluster wächst, ohne je zu schrumpfen. Die einzige nennenswerte Ausnahme ist eine Transaktion, die bewusst von mehreren Parteien gemeinsam konstruiert wird — genau das ist eine kollaborative Transaktion wie ein CoinJoin, und genau deshalb existiert sie.
2. Erkennung von Wechselgeld-Outputs
UTXO-Chains kennen kein teilweises Ausgeben. Um jemandem 0.04 BTC aus einem 0.5-BTC-Coin zu zahlen, gibt die Wallet den gesamten Coin aus und erzeugt zwei Outputs: die Zahlung und das Wechselgeld, das zu ihr selbst zurückfließt. Wer erkennt, welcher Output das Wechselgeld ist, kann derselben Wallet in ihre nächste Transaktion folgen — und in die übernächste, unbegrenzt weiter.
Dafür gibt es ein Dutzend Signale, und Wallets lecken sie ständig. Ein runder Betrag als Output ist meist die Zahlung, während der krumme Restbetrag das Wechselgeld ist. Ein Output, dessen Adressformat mit dem Format des Inputs übereinstimmt, während der andere Output das nicht tut, ist meist das Wechselgeld einer Wallet, die kein Update erhalten hat. Ein Output, der später zusammen mit bereits im Cluster befindlichen Coins ausgegeben wird, war Wechselgeld. Eine erstmals gesehene Adresse ist eher Wechselgeld als eine bereits wiederverwendete. Aneinandergereiht ergibt das jenes Muster, das Analysten als Peel Chain bezeichnen: ein großer Coin, der sich durch Dutzende Transaktionen bewegt, dabei Zahlungen abgibt und dabei vollständig verfolgbar bleibt.
3. Adresswiederverwendung
Das billigste Signal von allen, und noch immer weit verbreitet. Jede Adresse, die mehr als einmal empfängt, hat der Welt mitgeteilt, dass beide Eingänge demselben Empfänger gehören. Veröffentlichte Spendenadressen, eine Trinkgeld-Adresse in einer Forensignatur, eine Mining-Auszahlungsadresse, eine auf einer Rechnung gedruckte Händleradresse, eine in ein Support-Ticket eingefügte Adresse — jede davon ist ein dauerhafter, selbst gelieferter Identifikator. Es kostet nichts, das zu vermeiden, und ein Großteil des Clustering beruht noch immer darauf.
4. Der Börsen-Anker
Alles bisher Genannte erzeugt einen unbenannten Cluster. Dies ist der Schritt, der ihm einen Namen gibt, und genau hier entscheidet sich, ob das ganze Unterfangen gelingt oder scheitert.
Verwahrende Börsen vergeben an jeden Nutzer eine eigene Einzahlungsadresse, was bedeutet, dass die Börse genau weiß, welchem verifizierten Kunden diese Adresse gehört. Analysten identifizieren diese Adressen in großem Maßstab, indem sie selbst bei der Börse einzahlen und das Muster beobachten, sowie indem sie die gebündelten Auszahlungstransaktionen beobachten, die Hot Wallets erzeugen. Das Ergebnis ist eine umfangreiche, gut gepflegte Karte davon, welche Adresse zu welcher Plattform gehört.
Die Konsequenz für Sie ist direkt. Hat auch nur eine Adresse in Ihrem Cluster jemals an eine identifizierte Einzahlungs- oder Auszahlungsadresse einer Börse gesendet oder von ihr empfangen, gilt Ihr gesamter Cluster nun als einem Kunden dieser Börse zugehörig — und diese Börse besitzt Ihre Ausweisdokumente, Ihre Bankdaten und Ihre Adresse und wird sie auf rechtmäßige Anfrage herausgeben. Ein einziger Ankerpunkt genügt. Es spielt keine Rolle, wie viele Transaktionen ihn von dem Coin trennen, für den sich jemand interessiert, denn der Cluster ist ein einziges Objekt.
5. Betrags- und Zeitkorrelation
Die letzte Heuristik greift dort, wo die Besitzkette durch etwas hindurchführt, in das der Analyst nicht hineinsehen kann — einen Dienst, eine Bridge, einen Swap, eine verwahrende Wallet. Das Innere ist undurchsichtig; die beiden Ränder sind es nicht.
Gehen 1.0037 BTC in einen Dienst hinein und verlassen ihn elf Minuten später 1.0031 BTC, und ähnelt kein anderer Fluss an diesem Tag einem der beiden, dann sind Eingang und Ausgang dasselbe Geld, und der Graph verbindet sich über die Lücke hinweg neu. Das ist Routine, und es ist billig. Deshalb lautet die eigentlich nützliche Frage zu jedem Privatsphäre-Tool auch nicht, ob es sein Innenleben verbirgt, sondern ob es den Zusammenhang zwischen Betrag und Zeitpunkt von Eingang und Ausgang zerstört.
Vom Cluster über den Namen zum Score
Fügt man die Teile zusammen, ist die Pipeline kurz. Heuristiken bauen einen Cluster. Ein Anker benennt ihn. Jede historische Transaktion in diesem Cluster wird auf einen Schlag zugeordnet, und jede zukünftige wird zugeordnet, sobald sie geschieht.
Zwei Eigenschaften davon verdienen einen genaueren Blick. Die erste ist, dass es rückwärts wirkt. Eine 2027 gewonnene Zuordnung gilt für eine 2022 getätigte Transaktion, weil das Ledger dauerhaft und der Cluster rückwirkend ist. Für die Daten selbst gibt es weder Verfallsdatum noch Verjährung. Die zweite ist, dass es sich um Inferenz handelt, nicht um Beweis. Cluster entstehen aus probabilistischen Signalen, und eine falsche Verschmelzung — eine Wallet-Implementierung, die eine Annahme verletzt hat, eine gemeinsam genutzte verwahrende Adresse, ein falsch gelesener CoinJoin — kontaminiert dauerhaft alles auf beiden Seiten des Fehlers.
Diese zweite Eigenschaft ist es, die gewöhnliche Nutzer erreicht — über Risiko-Scoring. Anbieter vergeben an Adressen einen Score, der sich aus ihrer Nähe im Graphen zu als hochriskant eingestuften Aktivitäten ableitet. Der Score wird vererbt, nicht verdient: Coins, die vor Ihrem Empfang durch mehrere fremde Hände gegangen sind, können mit einer Vorgeschichte bei Ihnen ankommen, mit der Sie nichts zu tun hatten. Wenn eine verwahrende Börse eine Einzahlung einfriert und einen ratlosen Nutzer bittet, die Herkunft von Geldern zu erklären, die er drei Wochen zuvor auf genau dieser Börse gekauft hat, ist das der Mechanismus dahinter. Das ist auch ein guter Grund, sich schriftlich zusichern zu lassen, was ein Dienst tut, bevor eine markierte Einzahlung zu Ihrem Problem wird — unser Ratgeber zum Order-Status behandelt, was tatsächlich passiert, wenn eine Einzahlung zurückgehalten wird, und das Service-Ranking bewertet jeden Anbieter genau nach dieser Richtlinie.
Warum Ethereum, Tron und Solana einfacher sind
Eine verbreitete Annahme lautet, Bitcoin sei die überwachte Chain und alles Neuere irgendwie weniger exponiert. Das Gegenteil ist der Fall. Kontobasierte Chains sind erheblich leichter zu analysieren als Bitcoin, aus strukturellen Gründen, die keine noch so große Sorgfalt Ihrerseits ändern kann.
- Eine Adresse ist eine dauerhafte Identität. Es gibt kein UTXO-Modell, keinen Wechselgeld-Output und damit kein Clustering-Problem zu lösen. Ihre Kontoadresse ist Ihre Kontoadresse — über jede Transaktion hinweg, die Sie je auf dieser Chain getätigt haben. Was Clustering bei Bitcoin erst erschließen muss, gibt es hier von Anfang an gratis dazu.
- Wiederverwendung ist das Design, kein Fehler. Sie können keine Adresshygiene im Bitcoin-Sinn betreiben, ohne für jeden Zweck eine eigene Wallet zu führen und Gelder zwischen ihnen zu bewegen — was selbst wieder eine verknüpfbare Handlung ist.
- Interaktionsverlauf ist ein Fingerabdruck. Token-Freigaben, Contract-Aufrufe, NFT-Bestände, Airdrop-Ansprüche, Governance-Abstimmungen und ein benannter Handle in einem Naming-Service haften alle dauerhaft an Ihrer Adresse. Allein die Menge der Anwendungen, mit denen Sie interagiert haben, reicht oft aus, um Sie zu identifizieren.
- Die meisten Nutzer sprechen nie direkt mit der Chain. Wallets fragen gehostete Node-Anbieter ab, die Ihre IP-Adresse zusammen mit jeder Adresse sehen, nach der Sie fragen. Diese eine Beziehung verknüpft für einen sehr großen Teil der Aktivität die Netzwerkidentität mit der Chain-Identität.
- Stablecoin-Emittenten können einseitig handeln. Die großen, durch Fiatgeld gedeckten Emittenten führen Sperrlisten und können auf Anfrage Guthaben an bestimmten Adressen einfrieren — was die größte Asset-Klasse auf diesen Chains zur am wenigsten neutralen macht.
Die praktische Konsequenz: Ein USDT-Guthaben auf einer durchsatzstarken Chain gehört zu den am leichtesten lesbaren Assets im gesamten Ökosystem. Das ist völlig in Ordnung für das, wofür es gut ist — Dollarwert schnell und günstig zu bewegen —, und es lohnt sich, zu verstehen, dass genau diese Bequemlichkeit der Preis ist, den Sie kaufen. Unser Stablecoin-Chain-Vergleich behandelt die Kompromisse Netzwerk für Netzwerk.
Die Off-Chain-Ebene, wo es meist tatsächlich passiert
Bis hierhin drehte sich alles um das Ledger. In der Praxis stammt die meiste Identifizierung überhaupt nicht vom Ledger. Sie stammt aus dem Leitungssystem drumherum, das weitaus undichter ist und über das weitaus seltener gesprochen wird.
- Transaktionsursprung im Netzwerk. Eine Transaktion muss irgendwo an einen Peer übertragen werden. Ein Beobachter mit Verbindungen zu vielen Nodes kann oft ableiten, wo eine Transaktion zuerst gesehen wurde und damit, woher sie kam. Das ist eine reale Technik, keine theoretische — deshalb ist es wichtig, einen eigenen Node zu betreiben oder über Tor zu routen.
- Lightweight-Wallets fragen Server nach Ihnen. Eine Wallet, die die Chain nicht selbst vorhält, muss jemanden fragen, welche Coins Ihnen gehören. Dieser Server erfährt in einer einzigen Abfrage Ihren gesamten Adressbestand und Ihre IP-Adresse. Ältere Filterverfahren, die genau das verschleiern sollten, lecken mehr, als Nutzer annehmen.
- Block-Explorer. Wer die eigene Transaktion von der gewöhnlichen Verbindung aus in einem öffentlichen Explorer nachschlägt, liefert dessen Betreiber eine zeitgestempelte Verknüpfung zwischen der eigenen IP und der Adresse, um die es geht. Das ist eines der häufigsten selbst verursachten Lecks im gesamten Themenfeld, und es unterläuft auch Menschen, die ansonsten vorsichtig sind.
- Wallet- und App-Telemetrie. Preis-Feeds, Update-Pings, Absturzberichte und eingebettete Analytics können allesamt ein Gerät mit einer Wallet verknüpfen, und schon der Fiat-Kurs-Ticker in der Oberfläche einer Wallet ist eine Anfrage an irgendjemandes Server.
- Die physische Welt. Eine Hardware-Wallet, die an Ihre Adresse geliefert wird, ein auf Ihren Namen versandter Kauf, eine Banküberweisung, die Ihren ersten Kauf finanziert hat, eine an ein Konto geknüpfte Telefonnummer. Diese Spuren liegen nicht auf der Chain, und meist sind sie es, die eine Ermittlung abschließen.
- Rechtliche Verfahren und Meldungen zwischen Behörden. Börsen beantworten Vorladungen. Travel-Rule-Nachrichten übermitteln bei Transfers oberhalb bestimmter Schwellenwerte Angaben zu Auftraggeber und Begünstigtem zwischen regulierten Unternehmen. Ab 2026 beginnen internationale Rahmenwerke, Kontodaten automatisch zwischen Steuerhoheiten auszutauschen — ein Thema, das wir im Steuer-Ratgeber behandeln.
- Sie selbst, öffentlich. Eine Adresse, die einmal an öffentlicher Stelle gepostet wurde, haftet dauerhaft und durchsuchbar an dem Konto, das sie gepostet hat, und auch Screenshots werden indexiert.
Die Lehre daraus ist nicht, dass die Kryptografie schwach ist. Sie lautet, dass fast nie die Kryptografie es ist, die versagt. Unser Ratgeber zur Wallet-Hygiene ist der operative Begleiter zu diesem Abschnitt.
Was die Verbindung tatsächlich durchbricht, ehrlich eingeordnet
Geordnet danach, wie sehr sie die oben beschriebene Analyse tatsächlich aushebeln, mit den Vorbehalten genannt statt verschwiegen.
- 1. Der Wechsel in ein undurchsichtiges Ledger — der einzige strukturelle Bruch. Monero veröffentlicht keine Empfängeradressen, identifiziert nicht, welcher Input ausgegeben wird, und veröffentlicht keine Beträge. Es gibt keinen Adress-Graphen, der sich clustern ließe, und keine Beträge, die sich korrelieren ließen, sodass die Techniken aus diesem Ratgeber keine Daten vorfinden, die sie verarbeiten könnten. Die ehrlichen Vorbehalte: Statistische Arbeiten haben Schwächen in sehr alten Transaktionen gefunden, die unter früheren Protokollregeln getätigt wurden, Beobachtung auf Netzwerkebene, woher eine Transaktion übertragen wurde, gilt nach wie vor, und die transparenten Abschnitte vor und nach Ihrer Monero-Nutzung bleiben vollständig sichtbar. Was Sie durchbrechen, ist die Mitte — und darauf kommt es meistens an. Private Kryptowährungen erklärt behandelt die Mechanismen im Detail.
- 2. Shielded Zcash — starke Kryptografie, kleinerer Nutzerkreis. Die Zero-Knowledge-Konstruktion ist exzellent und wohl die eleganteste in diesem Feld. Die praktische Einschränkung war stets, dass nur ein Teil der Aktivität den Shielded Pool nutzt, und Werte, die in übereinstimmenden Beträgen zu korrelierten Zeitpunkten hinein- und herausgehen, lassen sich mitunter um ihn herum verknüpfen. Die Situation hat sich erheblich verbessert, und die Option bleibt spürbar privat, wenn sie durchgehend shielded genutzt wird.
- 3. Kollaborative Transaktionen auf Bitcoin. Ein CoinJoin verletzt die Common-Input-Ownership-Heuristik bewusst, indem viele Teilnehmer gemeinsam eine Transaktion signieren. Das erhöht die Kosten der Analyse tatsächlich. Drei Vorbehalte: Durchsetzungsmaßnahmen gegen große Koordinatoren haben das Ökosystem in den letzten Jahren erheblich ausgedünnt, statistischer Abgleich von Input- und Output-Beträgen kann manche Runden teilweise entschlüsseln, und der häufigste Fehler ist der des Nutzers selbst — gemixte und ungemixte Coins anschließend gemeinsam auszugeben, macht die gesamte Übung in einer einzigen Transaktion zunichte.
- 4. Lightning — tatsächlich besser, aber kein Privatsphäre-System. Über Lightning geroutete Zahlungen werden überhaupt nicht ins öffentliche Ledger geschrieben, was sie vollständig aus dieser Analyse herausnimmt und ein echter, unterschätzter Vorteil ist. Aber das Öffnen und Schließen eines Channels sind On-Chain-Ereignisse, und der Routing-Graph ist teilweise beobachtbar. Betrachten Sie es als eine deutliche Standardverbesserung gegenüber On-Chain-Bitcoin, nicht als Anonymität. Siehe den Lightning-Swap-Ratgeber.
- 5. Ein nicht-verwahrender Swap — hängt vollständig davon ab, wo Sie landen. Das verdient Präzision statt Marketing, deshalb bekommt es unten einen eigenen Abschnitt.
Wo ein Swap im Graphen tatsächlich steht
Ein Swap verändert die Analyse auf genau eine Weise: Er schiebt zwischen zwei Transaktionen eine Partei ein, die nicht Sie sind, und er wechselt das Asset. Ob das einen Bruch darstellt, hängt vom Ziel ab.
Ein Swap zwischen zwei transparenten Assets ist ein Hop, kein Bruch. Sie senden Bitcoin, empfangen Ethereum, und beide Seiten sind dauerhaft öffentlich. Die Beträge stehen über den gestellten Kurs mechanisch in Beziehung, und die Zeitstempel liegen Minuten auseinander. Die beiden Seiten wieder zu verbinden, ist Routine-Betrags-und-Zeitkorrelation der oben beschriebenen Art, und zusätzliche transparente Hops machen das Muster meist eher auffälliger als weniger auffällig. Das sollte man unverblümt sagen, denn ein Großteil der Branche suggeriert das Gegenteil.
Ein Swap in ein undurchsichtiges Asset ist ein echter struktureller Bruch. Sie senden Bitcoin, empfangen Monero, und die ausgehende Seite lässt sich schlicht nicht lesen. Es gibt keine veröffentlichte Empfangsadresse zum Korrelieren, keinen lesbaren Betrag und somit auf der anderen Seite nichts, woran der Graph anknüpfen könnte. Die Besitzkette endet beim Swap und setzt sich in einer Form fort, die die Analyse nicht verarbeiten kann. Genau deshalb ist BTC zu XMR die meistnachgefragte Route in diesem Bereich — der BTC-zu-XMR-Ratgeber zeigt, wie man es richtig macht.
Die verbleibende Frage ist, was der Dienst weiß. Eine Partei hat beide Seiten gleichzeitig beobachtet: der Swap selbst. Jeder Dienst, der Ihre Order verarbeitet hat, könnte die Einzahlung im Prinzip mit der Auszahlung korrelieren, weil er das zur Ausführung tun musste. Was er mit dieser Fähigkeit tut, ist eine Frage der Richtlinie, keine kryptografische — und genau das sollten Sie hinterfragen, bevor Sie irgendeinen Dienst nutzen.
Unsere eigene Antwort, unumwunden formuliert, denn ohne sie wäre dieser Ratgeber wertlos: Wir haben keine Konten, also gibt es kein Profil aufzubauen. Einzahlungsadressen sind Einweg-Adressen und werden nach Abwicklung stillgelegt. Wir führen keine dauerhaften Anfrageprotokolle, betreiben keine Analytics von Drittanbietern und liefern keine Tracking-Skripte aus — Details auf der Transparenz-Seite und in der Datenschutzerklärung. Wir sind zudem eine Routing-Schicht über vorgelagerter Liquidität, was bedeutet, dass ein vorgelagerter Anbieter die Seite sieht, die er ausführt — und das sagen wir auch, statt zu suggerieren, die Route ende bei uns. Was kein Dienst leisten kann, ist, ein transparentes Ziel-Asset privat zu machen. Ist der Coin, den Sie empfangen, lesbar, setzt sich die Analyse auf der anderen Seite von uns fort, und jeder Anbieter, der Ihnen etwas anderes erzählt, verkauft Ihnen etwas. Das ist derselbe Maßstab, den wir in ist Krypto-Swapping anonym anlegen.
Was nicht funktioniert und trotzdem so verkauft wird
- Eine neue Adresse. Korrekte Hygiene, für sich genommen aber gegen Clustering nahezu wertlos. Sobald Sie sie zusammen mit einem anderen Coin ausgeben, verschmilzt Common-Input-Ownership sie mit allem anderen, was Ihnen gehört.
- Mehr Hops auf einer transparenten Chain. Peel Chains sind genau das, wofür die Tools gebaut sind, um ihnen zu folgen. Zwölf Selbstüberweisungen erzeugen ein unverwechselbares Muster und eine klare Bewegungsrichtung — keine Mehrdeutigkeit.
- Sorgfältig getrennte Coins zusammenführen. Die häufigste selbst verursachte Niederlage überhaupt. Monate von Coin Control, dauerhaft zunichtegemacht durch eine einzige Transaktion, die mehrere Coins in einen einzigen Output fegt.
- Ein VPN allein. Behebt ein Netzwerk-Leck, was durchaus sinnvoll ist, bewirkt aber am Ledger rein gar nichts. Netzwerk-Privatsphäre und Ledger-Privatsphäre sind unterschiedliche Probleme mit unterschiedlichen Lösungen.
- Verwahrende Mixing-Dienste. Ihre Coins einem Betreiber zu übergeben, der nun die vollständige Korrelation zwischen Einzahlungen und Auszahlungen besitzt, ersetzt ein öffentliches Risiko durch ein konzentriertes privates — in einer Kategorie, die das primäre Ziel von Durchsetzungsmaßnahmen war. Strukturell haben Sie den Beobachter nicht beseitigt; Sie haben ihn ernannt.
- Alles, was als unrückverfolgbar beworben wird. Nichts ist unrückverfolgbar. Rückverfolgung hat einen Preis, und Privatsphäre-Tools erhöhen diesen Preis gegenüber unterschiedlichen Angreifern um unterschiedlich hohe Beträge. Ein Anbieter, der sich weigert, die Grenzen seines Tools zu benennen, hat Ihnen damit etwas Nützliches über das Tool verraten.
Benennen Sie den Gegner, bevor Sie das Werkzeug wählen
Die meisten schlechten Privatsphäre-Entscheidungen entstehen dadurch, dass dieser Schritt übersprungen wird. Die folgenden Maßnahmen reichen von kostenlos bis hin zu einem echten Komfortverlust, und welche davon sinnvoll sind, hängt vollständig davon ab, vor wem Sie sich zu schützen versuchen.
- Kommerzielle Überwachung — Datenhändler, Werbenetzwerke, Risiko-Scoring von Börsen, jeder, der den Output kauft. Das ist der Gegner, den so gut wie jeder tatsächlich hat, und er wird durch gewöhnliche Hygiene ausgehebelt: neue Adressen, Coin Control, keine Explorer-Abfragen von der eigenen Verbindung aus, ein Node oder Tor. Vollständig erreichbar.
- Eine Gegenpartei, ein Arbeitgeber, ein Bekannter oder irgendjemand, den Sie bezahlt haben. Jemand, der eine Ihrer Adressen kennt und davon ausgehend eine öffentliche Chain lesen kann. Adressdisziplin plus ein undurchsichtiges Asset für die sensible Seite schließt das. Erreichbar.
- Eine motivierte Privatpartei mit Geld — ein Prozessgegner, ein Gläubiger, ein Ermittler. Kommerzielle Analyse-Tools und zivilrechtliche Verfahren. Schwierig, häufig erreichbar, und abhängig davon, ob irgendwo in Ihrer Historie ein Identitätsanker existiert.
- Ein gut ausgestatteter Staat mit rechtlichen Verfahren, Zeit und der Kooperation Ihrer Gegenparteien. Gehen Sie davon aus, dass er es kann, wenn ihm genug daran liegt. Jede verwahrende Beziehung, die Sie je hatten, ist auffindbar, und das Ledger ist dauerhaft. Bauen Sie nichts auf der Annahme auf, dass dieser Gegner versagt.
Und der Satz, der aus einer legitimen Privatsphäre-Praxis eine legitime macht, den wir auf dieser Website wiederholen, weil er wichtig ist: Bei Privatsphäre geht es darum, wer standardmäßig Einblick in Ihre Finanzen erhält. Sie ist kein Mechanismus, um tatsächlich geschuldeten Pflichten zu entgehen. Beides ist vollkommen miteinander vereinbar, es wird im Steuer-Ratgeber sauber getrennt, und wer beides vermischt, macht aus einer rechtmäßigen Präferenz ein rechtliches Problem.
Die praktische Checkliste
Sechs Dinge, in der Reihenfolge, in der sie zählen. Keines davon lässt sich nachträglich anwenden — genau darum geht es.
- Benennen Sie den Gegner. Entscheiden Sie, wogegen Sie sich verteidigen, bevor Sie irgendetwas in diese Verteidigung investieren.
- Neue Adresse, bei jedem einzelnen Empfang. Veröffentlichen Sie nie eine, verwenden Sie nie eine wieder. Kostenlos, und es entzieht der billigsten Heuristik ihre Grundlage.
- Coin Control, immer. Halten Sie Coins unterschiedlicher Herkunft in getrennten Konten und geben Sie sie nie gemeinsam aus. Eine Verschmelzung ist endgültig.
- Schließen Sie die Netzwerk-Lecks. Eigener Node oder Tor zum Übertragen; schlagen Sie Ihre eigenen Adressen nie von Ihrer normalen Verbindung aus in einem öffentlichen Explorer nach.
- Wechseln Sie für einen echten Bruch in ein undurchsichtiges Ledger. Muss die Kontinuität enden statt nur verlängert zu werden, muss das Ziel-Asset unlesbar sein. Zusätzliche transparente Hops leisten das nicht.
- Machen Sie es beim Ausstieg nicht wieder zunichte. Kommen Sie in einer Wallet an, die keine Historie mit der hat, von der Sie gestartet sind, in einem Betrag, der die Einzahlung nicht spiegelt, zu einem Zeitpunkt, der nicht mit ihr korreliert.
Weiterführende Artikel
Was ein Swap verbirgt und was nicht, zeigt ist Krypto-Swapping anonym. Für die Kryptografie hinter undurchsichtigen Ledgern siehe private Kryptowährungen erklärt. Für die operative Hygiene, die die hier beschriebenen Lecks schließt, siehe Wallet-Hygiene für Privacy-Swaps. Für die meistgenutzte Route aus einer transparenten Chain siehe den Bitcoin-zu-Monero-Ratgeber, und um überhaupt erst Monero zu erwerben, wie man Monero ohne KYC kauft. Für den regulatorischen Hintergrund siehe ist No-KYC-Swap dort legal, wo Sie leben, und für das durchgängig verwendete Vokabular das Glossar.









