
Die Kurzfassung
- Der Betrug ist fast nie der Swap selbst — es ist die Website, über die Sie ihn erreicht haben. Über Suchwerbung gekaufte Klon-Domains nehmen Swap-Nutzern mehr Geld ab als alle unehrlichen Anbieter zusammen.
- Drei Aufforderungen sind der endgültige Beweis für Betrug: Ihre Seed-Phrase, eine Wallet-Signatur zum „Aktivieren“ eines Instant-Swaps und eine Zahlung, um Gelder freizuschalten, die ein Dienst bereits hält. Jede einzelne davon beendet das Gespräch.
- Es gibt keinen Support-Kanal, der Sie zuerst findet. Jeder, der Ihnen wegen einer feststeckenden Order eine Direktnachricht schickt, ist ein Angreifer. Der Support kennt Ihren Benutzernamen nicht; der Betrüger, der den Beschwerde-Thread beobachtet, schon.
- Ihre Adresse wird häufiger angegriffen als der Dienst selbst. Address Poisoning und Clipboard-Hijacking lenken die Coins um, die Sie korrekt von einer seriösen Website aus gesendet haben.
- Nichts ist rückgängig zu machen, und niemand kann es zurückholen. Der Recovery-Dienst, der bei Opfern wirbt, ist die zweite Hälfte desselben Betrugs.
- Ein Zwanzig-Dollar-Test-Swap verifiziert den gesamten Pfad zum Preis einer einzigen Netzwerkgebühr. Nutzen Sie ihn bei jedem unbekannten Dienst.
Warum Swap-Nutzer das lohnendste Ziel im Kryptobereich sind
Jede Eigenschaft, die einen nicht-verwahrenden Swap gut macht, macht seine Nutzer angriffswert. Die Übertragung ist irreversibel, also ist ein erfolgreicher Diebstahl endgültig. Sie ist einmalig, also gibt es keinen zweiten Bestätigungsschritt, bei dem jemandem etwas auffallen könnte. Es gibt kein Konto, also gibt es keinen Login zu schützen und keine Passwort-Reset-Spur zu untersuchen. Und der gesamte Ablauf ist in Minuten abgeschlossen, was bedeutet, dass das Zeitfenster des Angreifers und das Zeitfenster des Opfers dasselbe Zeitfenster sind.
Dazu kommt die Zielgruppe. Wer bewusst einen No-KYC-Swap nutzt, hat sich bereits gegen ein Konto und gegen den Rückhalt eines Support-Desks entschieden — und ist damit genau die Person, die am wenigsten eskalieren kann, wenn etwas schiefgeht, und genau die Person, der ein gefälschter Support-Mitarbeiter am leichtesten helfen kann. Der Angreifer nutzt keine Schwachstelle im nicht-verwahrenden Swapping aus. Er nutzt die Abwesenheit des Sicherheitsnetzes aus, auf das Sie sich bewusst verzichtet haben — und die Gegenmaßnahme ist prozedural, nicht technisch: eine kurze, unspektakuläre Routine, die Sie jedes Mal durchlaufen. Genau das ist der Rest dieses Ratgebers.
Eine Klarstellung vor der Taxonomie, denn sie ist die Frage, die all dem zugrunde liegt: Das Risiko in diesem Bereich ist überwältigend Impersonation, nicht Unehrlichkeit der Anbieter. Echte Instant-Swap-Dienste versagen auf sichtbare, banale Weise — ein schlechter Kurs, eine langsame Auszahlung, eine zur Prüfung zurückgehaltene Order. Das Geld, das tatsächlich verschwindet, verlässt Sie über eine Website, die niemals der eigentliche Dienst war.
Die neun Betrugsmaschen, die tatsächlich Geld erbeuten
Geordnet danach, wie viel sie echte Nutzer kosten, nicht danach, wie clever sie sind. Die ersten drei machen die überwältigende Mehrheit der Verluste aus.
1. Die geklonte Swap-Website
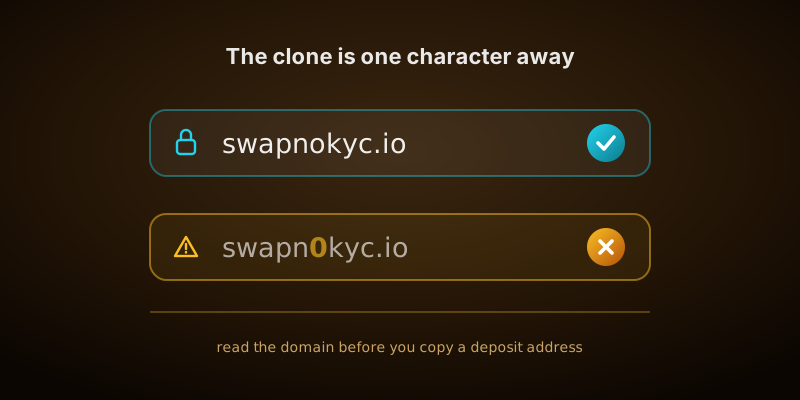
Ein Angreifer registriert eine Domain, die sich nur um ein Zeichen von der echten unterscheidet — ein vertauschter Buchstabe, ein verdoppelter Konsonant, eine andere Endung oder ein Homoglyph wie ein kyrillisches а, das identisch mit dem lateinischen dargestellt wird. Er kopiert das Frontend pixelgenau, denn es ist öffentliches HTML. Dann kauft er den Werbeplatz über dem echten Suchergebnis für den Markennamen — und wartet.
Der Klon verhält sich einwandfrei. Er nennt einen Kurs, erzeugt eine Auftragsseite, zeigt eine Einzahlungsadresse und startet einen Countdown. Die Einzahlungsadresse gehört dem Angreifer. Es kommt nie etwas an, und die Auftragsseite zeigt so lange „Warte auf Bestätigung“, wie Sie die Seite offen lassen. Dieser Angriff funktioniert genau deshalb, weil das Opfer alles richtig gemacht hat bis auf eine Sache: Es hat einem Link vertraut.
So vereiteln Sie ihn: Rufen Sie die Website über ein Lesezeichen auf, das Sie aus einer selbst eingetippten URL angelegt haben. Niemals über eine Werbeanzeige, niemals über einen Link in einer Nachricht oder einem Kommentar. Lesen Sie dann die Domain Zeichen für Zeichen, bevor Sie eine Einzahlungsadresse kopieren. Zeigt die Adressleiste irgendwo xn--, enthält die Domain nicht-lateinische Zeichen, die wie lateinische dargestellt werden — schließen Sie in diesem Fall den Tab.
2. Der gefälschte Support-Mitarbeiter
Sie posten öffentlich, dass ein Swap nicht angekommen ist — in einem Subreddit, einer Telegram-Gruppe, unter einem Tweet. Innerhalb von Minuten erhalten Sie eine Direktnachricht vom „Support“. Er ist höflich, kennt das Produktvokabular, sein Anzeigename und Avatar stimmen mit der echten Marke überein, und er bittet Sie, in einem privaten Kanal fortzufahren, damit er Ihre Order nachschlagen kann.
Dann verlangt er eine von drei Sachen: Ihre Seed-Phrase, um „Ihr Guthaben wiederherzustellen“, eine Verbindung zu einer „Verifizierungs“- oder „Sync“-Seite oder eine kleine Zahlung, um die feststeckende Transaktion „freizugeben“. Jede davon ist auf ihre eigene Art fatal, und alle drei sind derselbe Betrug in unterschiedlichem Gewand.
So vereiteln Sie ihn mit einer einzigen Regel: Echter Support kontaktiert Sie niemals zuerst. Ein No-KYC-Dienst kennt weder Ihren Benutzernamen noch Ihren Handle noch Ihr Postfach — er hat sie nie erhoben. Wer unaufgefordert auftaucht, weiß nur, was Sie öffentlich gepostet haben — genau so hat er Sie gefunden. Nehmen Sie selbst Kontakt auf, über die auf der eigenen Website des Dienstes veröffentlichte Adresse, und behandeln Sie jede eingehende Nachricht zu Ihrer Order standardmäßig als feindlich.
3. Address Poisoning
Diese Masche nimmt Menschen Geld ab, die durchweg seriöse Dienste nutzen. Der Angreifer erzeugt eine Vanity-Adresse, deren erste vier und letzte vier Zeichen mit einer von Ihnen bereits verwendeten Adresse übereinstimmen, und sendet Ihnen von dort eine Dust- oder Nullwert-Transaktion. Sie steht nun in Ihrem Wallet-Transaktionsverlauf und sieht aus wie eine vertraute Gegenpartei. Kopieren Sie das nächste Mal eine Adresse aus diesem Verlauf statt aus der ursprünglichen Quelle, kopieren Sie die des Angreifers.
Sie ist auf Account-Modell-Chains verbreitet, bei denen sich der Verlauf leicht durchsuchen lässt und Vanity-Generierung billig ist — besonders auf Ethereum, BNB Chain, Tron und Polygon. Der gesamte Angriff beruht auf einer menschlichen Abkürzung: die Enden einer Adresse zu prüfen und die Mitte einfach anzunehmen.
So vereiteln Sie es: Kopieren Sie niemals eine Adresse aus dem Transaktionsverlauf. Kopieren Sie jedes Mal aus der ursprünglichen Quelle — der Auftragsseite, dem Empfangsbildschirm des Wallets, einem bewusst angelegten gespeicherten Kontakt. Verifizieren Sie die ersten sechs Zeichen, die letzten sechs und einen Ausschnitt aus der Mitte, im Zielfeld, unmittelbar vor dem Signieren. Unaufgeforderter Dust verdient Misstrauen, keine Neugier.
4. Clipboard-Hijacking
Malware auf Ihrem Gerät überwacht die Zwischenablage auf alles, was einem Krypto-Adressmuster entspricht, und ersetzt es durch die Adresse des Angreifers — passend zur selben Chain gewählt, sodass das Wallet sie klaglos akzeptiert. Sie haben die richtige Adresse kopiert; eingefügt haben Sie eine andere. Diese Malware-Klasse ist alt, billig und immer noch weit verbreitet, weil sie keine Interaktion braucht, die über das Kopieren hinausgeht, das Sie ohnehin vorhatten.
So vereiteln Sie es: Dieselbe Sichtprüfung erwischt es, weil die Vertauschung zwischen Kopieren und Einfügen passiert — vergleichen Sie die eingefügte Zeichenfolge vor dem Signieren mit eigenen Augen auf dem Bildschirm mit der Quelle. Auf einem Gerät, dem Sie nicht vollständig vertrauen, ist die Sichtprüfung Ihre einzige Verteidigung. Bei nennenswerten Beträgen verlagert eine Hardware-Wallet, die das Ziel auf ihrem eigenen Bildschirm anzeigt, die Verifizierung vollständig weg vom kompromittierten Gerät.
5. Die Wallet-Drainer-Signatur
Eine Website bittet Sie, „Ihre Wallet zu verbinden“, um einen Instant-Swap abzuschließen, und präsentiert dann eine Signaturanfrage. Die Aufforderung wird als Login, als Verifizierung oder als gasfreie Freigabe dargestellt. Tatsächlich autorisiert sie unbegrenzte Ausgaben eines Tokens oder eine Sammelüberweisung von allem, was die Wallet enthält. Stimmen Sie zu, leert sich die Wallet in einer einzigen Transaktion — mit Ihrer eigenen gültigen Signatur darauf.
So vereiteln Sie es strukturell: Ein echter Instant-Swap braucht Ihre verbundene Wallet überhaupt nicht. Das Modell basiert auf einer Einzahlungsadresse — der Dienst gibt Ihnen eine Adresse, Sie senden von überall dorthin, er zahlt an die von Ihnen eingegebene Adresse aus. Verlangt ein selbsternannter Instant-Swap eine Wallet-Verbindung und eine Signatur, bevor er Ihnen einen Kurs nennt, tut er nicht das, was er behauptet. On-Chain-DEXs benötigen Signaturen zu Recht — das ist ein anderes Produkt mit einem anderen Risikoprofil; der Vergleich Swap versus DEX zeigt, wo diese Grenze verläuft.
6. Das Abgreifen der Seed-Phrase
Präsentiert als Wallet-Validierung, Synchronisierungsfehler, Airdrop-Anspruch, Migration zu einem neuen Contract oder als Support-Mitarbeiter, der Ihr Guthaben wiederherstellt. Die Oberfläche ist oft eine überzeugende Nachbildung des Wiederherstellungsbildschirms einer echten Wallet. Zwölf oder vierundzwanzig Wörter werden eingegeben, und die Wallet wird geleert — manchmal sofort, manchmal erst Wochen später, damit das Opfer die Quelle nicht mehr zuordnen kann.
So vereiteln Sie es absolut: Die Seed-Phrase wird an genau einem Ort eingegeben — Ihrer eigenen Wallet, wenn Sie sie bewusst auf einem Gerät wiederherstellen, das Sie kontrollieren. Einen legitimen zweiten Kontext gibt es nicht. Jede Aufforderung dazu, egal wo, egal von wem, ist mit Sicherheit Betrug — und anders als jeder andere Punkt auf dieser Liste erfordert dieser keine Ermessensentscheidung.
7. Der Vorschussbetrug
Eine Plattform zeigt Ihnen ein Guthaben und weigert sich dann, es zu senden, bis Sie etwas zahlen: eine AML-Compliance-Kaution, eine Freischaltgebühr, eine Steuervorauszahlung, eine Wallet-Aktivierungsgebühr, einen Liquiditätsbeitrag. Manchmal ist das „Guthaben“ nur eine Zahl in einer Datenbank, der nie echte Coins entsprachen; manchmal ist es die Einzahlung, die Sie tatsächlich an eine gefälschte Website gesendet haben.
Das Verräterische daran ist struktureller Natur und erfordert keine Bewertung der Geschichte. Ein Dienst, der Ihre Gelder hält und Ihnen eine Auszahlung schuldet, zieht seine Kosten von der Auszahlung ab. Er braucht niemals eine neue, separate Einzahlung, um Ihnen Geld zu senden, das er bereits hat. Und die Gebühr ist nie die letzte — zahlen Sie sie, taucht eine Zollgebühr auf, dann eine Verifizierungskaution, so lange, wie Sie weiterzahlen.
So vereiteln Sie es: In dem Moment, in dem die Formulierung „zahlen, um zu empfangen“ in irgendeiner Form auftaucht, brechen Sie ab. Es gibt keine Version dieses Satzes, die legitim ist.
8. Der unmögliche Kurs
Ein Dienst bietet bei einem Hauptpaar einen um mehrere Prozent besseren Kurs als jeder Wettbewerber. Manchmal zahlt er bei kleinen Beträgen wochenlang korrekt aus, sammelt dabei Bewertungen und Screenshots, und stoppt dann die Auszahlung bei großen Beträgen. Das ist das klassische Exit-Scam-Muster, und das anfänglich gute Verhalten ist das Marketingbudget.
Kurse für liquide Paare werden überall von denselben zugrunde liegenden Märkten bestimmt. Ein echter Dienst kann einen anderen um Zehntelprozent durch besseres Routing oder eine schmalere Marge schlagen. Niemand kann den Markt wiederholt, für Fremde, in großem Maßstab, um fünf Prozent schlagen. Wenn die Zahl nach geschenktem Geld aussieht, ist das geschenkte Geld der Köder — der Gebühren-Ratgeber zeigt, wie Sie den Effektivkurs berechnen, um ein wirklich gutes Angebot von einem unmöglichen zu unterscheiden.
9. Die Falle der rückbuchbaren Zahlung
Diese Masche kommt eher im Peer-to-Peer-Handel als bei Instant-Swaps vor, erwischt aber dieselben Leute, weil P2P häufig der Einstieg vor einem Swap ist. Ein Käufer bezahlt Ihre Krypto mit einer Methode, die sich zurückholen lässt — eine Kartenzahlung, eine als betrügerisch gemeldete Banküberweisung, eine Verbraucher-Zahlungs-App mit Käuferschutz — und macht sie rückgängig, nachdem Sie Coins freigegeben haben, die sich nicht rückgängig machen lassen. Die verwandte Variante ist ein gefälschtes Escrow: eine von Ihrer Gegenpartei erfundene dritte Partei oder eine geklonte Escrow-Seite, die beide Seiten abgreift.
So vereiteln Sie sie: Akzeptieren Sie ausschließlich unumkehrbare Zahlungsmethoden, nutzen Sie nur ein Escrow, das der Plattform selbst gehört und das Sie über die Plattform erreicht haben, und verlagern Sie einen Trade niemals in einen privaten Kanal — die Bitte, die Plattform zu verlassen, geht fast jedem P2P-Verlust voraus. Der Cash-out-Ratgeber erklärt, welche Fiat-Rails wirklich endgültig sind.
Die siebenstufige Vorab-Prüfung
Führen Sie dies jedes Mal der Reihe nach durch. Nach den ersten Wiederholungen dauert es etwa eine Minute, und es ist der Unterschied zwischen den obigen Betrugsmaschen als interessante Lektüre und als Ihr Problem.
- Über eine selbst eingetippte URL kommen. Ihr Lesezeichen oder die von Hand eingetippte Domain. Niemals ein gesponsertes Ergebnis, eine DM, ein QR-Code oder ein Link in einem Kommentar.
- Die Domain Zeichen für Zeichen lesen. Einschließlich der Endung. Jedes
xn---Präfix bedeutet, dass nicht-lateinische Zeichen wie lateinische dargestellt werden — schließen Sie den Tab. - Das Modell bestätigen. Eine Einmal-Einzahlungsadresse pro Auftrag, eine Auszahlungsadresse, die Sie selbst eingeben. Keine Seed-Phrase, keine Wallet-Signatur, kein Kontoguthaben.
- Die Rückerstattungsrichtlinie vor der Einzahlung lesen. Wenn ein Dienst nicht schriftlich sagt, was mit einer markierten Order geschieht, haben Sie keinen Ausweg.
- Den Kurs plausibilisieren. Vergleichen Sie Empfang-durch-Sendung mit dem Mittelkurs. Ein Angebot, das weit besser ist als bei allen anderen, ist Köder.
- Beide Adressen in dem Feld verifizieren, aus dem Sie senden. Erste sechs Zeichen, letzte sechs und ein Ausschnitt aus der Mitte — Einzahlungsadresse wie Auszahlungsadresse.
- Bei allem Unbekannten klein testen. Mindest-Swap, Eingang der Auszahlung bestätigen, dann den eigentlichen Betrag senden.
Warnsignale, geordnet danach, wie sehr sie Ihnen Sorgen machen sollten
- Fatal — sofort abbrechen. Eine Aufforderung zu Ihrer Seed-Phrase oder Ihrem privaten Schlüssel. Eine Forderung, eine Gebühr zu zahlen, bevor Gelder freigegeben werden. Eine Signaturanfrage, um einen auf Einzahlungsadressen basierenden Swap abzuschließen. Ein Support-Mitarbeiter, der Sie zuerst kontaktiert hat. Jeder einzelne dieser Punkte beendet die Transaktion; es gibt keine Erklärung, die sie rehabilitiert.
- Schwerwiegend — nicht ohne unabhängige Verifizierung fortfahren. Ein Kurs, der um mehrere Prozent besser ist als der Markt. Ein Live-Chat-Mitarbeiter, der Sie zur Eile drängt. Eine Einzahlungsadresse, die sich nach Erstellung der Order ändert. Ein „Kontoguthaben“ bei einem Dienst, der sich als nicht-verwahrend bewirbt. Ein Auszahlungsadressfeld, das die Website für Sie vorausfüllt.
- Ernst — als Warnung behandeln. Keine veröffentlichte Rückerstattungs- oder Markierungsrichtlinie. Kein namentlich genannter Sicherheitskontakt. Eine erst vor Wochen registrierte Domain. Bewertungen, die durchweg fünf Sterne und durchweg generisch sind. Eine Support-Adresse auf einer kostenlosen Consumer-Mail-Domain statt auf der eigenen Domain des Dienstes.
- Bemerkenswert. Aggressive Countdown-Timer auf einer Seite, die keine Kurssperre ist. Testimonials mit Stockfotos. Garantierte Renditen oder Erträge, die irgendwo in der Nähe eines Swap-Produkts erwähnt werden — ein Swap wandelt Assets um, er erzeugt kein Einkommen.
Woran ein seriöser Dienst tatsächlich zu erkennen ist
Über die positiven Signale wird seltener gesprochen als über die Warnsignale, dabei sind sie nützlicher, weil sie strukturell statt ästhetisch sind — ein Klon kann ein Design an einem Nachmittag kopieren, aber keinen dieser Punkte einfach fälschen.
- Eine veröffentlichte, konkrete Richtlinie zu markierten Orders — einschließlich dessen, was mit Ihrer Einzahlung geschieht und ob jemals eine Identität zu ihrer Freigabe verlangt wird. Unsere steht auf der AML-Seite und verpflichtet uns zur Rückerstattung statt zur Anforderung von Dokumenten.
- Ein namentlich genannter Sicherheitskontakt und eine security.txt-Datei am bekannten Pfad. Günstig bereitzustellen, und auf einem Klon fast nie vorhanden.
- Eine explizite Angabe dazu, was protokolliert wird und wie lange, auf einer Datenschutzseite, die eine falsifizierbare Aussage statt eines vagen Versprechens macht.
- Eine offengelegte Architektur — wer Liquidität bereitstellt, was der Dienst hält und wie lange. Eine Transparenz-Seite, die den vorgelagerten Anbieter nennt, ist eine Seite, die sich überprüfen lässt.
- Stabile, unspektakuläre Mechanik. Der Kurs ist gewöhnlich, die Gebühr ist angegeben, die Einzahlungsadresse ist einmalig, die Auszahlungsadresse gehört Ihnen, und nichts auf der Seite hat es eilig.
- Ehrliche Dokumentation der eigenen Grenzen. Ein Dienst, der veröffentlicht, wo er gegenüber Wettbewerbern verliert, beschreibt ein echtes Produkt. Durchweg Superlative beschreiben eine Landingpage.
Der Test-Swap und der Zielkonflikt mit der Gebührenoptimierung
Zwei Ratschläge in dieser Bibliothek weisen in entgegengesetzte Richtungen, klären wir das also ausdrücklich. Der Gebühren-Ratgeber hat recht damit, dass das Aufteilen eines Swaps in mehrere die fixen Netzwerkkosten vervielfacht und dass kleine Swaps proportional teuer sind. Dieser Ratgeber hat ebenfalls recht damit, dass sich ein Test-Swap lohnt. Beides stimmt, weil beide etwas anderes optimieren.
Der Test-Swap ist kein Weg, Geld zu bewegen — er ist ein einmaliger Verifizierungsaufwand, der einmal pro Dienst und einmal pro neuer Auszahlungsadresse anfällt, nicht bei jedem Trade. Bei einem ersten Swap über einen unbekannten Dienst oder bevor Sie einen Betrag senden, der Ihnen wirklich fehlen würde, ist die Rechnung nicht knapp: eine zusätzliche Netzwerkgebühr und zehn Minuten gegen den vollständigen, irreversiblen Verlust des Kapitals. Sobald sich ein Dienst und eine Adresse bewährt haben, hören Sie mit dem Testen auf und folgen Sie der Gebühren-Empfehlung — bündeln, günstige Chains wählen und einmal statt dreimal swappen.
Machen Sie den Test richtig oder gar nicht. Senden Sie das Minimum, warten Sie, bis die Auszahlung tatsächlich in Ihrer Wallet ankommt — nicht darauf, dass die Auftragsseite „abgeschlossen“ anzeigt —, und senden Sie dann den eigentlichen Betrag an dieselbe verifizierte Auszahlungsadresse, in derselben Sitzung, aus demselben Tab, den Sie bereits verifiziert haben.
Sie haben es bereits gesendet. Was jetzt, ganz ehrlich
Zuerst die unangenehme Wahrheit: Wenn die Coins auf einer öffentlichen Chain bei der Adresse eines Angreifers angekommen sind, sind sie weg. Es gibt auf keiner bedeutenden Chain eine Rückabwicklung, keinen Emittenten, an den Sie sich wenden können, und keine Privatpartei mit der Macht, die Coins einer anderen Person zu bewegen. Wer Ihnen etwas anderes erzählt, verkauft Ihnen etwas. Was bleibt, lohnt sich trotzdem, und zwar in dieser Reihenfolge.
- Stellen Sie fest, welcher Fehler tatsächlich vorliegt. Ein Swap, der sich verspätet, zur Prüfung zurückgehalten wird oder ein Memo vermissen lässt, ist kein Betrug, und diese Fälle lösen sich meist von selbst. Arbeiten Sie den Ratgeber zur Fehlerbehebung durch, bevor Sie zu dem Schluss kommen, bestohlen worden zu sein — die Mehrheit der „Ich wurde betrogen“-Beiträge sind schlicht Chain-Bestätigungszeiten.
- Sichern Sie alles, was der Angreifer berührt haben könnte. Wenn Sie eine Seed-Phrase eingegeben haben, ist jedes daraus abgeleitete Konto kompromittiert: Verschieben Sie verbleibende Gelder jetzt sofort in eine auf einem sauberen Gerät erzeugte Wallet, und behandeln Sie die alte als öffentlich. Wenn Sie eine Signatur bestätigt haben, widerrufen Sie die Token-Freigaben für diese Adresse. War es Clipboard-Malware, ist das Gerät kompromittiert — nutzen Sie es nicht für die Wiederherstellung.
- Sichern Sie die Beweise, solange es sie gibt. Transaktions-IDs, die exakte Domain, Zeitstempel, Screenshots, Nachrichten-Handles. Klon-Websites verschwinden innerhalb weniger Tage; was Sie nicht festgehalten haben, lässt sich später nicht mehr beschaffen.
- Melden Sie es dort, wo eine Meldung Wirkung hat. Ihrer nationalen Behörde für Cyberkriminalität, dem Registrar und Hosting-Anbieter der Klon-Domain sowie der Plattform, die die Werbeanzeige oder die Nachricht ausgespielt hat. Sind die Gelder bei einem identifizierbaren verwahrenden Dienst gelandet, benachrichtigen Sie diesen Dienst mit der Transaktions-ID — eine Verwahrstelle kann ein Konto einfrieren, was der einzige echte Wiederherstellungsweg ist, den es gibt, und der ist selten.
- Lehnen Sie jedes Recovery-Angebot ab. Gehen Sie davon aus, dass jeder, der Sie nach einem öffentlich gewordenen Verlust anspricht, dieselbe Masche ist, die für den Rest zurückkommt. Das Angebot wird plausibel klingen, dringlich sein und eine Vorauszahlung verlangen.
Was wir tun, und was wir nicht tun können
Gemessen an dem Maßstab, den dieser Ratgeber setzt. Was Ihnen unsere Struktur gibt: kein Konto, also kein Guthaben, aus dem Sie ausgesperrt werden können, und keine Zugangsdaten, die man phishen könnte; eine Einmal-Einzahlungsadresse pro Auftrag; eine Auszahlungsadresse, die Sie selbst eingeben und die wir niemals umschreiben; eine schriftliche Verpflichtung auf der AML-Seite, eine markierte Einzahlung zu erstatten statt Dokumente zu verlangen; einen namentlich genannten Sicherheitskontakt und eine security.txt am bekannten Pfad; und eine Transparenz-Seite, die angibt, was wir halten, was wir protokollieren und wer Liquidität bereitstellt, sodass sich die Behauptungen überprüfen statt nur glauben lassen.
Was wir nicht tun können, ganz offen gesagt. Wir können keine Transaktion rückgängig machen, die Sie an die falsche Adresse gesendet haben, ob durch Poisoning, Hijacking oder Vertippen — das kann niemand. Wir können keine Gelder zurückholen, die an eine Website gesendet wurden, die sich als wir ausgibt, weil diese Coins nie unsere Infrastruktur berührt haben. Wir können nicht verhindern, dass Klon-Domains existieren; wir können sie nur melden, was langsamer ist, als sie zu registrieren. Und weil wir keine Identität vorhalten, können wir auch nicht verifizieren, wer Sie sind, wenn sich jemand als Sie ausgibt — das ist ein bewusster Kompromiss, den Sie eingehen, und es lohnt sich, ihn sowohl als Kosten als auch als Vorteil zu verstehen.
Die ehrliche Zusammenfassung lautet: Das Sicherheitsmodell eines No-KYC-Swaps verlagert Verantwortung zu Ihnen und zahlt Sie in Privatsphäre und Endgültigkeit aus. Für die meisten Menschen ist das ein guter Tausch. Aber nur, wenn Sie die Prüfungen tatsächlich durchführen, denn es gibt keine Institution, die den Fehler im Nachhinein auffängt.
Weiterführende Artikel
Für die Mechanik eines Swaps, der sich verspätet statt gestohlen zu sein, beginnen Sie mit dem Ratgeber zur Fehlerbehebung. Um einen Effektivkurs zu berechnen und Köder-Angebote zu erkennen, siehe Krypto-Swap-Gebühren erklärt. Für die Adress- und Gerätehygiene, die Poisoning- und Clipboard-Angriffe vereitelt, siehe Wallet-Hygiene für Privacy-Swaps. Wie Dienste bei Richtlinien statt bei Marketing abschneiden, zeigt die besten No-KYC-Swaps 2026. Was ein Swap verbirgt und was nicht, zeigt ist Krypto-Swapping anonym, und für das durchgängig verwendete Vokabular das Glossar.









