
Короткая версия
- Мошенничество почти никогда не в самом обмене — оно в сайте, через который вы на него попали. Клон-домены, купленные через рекламу в поиске, отнимают у пользователей обмена больше денег, чем все нечестные операторы вместе взятые.
- Три запроса — исчерпывающее доказательство мошенничества: ваша сид-фраза, подпись кошелька для «активации» мгновенного обмена и платёж для разблокировки средств, которые сервис уже держит у себя. Любой из них — повод немедленно прекратить разговор.
- Не существует службы поддержки, которая находит вас первой. Каждый, кто пишет вам личное сообщение о зависшем заказе, — атакующий. У поддержки нет вашего имени пользователя; оно есть только у мошенника, следящего за тредом с жалобами.
- Ваш адрес атакуют чаще, чем сам сервис. Отравление адреса и перехват буфера обмена перенаправляют монеты, которые вы правильно отправили с настоящего сайта.
- Ничего не обратимо, и никто не может это вернуть. Служба возврата, рекламирующая себя жертвам, — вторая половина того же мошенничества.
- Тестовый обмен на двадцать долларов проверяет весь путь целиком за цену одной сетевой комиссии. На незнакомом сервисе — используйте его.
Почему пользователи обмена — самая ценная мишень в крипте
Каждое свойство, которое делает некастодиальный обмен хорошим, делает его пользователей достойными атаки. Перевод необратим, поэтому успешная кража — навсегда. Он совершается за один раз, поэтому нет второго шага подтверждения, на котором кто-то мог бы заметить неладное. Нет аккаунта — значит, нет логина, который нужно защищать, и нет истории сброса пароля, которую можно расследовать. А весь процесс укладывается в минуты — значит, окно атакующего и окно жертвы совпадают.
Добавьте сюда демографию. Тот, кто сознательно пользуется обменом без KYC, уже решил обойтись без аккаунта и без службы поддержки — а это именно тот человек, которому труднее всего эскалировать проблему, если что-то пойдёт не так, и именно тот, кому поддельному агенту поддержки проще всего помочь. Атакующий эксплуатирует не изъян некастодиального обмена. Он эксплуатирует отсутствие той страховочной сетки, от которой вы сознательно отказались, и противодействие здесь процедурное, а не техническое: короткая, скучная процедура, которую вы выполняете каждый раз, — и это как раз то, чему посвящён остаток этого руководства.
Одно уточнение перед классификацией, потому что это вопрос, лежащий в основе всего остального: риск в этой сфере — это почти исключительно имперсонация, а не нечестность оператора. Настоящие сервисы мгновенного обмена подводят видимым, обыденным образом — плохой курс, медленная выплата, заказ, отправленный на проверку. Деньги, которые действительно пропадают, уходят через сайт, который вообще никогда не был этим сервисом.
Девять схем мошенничества, которые реально отнимают деньги
Ранжированы по тому, сколько денег они стоят реальным пользователям, а не по тому, насколько они изощрённы. На первые три приходится подавляющее большинство потерь.
1. Клонированный сайт обмена
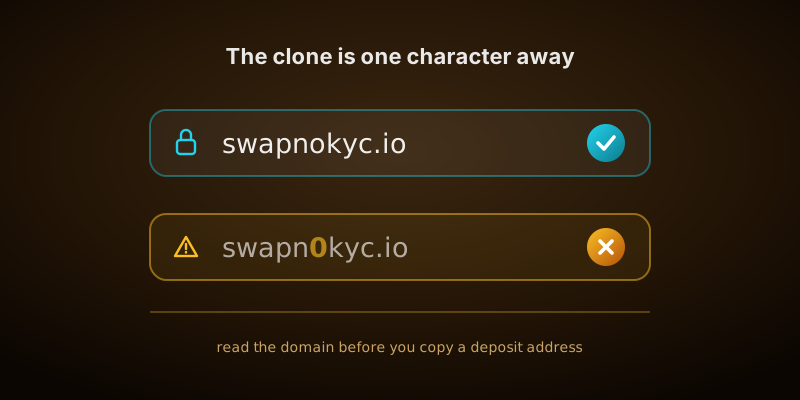
Атакующий регистрирует домен, отличающийся от настоящего на один символ, — переставленная буква, удвоенная согласная, другое расширение или омоглиф, например кириллическая а, которая выглядит идентично латинской. Фронтенд копируется пиксель в пиксель, ведь это публичный HTML. Затем покупается рекламное место над настоящим результатом поиска по названию бренда — и остаётся только ждать.
Клон ведёт себя безупречно. Он показывает курс, создаёт страницу заказа, выдаёт депозитный адрес и запускает таймер обратного отсчёта. Депозитный адрес принадлежит атакующему. Ничего и никогда не приходит, а страница заказа сколько угодно долго показывает «ожидание подтверждения», пока вы держите вкладку открытой. Эта атака работает именно потому, что жертва сделала всё правильно, кроме одного: она доверилась ссылке.
Как защититься: заходите на сайт по закладке, созданной из введённого вами вручную URL. Никогда — через рекламу, никогда — по ссылке в сообщении или комментарии. Затем, прежде чем скопировать депозитный адрес, прочитайте домен посимвольно. Если где-либо в адресной строке видно xn--, домен содержит нелатинские символы, которые выглядят как латинские, — закрывайте вкладку.
2. Поддельный агент поддержки
Вы публично пишете, что обмен не пришёл, — в сабреддите, телеграм-группе, под твитом. Через несколько минут вам приходит личное сообщение от «поддержки». Они вежливы, знают терминологию продукта, их имя и аватар совпадают с настоящим брендом, и они просят продолжить в приватном канале, чтобы посмотреть ваш заказ.
Затем они просят что-то одно из трёх: вашу сид-фразу, чтобы «восстановить баланс», подключение к странице «верификации» или «синхронизации», либо небольшой платёж, чтобы «разблокировать» зависшую транзакцию. Каждый вариант губителен по-своему, и все три — одно и то же мошенничество в разной одежде.
Как защититься — одно правило: настоящая поддержка никогда не пишет первой. Сервис без KYC не знает ни вашего имени пользователя, ни ника, ни почты — он никогда их не собирал. Тот, кто пишет незапрошенно, знает только то, что вы опубликовали открыто, — именно так вас и нашли. Инициируйте контакт сами, через адрес, опубликованный на официальном сайте сервиса, и по умолчанию считайте враждебным любое входящее сообщение о вашем заказе.
3. Отравление адреса
Эта схема отнимает деньги у людей, пользующихся абсолютно легитимными сервисами. Атакующий генерирует vanity-адрес, чьи первые четыре и последние четыре символа совпадают с адресом, которым вы уже пользовались, и отправляет с него вам пылевую или нулевую транзакцию. Теперь она лежит в истории транзакций вашего кошелька и выглядит как знакомый контрагент. В следующий раз, когда вы скопируете адрес из этой истории, а не из исходного источника, вы скопируете чужой.
Это распространено в блокчейнах с моделью аккаунтов, где историю легко просматривать, а генерация vanity-адресов дёшева, — особенно в Ethereum, BNB Chain, Tron и Polygon. Вся атака держится на одной человеческой привычке срезать угол: проверять концы адреса и считать середину само собой разумеющейся.
Как защититься: никогда не копируйте адрес из истории транзакций. Каждый раз копируйте из исходного источника — со страницы заказа, с экрана получения в кошельке, из сохранённого контакта, который вы создали намеренно. Проверяйте первые шесть символов, последние шесть и фрагмент из середины — прямо в поле назначения, непосредственно перед подписанием. Незапрошенная пыль должна вызывать подозрение, а не любопытство.
4. Перехват буфера обмена
Вредоносное ПО на вашем устройстве отслеживает буфер обмена на предмет всего, что похоже на крипто-адрес, и заменяет это на адрес атакующего, подобранный под ту же сеть, чтобы кошелёк принял его без вопросов. Вы скопировали правильный адрес — вставили уже другой. Этот класс вредоносного ПО стар, дёшев и до сих пор широко используется, потому что не требует никакого взаимодействия сверх того копирования, которое вы и так собирались сделать.
Как защититься: та же визуальная проверка ловит и это, потому что подмена происходит между копированием и вставкой, — сравнивайте вставленную строку с источником глазами, на экране, перед тем как подписать. На устройстве, которому вы не доверяете полностью, визуальная проверка — единственная доступная вам защита. Для значимых сумм аппаратный кошелёк, показывающий адрес назначения на собственном экране, полностью выносит проверку за пределы скомпрометированного устройства.
5. Подпись, опустошающая кошелёк
Сайт просит «подключить кошелёк», чтобы завершить мгновенный обмен, а затем показывает запрос на подпись. Он подан как вход, верификация или разрешение без комиссии за газ. На самом деле он даёт право на неограниченное списание токена или на пакетный перевод всего, что есть в кошельке. Подтвердите его — и кошелёк опустошается одной транзакцией, снабжённой вашей собственной действительной подписью.
Как защититься структурно: настоящему мгновенному обмену вообще не нужно подключение вашего кошелька. Модель строится на депозитном адресе — сервис даёт вам адрес, вы отправляете на него откуда угодно, он выплачивает на введённый вами адрес. Если обмен, называющий себя мгновенным, требует подключения кошелька и подписи ещё до котировки, — он не делает того, что заявляет. On-chain DEX законно нуждаются в подписях — это другой продукт с другим профилем риска; где именно проходит эта граница, разбирает сравнение обмена и DEX.
6. Сбор сид-фраз
Подаётся как валидация кошелька, ошибка синхронизации, получение эирдропа, миграция на новый контракт или агент поддержки, восстанавливающий ваш баланс. Интерфейс часто убедительно копирует экран восстановления настоящего кошелька. Вводятся двенадцать или двадцать четыре слова — и кошелёк опустошается: иногда сразу, иногда неделями позже, чтобы жертва не смогла определить источник.
Как защититься — абсолютно: сид-фраза вводится ровно в одном месте — в вашем собственном кошельке, когда вы сознательно восстанавливаете его на устройстве, которое контролируете. Второго законного контекста не существует. Любой запрос сид-фразы, где угодно и от кого угодно, — это мошенничество наверняка, и, в отличие от всех остальных пунктов этого списка, здесь не нужно даже раздумывать.
7. Разблокировка за предоплату
Платформа показывает вам баланс, а затем отказывается его отправлять, пока вы что-нибудь не заплатите: депозит для комплаенса AML, комиссию за разблокировку, предоплату налога, плату за активацию кошелька, взнос в ликвидность. Иногда этот «баланс» — просто число в базе данных, которое никогда не соответствовало реальным монетам; иногда это депозит, который вы действительно отправили на поддельный сайт.
Признак здесь структурный — оценивать саму историю не нужно. Сервис, который держит ваши средства и должен вам выплату, вычитает свои расходы из этой выплаты. Ему никогда не нужен новый, отдельный депозит, чтобы отправить вам деньги, которые у него уже есть. И комиссия никогда не бывает последней — заплатите её, и появится таможенный сбор, затем залог за верификацию, и так далее, пока вы продолжаете платить.
Как защититься: в тот момент, когда в любой форме звучит фраза «заплатите, чтобы получить», — остановитесь. Не существует легитимной версии этой фразы.
8. Невозможный курс
Сервис котирует курс на несколько процентов лучше, чем у любого конкурента, по крупной паре. Иногда он неделями исправно платит по небольшим суммам, собирая отзывы и скриншоты, а затем перестаёт платить по крупным. Это классическая схема экзит-скама, и раннее хорошее поведение — просто маркетинговый бюджет.
Курсы по ликвидным парам везде задаются одними и теми же базовыми рынками. Настоящий сервис может обыграть другой на десятые доли процента за счёт лучшей маршрутизации или более тонкой маржи. Никто не может обыгрывать рынок на пять процентов, раз за разом, для незнакомцев, в масштабе. Если цифра выглядит как бесплатные деньги, эти бесплатные деньги — приманка: руководство по комиссиям показывает, как вычислить эффективный курс, чтобы отличить по-настоящему хорошую котировку от невозможной.
9. Ловушка обратимого платежа
Эта схема живёт в одноранговой торговле, а не в мгновенных обменах, но ловит тех же самых людей, потому что P2P часто выступает как on-ramp перед обменом. Покупатель платит за вашу крипту способом, который можно отозвать, — платёж картой, банковский перевод, впоследствии помеченный как мошеннический, потребительское платёжное приложение с защитой покупателя, — а затем отменяет платёж уже после того, как вы отдали монеты, которые отменить нельзя. Родственный вариант — поддельное эскроу: третья сторона, выдуманная вашим контрагентом, или клонированная страница эскроу, забирающая деньги с обеих сторон.
Как защититься: принимайте только необратимые расчёты, пользуйтесь только тем эскроу, которое принадлежит самой платформе и до которого вы дошли через неё, и никогда не переносите сделку в приватный канал — просьба уйти с платформы предшествует почти каждой P2P-потере. Руководство по выводу в фиат рассказывает, какие фиатные рельсы по-настоящему окончательны.
Предполётная проверка из семи шагов
Выполняйте это каждый раз, по порядку. После нескольких повторений это занимает около минуты — и это ровно та разница, из-за которой схемы мошенничества выше остаются просто интересным чтением, а не становятся вашей проблемой.
- Заходите по URL, который ввели сами. Ваша закладка или домен, набранный вручную. Никогда — спонсируемый результат, личное сообщение, QR-код или ссылка в комментарии.
- Читайте домен посимвольно. Включая расширение. Любой префикс
xn--означает, что нелатинские символы отображаются как латинские, — закрывайте вкладку. - Убедитесь в модели. Одноразовый депозитный адрес под каждый заказ, адрес выплаты, который вводите вы сами. Никакой сид-фразы, никакой подписи кошелька, никакого баланса аккаунта.
- Прочитайте политику возвратов перед депозитом. Если сервис письменно не говорит, что происходит с помеченным заказом, у вас нет пути наружу.
- Проверьте курс на здравый смысл. Сравните отношение полученного к отправленному со среднерыночным курсом. Котировка, намного лучшая, чем у всех остальных, — это приманка.
- Сверьте оба адреса в поле, из которого отправляете. Первые шесть символов, последние шесть и фрагмент из середины — и для депозитного адреса, и для адреса выплаты.
- На всём незнакомом тестируйте малым. Минимальный обмен, подтверждение того, что выплата пришла, и только потом — отправка настоящей суммы.
Тревожные признаки, ранжированные по тому, насколько они должны вас пугать
- Фатально — останавливайтесь немедленно. Запрос вашей сид-фразы или приватного ключа. Требование заплатить комиссию до того, как средства будут отправлены. Запрос подписи для завершения обмена на депозитный адрес. Агент поддержки, написавший вам первым. Любого из этого одного достаточно, чтобы прекратить сделку; никакое объяснение не реабилитирует эти признаки.
- Серьёзно — не продолжайте без независимой проверки. Курс на несколько процентов лучше рыночного. Агент чата, подталкивающий вас поторопиться. Депозитный адрес, который меняется после создания заказа. «Баланс аккаунта» на сервисе, который называет себя некастодиальным. Поле адреса выплаты, которое сайт заполняет за вас сам.
- Тревожно — воспринимайте как предупреждение. Нет опубликованной политики возвратов или отметок. Нет указанного контакта по безопасности. Домен зарегистрирован несколько недель назад. Отзывы, все как один пятизвёздочные и все как один шаблонные. Адрес поддержки на бесплатном потребительском почтовом домене вместо собственного домена сервиса.
- Стоит обратить внимание. Агрессивные таймеры обратного отсчёта на странице, не являющейся фиксацией курса. Отзывы со стоковыми фотографиями. Гарантированная доходность или прибыль, упомянутые где-либо рядом с продуктом обмена, — обмен конвертирует активы, а не генерирует доход.
Как на самом деле выглядит легитимный сервис
О положительных сигналах говорят реже, чем о тревожных признаках, но они полезнее, потому что они структурные, а не эстетические, — клон может скопировать дизайн за один вечер, но ни один из этих признаков подделать не так-то просто.
- Опубликованная, конкретная политика по помеченным заказам — включая то, что происходит с вашим депозитом и запрашивается ли когда-либо документ для его разблокировки. Наша политика — на странице AML, и она обязывает нас возвращать деньги, а не запрашивать документы.
- Указанный контакт по безопасности и файл security.txt по стандартному пути /.well-known/. Обеспечить это дёшево, и на клонах это почти никогда не встречается.
- Явное описание того, что логируется и как долго, на странице приватности, содержащей проверяемое утверждение, а не расплывчатое обещание.
- Раскрытая архитектура — кто предоставляет ликвидность, что сервис хранит и как долго. Страница прозрачности, называющая вышестоящего провайдера, — это страница, которую можно проверить.
- Стабильная, скучная механика. Курс обычный, комиссия указана, депозитный адрес одноразовый, адрес выплаты — ваш, и ничто на странице никуда не торопится.
- Честная документация ограничений. Сервис, который публикует, в чём он проигрывает конкурентам, описывает реальный продукт. Однообразные превосходные степени описывают лендинг.
Тестовый обмен и его противоречие с оптимизацией комиссий
Два совета в этой библиотеке руководств указывают в противоположные стороны, так что стоит прямо их примирить. Руководство по комиссиям справедливо утверждает, что разбиение одного обмена на несколько умножает фиксированные сетевые расходы и что небольшие обмены пропорционально дороже. Это руководство столь же справедливо утверждает, что тестовый обмен того стоит. Оба верны, потому что оптимизируют разные вещи.
Тестовый обмен — не способ перемещать деньги, это разовые расходы на проверку, оплачиваемые один раз на сервис и один раз на новый адрес выплаты, а не при каждой сделке. При первом обмене через незнакомый сервис или перед отправкой суммы, потерю которой вы бы реально почувствовали, арифметика не оставляет сомнений: одна лишняя сетевая комиссия и десять минут против полной необратимой потери всей суммы. Как только сервис и адрес доказали себя, прекращайте тестировать и следуйте рекомендациям по комиссиям — объединяйте обмены, выбирайте дешёвые сети и меняйте один раз вместо трёх.
Делайте тест правильно или не делайте вообще. Отправьте минимум, дождитесь, пока выплата реально придёт в ваш кошелёк, — а не пока страница заказа напишет «завершено», — и только затем отправляйте настоящую сумму на тот же проверенный адрес выплаты, в той же сессии, с той же вкладки, которую вы уже проверили.
Вы уже отправили деньги. Что делать дальше, честно
Сначала неприятная правда: если монеты дошли до адреса атакующего в публичном блокчейне, их больше нет. Ни в одной крупной сети нет отмены, нет эмитента, к которому можно апеллировать, и ни у одной частной стороны нет полномочий переместить чужие монеты. Любой, кто утверждает обратное, вам что-то продаёт. То, что остаётся, всё равно стоит сделать — в следующем порядке.
- Определите, с каким сбоем вы столкнулись на самом деле. Обмен, который задерживается, отправлен на проверку или которому не хватает memo, — это не мошенничество, и такие случаи обычно разрешаются. Прежде чем делать вывод, что вас ограбили, пройдитесь по руководству по устранению неполадок — за большинством постов «меня обманули» на самом деле стоит просто время подтверждения в блокчейне.
- Обезопасьте всё, чего мог коснуться атакующий. Если вы ввели сид-фразу, скомпрометирован каждый счёт, произведённый из неё: немедленно переведите оставшиеся средства на кошелёк, сгенерированный на чистом устройстве, а старый считайте публичным. Если вы подтвердили подпись, отзовите разрешения (approvals) токена для этого адреса. Если это было вредоносное ПО в буфере обмена, устройство скомпрометировано — не используйте его для восстановления.
- Зафиксируйте улики, пока они существуют. ID транзакций, точный домен, временные метки, скриншоты, никнеймы из переписки. Сайты-клоны исчезают за считанные дни; то, что вы не сохранили, потом не восстановить.
- Сообщайте туда, где от этого есть толк. В свой национальный орган по борьбе с киберпреступностью, регистратору и хостинг-провайдеру домена-клона, а также на площадку, разместившую рекламу или сообщение. Если средства попали на идентифицируемый кастодиальный сервис, уведомите его с указанием ID транзакции — кастодиан может заморозить аккаунт, и это единственный по-настоящему рабочий способ вернуть средства, хотя он и редок.
- Отказывайтесь от любого предложения о возврате средств. Считайте, что каждый, кто обращается к вам после публичной потери, — та же схема, вернувшаяся за остатком. Предложение будет выглядеть правдоподобно, срочно и потребует предоплату.
Что мы можем, а что не можем
Судите по стандарту, который задаёт это руководство. Что даёт вам наша структура: нет аккаунта — значит, нет баланса, из которого вас могут заблокировать, и нет учётных данных, которые можно украсть фишингом; одноразовый депозитный адрес под каждый заказ; адрес выплаты, который вводите вы и который мы никогда не переписываем; письменное обязательство на странице AML вернуть помеченный депозит, а не потребовать документы; указанный контакт по безопасности и security.txt по стандартному пути /.well-known/; и страница прозрачности, где сказано, что мы храним, что логируем и кто предоставляет ликвидность, — чтобы эти утверждения можно было проверить, а не просто поверить на слово.
Что мы не можем — прямо и без оговорок. Мы не можем отменить транзакцию, отправленную не на тот адрес, — был ли он отравлен, подменён или введён с ошибкой, — этого не может никто. Мы не можем вернуть средства, отправленные на сайт, выдающий себя за нас, потому что эти монеты никогда не касались нашей инфраструктуры. Мы не можем помешать существованию доменов-клонов — мы можем только сообщать о них, а это медленнее, чем их регистрировать. И поскольку мы не храним личность пользователя, мы точно так же не можем подтвердить, кто вы, если кто-то выдаёт себя за вас, — это осознанный компромисс, на который вы идёте, и его стоит понимать не только как выгоду, но и как цену.
Честный итог таков: модель безопасности обмена без KYC смещает ответственность на вас и расплачивается с вами приватностью и окончательностью. Для большинства людей это хороший обмен. Но он хорош только в том случае, если вы выполняете проверки, — потому что после ошибки поймать её некому.
Что ещё почитать
За механикой обмена, который задерживается, а не украден, — начните с руководства по устранению неполадок. Чтобы вычислить эффективный курс и распознавать котировки-приманки, см. разбор комиссий за крипто-обмен. За гигиеной адресов и устройств, которая обезвреживает отравление и атаки на буфер обмена, см. гигиену кошелька для приватных обменов. Чтобы сравнить сервисы по политике, а не по маркетингу, см. лучшие обменники без KYC 2026 года. О том, что обмен скрывает, а что нет, см. анонимен ли обмен криптовалюты, а для терминологии, используемой во всём руководстве, — глоссарий.









