
النسخة المختصرة
- الاحتيال يكاد لا يكون أبداً في المبادلة نفسها — بل في الموقع الذي وصلت منه إليها. النطاقات المستنسخة المُشتراة عبر إعلانات البحث تسلب من مستخدمي المبادلات مالاً أكثر مما يسلبه كل المشغّلين غير الأمناء مجتمعين.
- ثلاثة طلبات هي دليل قاطع على الاحتيال: عبارة البذرة الخاصة بك، أو توقيع محفظة لـ«تفعيل» مبادلة فورية، أو دفعة لفكّ قفل أموال تحتفظ بها الخدمة بالفعل. أي واحد منها ينهي المحادثة.
- لا توجد قناة دعم تصل إليك أولاً. كل من يراسلك مباشرة بشأن طلب عالق هو مهاجم. الدعم لا يملك اسم مستخدمك؛ أما المحتال الذي يراقب خيط الشكوى فيملكه.
- عنوانك يتعرض للهجوم أكثر مما تتعرض له الخدمة نفسها. تسميم العنوان واختطاف الحافظة يُعيدان توجيه العملات التي أرسلتها بشكل صحيح من موقع شرعي.
- لا شيء قابل للتراجع، ولا أحد يستطيع استرداده. خدمة الاسترداد التي تعلن للضحايا هي النصف الثاني من الاحتيال نفسه.
- مبادلة اختبار بقيمة $20 تتحقق من المسار بأكمله مقابل ثمن رسوم شبكة واحدة. على خدمة غير مألوفة، نفّذها.
لماذا يُعدّ مستخدمو المبادلات الهدف الأعلى قيمة في عالم العملات المشفرة
كل خاصية تجعل المبادلة غير الحافظة جيدة تجعل مستخدميها يستحقون الاستهداف. التحويل غير قابل للتراجع، لذا فإن السرقة الناجحة تكون نهائية. وهو يحدث لمرة واحدة، فلا توجد خطوة تأكيد ثانية قد يلاحظ فيها أحد شيئاً. ولا يوجد حساب، فلا يوجد تسجيل دخول لحمايته ولا أثر لإعادة تعيين كلمة مرور للتحقيق فيه. وتكتمل العملية بأكملها خلال دقائق، ما يعني أن نافذة المهاجم ونافذة الضحية هما النافذة نفسها.
أضف البُعد الديموغرافي. الشخص الذي يستخدم عمداً مبادلة بدون KYC قد قرر بالفعل عدم امتلاك حساب وعدم الاعتماد على مكتب دعم — وهو بالضبط الشخص الأقل قدرة على التصعيد عندما يسوء شيء ما، وبالضبط الشخص الذي يجد وكيل دعم مزيّف أسهل مساعدة. المهاجم لا يستغل عيباً في المبادلة غير الحافظة. إنه يستغل غياب شبكة الأمان التي اخترت الاستغناء عنها، والإجراء المضاد إجرائي لا تقني: روتين قصير ومملّ تُنفّذه في كل مرة، وهذا هو بالضبط ما يتناوله بقية هذا الدليل.
توضيح واحد قبل التصنيف، لأنه السؤال الكامن وراء كل هذا: الخطر في هذا المجال هو انتحال الهوية في الغالب الأعمّ، لا انعدام أمانة المشغّلين. خدمات المبادلة الفورية الحقيقية تفشل بطرق ظاهرة واعتيادية — سعر سيئ، دفعة بطيئة، طلب محتجز للمراجعة. أما المال الذي يختفي فعلاً فيغادر عبر موقع لم يكن الخدمة أصلاً بأي حال.
عمليات الاحتيال التسع التي تسلب المال فعلياً
مرتبة بحسب حجم ما تكلّفه المستخدمين الحقيقيين، لا بحسب مدى ذكائها. وتمثّل الثلاث الأولى الغالبية الساحقة من الخسائر.
1. موقع المبادلة المستنسخ
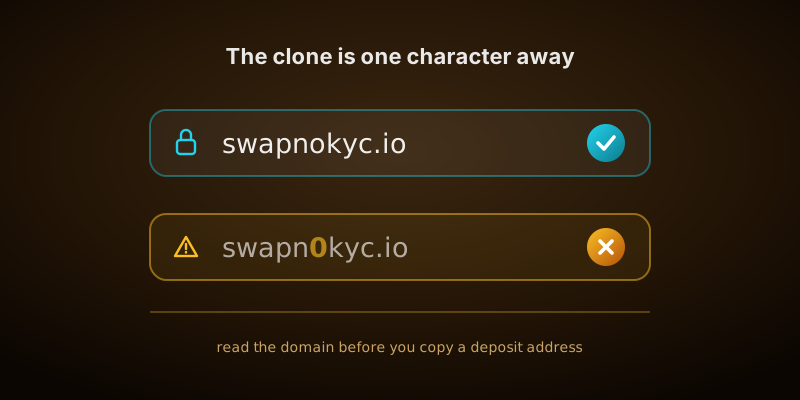
يسجّل مهاجم نطاقاً يبعد حرفاً واحداً عن النطاق الحقيقي — حرف مُبدَّل، أو صامت مُضاعَف، أو امتداد مختلف، أو حرف مطابق بصرياً (homoglyph) مثل الحرف السيريلي а الذي يظهر مطابقاً تماماً للحرف اللاتيني. وينسخون الواجهة الأمامية بكسلاً بكسل، لأنها HTML عام. ثم يشترون مكان الإعلان الظاهر فوق نتيجة البحث الحقيقية لاسم العلامة التجارية، وينتظرون.
يتصرف الموقع المستنسخ بشكل مثالي. فهو يعرض سعراً، وينشئ صفحة طلب، ويظهر عنوان إيداع، ويبدأ عدّاً تنازلياً. عنوان الإيداع هو عنوان المهاجم. لا يصل شيء أبداً، وتستمر صفحة الطلب في عرض «بانتظار التأكيد» طالما تركتها مفتوحة. هذا الهجوم فعّال بالضبط لأن الضحية فعل كل شيء بشكل صحيح باستثناء أمر واحد: وثق برابط.
أحبطه: ادخل إلى الموقع عبر إشارة مرجعية أنشأتها من عنوان URL كتبته بنفسك. لا تدخل أبداً عبر إعلان، ولا أبداً عبر رابط في رسالة أو تعليق. ثم اقرأ النطاق حرفاً حرفاً قبل أن تنسخ عنوان إيداع. إذا أظهر شريط العنوان xn-- في أي مكان، فإن النطاق يحتوي على أحرف غير لاتينية تظهر كأحرف لاتينية، وينبغي أن تُغلق التبويب.
2. وكيل الدعم المزيّف
تنشر علناً أن مبادلة لم تصل — في subreddit، أو مجموعة تيليجرام، أو تحت تغريدة. وخلال دقائق تصلك رسالة مباشرة من «الدعم». إنهم مهذّبون، ويعرفون مفردات المنتج، واسم عرضهم وصورتهم الرمزية يطابقان العلامة التجارية الحقيقية، ويطلبون منك المتابعة في قناة خاصة كي يتمكنوا من البحث عن طلبك.
ثم يطلبون واحداً من ثلاثة أشياء: عبارة البذرة الخاصة بك لـ«استعادة رصيدك»، أو اتصالاً بصفحة «تحقق» أو «مزامنة»، أو دفعة صغيرة لـ«إطلاق» المعاملة العالقة. كل واحد منها قاتل بطريقة مختلفة، والثلاثة جميعاً هي الاحتيال نفسه يرتدي ثياباً مختلفة.
أحبطه بقاعدة واحدة: الدعم الحقيقي لا يتصل بك أولاً أبداً. خدمة بدون KYC لا تعرف اسم مستخدمك، ولا معرّفك، ولا بريدك الوارد — فهي لم تجمعها قط. أي شخص يصل دون طلب منك لا يعرف إلا ما نشرته علناً، وهذا بالضبط كيف وجدك. ابدأ الاتصال بنفسك، عبر العنوان المنشور على موقع الخدمة نفسه، وعامل كل رسالة واردة بشأن طلبك على أنها عدائية بشكل افتراضي.
3. تسميم العنوان
هذا الهجوم يسلب المال من أشخاص يستخدمون خدمات شرعية تماماً. يُولّد المهاجم عنواناً مُخصَّصاً تتطابق أحرفه الأربعة الأولى وأحرفه الأربعة الأخيرة مع عنوان استخدمته من قبل، ثم يرسل لك منه معاملة غبار أو معاملة بقيمة صفر. ويستقر هذا العنوان الآن في سجل معاملات محفظتك وكأنه طرف مقابل مألوف. وفي المرة التالية التي تنسخ فيها عنواناً من ذلك السجل بدلاً من مصدره الأصلي، تنسخ عنوان المهاجم.
وهو شائع على سلاسل نموذج الحساب حيث يسهل سرد السجل ويكون توليد العناوين المُخصَّصة رخيصاً — وبخاصة Ethereum وBNB Chain وTron وPolygon. ويعتمد الهجوم بأكمله على اختصار بشري واحد: التحقق من طرفي العنوان وافتراض صحة المنتصف.
أحبطه: لا تنسخ عنواناً من سجل المعاملات أبداً. انسخ من المصدر الأصلي في كل مرة — صفحة الطلب، أو شاشة الاستلام في المحفظة، أو جهة اتصال محفوظة أنشأتها عمداً. تحقق من الأحرف الستة الأولى، والستة الأخيرة، وأيضاً شريحة من المنتصف، في حقل الوجهة، مباشرة قبل التوقيع. الغبار غير المطلوب يستحق الشك، لا الفضول.
4. اختطاف الحافظة
تراقب برمجية خبيثة على جهازك الحافظة بحثاً عن أي شيء يطابق نمط عنوان عملة مشفرة وتستبدله بعنوان المهاجم، المُختار ليطابق السلسلة نفسها كي تقبله المحفظة دون اعتراض. لقد نسخت العنوان الصحيح؛ لكنك لصقت عنواناً مختلفاً. هذا الصنف من البرمجيات الخبيثة قديم ورخيص ولا يزال منتشراً على نطاق واسع لأنه لا يحتاج إلى أي تفاعل يتجاوز عملية النسخ التي كنت ستقوم بها على أي حال.
أحبطه: الفحص البصري نفسه يكشفه، لأن الاستبدال يحدث بين النسخ واللصق — قارِن السلسلة الملصوقة بمصدرها بعينيك، على الشاشة، قبل التوقيع. على جهاز لا تثق به تماماً، يكون الفحص البصري هو دفاعك الوحيد. وبالنسبة للمبالغ ذات الشأن، فإن محفظة عتادية تعرض الوجهة على شاشتها الخاصة تنقل التحقق بعيداً عن الجهاز المُخترَق كلياً.
5. توقيع استنزاف المحفظة
يطلب موقع منك «ربط محفظتك» لإتمام مبادلة فورية، ثم يعرض طلب توقيع. ويُصاغ الطلب على أنه تسجيل دخول، أو تحقق، أو موافقة بلا رسوم غاز. أما ما يُخوّله فعلياً فهو إنفاق غير محدود لرمز ما، أو دفعة من التحويلات تشمل كل ما تحتفظ به المحفظة. وافِق عليه وستُفرَّغ المحفظة في معاملة واحدة، تحمل توقيعك الصحيح أنت.
أحبطه بنيوياً: المبادلة الفورية الحقيقية لا تحتاج إلى ربط محفظتك على الإطلاق. النموذج قائم على عنوان الإيداع — تمنحك الخدمة عنواناً، وترسل إليه من أي مكان، وهي تدفع إلى العنوان الذي كتبته. وإذا طلبت مبادلة فورية تصف نفسها بهذا الاسم اتصال محفظة وتوقيعاً قبل أن تعرض عليك سعراً، فهي لا تفعل ما تدّعيه. أما بورصات DEX على السلسلة فتحتاج إلى توقيعات بشكل مشروع، وهذا منتج مختلف بمخاطر مختلفة؛ ويغطي مقارنة المبادلة مقابل DEX أين يقع هذا الحدّ.
6. حصاد عبارة البذرة
يُقدَّم على أنه تحقق من المحفظة، أو خطأ مزامنة، أو مطالبة بإسقاط جوي (airdrop)، أو ترحيل إلى عقد جديد، أو وكيل دعم يستعيد رصيدك. وغالباً ما تكون الواجهة نسخة مقنعة من شاشة استعادة محفظة حقيقية. تُدخَل 12 أو 24 كلمة، وتُفرَّغ المحفظة — أحياناً فوراً، وأحياناً بعد أسابيع كي لا يستطيع الضحية تحديد المصدر.
أحبطه إطلاقاً: تُدخَل عبارة البذرة في مكان واحد فقط بالضبط، محفظتك أنت، عندما تستعيدها عمداً على جهاز تتحكم به. لا يوجد سياق ثانٍ مشروع. أي طلب لها، في أي مكان، من أي شخص، هو احتيال بشكل مؤكد — وخلافاً لكل بند آخر في هذه القائمة، هذا البند لا يتطلب أي حكم تقديري.
7. رسوم الإفراج المسبقة
تُظهر لك منصة رصيداً ثم ترفض إرساله حتى تدفع شيئاً: إيداع امتثال AML، أو رسوم فك قفل، أو دفعة ضريبية مسبقة، أو رسوم تفعيل محفظة، أو مساهمة سيولة. وأحياناً يكون «الرصيد» مجرد رقم في قاعدة بيانات لم يقابل أي عملات على الإطلاق؛ وأحياناً يكون هو الإيداع الذي أرسلته فعلاً إلى موقع مزيّف.
العلامة الكاشفة بنيوية ولا تتطلب منك تقييم القصة. الخدمة التي تحتفظ بأموالك وتدين لك بدفعة تخصم تكاليفها من تلك الدفعة. وهي لا تحتاج أبداً إلى إيداع جديد ومنفصل كي ترسل لك مالاً تملكه بالفعل. والرسوم ليست أبداً آخر رسوم — ادفعها وستظهر رسوم جمركية، ثم كفالة تحقق، طالما استمررت في الدفع.
أحبطه: في اللحظة التي تظهر فيها عبارة «ادفع لتستلم» بأي صيغة، توقف. لا توجد صيغة من تلك الجملة مشروعة.
8. السعر المستحيل
تعرض خدمة سعراً أفضل بعدة نقاط مئوية من كل منافس على زوج رئيسي. وأحياناً تدفع بشكل صحيح على مبالغ صغيرة لأسابيع، جامعةً تقييمات ولقطات شاشة، ثم تتوقف عن الدفع على المبالغ الكبيرة. هذا هو نمط احتيال الخروج، والسلوك الجيد المبكّر هو ميزانية التسويق.
الأسعار على الأزواج السائلة تحدّدها الأسواق الأساسية نفسها في كل مكان. يمكن لخدمة حقيقية أن تتفوق على أخرى بأعشار من النقطة المئوية عبر توجيه أفضل أو هامش أضيق. لا أحد يستطيع التفوق على السوق بنسبة خمسة بالمئة، بشكل متكرر، لصالح غرباء، على نطاق واسع. إذا بدا الرقم وكأنه مال مجاني، فإن المال المجاني هو الطُعم — ويُبيّن دليل الرسوم كيفية احتساب السعر الفعلي كي تستطيع تمييز عرض جيد حقاً من عرض مستحيل.
9. فخ الدفعة القابلة للتراجع
هذا النوع يعيش في التداول من نظير إلى نظير لا في المبادلات الفورية، لكنه يوقع بالأشخاص أنفسهم، لأن P2P منصة إدخال شائعة قبل المبادلة. يدفع مشترٍ ثمن عملتك المشفرة بوسيلة يمكن التراجع عنها لاحقاً — دفعة بطاقة، أو تحويل مصرفي يُصنَّف لاحقاً كاحتيالي، أو تطبيق دفع استهلاكي بحماية للمشتري — ثم يعكسها بعد أن تكون قد أطلقت عملات لا يمكن التراجع عنها. والمتغيّر ذو الصلة هو ضمان مزيّف: طرف ثالث يخترعه الطرف المقابل، أو صفحة ضمان مستنسخة، تستولي على الطرفين معاً.
أحبطه: اقبل فقط التسوية غير القابلة للتراجع، واستخدم فقط الضمان الذي يخص المنصة نفسها والذي وصلت إليه عبر المنصة، ولا تنقل صفقة إلى قناة خاصة أبداً — فالانتقال خارج المنصة هو الطلب الذي يسبق كل خسارة P2P تقريباً. ويغطي دليل الصرف النقدي أي قنوات نقدية نهائية فعلاً.
فحص ما قبل الانطلاق بسبع خطوات
نفّذ هذا الفحص في كل مرة، بالترتيب. يستغرق نحو دقيقة واحدة بعد أول بضع مرات، وهو الفارق بين أن تكون عمليات الاحتيال أعلاه مجرد قراءة ممتعة أو أن تصبح مشكلتك أنت.
- ادخل عبر عنوان URL كتبته بنفسك. إشارتك المرجعية، أو النطاق مكتوباً يدوياً. لا تستخدم أبداً نتيجة مموّلة، أو رسالة مباشرة، أو رمز QR، أو رابطاً في تعليق.
- اقرأ النطاق حرفاً حرفاً. بما في ذلك الامتداد. أي بادئة
xn--تعني أن أحرفاً غير لاتينية تُعرَض كأحرف لاتينية — أغلقه. - تأكّد من النموذج. عنوان إيداع يُستخدم مرة واحدة لكل طلب، وعنوان مدفوعات تكتبه أنت. لا عبارة بذرة، ولا توقيع محفظة، ولا رصيد حساب.
- اقرأ سياسة الاسترداد قبل الإيداع. إذا لم تُعلن خدمة كتابياً ما يحدث لطلب مُعلَّم، فليس لديك مخرج.
- تحقّق من معقولية السعر. قارِن نسبة المُستلَم إلى المُرسَل بسعر منتصف السوق. أي عرض أفضل من الجميع بكثير هو طُعم.
- تحقّق من كلا العنوانين في الحقل الذي ترسل منه. الأحرف الستة الأولى، والستة الأخيرة، وشريحة من المنتصف — عنوان الإيداع وعنوان المدفوعات على حدّ سواء.
- اختبر بمبلغ صغير على أي شيء غير مألوف. نفّذ الحد الأدنى من المبادلة، وتأكّد من وصول المدفوعات، ثم أرسل المبلغ الحقيقي.
علامات الخطر، مرتّبة بحسب مدى ما ينبغي أن تُخيفك
- قاتل — توقف فوراً. طلب عبارة البذرة أو المفتاح الخاص بك. مطالبة بدفع رسوم قبل الإفراج عن الأموال. طلب توقيع لإتمام مبادلة قائمة على عنوان إيداع. وكيل دعم اتصل بك أولاً. أي واحد من هذه بمفرده ينهي المعاملة؛ ولا يوجد تفسير يُعيد الاعتبار لها.
- خطير — لا تُتابع دون تحقق مستقل. سعر أفضل من السوق بعدة نقاط مئوية. وكيل دردشة مباشرة يدفعك إلى الاستعجال. عنوان إيداع يتغيّر بعد إنشاء الطلب. «رصيد حساب» على خدمة تُروّج لنفسها بأنها غير حافظة. حقل عنوان مدفوعات يملؤه الموقع مسبقاً نيابة عنك.
- جدّي — تعامل معه بوصفه تحذيراً. لا سياسة استرداد أو إعلام منشورة. لا جهة اتصال أمنية مُسمّاة. نطاق مُسجَّل قبل أسابيع فقط. تقييمات كلها بخمس نجوم وكلها عامة الصياغة. عنوان دعم على نطاق بريد استهلاكي مجاني بدلاً من نطاق الخدمة نفسها.
- يستحق الملاحظة. عدّادات تنازلية عدوانية على صفحة ليست تثبيتاً لسعر. شهادات عملاء بصور نمطية جاهزة. عوائد أو ريع مضمون يُذكر بالقرب من منتج مبادلة — فالمبادلة تُحوّل الأصول، ولا تُولّد دخلاً.
كيف تبدو الخدمة الشرعية فعلياً
الإشارات الإيجابية أقل تداولاً في الحديث من علامات الخطر، لكنها أكثر فائدة، لأنها بنيوية لا جمالية — يستطيع موقع مستنسخ نسخ تصميم في فترة بعد ظهر واحدة لكنه لا يستطيع بسهولة تزييف أي من هذه.
- سياسة منشورة ومحدَّدة بشأن الطلبات المُعلَّمة — تشمل ما يحدث لإيداعك وما إذا كانت الهوية تُطلَب في أي وقت للإفراج عنه. سياستنا موجودة على صفحة AML، وتلتزم بالاسترداد بدلاً من طلب المستندات.
- جهة اتصال أمنية مُسمّاة وملف security.txt عند المسار المعروف. رخيص التوفير، وشبه غائب دائماً عن المواقع المستنسخة.
- بيان صريح بما يُسجَّل ولأي مدة، على صفحة الخصوصية التي تقدّم ادعاءً قابلاً للتفنيد بدلاً من وعد غامض.
- بنية مُفصَح عنها — من يوفّر السيولة، وما الذي تحتفظ به الخدمة ولأي مدة. صفحة الشفافية التي تُسمّي الطرف الأولي هي صفحة يمكن التحقق منها.
- آليات مستقرة ومملّة. السعر عادي، والرسوم مُعلَنة، وعنوان الإيداع يُستخدم مرة واحدة، وعنوان المدفوعات هو عنوانك أنت، ولا شيء على الصفحة في عجلة من أمره.
- توثيق صادق للحدود والقيود. الخدمة التي تنشر أين تخسر أمام المنافسين تصف منتجاً حقيقياً. أما صيغ التفضيل الموحّدة فتصف صفحة هبوط تسويقية.
مبادلة الاختبار، والتوتر مع تحسين الرسوم
نصيحتان في هذه المكتبة تشيران في اتجاهين متعاكسين، فلنوفّق بينهما صراحةً. دليل الرسوم محق في أن تقسيم مبادلة واحدة إلى عدة مبادلات يضاعف التكاليف الثابتة للشبكة، وأن المبادلات الصغيرة مكلفة نسبياً. وهذا الدليل محق أيضاً في أن مبادلة الاختبار تستحق العناء. وكلاهما صحيح، لأنهما يُحسّنان أمرين مختلفين.
مبادلة الاختبار ليست وسيلة لنقل المال — إنها تكلفة تحقق تُدفع مرة واحدة، مرة واحدة لكل خدمة ومرة واحدة لكل عنوان مدفوعات جديد، لا في كل صفقة. وفي أول مبادلة عبر خدمة غير مألوفة، أو قبل إرسال مبلغ ستفتقده حقاً، لا تكون المعادلة متقاربة: رسوم شبكة إضافية واحدة و10 دقائق مقابل الخسارة الكاملة وغير القابلة للتراجع لأصل المبلغ. وبمجرد أن تُثبت خدمة وعنوان جدارتهما، توقف عن الاختبار واتّبع إرشادات الرسوم — اجمع الصفقات، واختر سلاسل رخيصة، ونفّذ مبادلة واحدة بدلاً من ثلاث.
نفّذ الاختبار بشكل صحيح أو لا تفعله إطلاقاً. أرسل الحد الأدنى، وانتظر حتى تصل الدفعة فعلاً إلى محفظتك — لا أن تعرض صفحة الطلب عبارة «مكتمل» — ثم أرسل المبلغ الحقيقي إلى عنوان المدفوعات المُتحقَّق منه نفسه، في الجلسة نفسها، من التبويب نفسه الذي تحققت منه بالفعل.
لقد أرسلتها بالفعل. ماذا الآن، بصراحة
الحقيقة غير المرغوبة أولاً: إذا وصلت العملات إلى عنوان مهاجم على سلسلة عامة، فقد ذهبت. لا يوجد تراجع على أي سلسلة رئيسية، ولا مُصدِر يمكن التظلّم إليه، ولا طرف خاص يملك سلطة نقل عملات شخص آخر. وأي شخص يخبرك بعكس ذلك يبيع شيئاً ما. وما تبقّى يستحق أن تفعله على أي حال، بهذا الترتيب.
- حدّد نوع الفشل الذي واجهته فعلاً. المبادلة المتأخرة، أو المحتجزة للمراجعة، أو الناقصة لمذكرة (memo) ليست احتيالاً، وتُحل هذه الحالات عادةً. راجع دليل استكشاف الأخطاء قبل أن تستنتج أنك سُرقت — فمعظم منشورات «لقد تعرضت للاحتيال» هي في الواقع أوقات تأكيد على السلسلة.
- أمّن كل ما قد يكون المهاجم قد لمسه. إذا أدخلت عبارة بذرة، فكل حساب مُشتق منها مُخترَق: انقل الأموال المتبقية إلى محفظة مُولَّدة على جهاز نظيف، الآن، وعامل المحفظة القديمة على أنها عامة. إذا وافقت على توقيع، ألغِ أذونات الرمز الممنوحة لذلك العنوان. وإذا كانت برمجية حافظة خبيثة، فالجهاز مُخترَق — لا تستخدمه في عملية الاسترداد.
- سجّل الأدلة طالما ما زالت موجودة. معرّفات المعاملات، والنطاق بالضبط، والطوابع الزمنية، ولقطات الشاشة، وأسماء مستخدمي الرسائل. تختفي المواقع المستنسخة خلال أيام؛ وما لم توثّقه لا يمكن استرجاعه لاحقاً.
- أبلِغ حيث يكون للإبلاغ تأثير. جهة مكافحة الجرائم الإلكترونية الوطنية لديك، ومسجّل النطاق ومزوّد الاستضافة للنطاق المستنسخ، والمنصة التي حملت الإعلان أو الرسالة. إذا استقرت الأموال في خدمة حافظة يمكن تحديدها، أبلِغ تلك الخدمة بمعرّف المعاملة — إذ يستطيع الوصيّ تجميد حساب، وهذا هو مسار الاسترداد الحقيقي الوحيد الموجود، وهو نادر.
- ارفض كل عرض استرداد. افترض أن أي شخص يقترب منك بعد خسارة علنية هو العملية نفسها عائدة من أجل الباقي. سيكون العرض معقولاً، وعاجلاً، ويتطلب رسوماً مقدَّمة.
ما نقوم به، وما لا نستطيع القيام به
مُلزَمون بالمعيار الذي يضعه هذا الدليل. ما تمنحه لك بنيتنا: لا حساب، فلا يوجد رصيد يمكن أن تُحرَم من الوصول إليه ولا بيانات اعتماد يمكن تصيّدها؛ عنوان إيداع يُستخدم مرة واحدة لكل طلب؛ عنوان مدفوعات تكتبه أنت ولا نُعيد كتابته أبداً؛ التزام مكتوب على صفحة AML باسترداد إيداع مُعلَّم بدلاً من طلب المستندات؛ جهة اتصال أمنية مُسمّاة وملف security.txt عند المسار المعروف؛ وصفحة الشفافية التي تُبيّن ما نحتفظ به، وما نُسجّله، ومن يوفّر السيولة، كي يمكن التحقق من الادعاءات بدلاً من تصديقها.
ما لا نستطيع فعله، بصراحة تامة. لا نستطيع عكس معاملة أرسلتها إلى عنوان خاطئ، سواء كان مُسمَّماً أو مُختطَفاً أو مكتوباً بشكل خاطئ — لا أحد يستطيع ذلك. لا نستطيع استرداد أموال أُرسِلت إلى موقع ينتحل هويتنا، لأن تلك العملات لم تلمس بنيتنا التحتية قط. لا نستطيع منع وجود النطاقات المستنسخة؛ لا يمكننا سوى الإبلاغ عنها، وهذا أبطأ من تسجيلها. ولأننا لا نحتفظ بأي هوية، لا نستطيع التحقق من هويتك أيضاً إذا انتحل أحدهم شخصيتك — وهذه مقايضة متعمَّدة تقوم بها أنت، وتستحق أن تُفهَم على أنها تكلفة بقدر ما هي فائدة.
الخلاصة الصادقة هي أن نموذج أمان المبادلة بدون KYC ينقل المسؤولية نحوك ويدفع لك مقابلها بالخصوصية والنهائية. وهذه مقايضة جيدة لمعظم الناس. لكنها جيدة فقط إذا نفّذت الفحوصات، لأنه لا توجد مؤسسة في موقع يتيح لها تدارك الخطأ لاحقاً.
قراءات ذات صلة
لآلية عمل مبادلة متأخرة لا مسروقة، ابدأ بـدليل استكشاف الأخطاء. ولاحتساب السعر الفعلي كي تكتشف العروض الطُّعم، راجع شرح رسوم مبادلة العملات المشفرة. ولنظافة العناوين والأجهزة التي تُحبط هجمات التسميم والحافظة، راجع نظافة المحفظة لمبادلات الخصوصية. ولمعرفة كيف تُقارَن الخدمات بحسب السياسة لا التسويق، راجع أفضل مبادلات بدون KYC لعام 2026. ولمعرفة ما تُخفيه المبادلة وما لا تُخفيه، راجع هل مبادلة العملات المشفرة مجهولة الهوية، ولمفردات المصطلحات المستخدمة في كل مكان، قائمة المصطلحات.









