
A versão resumida
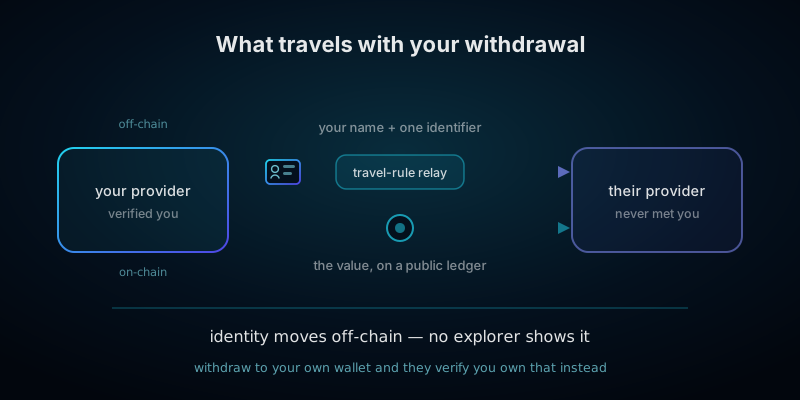
- A travel rule faz sua identidade se mover junto com o seu dinheiro. Quando um provedor regulado envia cripto para outro, ele deve transmitir seu nome e pelo menos mais um identificador junto com a transferência.
- Nada disso está na blockchain. O payload se move por um canal de mensageria separado entre as duas empresas. Nenhum explorador de blocos mostra isso, e você nunca vê o que foi enviado sobre você.
- Não é acionada por suspeita. Aplica-se a transferências comuns, de forma rotineira, como condição para que o provedor sequer possa operar.
- O limite depende da licença do provedor, não de você. 3.000 dólares nos Estados Unidos, 1.000 no Canadá, um milhão de wons na Coreia do Sul — e, desde 30 de dezembro de 2024, nenhum limite na União Europeia.
- A cláusula de autocustódia é a parte que realmente importa. Uma retirada para a sua própria carteira não tem contraparte a notificar, então os reguladores a substituíram por um dever de verificar quem é o dono do endereço. É por isso que as exchanges agora pedem que você prove a propriedade de uma carteira que você já controla.
- Essa verificação é uma atribuição, e a atribuição se propaga. É a âncora de identidade autoritativa da qual as ferramentas de análise de blockchain sempre careceram, e o agrupamento comum em clusters a estende a endereços que você nunca declarou.
- Uma retirada travada costuma ser o problema do sunrise, não uma falha. As jurisdições ativaram a regra em momentos diferentes, e dois sistemas de compliance que não conseguem concluir um handshake produzem uma transferência pendente e um erro que não esclarece nada.
- A obrigação recai sobre os provedores. Não há nada que um indivíduo precise apresentar, registrar ou comunicar — mas os efeitos a jusante são reais, permanentes, e vale a pena se planejar para eles.
Isto não é aconselhamento jurídico. A travel rule é implementada separadamente em cada jurisdição, os limites e os deveres quanto a carteiras autocustodiadas variam, e o cronograma não para de mudar. Este guia descreve os mecanismos comuns à maioria dos regimes em 2026 e cita datas e valores onde eles já estão definidos. Ele foi escrito para quem está tentando entender o que acontece com os próprios dados, não como referência de compliance — e nada aqui é uma forma de contornar qualquer obrigação. Se houver um saldo congelado, uma solicitação formal ou uma acusação envolvida, busque aconselhamento jurídico local qualificado.
O que a travel rule realmente é
A maioria das pessoas encontra a travel rule sem que ninguém lhes diga o nome dela. Um formulário de retirada, do nada, pergunta se o endereço de destino pertence a você ou a outra pessoa. Uma transferência que antes levava minutos fica pendente por um dia. Uma exchange se recusa a enviar para um endereço que não consegue atribuir. Isso não são falhas nem peculiaridades de política local — é um único padrão internacional sendo implementado, de forma desigual, em toda a indústria cripto regulada.
A regra em si é antiga. Em 1996, reguladores dos Estados Unidos exigiram que determinadas informações sobre o cliente acompanhassem uma transferência de fundos pelo sistema bancário, de modo que uma transferência que chegasse a um banco viesse junto com um registro de quem a tinha enviado. A informação precisava viajar com o dinheiro, e o nome pegou. Em junho de 2019, o organismo internacional que define os padrões de combate à lavagem de dinheiro estendeu a mesma exigência aos ativos virtuais, obrigando os provedores que lidam com cripto a coletar e transmitir as informações do originador e do beneficiário sempre que um valor se move entre eles.
Duas características desse mecanismo explicam a maior parte da confusão em torno dele.
- Os dados não viajam na blockchain. Esse é o mal-entendido mais comum de todos, e ele importa. O payload de identidade se move por um canal separado e privado entre as duas empresas — um protocolo de mensageria ou uma rede comercial à qual ambas por acaso pertencem. Nada aparece on-chain, nenhum explorador revela isso, e a transação em si parece exatamente igual a qualquer outra. O livro-razão carrega o valor; um duto paralelo carrega o seu nome.
- Não tem nada a ver com suspeita. Não existe um limite de "suspeição" a ser cruzado. A obrigação é rotineira e incondicional acima de qualquer piso monetário aplicável, e é uma condição para o provedor manter sua licença, não uma resposta a algo que você fez. Ninguém analisa a sua transferência e decide anexar a sua identidade a ela; o sistema a anexa por padrão.
O perímetro é traçado em torno dos provedores, não das pessoas. Exchanges, custodiantes, corretoras, processadores de pagamento e outros intermediários que detêm ou transmitem cripto de clientes estão dentro dele. Você, movendo suas próprias moedas entre suas próprias carteiras, não está — e nenhuma versão da regra, em lugar nenhum, pede que um indivíduo apresente, registre ou revele qualquer coisa. Essa distinção é real, e também é mais estreita na prática do que parece, por motivos que são o assunto do restante deste guia.
O que exatamente viaja junto com a sua retirada
O mínimo internacional é específico, o que é útil, porque significa que a resposta não depende de qual exchange você usa. Quando uma transferência atravessa de um provedor para outro, o lado remetente deve transmitir:
- O seu nome — o nome legal verificado da sua conta, não um nome de usuário ou um nome de exibição.
- A conta ou o endereço de carteira de origem — o endereço de onde o valor saiu, nos casos em que uma conta é usada para processar a transferência.
- Mais um identificador seu, escolhido pelo provedor a partir de um menu fixo: o seu endereço físico, o seu número de identidade nacional, um número de identificação do cliente que identifica você de forma exclusiva junto a esse provedor, ou a sua data e local de nascimento.
- O nome do beneficiário — quem quer que você tenha dito estar pagando, o que volta a ser o seu próprio nome quando você está movendo fundos entre as suas próprias contas.
- O endereço de carteira do beneficiário — o destino.
Como o lado receptor precisa processar essas informações automaticamente, em vez de simplesmente lê-las, a indústria convergiu para um modelo de dados compartilhado, normalmente escrito IVMS101, que padroniza como um nome, um endereço e um identificador nacional são estruturados, para que um sistema de compliance em um país consiga processar um payload gerado em outro. É um encanamento nada glamouroso, e é o motivo pelo qual o payload é legível por máquina e fácil de armazenar, indexar e buscar durante todo o resto do seu período de retenção.
Três propriedades desse payload merecem ser ditas explicitamente, porque não são óbvias em nenhuma interface que você vai ver:
- Você não vê e não pode editar. Não existe uma tela que mostre o payload transmitido em seu nome. Uma solicitação de acesso aos dados feita a qualquer uma das empresas normalmente traz isso à luz depois do fato, o que é um direito que vale a pena conhecer — o guia sobre o que acontece com os seus documentos de identidade explica como fazer uma solicitação que realmente funciona.
- Ele chega a uma empresa com a qual você não tem relação alguma. O provedor receptor recebe o seu nome e o seu identificador por causa de uma transferência que você fez, não porque você se cadastrou nele. O período de retenção, a postura de segurança e a jurisdição dessa empresa estão todos fora do seu controle e, geralmente, fora do seu conhecimento.
- Ele é retido, normalmente por cinco anos. As obrigações de manutenção de registros para prevenção à lavagem de dinheiro fazem com que o payload não expire junto com a transação. Os dois provedores o mantêm, assim como qualquer fornecedor que opere a camada de mensageria entre eles.
A contagem sobe mais rápido do que as pessoas esperam. Uma única retirada produz um registro no provedor remetente, um registro no provedor receptor, e um registro em qualquer intermediário que tenha carregado a mensagem — três organizações retendo a sua identidade verificada junto com um endereço de carteira específico e um valor específico, para uma transferência que você pensava envolver apenas uma empresa.
Limites: o número que decide tudo
Não existe um limite global, e as diferenças são grandes o suficiente para mudar completamente o que acontece com uma determinada transferência. O valor que se aplica a você é definido pelo local onde o seu provedor tem licença — não pela sua residência, sua cidadania, ou o destino.
- A recomendação internacional: 1.000 dólares ou euros. Os países podem definir um limite de minimis nesse nível, abaixo do qual os provedores só precisam transmitir os nomes e os endereços de carteira das duas partes, sem verificar as informações do originador. É uma permissão para ser mais leve, não uma instrução, e muitas jurisdições a recusaram.
- União Europeia: nenhum limite. O Regulamento de Transferência de Fundos revisto, o Regulamento (UE) 2023/1113, está em vigor desde 30 de dezembro de 2024 e exige informações completas do originador e do beneficiário para transferências de criptoativos, independentemente do valor. Uma transferência de dez euros entre dois provedores europeus carrega o mesmo payload de identidade que uma transferência muito maior. Atualmente, este é o mais rigoroso entre os grandes regimes regulatórios, e é um afastamento deliberado da posição adotada para transferências convencionais, onde um limite ainda sobrevive.
- Estados Unidos: 3.000 dólares. A obrigação de manutenção de registros e de travel rule, prevista na regulamentação federal, se aplica a partir desse valor, inclusive, e a moeda virtual convertível é tratada como estando dentro dela desde as diretrizes de 2019. Uma proposta de 2020 para reduzir o limite a 250 dólares em transferências transfronteiriças enfrentou forte oposição do setor e nunca foi finalizada — vale a pena saber, porque ela é citada com frequência como se estivesse em vigor.
- Canadá: 1.000 dólares canadenses. Aplicado a transferências de moeda virtual desde junho de 2021.
- Singapura: 1.500 dólares de Singapura. Definido pela notificação do banco central que rege os serviços de tokens de pagamento digital.
- Coreia do Sul: um milhão de wons. Em vigor desde março de 2022, e notável por ter empurrado os provedores domésticos para alianças de mensageria compartilhada só para conseguir cumprir a regra.
- Japão: sem de minimis. A obrigação se aplica a transferências entre provedores a partir de abril de 2023, sem piso monetário.
- Reino Unido: em vigor desde setembro de 2023, com informações reduzidas permitidas abaixo do equivalente a 1.000 euros e uma flexibilização explícita, baseada em risco, para transferências a jurisdições que ainda não implementaram a regra.
- Suíça: rigorosa especificamente quanto a carteiras externas. Há anos o regulador espera que os provedores comprovem a propriedade de uma carteira externa antes de liberar fundos para ela, o que fez do país uma prévia precoce da questão da autocustódia que o resto do mundo só enfrentaria depois.
Duas notas práticas. Primeiro, um limite não é um recurso de privacidade: ficar abaixo dele reduz o que precisa ser verificado, não se um registro passa a existir. Segundo, e mais importante, dividir deliberadamente uma transferência em partes para ficar abaixo de um piso de comunicação é um crime distinto na maioria dos regimes — o fracionamento — e esse é, por acaso, o padrão único que o monitoramento automatizado de transações detecta com mais confiabilidade. Saber onde os limites estão é útil. Organizar as suas transferências em torno deles é o único uso desse conhecimento capaz de criar um problema jurídico genuíno onde antes não existia nenhum.
A cláusula que realmente afeta você: retirar para a sua própria carteira
Tudo o que foi dito até aqui diz respeito a transferências entre dois provedores. A pergunta mais relevante é o que acontece quando não existe um segundo provedor — quando você retira de uma exchange para uma carteira cujas chaves você mesmo guarda.
Estruturalmente, a travel rule não tem nada para enviar. Não há instituição receptora para aceitar um payload, nenhum sistema de compliance do outro lado, nenhuma contraparte de forma alguma. Os reguladores não trataram isso como uma lacuna a ser tolerada; eles a substituíram por uma obrigação diferente. Em vez de transmitir dados para alguém, o provedor precisa estabelecer algo sobre o destino: de quem é aquela carteira.
Na União Europeia, uma transferência acima de 1.000 euros para, ou a partir de, um endereço autocustodiado exige que o provedor verifique que o seu cliente controla ou é proprietário daquele endereço. A Suíça chegou ao mesmo ponto antes, por um caminho diferente. Várias outras jurisdições aplicam uma versão baseada em risco, e muitos provedores aplicam uma política interna mais rigorosa do que exige o seu regulador, porque o custo de errar é assimétrico.
Os métodos que você realmente vai encontrar, do mais forte ao mais fraco:
- Assinar uma mensagem de desafio. O provedor lhe dá uma string; você a assina com a chave que controla o endereço e devolve a assinatura. Essa é a resposta criptograficamente correta: ela demonstra controle e não revela mais nada. A maioria das carteiras competentes consegue fazer isso, embora o recurso costume estar escondido.
- Um pequeno pagamento de teste. Você envia uma quantia insignificante a partir do endereço, o que mostra que você consegue gastar a partir dele. Eficaz, um pouco desperdiçado, e inteiramente razoável.
- Uma captura de tela da carteira. Amplamente exigida e quase sem sentido nenhum — ela demonstra apenas que você sabe operar uma ferramenta de captura de tela. Ela adiciona uma imagem ao seu arquivo permanente e não prova nada sobre controle. Quando é a única opção oferecida, isso já diz algo sobre a profundidade da verificação.
- Uma frase-semente ou chave privada. Nunca. Nenhum processo de verificação legítimo, em lugar nenhum, exige uma coisa ou outra, e qualquer pedido nesse sentido é uma tentativa de comprometimento, não importa quão oficial pareça a página em volta. O nosso guia para verificar um serviço antes de enviar aborda a família de golpes construída em torno exatamente desse pedido.
Houve uma breve tentativa de padronizar a versão amigável disso. No início de 2022, surgiu um protocolo para automatizar provas de propriedade de endereço, e diversas carteiras bem avaliadas passaram a oferecer suporte a ele, com a teoria razoável de que um handshake criptográfico tranquilo é melhor do que uma captura de tela. A reação contrária foi imediata, e o raciocínio foi a parte interessante: os usuários argumentaram que tornar a prova sem atrito normalizava a exigência, e que uma carteira não deveria ajudar a construir o mapeamento entre identidade e endereço, não importa quão elegantemente o fizesse. O suporte foi retirado em poucas semanas. O episódio vale a pena lembrar, porque é a afirmação mais clara que alguém já fez sobre o que realmente está em jogo aqui — não o incômodo da verificação, mas o que a verificação cria.
Por que isto é, na verdade, um programa de atribuição
O custo de privacidade de uma transferência sujeita à travel rule é fácil de descrever e, isoladamente, modesto: mais uma empresa fica sabendo o seu nome. O custo da verificação de autocustódia é de outra natureza, e é nisso que realmente vale a pena pensar.
A análise de blockchain não quebra a criptografia. Ela lê um livro-razão público permanente, agrupa endereços em clusters que provavelmente compartilham um mesmo proprietário, e então tenta atribuir um nome do mundo real a um cluster. O agrupamento em clusters é a parte fácil — as heurísticas são bem compreendidas e, em sua maioria, mecânicas. O insumo escasso sempre foi a âncora de identidade: um vínculo confirmado entre um cluster e uma pessoa, a partir do qual tudo o mais decorre. O nosso guia sobre como a cripto é realmente rastreada percorre esse processo em detalhes.
Uma declaração de propriedade verificada é a âncora de identidade da mais alta qualidade que existe. Não é uma inferência nem uma correspondência probabilística; é um cliente, formalmente verificado segundo um padrão regulatório, afirmando para o registro que um endereço específico é dele, guardado em um arquivo que precisa ser retido por anos e apresentado quando legalmente solicitado. Nada do que uma heurística de agrupamento em clusters produz chega perto disso.
E isso não fica contido. Uma vez que um endereço é ancorado, as heurísticas comuns se estendem para fora, a partir dele:
- Propriedade de entradas comuns. Qualquer transação que gaste o seu endereço declarado junto com outra saída afirma que as duas são controladas pela mesma pessoa, o que atrai o segundo endereço para o cluster ancorado.
- Saídas de troco. Gastar a partir do endereço declarado produz troco que você nunca declarou, e as heurísticas de detecção de troco são confiáveis o suficiente para que o novo endereço herde a atribuição.
- Saltos subsequentes. As transferências que saem do cluster ancorado são visíveis, e um endereço a um salto de distância de um cluster identificado não é anônimo em nenhum sentido útil.
Então, a forma correta de pensar sobre um formulário de retirada que pergunta quem é o dono do destino não é como uma pergunta sobre uma única transação. É a criação de um vínculo duradouro entre a sua identidade legal e uma região do livro-razão que vai continuar crescendo enquanto você usar aquela carteira. A transferência é um evento. A atribuição é um fato permanente que se propaga por conta própria.
Nada disso torna a verificação ilegítima. Isso apenas torna a verificação algo que vale a pena decidir com antecedência — quais endereços você está disposto a gastar nesse processo, e quais não está — em vez de um formulário preenchido às pressas porque uma retirada está pendente. O guia de higiene de carteira é a contrapartida operacional deste guia, e suas regras sobre coin control e separação de endereços são exatamente as que decidem até onde uma única declaração se espalha.
O problema do sunrise, e a retirada que não sai do lugar
Uma retirada para uma exchange legítima fica pendente por seis horas e então falha com uma mensagem que não explica nada. O suporte diz que é uma questão de compliance e não pode entrar em detalhes. Não há nada de errado com a sua conta, com o destino, ou com a rede.
O que normalmente aconteceu é o problema do sunrise, e essa é a forma mais comum pela qual a travel rule chega aos usuários comuns como uma aparente falha de funcionamento. A regra foi adotada internacionalmente, mas implementada nacionalmente, em cronogramas extremamente diferentes. Um provedor em uma jurisdição que a ativou anos atrás precisa transmitir dados a uma contraparte que talvez não tenha obrigação nenhuma de recebê-los, nenhum sistema capaz de aceitá-los, e nenhuma participação na mesma rede de mensageria. Não existe um diretório universal nem um canal alternativo. O handshake simplesmente não se completa.
Os provedores lidam com esse descompasso de formas incompatíveis entre si. Alguns coletam os dados, os retêm, e liberam a transferência com base em uma avaliação de risco. Alguns a colocam numa fila para revisão manual, e é aí que as horas se perdem. Alguns simplesmente recusam a transferência, em vez de aceitar uma contraparte não resolvida. Alguns pedem ao cliente que forneça detalhes da instituição receptora — a parte que mais deixa os usuários perplexos, já que uma transferência para um endereço não deveria exigir uma redação sobre o destinatário.
Diversas consequências decorrem disso, e vale a pena conhecê-las antes que aconteçam com você:
- Transferências idênticas se comportam de forma diferente. O mesmo valor para a mesma exchange pode ter sucesso a partir de um provedor e falhar a partir de outro, porque os dois estão sob regimes regulatórios diferentes e pertencem a redes diferentes.
- Plataformas pequenas e jurisdições novas falham com mais frequência. Participar das redes de mensageria tem um custo, e a longa cauda de provedores ainda não pagou por ele.
- Muitas vezes o suporte realmente não pode explicar. Quando um relatório de suspeita foi registrado, revelá-lo ao cliente é, em si, um crime no Reino Unido e em boa parte da União Europeia. Uma resposta que não ajuda nem sempre é uma resposta evasiva.
- Tentar de novo só piora as coisas. Tentativas repetidas depois de uma retenção por compliance são interpretadas pelo monitoramento automatizado como uma tentativa de contornar o sistema. Uma transferência, e depois uma pergunta, é a sequência mais recomendável.
O nosso guia de solução de problemas aborda as causas mecânicas de uma transferência parada — rede errada, memo ausente, pagamento a menor, congestionamento. Esta é a causa que não tem nada de mecânico, e nenhuma quantidade de verificação do endereço vai resolvê-la.
Quem acaba ficando com o registro
Vale a pena contar as organizações envolvidas, porque o número não é um, e a lista não é visível em nenhuma interface.
- O seu provedor. Já detém a sua identidade verificada e agora também detém um mapeamento entre a sua identidade e endereços de destino específicos, com valores e registros de data e hora.
- O provedor receptor. Recebe o seu nome e pelo menos um identificador seu, para uma transferência que você fez a um cliente dele — ou a você mesmo, se essa for a sua própria conta. Você nunca firmou contrato com ele.
- A camada de mensageria entre eles. Parte do tráfego relacionado à travel rule roda sobre protocolos abertos; boa parte roda por redes comerciais e fornecedores de compliance. De uma forma ou de outra, um terceiro processa o payload, e, no caso comercial, geralmente o armazena.
- Os subprocessadores deles. Hospedagem em nuvem, backups, monitoramento, recuperação de desastres. Infraestrutura padrão, que multiplica o número de sistemas em que uma cópia passa a existir.
- Qualquer um que o solicite legalmente depois. O registro existe justamente para que possa ser apresentado, e as obrigações de retenção significam que ele ainda estará lá anos depois de você ter esquecido a transferência.
Isto não é uma acusação de má-fé contra nenhum deles. É a consequência comum de um desenho que exige que a identidade acompanhe o valor: o número de partes que detêm uma cópia da sua identidade cresce junto com o número de transferências que você faz, por meio de mecanismos que funcionam exatamente como planejado. A mesma observação se aplica aos documentos de identidade, e é o cerne do guia sobre o que acontece depois que você envia um — a exclusão geralmente não está disponível, porque a retenção é o objetivo.
Cinco coisas que as pessoas acreditam e que não são verdade
- "Os dados da travel rule estão na blockchain." Não estão, em lugar nenhum. O payload se move entre duas empresas por um canal privado e não aparece em nenhum livro-razão. Por outro lado, o fato de uma transferência parecer comum on-chain não diz nada sobre o que foi transmitido junto com ela.
- "Só se aplica a transferências grandes." Depende inteiramente do regime, e o mais rigoroso entre os grandes regimes não tem piso nenhum. Desde dezembro de 2024, uma transferência bem pequena entre dois provedores europeus carrega o payload de identidade completo.
- "Isso significa que eu tenho que comunicar as minhas próprias transações." Nenhuma versão da regra impõe obrigação alguma a um indivíduo. Os deveres são dos provedores. O que chega até você é atrito e um registro, não uma exigência de apresentação.
- "Usar uma carteira autocustodiada me mantém fora disso." Isso elimina a transmissão para uma contraparte e a substitui por algo possivelmente mais grave — uma atribuição verificada do seu endereço ao seu nome, retida no registro.
- "Uma retirada travada significa que eu fiz algo errado." Normalmente significa que dois sistemas de compliance não conseguiram concluir um handshake. O problema do sunrise é uma falha de coordenação entre reguladores, que se apresenta como uma mensagem de erro direcionada a você.
O que fazer a respeito
Sete coisas, em ordem de impacto. Nenhuma delas é uma forma de contornar qualquer obrigação — cada uma trata de limitar o quanto uma transferência de rotina descreve, permanentemente, da sua vida financeira.
- Descubra sob qual regime o seu provedor está. O limite, o dever quanto a carteiras autocustodiadas e a política de recusa decorrem todos de onde ele tem licença, não de onde você vive. Esse único fato prevê quase tudo sobre como as suas retiradas vão se comportar.
- Trate qualquer endereço que você declarar como permanentemente atribuído. Uma declaração de propriedade verificada é a âncora de identidade mais forte do ecossistema, e o agrupamento em clusters vai estendê-la a endereços que você nunca mencionou. Decida quais endereços você está preparado para gastar dessa forma antes que um formulário lhe pergunte isso enquanto uma retirada estiver pendente.
- Mantenha uma carteira dedicada para retiradas de plataformas identificadas. A única função dela é receber fundos cuja origem já era conhecida por uma empresa que sabe o seu nome. Isso confina a atribuição a moedas que nunca foram privadas, em vez de deixar que ela alcance tudo o que você possui.
- Nunca consolide moedas atribuídas com moedas não atribuídas. Gastar duas saídas juntas afirma controle comum e funde os seus históricos de forma irreversível. Esse é o passo que transforma um único endereço declarado em uma carteira totalmente mapeada, e é o único que não pode ser desfeito.
- Prefira uma assinatura, aceite um pagamento de teste, recuse uma chave. Um desafio assinado prova controle e não revela mais nada. Uma captura de tela não prova nada e só aumenta o seu arquivo. Um pedido de frase-semente é sempre um ataque, seja qual for a aparência da página.
- Faça retiradas de um jeito que você consiga explicar, e nunca fracione para ficar abaixo de um limite. Dividir transferências para ficar abaixo de um piso é um crime distinto na maioria dos regimes e é o padrão que o monitoramento identifica melhor. Uma única transferência limpa, que você sabe justificar, vale mais do que várias transferências arquitetadas.
- Anote a procedência no dia em que ela chegar. Plataforma, data, valor, identificador da transação. Uma pergunta sobre origem dos fundos pode chegar anos depois, e uma anotação feita na hora é a diferença entre uma consulta resolvida e uma que é escalada. O guia sobre moedas sinalizadas mostra como são essas perguntas quando chegam.
Os passos dois e quatro são o jogo inteiro, e são a mesma percepção em duas formas: a atribuição criada por um único formulário só é tão grande quanto a carteira que você deixa ela alcançar.
Onde nós entramos nisso, dito sem rodeios
Um guia sobre transmissão de identidade, publicado por um serviço de swap, não vale nada a menos que diga o que esse serviço transmite. Então:
- Não existe aqui nenhum registro de originador para transmitir. Somos um frontend de roteamento sem custódia. Sem conta, sem nome, sem e-mail, sem número de telefone, sem documento — então os dados que a travel rule exige que um provedor envie não existem na nossa camada. Isso é um fato arquitetônico, não uma política sobre a qual pudéssemos simplesmente mudar de ideia.
- As entidades reguladas estão a montante. Nós roteamos para provedores de liquidez terceiros, e esses provedores estão dentro do perímetro regulatório para as suas próprias operações, incluindo a triagem. Não estamos afirmando que a cadeia como um todo está fora da regulação — apenas descrevendo qual parte dela nós somos.
- A orientação internacional sobre softwares sem custódia é, de fato, incerta. Um software puramente sem custódia, que nunca controla fundos, pode ficar fora da definição de provedor, e essa mesma orientação alerta que qualquer um com controle ou influência suficiente sobre um serviço pode ser tratado como provedor, independentemente da arquitetura, com interpretações que variam de país para país. Preferimos descrever isso como incerto do que apresentar uma leitura conveniente como se fosse lei consolidada. O panorama país a país está no guia de jurisdições.
- O que retemos, e por quanto tempo. Os registros de pedidos são eliminados em até trinta dias; os logs do servidor são rotacionados em até vinte e quatro horas. Nada disso contém uma identidade, porque nenhuma jamais foi coletada. Os detalhes estão listados na página de transparência e na página de privacidade.
- Um pedido sinalizado recebe uma oferta de reembolso, nunca uma solicitação de documento. Quando a camada a montante sinaliza um pedido, a página do pedido solicita um endereço que você controla. A verificação de identidade nunca é uma pré-condição para recuperar os seus fundos. A política está descrita por escrito na página de AML, em vez de depender da boa vontade.
- Ter usado uma via sem KYC pode, em si, custar algo mais tarde. Diversas bases de triagem têm uma categoria para serviços como o nosso, e fundos que mais tarde chegam a uma plataforma regulada e conservadora podem atrair uma pergunta sobre origem dos fundos só por esse motivo. É um custo real de nos usar. Preferimos que você se planeje para isso do que descubra na hora.
O que não podemos fazer é retirar você da travel rule, e desconfiaríamos de qualquer um que afirmasse o contrário. Se os seus fundos começam em uma exchange regulada ou terminam em uma, esse trecho está sujeito a ela, independentemente do que aconteça no meio do caminho. O que uma via sem custódia muda é se um payload de identidade adicional é gerado no meio do percurso — não se os trechos identificados deixaram de ser identificados.
Leituras relacionadas
Para o maquinário de agrupamento em clusters e atribuição que uma declaração de endereço verificada alimenta, veja análise de blockchain explicada. Para o que acontece com os documentos de identidade que tornam o payload possível, antes de tudo, violações de dados de KYC. A contrapartida operacional deste guia é higiene de carteira para swaps privados, que aborda o coin control e a separação de endereços que decidem até onde uma atribuição se espalha. Para o panorama regulatório país a país, o swap sem KYC é legal onde você vive; para saber por que uma alienação é tributável independentemente de quem a reportou, o guia de impostos; e para entender o que significa uma pontuação de risco quando ela recai sobre o seu depósito, cripto contaminada explicada. Se a pergunta no fundo de tudo isso é o que um swap esconde e o que não esconde, comece por o swap de cripto é anônimo. O vocabulário usado ao longo do texto é definido no glossário.









