
خلاصهی کوتاه
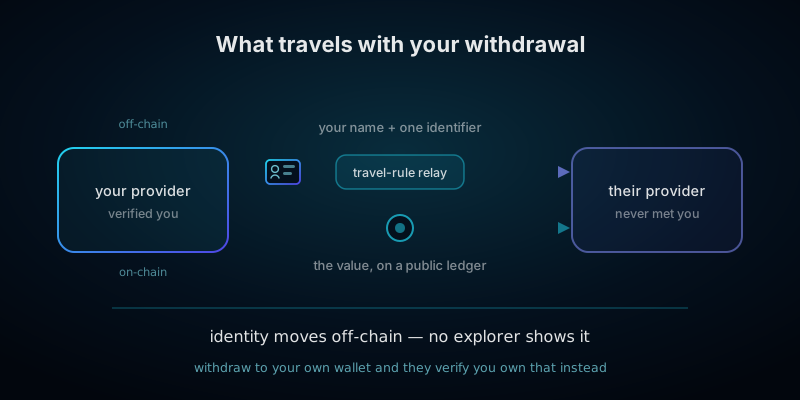
- قاعدهی سفر باعث میشود هویتِ شما همراه با پولِتان حرکت کند. وقتی یک ارائهدهندهی تحت نظارت، کریپتو را به ارائهدهندهای دیگر میفرستد، باید نامِ شما و حداقل یک شناساگرِ دیگر را همراه با آن انتقال، ارسال کند.
- هیچکدام از اینها روی بلاکچین نیست. این محموله از طریقِ یک کانالِ پیامرسانیِ جداگانه، میانِ دو شرکت حرکت میکند. هیچ مرورگرِ بلاکچینی آن را نشان نمیدهد، و هرگز به شما نشان داده نمیشود که چه چیزی دربارهی شما ارسال شده است.
- با سوءظن فعال نمیشود. این قاعده بهطور معمول، بر انتقالهای عادی هم اعمال میشود، بهعنوانِ شرطی برای اینکه ارائهدهنده اساساً بتواند فعالیت کند.
- آستانه به مجوزِ ارائهدهنده بستگی دارد، نه به شما. ۳۰۰۰ دلار در آمریکا، ۱۰۰۰ دلار در کانادا، یک میلیون وون در کرهی جنوبی — و از ۳۰ دسامبر ۲۰۲۴، هیچ آستانهای در اتحادیهی اروپا وجود ندارد.
- بندِ حضانتِ شخصی همان بخشی است که واقعاً اهمیت دارد. برداشت به کیفپولِ خودتان، هیچ طرفِ مقابلی برای اطلاعرسانی ندارد، به همین دلیل نهادهای ناظر، تکلیفِ اطلاعرسانی را با تکلیفِ احرازِ مالکیتِ آدرس جایگزین کردند. به همین دلیل صرافیها اکنون از شما میخواهند مالکیتِ کیفپولی را که از پیش در اختیار دارید، اثبات کنید.
- آن احراز، یک انتساب است، و انتساب گسترش مییابد. این همان لنگرِ هویتیِ معتبری است که ابزارهای تحلیلِ بلاکچین همیشه از آن کم داشتهاند، و خوشهبندیِ معمولی آن را به آدرسهایی که هرگز اعلام نکردهاید، گسترش میدهد.
- یک برداشتِ گیرکرده، اغلب همان مسئلهی طلوعِ آفتاب است، نه یک نقص. حوزههای قضایی این قاعده را در زمانهای متفاوتی فعال کردند، و دو سیستمِ انطباق که نمیتوانند یک دستدهی را کامل کنند، نتیجهاش یک انتقالِ معلق و یک خطایِ بیفایده است.
- این تکلیف بر عهدهی ارائهدهندههاست. هیچچیزی نیست که یک فرد لازم باشد تسلیم کند، ثبتنام کند یا گزارش دهد — اما اثراتِ پاییندستیِ آن واقعی، دائمی، و ارزشِ برنامهریزیکردن را دارد.
این توصیهی حقوقی نیست. قاعدهی سفر در هر حوزهی قضایی بهطور جداگانه اجرا میشود، آستانهها و تکالیفِ کیفپولِ خودمیزبان تفاوت دارند، و برنامهی زمانی همچنان در حالِ تغییر است. این راهنما سازوکارهایی را توصیف میکند که تا سالِ ۲۰۲۶ در بیشترِ نظامهای حقوقی مشترکاند، و در جاهایی که تاریخها و ارقام قطعیاند، آنها را نام میبرد. این راهنما برای کسانی نوشته شده که میخواهند بفهمند بر سرِ دادههایشان چه میآید، نه بهعنوانِ مرجعی برایِ انطباق — و هیچچیز در اینجا راهی برای دورزدنِ هیچ تکلیفی نیست. اگر موجودیِ مسدودشده، درخواستِ رسمی یا اتهامی درمیان است، از یک مشاورِ محلیِ واجدِ شرایط راهنمایی بگیرید.
قاعدهی سفر واقعاً چیست
بیشترِ مردم بدونِ اینکه نامش را بدانند، با قاعدهی سفر مواجه میشوند. فرمِ برداشت ناگهان میپرسد که آیا آدرسِ مقصد متعلق به خودِ شماست یا به فردِ دیگری. انتقالی که قبلاً چند دقیقه طول میکشید، یک روزِ کامل معلق میماند. یک صرافی از ارسال به آدرسی که نمیتواند آن را منتسب کند، سر باز میزند. اینها نه اشکالاتِ فنیاند و نه ویژگیهای خاصِ سیاستگذاریِ محلی — اینها یک استانداردِ بینالمللیِ واحد هستند که بهطور ناهمگون، در سراسرِ صنعتِ کریپتویِ تحتِ نظارت، در حالِ اجراست.
خودِ این قاعده قدیمی است. در سالِ ۱۹۹۶، نهادهای ناظرِ آمریکا الزام کردند که اطلاعاتِ مشخصی از مشتری، همراه با یک انتقالِ وجه در سیستمِ بانکی حرکت کند، بهطوریکه حوالهای که به یک بانک میرسید، با سابقهای از فرستندهی آن همراه باشد. این اطلاعات باید با پول سفر میکرد، و همین نام برایش ماند. در ژوئن ۲۰۱۹، نهادِ بینالمللیِ استانداردگذاریِ سیاستِ ضدپولشویی، همین الزام را به داراییهای مجازی نیز گسترش داد و ارائهدهندههایی را که با کریپتو سروکار دارند موظف کرد تا هنگامِ انتقالِ ارزش میانِ خودشان، اطلاعاتِ فرستنده و گیرنده را جمعآوری و منتقل کنند.
دو ویژگیِ این سازوکار، مسئولِ بیشترِ سردرگمیهای پیرامونِ آن هستند.
- این داده روی بلاکچین سفر نمیکند. این رایجترین سوءبرداشتِ واحد است، و اهمیت دارد. محمولهی هویتی از طریقِ یک کانالِ جداگانه و خصوصی، میانِ آن دو شرکت حرکت میکند — یک پروتکلِ پیامرسانی یا یک شبکهی تجاری که هر دو، اتفاقاً، عضوِ آن هستند. هیچچیز روی زنجیره ظاهر نمیشود، هیچ مرورگری آن را افشا نمیکند، و خودِ تراکنش دقیقاً شبیهِ هر تراکنشِ دیگری به نظر میرسد. دفترکل، ارزش را حمل میکند؛ یک لولهی موازی، نامِ شما را حمل میکند.
- هیچ ربطی به سوءظن ندارد. هیچ آستانهای از «مشکوکبودن» وجود ندارد که باید از آن عبور کرد. این تکلیف، بالاترِ هر حدِ مالیِ قابلِاعمال، معمول و بیقید و شرط است، و شرطی برایِ نگهداشتنِ مجوزِ ارائهدهنده است، نه واکنشی به کاری که شما کردهاید. هیچکس انتقالِ شما را بررسی نمیکند و تصمیم نمیگیرد هویتِ شما را به آن بچسباند؛ این سیستم است که بهطورِ پیشفرض آن را میچسباند.
این محدوده، دورِ ارائهدهندهها کشیده شده، نه دورِ افراد. صرافیها، امانتداران، کارگزاران، پردازشگرهای پرداخت و سایرِ واسطههایی که کریپتویِ مشتری را نگه میدارند یا منتقل میکنند، درونِ این محدودهاند. شما، وقتی کوینهای خودتان را میانِ کیفپولهای خودتان حرکت میدهید، درونِ آن نیستید — و هیچ نسخهای از این قاعده در هیچکجا از یک فرد نمیخواهد چیزی را تسلیم، ثبت یا افشا کند. این تفاوت واقعی است، و همچنین در عمل محدودتر از آن چیزی است که به نظر میرسد، به دلایلی که موضوعِ باقیِ این راهنماست.
دقیقاً چه چیزی همراه با برداشتِ شما سفر میکند
حداقلِ بینالمللی، مشخص است، و همین مفید است، چون یعنی پاسخ به اینکه از کدام صرافی استفاده میکنید بستگی ندارد. وقتی انتقالی میانِ دو ارائهدهنده جابهجا میشود، طرفِ فرستنده باید موارد زیر را ارسال کند:
- نامِ شما — نامِ قانونیِ تأییدشده روی حسابِ شما، نه یک نامِ کاربری یا نامِ نمایشی.
- حساب یا آدرسِ کیفپولِ مبدأ — آدرسی که ارزش از آن خارج شده، در جایی که یک حساب برایِ پردازشِ انتقال استفاده میشود.
- یک شناساگرِ دیگر برایِ شما، که ارائهدهنده از یک فهرستِ ثابت انتخاب میکند: نشانیِ فیزیکیِ شما، شمارهی هویتِ ملیِ شما، شمارهی شناساییِ مشتری که شما را بهطورِ یکتا نزدِ آن ارائهدهنده مشخص میکند، یا تاریخ و محلِ تولدِ شما.
- نامِ گیرنده — هرکسی که گفتهاید به او پرداخت میکنید، که وقتی وجوه را میانِ حسابهای خودتان حرکت میدهید، دوباره نامِ خودِ شما خواهد بود.
- آدرسِ کیفپولِ گیرنده — مقصد.
از آنجا که طرفِ گیرنده باید این را بهطورِ خودکار تحلیل کند، نه اینکه بخواندش، این صنعت به یک مدلِ دادهی مشترک رسید که معمولاً IVMS101 نوشته میشود، مدلی که استاندارد میکند چطور یک نام، یک آدرس و یک شناساگرِ ملی ساختاربندی شوند، تا یک سیستمِ انطباق در یک کشور بتواند محمولهای را که در کشورِ دیگری تولید شده، پردازش کند. این یک زیرساختِ بیجلوه است، و همین دلیلِ آن است که این محموله ماشینخوان است و برای باقیِ دورهی نگهداریاش، بهراحتی قابلِ ذخیره، نمایهسازی و جستوجوست.
سه ویژگیِ آن محموله ارزشِ بیانِ صریح را دارند، چون از هیچ رابطِ کاربریای که خواهید دید، مشخص نیستند:
- شما آن را نمیبینید و نمیتوانید ویرایشش کنید. هیچ صفحهای وجود ندارد که محمولهی ارسالشده از طرفِ شما را نشان دهد. یک درخواستِ دسترسی به اطلاعاتِ شخصی، از هرکدام از این دو شرکت، معمولاً آن را بعد از وقوع آشکار میکند، که حقی است که ارزشِ دانستن را دارد — راهنمای اینکه بر سرِ اسنادِ هویتیِ شما چه میآید نحوهی ثبتِ درخواستی که واقعاً کار کند را پوشش میدهد.
- این محموله به شرکتی میرسد که هیچ رابطهای با آن ندارید. ارائهدهندهی مقصد، نام و شناساگرِ شما را بهخاطرِ انتقالی که انجام دادهاید، به دست میآورد، نه به این خاطر که در آن ثبتنام کردهاید. دورهی نگهداریاش، وضعیتِ امنیتیاش و حوزهی قضاییاش، همگی بیرون از کنترلِ شما، و معمولاً بیرون از آگاهیِ شما هستند.
- این محموله نگهداری میشود، معمولاً به مدتِ پنج سال. تکالیفِ نگهداریِ سوابق در قوانینِ ضدپولشویی به این معناست که این محموله با پایانِ تراکنش منقضی نمیشود. هر دو ارائهدهنده آن را نگه میدارند، و همینطور هر فروشندهای که لایهی پیامرسانیِ میانِ آنها را اداره میکند.
این شمارش سریعتر از آنچه مردم انتظار دارند، بالا میرود. یک برداشت، یک سابقه در ارائهدهندهی مبدأ، یک سابقه در ارائهدهندهی مقصد، و یک سابقه در هر واسطهای که پیام را حمل کرده، ایجاد میکند — سه سازمان که هویتِ تأییدشدهی شما را همراه با یک آدرسِ کیفپولِ مشخص و مقداری معین، برایِ انتقالی که فکر میکردید فقط یک شرکت در آن دخیل است، نگه میدارند.
آستانهها: عددی که همهچیز را تعیین میکند
هیچ آستانهی جهانیای وجود ندارد، و تفاوتها آنقدر بزرگاند که میتوانند سرنوشتِ یک انتقالِ مشخص را کاملاً تغییر دهند. رقمی که برای شما اعمال میشود، بر اساسِ اینکه ارائهدهندهی شما کجا مجوز دارد تعیین میشود — نه بر اساسِ محلِ سکونتِ شما، تابعیتِ شما یا مقصد.
- توصیهی بینالمللی: ۱۰۰۰ دلار یا یورو. کشورها میتوانند یک حدِ نصاب در همین سطح تعیین کنند، که پایینتر از آن، ارائهدهندهها فقط لازم است نامها و آدرسهای کیفپولِ هر دو طرف را ارسال کنند، بدونِ اینکه اطلاعاتِ فرستنده را تأیید کنند. این اجازهای برایِ سبکتر بودن است، نه یک دستور، و بسیاری از حوزههای قضایی آن را نپذیرفتند.
- اتحادیهی اروپا: اصلاً هیچ آستانهای وجود ندارد. مقررهٔ بازنگریشدهی انتقالِ وجوه، یعنی مقررهٔ (اتحادیهی اروپا) ۲۰۲۳/۱۱۱۳، از ۳۰ دسامبر ۲۰۲۴ اجرا میشود و اطلاعاتِ کاملِ فرستنده و گیرنده را برایِ انتقالهایِ داراییهای کریپتویی، بدونِ توجه به ارزش، الزامی میکند. یک انتقالِ دهیورویی میانِ دو ارائهدهندهی اروپایی، همان محمولهی هویتیِ یک انتقالِ بسیار بزرگ را با خود حمل میکند. این، در حالِ حاضر، سختگیرانهترین نظامِ حقوقیِ بزرگ است، و یک عقبنشینیِ عمدی از موضعِ انتقالهای متعارف است، جایی که آستانه هنوز باقی است.
- آمریکا: ۳۰۰۰ دلار. تکلیفِ نگهداریِ سوابق و قاعدهی سفر در مقرراتِ فدرال، از این رقم به بالا اعمال میشود، و ارزِ مجازیِ قابلِتبدیل، از رهنمودهایِ سالِ ۲۰۱۹ به اینسو، در همین دسته در نظر گرفته شده است. پیشنهادی در سالِ ۲۰۲۰ برایِ کاهشِ این آستانه به ۲۵۰ دلار برایِ انتقالهایِ فراملی، با مخالفتِ شدیدِ این صنعت مواجه شد و هرگز نهایی نشد — ارزشِ دانستن را دارد، چون اغلب گویی که در حالِ اجراست به آن استناد میشود.
- کانادا: ۱۰۰۰ دلارِ کانادا. از ژوئنِ ۲۰۲۱ بر انتقالهای ارزِ مجازی اعمال میشود.
- سنگاپور: ۱۵۰۰ دلارِ سنگاپور. این مقدار را اعلامیهی بانکِ مرکزی که خدماتِ توکنهای پرداختِ دیجیتال را اداره میکند، تعیین کرده است.
- کرهی جنوبی: یک میلیون وون. از مارسِ ۲۰۲۲ در حالِ اجراست، و بهخاطرِ اینکه ارائهدهندههای داخلی را به سویِ ائتلافهای پیامرسانیِ مشترک سوق داده تا اساساً بتوانند منطبق شوند، قابلِتوجه است.
- ژاپن: بدونِ حدِ نصاب. این تکلیف، از آوریلِ ۲۰۲۳، بدونِ هیچ حدِ مالی، بر انتقالهای میانِ ارائهدهندهها اعمال میشود.
- بریتانیا: از سپتامبرِ ۲۰۲۳ در حالِ اجراست، با اطلاعاتِ کاهشیافتهای که پایینتر از معادلِ ۱۰۰۰ یورو مجاز است، و یک انطباقِ مبتنیبر ریسک برایِ انتقالها به حوزههای قضاییای که این قاعده را اجرا نکردهاند.
- سوئیس: بهطورِ خاص، سختگیر بر کیفپولهای خارجی. نهادِ ناظر سالهاست که از ارائهدهندهها انتظار دارد پیش از آزادکردنِ وجوه به یک کیفپولِ خارجی، مالکیتِ آن را احراز کنند، که همین موضوع، سوئیس را به یک پیشنمایشِ زودهنگام از مسئلهی حضانتِ شخصی تبدیل کرد که باقیِ جهان بعدها به آن رسید.
دو نکتهی کاربردی. اول، یک آستانه، یک ویژگیِ حریمِ خصوصی نیست: ماندن زیرِ آن، آنچه باید تأیید شود را کم میکند، نه اینکه آیا سابقهای وجود دارد یا نه. دوم، و مهمتر، تقسیمکردنِ عمدیِ یک انتقال به چند بخش برایِ ماندن زیرِ یک حدِ گزارشدهی، در بیشترِ نظامهای حقوقی جرمی مجزاست — ساختاردهی — و این دقیقاً همان الگویی است که پایشِ خودکارِ تراکنشها، مطمئنتر از هر الگویِ دیگری، آن را تشخیص میدهد. دانستنِ اینکه آستانهها کجا قرار دارند، مفید است. چیدنِ انتقالهای شما حولِ آنها، تنها کاربردی از آن دانش است که میتواند مسئلهای حقوقیِ واقعی، در جایی که هیچکدام وجود نداشت، ایجاد کند.
بندی که واقعاً بر شما اثر میگذارد: برداشت به کیفپولِ خودتان
همهی آنچه در بالا آمد، به انتقالهای میانِ دو ارائهدهنده مربوط است. پرسشِ پرمعناتر این است که وقتی هیچ ارائهدهندهی دومی وجود ندارد چه اتفاقی میافتد — یعنی وقتی از یک صرافی به کیفپولی برداشت میکنید که کلیدهایش را خودتان در اختیار دارید.
از نظرِ ساختاری، قاعدهی سفر چیزی برای ارسال ندارد. هیچ نهادِ گیرندهای برایِ پذیرفتنِ یک محموله وجود ندارد، هیچ سیستمِ انطباقی در آنسو نیست، و اصلاً هیچ طرفِ مقابلی وجود ندارد. نهادهای ناظر این را شکافی که باید تحمل شود در نظر نگرفتند؛ آنها تکلیفِ دیگری را جایگزین کردند. ارائهدهنده، بهجای اینکه داده را به کسی منتقل کند، باید چیزی را دربارهی مقصد احراز کند: اینکه آن کیفپول از آنِ کیست.
در اتحادیهی اروپا، یک انتقالِ بالایِ ۱۰۰۰ یورو، به یا از یک آدرسِ خودمیزبان، ارائهدهنده را ملزم میکند که تأیید کند مشتریاش آن آدرس را کنترل میکند یا مالکِ آن است. سوئیس زودتر، از مسیری دیگر، به همین نقطه رسید. چندین حوزهی قضاییِ دیگر، نسخهای مبتنیبر ریسک را اعمال میکنند، و بسیاری از ارائهدهندهها سیاستی داخلی سختگیرانهتر از آنچه نهادِ ناظرشان لازم میداند، اعمال میکنند، چون هزینهی اشتباهکردن، نامتوازن است.
روشهایی که واقعاً با آنها مواجه خواهید شد، از قویترین تا ضعیفترین:
- امضایِ یک پیامِ چالشی. ارائهدهنده یک رشته به شما میدهد؛ شما آن را با کلیدی که آدرس را کنترل میکند امضا میکنید و امضا را بازمیگردانید. این پاسخِ درست از نظرِ رمزنگارانه است: کنترل را نشان میدهد و هیچچیزِ دیگری را افشا نمیکند. بیشترِ کیفپولهای بهدردبخور میتوانند این کار را انجام دهند، هرچند این قابلیت اغلب پنهان است.
- یک پرداختِ آزمایشیِ کوچک. شما مقدارِ ناچیزی از آن آدرس ارسال میکنید، که نشان میدهد میتوانید از آن خرج کنید. مؤثر، اندکی اتلافآمیز، و کاملاً منطقی.
- یک اسکرینشات از کیفپول. بهطور گسترده درخواست میشود و تقریباً بیمعناست — فقط نشان میدهد که میتوانید یک ابزارِ اسکرینشات را به کار ببرید. این کار یک تصویر به پروندهی دائمیِ شما اضافه میکند و هیچچیز دربارهی کنترل ثابت نمیکند. جایی که این تنها گزینهی ارائهشده باشد، همین موضوع چیزی دربارهی عمقِ آن احراز به شما میگوید.
- عبارتِ بازیابی یا کلیدِ خصوصی. هرگز. هیچ فرآیندِ احرازِ مشروعی در هیچکجا هیچکدام از این دو را لازم ندارد، و هر درخواستی برای یکی از آنها، صرفِنظر از اینکه صفحهی اطرافش چقدر رسمی به نظر برسد، یک تلاشِ نفوذ است. راهنمای ما دربارهی تأییدِ یک سرویس پیش از ارسال خانوادهی کلاهبرداریهایِ ساختهشده بر پایهی دقیقاً همین درخواست را پوشش میدهد.
تلاشِ کوتاهی برای استانداردسازیِ نسخهی کاربرپسندِ این کار صورت گرفت. در اوایلِ ۲۰۲۲، پروتکلی برای خودکارسازیِ اثباتِ مالکیتِ آدرس ظاهر شد و چندین کیفپولِ معتبر، پشتیبانی از آن را عرضه کردند، بر اساسِ این نظریهی منطقی که یک دستدهیِ رمزنگارانهی روان، بهتر از یک اسکرینشات است. واکنشِ منفی فوری بود، و بخشِ جالب، همان استدلال بود: کاربران استدلال کردند که بیاصطکاککردنِ این اثبات، همان تقاضا را عادیسازی میکند، و اینکه یک کیفپول نباید به ساختنِ نگاشتِ هویتبهآدرس کمک کند، صرفِنظر از اینکه با چه ظرافتی این کار را انجام میدهد. پشتیبانی ظرفِ چند هفته پس گرفته شد. این ماجرا ارزشِ بهخاطرسپردن را دارد، چون روشنترین بیانی است که تاکنون کسی از آنچه واقعاً در اینجا در معرضِ خطر است داده — نه دردسرِ آن احراز، بلکه چیزی که آن احراز میسازد.
چرا این در واقع یک برنامهی انتساب است
هزینهی حریمِ خصوصیِ یک انتقالِ مرتبط با قاعدهی سفر، بیانش آسان است و، بهتنهایی، ناچیز: یک شرکتِ دیگر نامِ شما را میفهمد. هزینهی احرازِ حضانتِ شخصی، از نوعی دیگر است، و همان چیزی است که واقعاً باید به آن فکر کرد.
تحلیلِ بلاکچین، رمزنگاری را نمیشکند. این تحلیل، یک دفترکلِ عمومیِ دائمی را میخواند، آدرسها را در خوشههایی که احتمالاً یک مالکِ مشترک دارند گروهبندی میکند، و سپس میکوشد یک نامِ واقعی را به یک خوشه بچسباند. خوشهبندی، نیمهی آسانِ کار است — روشهای اکتشافیِ آن بهخوبی شناختهشده و اغلب مکانیکیاند. ورودیِ کمیاب همیشه لنگرِ هویتی بوده است: یک پیوندِ تأییدشده میانِ یک خوشه و یک شخص، که همهچیزِ دیگر از آن نتیجه میشود. راهنمای ما دربارهی اینکه کریپتو واقعاً چگونه ردیابی میشود آن زنجیرهی فرآیند را با جزئیات بررسی میکند.
یک اظهارِ مالکیتِ تأییدشده، باکیفیتترین لنگرِ هویتی است که وجود دارد. این نه یک استنتاج است و نه یک تطبیقِ احتمالاتی؛ این مشتریای است که بهطورِ رسمی طبقِ یک استانداردِ نظارتی احراز شده و رسماً اظهار میکند که یک آدرسِ مشخص از آنِ اوست، که در پروندهای نگهداری میشود که باید سالها حفظ شود و به درخواستِ قانونی ارائه شود. هیچچیزی که یک روشِ اکتشافیِ خوشهبندی تولید میکند، به آن نزدیک نمیشود.
و این محدود باقی نمیماند. بهمحضِ اینکه یک آدرس لنگر شد، روشهای اکتشافیِ معمولی از آن به بیرون گسترش مییابند:
- مالکیتِ ورودیِ مشترک. هر تراکنشی که آدرسِ اعلامشدهی شما را همراه با خروجیِ دیگری خرج کند، اظهار میکند که هر دو زیرِ کنترلِ یک شخص هستند، که همین موضوع، آدرسِ دوم را به درونِ خوشهی لنگرشده میکشد.
- باقیماندههای خروجی. خرجکردن از آدرسِ اعلامشده، باقیماندهای تولید میکند که هرگز آن را اعلام نکردهاید، و روشهای اکتشافیِ تشخیصِ باقیمانده آنقدر معتبرند که آدرسِ جدید، همان انتساب را به ارث میبرد.
- گامهای بعدی. انتقالهایِ خارج از خوشهی لنگرشده، قابلِمشاهدهاند، و آدرسی که یک گام از یک خوشهی نامگذاریشده فاصله دارد، به هیچ معنایِ مفیدی ناشناس نیست.
پس شیوهی درستِ فکرکردن به فرمِ برداشتی که میپرسد مالکِ مقصد کیست، این نیست که آن را پرسشی دربارهی یک تراکنش بدانیم. این، ایجادِ یک پیوندِ ماندگار میانِ هویتِ قانونیِ شما و ناحیهای از دفترکل است که تا زمانی که از آن کیفپول استفاده میکنید، همچنان رشد خواهد کرد. انتقال، یک رویداد است. انتساب، یک واقعیتِ دائمی است که خودبهخود گسترش مییابد.
هیچکدام از اینها آن احراز را نامشروع نمیکند. اما ارزشِ یک تصمیمِ ازپیشگرفتهشده را نشان میدهد — اینکه کدام آدرسها را حاضرید برایِ آن خرج کنید و کدامها را نه — بهجای فرمی که بهخاطرِ معلقماندنِ یک برداشت، با شتاب پر میشود. راهنمای بهداشتِ کیفپول همتای عملیِ این راهنماست، و قواعدش دربارهی کنترلِ کوین و تفکیکِ آدرس، دقیقاً همانهایی هستند که تعیین میکنند یک اظهارِ واحد تا کجا گسترش مییابد.
مسئلهی طلوعِ آفتاب، و برداشتی که پیش نمیرود
برداشتی به یک صرافیِ معتبر، شش ساعت معلق میماند و سپس با پیامی که هیچچیز را توضیح نمیدهد، ناموفق میشود. پشتیبانی میگوید این یک مسئلهی انطباقی است و نمیتواند بیشتر توضیح دهد. هیچ اشکالی در حسابِ شما، مقصد، یا شبکه وجود ندارد.
آنچه معمولاً اتفاق افتاده، مسئلهی طلوعِ آفتاب است، و این رایجترین شکلی است که قاعدهی سفر، بهصورتِ یک نقصِ ظاهری، به کاربرانِ عادی میرسد. این قاعده بهصورتِ بینالمللی پذیرفته شد، اما بهصورتِ ملی، با برنامههای زمانیای که بهشدت متفاوتاند، اجرا شد. ارائهدهندهای در حوزهی قضاییای که سالها پیش این قاعده را فعال کرده، باید داده را به طرفِ مقابلی ارسال کند که ممکن است هیچ تکلیفی برایِ دریافتِ آن، هیچ سیستمی برایِ پذیرشِ آن، و هیچ عضویتی در همان شبکهی پیامرسانی نداشته باشد. هیچ فهرستِ راهنمایِ جهانی و هیچ کانالِ جایگزینی وجود ندارد. دستدهی، بهسادگی کامل نمیشود.
ارائهدهندهها این عدمِ تطابق را به شیوههایِ ناهمخوان مدیریت میکنند. برخی داده را جمعآوری میکنند، نگهش میدارند، و انتقال را بر اساسِ یک ارزیابیِ ریسک آزاد میکنند. برخی آن را در صفِ بازبینیِ دستی قرار میدهند، که همانجاست که ساعتها صرف میشود. برخی بهکلی از انتقال سر باز میزنند، بهجایِ پذیرفتنِ یک طرفِ مقابلِ نامشخص. برخی از مشتری میخواهند جزئیاتِ نهادِ گیرنده را ارائه کند — بخشی که کاربران آن را از همه گیجکنندهتر مییابند، چون یک انتقال به یک آدرس، نباید نیازمندِ یک مقاله دربارهی گیرنده باشد.
چندین پیامد از این موضوع نتیجه میشود که ارزشِ دانستن را دارند، پیش از آنکه برایِ شما اتفاق بیفتند:
- انتقالهایِ یکسان، رفتارِ متفاوتی دارند. همان مقدار به همان صرافی میتواند از یک ارائهدهنده موفق شود و از ارائهدهندهی دیگر ناموفق بماند، چون این دو در نظامهای حقوقیِ متفاوتی جای دارند و به شبکههای متفاوتی تعلق دارند.
- پلتفرمهای کوچک و حوزههای قضاییِ جدید، بیشتر ناموفق میمانند. عضویت در شبکههای پیامرسانی هزینهای دارد، و دنبالهی بلندِ ارائهدهندهها آن را نپرداختهاند.
- پشتیبانی واقعاً همیشه نمیتواند توضیح دهد. در جایی که گزارشِ سوءظن ثبت شده، افشایِ آن به مشتری، خودش در بریتانیا و بخشِ بزرگی از اتحادیهی اروپا، جرم است. یک پاسخِ بیفایده، همیشه یک پاسخِ طفرهآمیز نیست.
- تلاشهای مکرر، وضعیت را بدتر میکنند. تلاشهای تکرارشده پس از یک توقفِ انطباقی، از نظرِ پایشِ خودکار، دورزدن بهحساب میآید. یک انتقال، و سپس یک پرسش، ترتیبِ بهتری است.
راهنمایِ ما برایِ عیبیابی دلایلِ مکانیکیِ یک انتقالِ متوقفشده را پوشش میدهد — شبکهی اشتباه، یادداشتِ گمشده، کمپرداختی، ازدحام. این، دلیلی است که اصلاً مکانیکی نیست، و هیچ مقدار از بررسیِ آدرس، آن را حل نخواهد کرد.
در نهایت چه کسی این سابقه را نگه میدارد
ارزشِ شمردنِ سازمانها را دارد، چون این عدد یک نیست و این فهرست از هیچ رابطِ کاربریای قابلِمشاهده نیست.
- ارائهدهندهی شما. از پیش هویتِ تأییدشدهی شما را نگه میدارد، و اکنون همچنین نگاشتی از هویتِ شما به آدرسهای مقصدِ مشخص، همراه با مقادیر و برچسبهای زمانی، نگه میدارد.
- ارائهدهندهی مقصد. نام و حداقل یک شناساگرِ شما را، برایِ انتقالی که به یکی از مشتریانِ خودش انجام دادهاید — یا به خودتان، اگر آن حسابِ خودتان باشد — دریافت میکند. شما هرگز با آن قراردادی نبستهاید.
- لایهی پیامرسانیِ میانِ آن دو. بخشی از ترافیکِ مرتبط با قاعدهی سفر، روی پروتکلهای باز جریان مییابد؛ بخشِ بزرگی از آن از میانِ شبکههای تجاری و فروشندههای انطباق میگذرد. در هر دو حالت، یک شخصِ ثالث این محموله را پردازش میکند، و در حالتِ تجاری معمولاً آن را نیز ذخیره میکند.
- زیرپردازندههای آنها. میزبانیِ ابری، نسخههای پشتیبان، پایش، بازیابی پس از فاجعه. زیرساختی استاندارد، که تعدادِ سیستمهایی که یک نسخه در آنها وجود دارد را چند برابر میکند.
- هرکسی که بعداً بهطورِ قانونی آن را درخواست کند. این سابقه دقیقاً برایِ همین وجود دارد که بتوان آن را ارائه داد، و تکالیفِ نگهداری به این معناست که سالها پس از آنکه آن انتقال را فراموش کردهاید، همچنان آنجا خواهد بود.
این، متهمکردنِ هیچکدام از آنها به سوءنیت نیست. این، پیامدِ معمولِ طراحیای است که نیاز دارد هویت همراه با ارزش حرکت کند: تعدادِ طرفهایی که یک نسخه از هویتِ شما را نگه میدارند، با تعدادِ انتقالهایی که انجام میدهید رشد میکند، از طریقِ سازوکارهایی که دقیقاً همانطور که در نظر گرفته شدهاند، کار میکنند. همین مشاهده دربارهی اسنادِ هویتی هم صادق است، و همان هستهی راهنمای اینکه پس از بارگذاریِ یکی از آنها چه اتفاقی میافتد است — حذفکردن عموماً ممکن نیست، چون همان نگهداری، هدفِ اصلی است.
پنج چیزی که مردم باور دارند اما درست نیستند
- «دادههای قاعدهی سفر روی بلاکچین است.» در هیچکجا اینطور نیست. این محموله میانِ دو شرکت، از طریقِ یک کانالِ خصوصی حرکت میکند و روی هیچ دفترکلی ظاهر نمیشود. برعکس، این واقعیت که یک انتقال روی زنجیره عادی به نظر میرسد، هیچچیز دربارهی آنچه همراهش ارسال شده، نمیگوید.
- «این فقط بر انتقالهای بزرگ اعمال میشود.» این کاملاً به نظامِ حقوقی بستگی دارد، و سختگیرانهترین نظامِ حقوقیِ بزرگ، هیچ حدی ندارد. از دسامبرِ ۲۰۲۴، یک انتقالِ بسیار کوچک میانِ دو ارائهدهندهی اروپایی، محمولهی کاملِ هویتی را با خود حمل میکند.
- «این یعنی باید تراکنشهای خودم را گزارش کنم.» هیچ نسخهای از این قاعده، تکلیفی بر عهدهی یک فرد نمیگذارد. این تکالیف، از آنِ ارائهدهندههاست. آنچه به شما میرسد، اصطکاک و یک سابقه است، نه یک الزامِ تسلیمِ گزارش.
- «استفاده از یک کیفپولِ خودحضانتی، مرا بیرون از آن نگه میدارد.» این کار، انتقالِ داده به طرفِ مقابل را حذف میکند و آن را با چیزی جایگزین میکند که میتوان استدلال کرد پرمعناتر است — یک انتسابِ تأییدشده از آدرسِ شما به نامِ شما، که در سابقه نگهداری میشود.
- «یک برداشتِ گیرکرده، یعنی من کارِ اشتباهی کردهام.» معمولاً یعنی دو سیستمِ انطباق نتوانستهاند یک دستدهی را کامل کنند. مسئلهی طلوعِ آفتاب، یک شکستِ هماهنگی میانِ نهادهای ناظر است، که به شکلِ یک پیامِ خطا، خطاب به شما، ظاهر میشود.
چه باید کرد
هفت مورد، به ترتیبِ تأثیرگذاری. هیچکدام از آنها راهی برای دورزدنِ هیچ تکلیفی نیست — هر کدام دربارهی محدودکردنِ این است که یک انتقالِ معمولی، چهمقدار از زندگیِ مالیِ شما را بهطورِ دائمی توصیف کند.
- دریابید ارائهدهندهی شما زیرِ کدام نظامِ حقوقی است. آستانه، تکلیفِ کیفپولِ خودمیزبان، و سیاستِ ردکردن، همگی از اینکه آن ارائهدهنده کجا مجوز دارد نتیجه میشوند، نه از اینکه شما کجا زندگی میکنید. همین یک واقعیت، تقریباً همهچیز را دربارهی نحوهی رفتارِ برداشتهای شما پیشبینی میکند.
- با هر آدرسی که اعلام میکنید، طوری رفتار کنید که گویی برایِ همیشه منتسب شده است. یک اظهارِ مالکیتِ تأییدشده، قویترین لنگرِ هویتی در این اکوسیستم است، و خوشهبندی آن را به آدرسهایی که هرگز ذکر نکردهاید گسترش خواهد داد. پیش از آنکه فرمی، درحینِ معلقماندنِ یک برداشت، از شما بپرسد، تصمیم بگیرید کدام آدرسها را حاضرید به این شکل خرج کنید.
- برایِ برداشت از پلتفرمهای شناساییشده، یک کیفپولِ اختصاصی نگه دارید. تنها وظیفهی آن، دریافتِ وجوهی است که خاستگاهشان از پیش برایِ شرکتی که نامِ شما را میداند، شناختهشده بوده است. این کار، انتساب را به کوینهایی محدود میکند که هرگز خصوصی نبودهاند، بهجای آنکه اجازه دهد به همهچیزی که در اختیار دارید برسد.
- کوینهای منتسب را هرگز با کوینهای غیرمنتسب ادغام نکنید. خرجکردنِ دو خروجی با هم، کنترلِ مشترک را اظهار میکند و تاریخچهی آنها را بهطورِ برگشتناپذیر با هم میآمیزد. این همان گامی است که یک آدرسِ اعلامشده را به یک کیفپولِ کاملاً نگاشتهشده تبدیل میکند، و همان گامی است که نمیتوان آن را واگرداند.
- امضا را ترجیح دهید، پرداختِ آزمایشی را بپذیرید، کلید را رد کنید. یک چالشِ امضاشده، کنترل را ثابت میکند و هیچچیزِ دیگری را افشا نمیکند. یک اسکرینشات هیچچیز را ثابت نمیکند و فقط پروندهی شما را بزرگتر میکند. درخواستِ یک عبارتِ بازیابی، همیشه یک حمله است، هرچقدر هم آن صفحه رسمی به نظر برسد.
- به شیوهای برداشت کنید که بتوانید توضیحش دهید، و هرگز حولِ یک آستانه ساختاردهی نکنید. تقسیمکردنِ انتقالها برایِ ماندن زیرِ یک حد، در بیشترِ نظامهای حقوقی جرمی مجزاست و همان الگویی است که پایش، بهتر از هر چیزِ دیگری آن را شناسایی میکند. یک انتقالِ پاک که بتوانید توضیحش دهید، بهتر از چند انتقالِ مهندسیشده است.
- در همان روزی که میرسد، خاستگاهش را یادداشت کنید. پلتفرم، تاریخ، مقدار، شناساگرِ تراکنش. یک پرسشِ منشأِ وجوه ممکن است سالها بعد برسد، و یادداشتی که همان زمان نوشته شده، فرقِ میانِ یک پرسشِ حلشده و یک پرسشِ تشدیدشده را ایجاد میکند. راهنمای کوینهای علامتگذاریشده نشان میدهد این پرسشها وقتی فرود میآیند، چه شکلی دارند.
مرحلههای دو و چهار، تمامِ بازی هستند، و یک بینشِ واحد را در دو شکل بیان میکنند: انتسابی که یک فرم ایجاد میکند، فقط به اندازهی همان کیفپولی بزرگ است که اجازه میدهید به آن برسد.
موضعِ ما در این میان، بهروشنی بیانشده
راهنمایی دربارهی انتقالِ هویت که توسط یک سرویسِ سواپ منتشر شده، بیارزش است مگر اینکه بگوید خودِ آن سرویس چه چیزی را منتقل میکند. پس:
- اینجا هیچ سابقهای از فرستنده وجود ندارد که منتقل شود. ما یک فرانتاندِ مسیریابیِ غیرحضانتی هستیم. بدونِ حساب، بدونِ نام، بدونِ ایمیل، بدونِ شمارهی تلفن، بدونِ سند — پس دادهای که قاعدهی سفر از یک ارائهدهنده میخواهد ارسال کند، در لایهی ما وجود ندارد. این یک واقعیتِ معماری است، نه سیاستی که بتوانیم نظرمان را دربارهاش تغییر دهیم.
- نهادهای تحتِ نظارت، در بالادست هستند. ما به ارائهدهندههای نقدینگیِ شخصِ ثالث مسیریابی میکنیم، و آن ارائهدهندهها، برایِ عملیاتِ خودشان، از جمله غربالگری، درونِ محدودهی تحتِ نظارت هستند. ما ادعا نمیکنیم که کلِ این زنجیره بیرون از نظارت است — فقط توصیف میکنیم که ما کدام بخش از آن هستیم.
- رهنمودهایِ بینالمللی دربارهی نرمافزارهایِ غیرحضانتی، واقعاً نامشخص است. نرمافزاری که بهطورِ کامل غیرحضانتی است و هرگز وجوه را کنترل نمیکند، میتواند بیرون از تعریفِ ارائهدهنده قرار گیرد، و همان رهنمودها هشدار میدهند که هرکس با کنترل یا نفوذِ کافی بر یک سرویس، ممکن است صرفِنظر از معماری، ارائهدهنده در نظر گرفته شود، در حالی که تفسیرها از کشوری به کشورِ دیگر فرق میکنند. ما ترجیح میدهیم این را نامشخص توصیف کنیم تا اینکه یک برداشتِ راحت را بهجایِ قانونِ تعیینشده ارائه دهیم. تصویرِ کشوربهکشور در راهنمایِ حوزههای قضایی آمده است.
- ما چه چیزی را نگه میداریم، و برای چه مدت. سوابقِ سفارش ظرفِ سی روز حذف میشوند؛ لاگهای سرور ظرفِ بیستوچهار ساعت چرخش مییابند. هیچکدام از آنها حاویِ هویتی نیست، چون هرگز هویتی جمعآوری نشده است. جزئیاتِ آن در صفحهی شفافیت و صفحهی حریمِ خصوصی فهرست شدهاند.
- یک سفارشِ علامتگذاریشده، پیشنهادِ بازپرداخت میگیرد، هرگز درخواستِ سند. در جایی که لایهی بالادستی یک سفارش را علامتگذاری میکند، صفحهی سفارش، آدرسی را میخواهد که در اختیار دارید. احرازِ هویت هرگز پیششرطِ بازگرداندنِ وجوهِ شما نیست. این سیاست در صفحهی AML نوشته شده، نه اینکه به حسنِنیت واگذار شده باشد.
- استفاده از یک مسیرِ بدونِ KYC، خودش میتواند بعداً برایِ شما هزینه داشته باشد. چندین پایگاهدادهی غربالگری، دستهای برایِ سرویسهایی مثلِ ما دارند، و وجوهی که بعداً به یک پلتفرمِ تحتِ نظارتِ محافظهکار میرسند، میتوانند صرفاً بر همین اساس، یک پرسشِ منشأِ وجوه را جلب کنند. این یک هزینهی واقعیِ استفاده از ماست. ما ترجیح میدهیم برایش برنامهریزی کنید تا اینکه بعداً کشفش کنید.
کاری که نمیتوانیم انجام دهیم، خارجکردنِ شما از قاعدهی سفر است، و به هرکسی که خلافِ این را ادعا کند، مشکوک خواهیم بود. اگر وجوهِ شما از یک صرافیِ تحتِ نظارت شروع شود یا به یکی از آنها ختم شود، آن بخش از مسیر، هرچه در میانه اتفاق بیفتد، تابعِ آن قاعده است. آنچه یک مسیرِ غیرحضانتی تغییر میدهد این است که آیا یک محمولهی هویتیِ اضافی در میانه تولید میشود یا نه — نه اینکه آیا بخشهایِ شناساییشده، شناسایی شده بودند یا نه.
مطالبِ مرتبط
برایِ ماشینِ خوشهبندی و انتسابی که یک اظهارِ آدرسِ تأییدشده به آن خوراک میدهد، ببینید تحلیلِ بلاکچین توضیح داده شده. برایِ اینکه بر سرِ اسنادِ هویتیای که از ابتدا این محموله را ممکن میکنند چه میآید، نشتِ دادههایِ KYC. همتایِ عملیِ این راهنما، بهداشتِ کیفپول برایِ سواپهایِ خصوصی است، که کنترلِ کوین و تفکیکِ آدرس را پوشش میدهد، همانهایی که تعیین میکنند یک انتساب تا کجا گسترش مییابد. برایِ زمینهی نظارتی کشوربهکشور، آیا سواپِ بدونِ KYC در محلِ زندگیِ شما قانونی است؛ برایِ اینکه چرا یک واگذاری، صرفِنظر از اینکه چه کسی آن را گزارش کرده، مشمولِ مالیات است، راهنمایِ مالیات؛ و برایِ اینکه یک امتیازِ ریسک وقتی روی واریزِ شما فرود میآید چه معنایی دارد، آلودگیِ کریپتو توضیح داده شده. اگر پرسشِ زیرِ همهی اینها این است که یک سواپ چه چیزی را پنهان میکند و چه چیزی را نه، از آیا سواپِ کریپتو ناشناس است شروع کنید. واژگانی که در سراسرِ این راهنما استفاده شده، در واژهنامه تعریف شدهاند.









